साइबर हमले, डेटा उल्लंघन और अन्य अवैध ऑनलाइन गतिविधियों की उपस्थिति बढ़ी है। सुरक्षा विशेषज्ञ भविष्यवाणी करते हैं कि आने वाले वर्षों में, AI और क्वांटम कंप्यूटिंग की शुरूआत के साथ यह और खराब होने वाला है। संगठन जानते हैं कि हैकर्स हमेशा उनके डेटा के शिकार में हैं या संसाधनों तक अवैध पहुंच प्राप्त करने के लिए। सुरक्षा पेशेवर हर घंटे साइबर अपराधियों को नेटवर्क और गोपनीय डेटा से दूर रखने की कड़ी मेहनत कर रहे हैं।
दुख की बात है, सुरक्षा समर्थकों को न केवल डेटा उल्लंघनों से लड़ना है बल्कि हर उभरती तकनीक के साथ कमजोरियों से भी निपटना है। कुछ प्रौद्योगिकियां हैं जो सुरक्षा विशेषज्ञों को कठिन समय दे रही हैं। ये प्रौद्योगिकियां अब डेटा को पहले से कहीं अधिक कमजोर बना रही हैं। ये प्रौद्योगिकियां बग वाली नहीं हैं लेकिन सुरक्षा पेशेवरों और एजेंसियों के खिलाफ साजिश रचती हैं। वे निश्चित रूप से उनके लिए सुरक्षा चुनौतियों को बढ़ाते हैं या नई पैदा करते हैं।
और जानें: देखने के लिए 7 साइबर हमले
ये कुछ रुझान हैं जो सुरक्षा विशेषज्ञों और एथिकल हैकर्स को कठिन समय दे सकते हैं। हमने इस लेख के माध्यम से यह खुलासा करने की कोशिश की है कि ये उभरती प्रौद्योगिकियां किन सुरक्षा चुनौतियों को प्रस्तुत करती हैं।
रुझान #1: एंड-टू-एंड एन्क्रिप्शन
एंड-टू-एंड एन्क्रिप्शन विधि दो उपकरणों को एक-दूसरे के साथ सुरक्षित रूप से संवाद करने में मदद करती है। एंड-टू-एंड एन्क्रिप्शन के माध्यम से, उपकरणों के बीच बातचीत सभी के लिए अदृश्य होती है। इस प्रकार, यह कुख्यात मैन-इन-द-मिडिल (MITM) हमलों को रोकने में मदद करता है।
अब जब हम एंड-टू-एंड एन्क्रिप्शन लागू करते हैं, तो हम केवल MITM हमलों के बारे में सोचते हैं। हालांकि, आप नहीं जानते होंगे कि कई आवश्यक सुरक्षा कार्यान्वयन और सॉफ्टवेयर जैसे पेलोड डेटोनेशन डिवाइस, IDS समाधान, नेक्स्ट-जेन फायरवॉल आदि MITM तकनीकों का उपयोग करते हैं।
सटीक रूप से, वे विभिन्न नेटवर्क पर पैकेट की डेटा सामग्री का विश्लेषण करने के लिए DPI (डीप पैकेट इंस्पेक्शन) लागू करते हैं। जो लोग नहीं जानते, उनके लिए DPI तकनीक नेटवर्क को सुरक्षित बनाने के लिए घुसपैठ, मैलवेयर और वायरस को स्कैन करती है। अब एंड-टू-एंड एन्क्रिप्शन DPI तकनीक के प्रभाव को कम करता है और इसे डेटा पैकेट में संदिग्ध सामग्री का पता लगाने से रोकता है। वैश्विक सुरक्षा एजेंसियों ने एंड-टू-एंड एन्क्रिप्शन में इस दोष का पता लगाया है लेकिन कई संगठन अभी भी इस समस्या को समझने में पीछे हैं।
यह असामाजिक तत्वों को प्रौद्योगिकी का शोषण करने के लिए भी आमंत्रित करता है। उदाहरण के लिए, ISIS ने पता लगाने से बचने के लिए टेलीग्राम का इस्तेमाल किया।
रुझान #2: BYOD (अपना डिवाइस खुद लाएं) संस्कृति
BYOD संस्कृति के अपने फायदे हैं और यह निश्चित रूप से कर्मचारी प्रदर्शन को बढ़ा सकती है। इसलिए, यह फर्मों को BYOD संस्कृति अपनाने के लिए प्रोत्साहित करता है। लेकिन BYOD के साथ समस्या यह है कि प्रत्येक कर्मचारी डिवाइस पर संपूर्ण सुरक्षा नियंत्रण लागू करना मुश्किल है जैसा कि आप संगठनात्मक संपत्ति के साथ कर सकते हैं। उदाहरण के लिए, सुरक्षा विशेषज्ञ उन पर सुरक्षा सॉफ्टवेयर इंस्टॉल नहीं कर सकते, रिमोट मॉनिटरिंग लागू नहीं कर सकते, गैजेट चोरी या खो जाने पर रिमोटली डेटा मिटा नहीं सकते, रिमोटली रिकॉर्ड प्रबंधित नहीं कर सकते। इसके अलावा, पेशेवर प्रत्येक डिवाइस पर मल्टी-फैक्टर ऑथेंटिकेशन योजनाओं को लागू नहीं कर सकते, इवेंट लॉग ट्रैक नहीं कर सकते आदि भविष्य के साइबर जोखिमों को रोकने के लिए आगे के विश्लेषण के लिए।
चूंकि ऐसे रुझान संगठनों के लिए अपरिहार्य हैं; सुरक्षा टीमों को अधिक उन्नत दृष्टिकोण विकसित और बढ़ावा देने होंगे जो सुरक्षा का आश्वासन दें।
रुझान #3: क्लाउड कंप्यूटिंग
लगभग हर क्षेत्र ने क्लाउड तकनीक को लागू किया है। या तो सबसे कुशल सेवा चुनने के लिए अच्छी तरह से निष्पादित रणनीतियों के माध्यम से या बिना किसी अंतर्दृष्टि के, फर्म किसी भी तरह क्लाउड सेवाओं की ओर बढ़ रहे हैं। नेटस्कोप (Netskope) की एक रिपोर्ट के अनुसार, एक औसत संगठन 1000 से अधिक क्लाउड सेवाओं का उपयोग करता है जिसमें शैडो IT एप्लिकेशन भी शामिल हैं जिनका उपयोग कर्मचारी संगठनों की अनुमति के बिना करते हैं।
हालांकि, संगठनात्मक डेटा सुरक्षा के बारे में बात करते हुए, सुरक्षा पेशेवरों को क्लाउड जटिलता से निपटने की आवश्यकता है। इसमें कई क्लाउड के इन्फ्रास्ट्रक्चर को संभालना और साथ ही कई क्लाउड एप्लिकेशन को प्रबंधित करना शामिल है। यहां तक कि सबसे जटिल कंपनियों को कई क्लाउड को अपनाने और साथ ही डेटा को सुरक्षित रखने में कठिनाई होती है। केवल कुछ कंपनियां ही स्थिति को कुशलतापूर्वक संभाल पाती हैं।
संगठनों के लिए अपना ध्यान सिस्टम सुरक्षा के लिए प्रयास करने के बजाय डेटा सुरक्षा पर केंद्रित करने का समय आ गया है। साथ ही, कई कंपनियां आउटसोर्स IT वातावरण सुरक्षा के बारे में चिंतित हैं। बहरहाल, सुरक्षा एजेंसियां डेटा-केंद्रित दृष्टिकोण का पालन करके डेटा की रक्षा करने की सलाह देती हैं।
और जानें: क्या साइबर सुरक्षा सुधर रही है या बदतर होती जा रही है?
रुझान #4: OT और IT का संघ
ऑपरेशनल टेक्नोलॉजी (OT) और IT के संघ के कारण कई फायदे हैं। संगठन अपने इन्फ्रास्ट्रक्चर में अधिक स्पष्टता प्राप्त कर सकते हैं। इसके अलावा, जब उपकरणों को संगठनात्मक सुरक्षा संरचना में शामिल किया जाता है, तो यह इन्फ्रास्ट्रक्चर दृश्यता और सूचना सुरक्षा में सुधार करने में मदद करता है। इसके अलावा, ये उपकरण डिवाइस जानकारी, स्थान डेटा और व्यवहार पैटर्न जैसे विवरण प्रदान करके सिस्टम में पासवर्ड के उपयोग को समाप्त कर सकते हैं। हालांकि, ऑपरेशनल टेक्नोलॉजी (OT) और सूचना प्रौद्योगिकी के गठबंधन ने डिजिटल खतरों के प्रभावों का विस्तार किया है। यह विचार करता है कि डिजिटल खतरे का भौतिक प्रभाव भी होगा। नतीजतन, कंपनियां डिजिटल खतरों के कारण विकसित हो रहे जोखिमों को समझने की कोशिश कर रही हैं। वे इस बारे में पुनर्विचार कर रहे हैं कि सुरक्षा खतरे कंपनियों को शारीरिक रूप से कैसे प्रभावित कर सकते हैं।
मौरिस स्टेबिला, हरमन इंटरनेशनल (सैमसंग इलेक्ट्रॉनिक्स की सहायक समूह) के मुख्य सूचना सुरक्षा अधिकारी कहते हैं, "इन सभी उपकरणों के परस्पर जुड़े होने के साथ, साइबर अपराधी गतिविधि में वृद्धि होने जा रही है जो अवसर के आसान लक्ष्यों की तलाश करेगी, और केवल इसलिए क्योंकि साइबर सुरक्षा के लिए यह लापरवाह दृष्टिकोण रहा है। इन उत्पादों की सुविधा एक बड़ी साइबर सुरक्षा दुःस्वप्न होगी।"
अल्बर्टो यपेज़, ट्राइडेंट कैपिटल में प्रबंध निदेशक कहते हैं, "जैसे ही आप IT और OT को एक साथ जोड़ते हैं, OT नेटवर्क से समझौता होगा। आपका कूलिंग सिस्टम, आपका इलेक्ट्रिकल सिस्टम, आपका सुरक्षा सिस्टम अलग OT नेटवर्क पर चलते हैं, और जब आप उन्हें IT नेटवर्क के माध्यम से जोड़ते हैं, तो यह एक विषाक्त संयोजन बन सकता है।"
इससे कोई फर्क नहीं पड़ता कि कोई फर्म उपभोक्ता और IT जैसे IoT उपकरणों को लक्षित करती है या निर्माण और बुनियादी ढांचे जैसे निर्माण नियंत्रण प्रणाली बनाने से संबंधित है। आजकल लगभग हर इलेक्ट्रॉनिक गैजेट को इंटरनेट से जोड़ा जा सकता है। इसलिए हैकर्स के लिए बॉटनेट की मदद से बड़े पैमाने पर हमले करना सुविधाजनक हो गया है।
नोट: – मिराई बॉटनेट हमले ने Dyn DNS सर्वर पर बड़े पैमाने पर DDoS हमला उत्पन्न करने के लिए बड़ी संख्या में IoT उपकरणों का उपयोग किया। इसने नेटफ्लिक्स, गिटहब, ट्विटर, रेडिट आदि जैसी कई हाई-प्रोफाइल वेबसाइटों के संचालन को रोक दिया।
रुझान #5: बिग डेटा
IT क्षेत्र में थोड़ा अनुभव रखने वाला कोई भी जानता है कि भारी मात्रा में डेटा है जिसका कुशलतापूर्वक विश्लेषण किया जाना चाहिए। एक इन्फ्रास्ट्रक्चर में कई मशीनें हैं जो बहुत अधिक डेटा उत्पन्न करती हैं। इन डेटा को सत्यापित करने की आवश्यकता है और यह सुरक्षा पेशेवरों द्वारा सुनिश्चित किया जाना चाहिए कि साइबर हमलों का कोई अलर्ट नहीं है। इस प्रक्रिया में, सुरक्षा पेशेवरों को कई बार फाल्स पॉजिटिव से निपटना पड़ता है। इसलिए अनजाने में, बिग डेटा सुरक्षा विशेषज्ञों के लिए सुरक्षा चुनौतियों को बढ़ाता है।
रुझान #6: AI और क्वांटम कंप्यूटिंग
मैलवेयर उस समय से विकसित हो रहा है जब पहला मैलवेयर बनाया गया था। हालांकि, IDS (इंट्रूजन डिटेक्शन सिस्टम) और एंटीमैलवेयर जैसे थ्रेट सिग्नेचर डिटेक्शन मेथड सिग्नेचर का उपयोग करके मैलवेयर या दुर्भावनापूर्ण गतिविधियों को पकड़ते और अलग करते हैं। लेकिन आर्टिफिशियल इंटेलिजेंस और क्वांटम कंप्यूटिंग के विकसित होने के आगमन के साथ, सुरक्षा विशेषज्ञ भविष्यवाणी करते हैं कि मैलवेयर-कोडिंग विधियां बहुत विकसित होंगी। दुख की बात है, थ्रेट सिग्नेचर आधारित सॉफ्टवेयर और सभी मौजूदा सुरक्षा तकनीकों को इस उन्नति के कारण रैंप डाउन झेलना पड़ेगा। हैकिंग तकनीक पहले से कहीं अधिक घातक होंगी। वर्तमान सिग्नेचर-ओरिएंटेड डिटेक्शन मेथड्स उस तरह से प्रदर्शन करने में विफल रहेंगे जैसे वे करते थे। सुरक्षा पेशेवरों को ऐसा लगेगा जैसे वे अंधेरे में काम कर रहे हैं क्योंकि वे खतरों को तब तक नहीं देख पाएंगे जब तक वे AI और क्वांटम कंप्यूटिंग पर कौशल विकसित करने पर काम नहीं करते।
और पढ़ें: क्या ब्लॉकचेन साइबर सुरक्षा अपराधों को कम करने में मदद करेगा?
रुझान #7: बिटकॉइन और ब्लॉकचेन
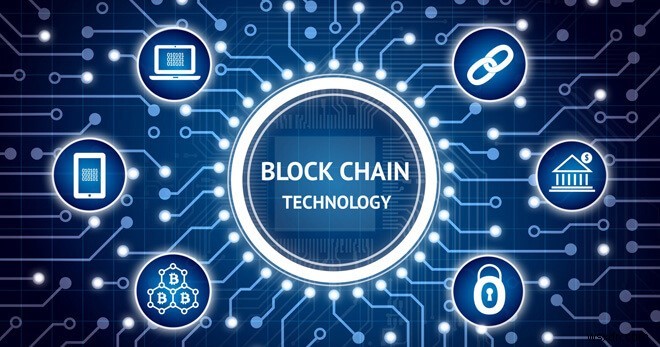
बिटकॉइन या किसी अन्य क्रिप्टोकरेंसी ने एक शक्तिशाली तकनीक को सुर्खियों में ला दिया है। यह ब्लॉकचेन, लेजर सिस्टम है। ब्लॉकचेन क्रिप्टोकरेंसी या किसी अन्य डेटा को नेटवर्क में प्रसारित करने की अनुमति देता है जब इसे ब्लॉकचेन सिस्टम में एकीकृत किया जाता है।
डेटा का प्रत्येक ब्लॉक बाद के ब्लॉकों की स्थिरता को प्रभावित किए बिना संशोधित नहीं किया जा सकता। इसलिए, आप जानकारी की सत्यता की जांच कर सकते हैं। ब्लॉकचेन को उन क्षेत्रों में लागू किया जा सकता है जहां लॉग इवेंट का सटीक और कुशल ऑडिटिंग अपरिहार्य है। MIT में कनेक्शन साइंस ग्रुप के CTO थॉमस हार्जोनो कहते हैं, "बीस साल बाद और हम अभी भी नेटवर्क में क्या हो रहा है उसमें दृश्यता प्राप्त करने के लिए संघर्ष कर रहे हैं। अगले दो वर्षों में ब्लॉकचेन के लिए पहला, सबसे मूल्यवान उपयोग मामला बुनियादी लॉगिंग और ऑडिटिंग है। आंतरिक रूप से, ब्लॉकचेन सिस्टम आपको घटनाओं की बेहतर लॉगिंग प्रदान करने की अनुमति दे सकता है।"
कुछ उद्योग हैं जो ब्लॉकचेन के साथ प्रयोग कर रहे हैं। उदाहरण के लिए, इकोनॉमिस्ट इंटेलिजेंस यूनिट के साथ साझेदारी में संचालित एक IBM रिपोर्ट के अनुसार, 10 में से 9 सरकारी एजेंसियां 2018 में वित्तीय और नागरिक रिकॉर्ड को प्रबंधित और स्टोर करने के लिए ब्लॉकचेन में निवेश करना चाहती हैं। सरकारी नेता ब्लॉकचेन को नियामक अनुपालन से जुड़ी लागत और समय को कम करना चाहते हैं। ब्लॉकचेन को वाहन पंजीकरण, संपत्ति शीर्षक, व्यवसाय लाइसेंस आदि जैसे विभिन्न नागरिक रिकॉर्ड के प्रबंधन में थर्ड-पार्टी संस्थाओं की भागीदारी को समाप्त करना चाहिए। इसके अलावा, फर्म प्रौद्योगिकी की पारदर्शिता का लाभ उठा सकते हैं। ब्लॉकचेन जल्द ही लॉजिस्टिक्स और परिवहन उद्योग पर भी काबू पाने जा रहा है।
हालांकि विभिन्न संगठन, सरकारी और निजी दोनों, ब्लॉकचेन का अधिकतम लाभ उठा रहे हैं, प्रौद्योगिकी अभी भी अपनी प्रारंभिक अवस्था में है। ब्लॉकचेन को एक विज्ञान के रूप में माना जा सकता है जो आने वाले वर्षों में आगे बढ़ेगा लेकिन प्रौद्योगिकी अर्थव्यवस्था के विशिष्ट क्षेत्रों के लिए परेशान करने वाली है। इसके अलावा, सुरक्षा पेशेवरों को ब्लॉकचेन के बारे में जानकार होना चाहिए क्योंकि इसका उपयोग व्यावसायिक लोगों के अलावा साइबर अपराधियों द्वारा भी किया जाता है। इसके अलावा, वे भविष्य के लिए सुरक्षा तकनीकों का उत्पादन कर सकते हैं। जब अभी-विकसित हो रही ब्लॉकचेन तकनीक की बात आती है, तो CISOs को एक ऐसी टीम बनाने की आवश्यकता होती है जो हैकर्स की तरह तर्कसंगत सोच सके। उन्हें उन तकनीकों की रक्षा के लिए कौशल सेट और सूक्ष्मता में ऊपरी हाथ हासिल करने की आवश्यकता है जो ब्लॉकचेन की तरह परिष्कृत हैं।
ये सात ट्रेंडिंग टेक्नोलॉजी हैं जो डेटा सुरक्षा को चुनौती दे सकती हैं। वे वर्तमान सुरक्षा तंत्र को पछाड़ सकते हैं भले ही वे अतीत में अच्छी तरह से काम करते थे। सुरक्षा विशेषज्ञों को मंथन करने और संगठनात्मक डेटा की रक्षा के लिए नए समाधान लेकर आने की आवश्यकता है।