आप सुपरमार्केट में प्रवेश करते हैं, और छत पर लगा कैमरा आपका चेहरा कॉर्पोरेट मेनफ्रेम पर फेशियल रिकग्निशन विश्लेषण के लिए भेजता है। आप Facebook में लॉग इन करते हैं, और आपके कंप्यूटर पर एक कीलॉगर आपका पासवर्ड बीजिंग के अंदर एक गुप्त सुरक्षा भवन को ईमेल करता है। क्या ये किसी फिल्म के दृश्यों की तरह लगते हैं? मानें या न मानें, ये आपके साथ हर दिन हो सकते हैं।
बहुत से लोग उन तरीकों से अनजान हैं जिनसे उनकी लगभग हर दिन, उनके जीवन के किसी न किसी पहलू में निगरानी की जाती है। यह किसी स्टोर पर व्यवसाय करते समय हो सकता है, ATM से पैसे निकालते समय, या यहां तक कि शहर की सड़क पर चलते समय अपने सेलफोन पर बात करते समय।
खुद को बचाने की दिशा में पहला कदम उन सबसे बड़े निगरानी खतरों को समझना है जो वास्तव में मौजूद हैं। अगला कदम उनके खिलाफ खुद को बचाने के लिए सावधानियां बरतना है। इस लेख में, आप उन निगरानी खतरों के बारे में जानेंगे, और उनके खिलाफ सुरक्षा के कुछ तरीके।
फेशियल रिकग्निशन (चेहरे की पहचान)
उपभोक्ता निगरानी की दुनिया में कुछ गड़बड़ होने के पहले संकेत नवंबर 2013 में आए, जब गार्जियन ने रिपोर्ट किया कि UK रिटेलर Tesco मार्केटिंग उद्देश्यों के लिए OptimEyes नामक उन्नत फेस-स्कैनिंग तकनीक स्थापित कर रहा था।
सिस्टम का इरादा स्टोर में मिलने वाले विशिष्ट सुरक्षा कैमरों से कहीं आगे जाता था। इसके बजाय, इसका उद्देश्य पेट्रोल ग्राहकों की आंखों को स्कैन करके उम्र और लिंग निर्धारित करना था ताकि पेट्रोल स्टेशनों में स्थापित स्क्रीन्स पर टार्गेटेड विज्ञापन दिए जा सकें।
ऐसी तकनीक का उपयोग केवल विस्तारित हुआ है। Face First जैसी कंपनियां रिटेलर्स को निगरानी तकनीकें प्रदान करती हैं जो उन्नत फेशियल रिकग्निशन तकनीक का उपयोग करके ज्ञात शॉपलिफ्टर्स की पहचान करती हैं और स्टोर मैनेजर्स को उनकी उपस्थिति के प्रति अलर्ट करती हैं। तकनीक का उपयोग ज्ञात दोहराने वाले "अच्छे" ग्राहकों को पहचानने के लिए भी किया जाता है, ताकि उन्हें VIP ट्रीटमेंट मिल सके — यह सुनिश्चित करते हुए कि वे भविष्य में स्टोर पर वापस आएं।
रिटेलर्स के लिए यह तकनीक आशाजनक है, लेकिन यह उपभोक्ता और प्राइवेसी अधिकार अधिवक्ताओं के लिए एक परेशान करने वाली प्राइवेसी चिंता है। 2012 की शुरुआत में, जब यह शुरू में परिपक्व हो रहा था, कंज्यूमर्स यूनियन ने फेडरल ट्रेड कमीशन (FTC) को एक खुला पत्र जारी किया, जिसमें एजेंसी को सलाह दी गई कि तकनीक — जबकि रिटेल और विज्ञापन उद्योगों के लिए बेहद उपयोगी है — उपभोक्ताओं के लिए बहुत गंभीर प्राइवेसी मुद्दे पैदा कर सकती है।
"मॉल्स, सुपरमार्केट्स, स्कूलों, डॉक्टर्स के ऑफिस और शहर के फुटपाथों पर फेशियल रिकग्निशन उपकरणों की सर्वव्यापी स्थापना व्यक्ति की गुमनामी की इच्छा और अपेक्षा को गंभीर रूप से कमजोर कर सकती है।"
कंज्यूमर्स यूनियन ने बताया कि ऐसी तकनीक जो बच्चों को लक्षित करती है, वर्तमान युवा मोटापा महामारी को बदतर बना सकती है, और किशोरों को वजन घटाने वाले उत्पादों के साथ लक्षित करना किशोर आत्म-सम्मान के मुद्दों को बदतर बना सकता है। सबसे गंभीर मुद्दा यह तथ्य है कि कंपनियों को आपके और आपके खरीद व्यवहार के बारे में ऐसी निगरानी जानकारी एकत्र करने और संग्रहीत करने से रोकने के लिए कोई दिशानिर्देश नहीं हैं।
"फेशियल डिटेक्शन और रिकग्निशन सॉफ्टवेयर उपभोक्ताओं को कई ठोस लाभ प्रदान कर सकता है। साथ ही, हम इस तथ्य को नजरअंदाज नहीं कर सकते कि ये तकनीकें महत्वपूर्ण प्राइवेसी जोखिम पैदा करती हैं और उपभोक्ताओं के गुमनामी के अधिकार को गंभीर रूप से खतरे में डालती हैं।"
अगली बार जब आप खरीदारी करने जाएं, तो उन ओवरहेड कैमरों पर नजर रखें जो आपकी हर हरकत को ट्रैक कर रहे हैं!
वेबकैम हैकिंग
मई 2014 में, US अधिकारियों ने 90 लोगों को गिरफ्तार किया जो "Blackshades" नामक संगठन का हिस्सा थे। Blackshades ने ऐसा सॉफ्टवेयर बनाया और बेचा जो हैकर्स को Microsoft Windows चलाने वाले किसी भी कंप्यूटर से कनेक्ट होने और वेबकैम पर नियंत्रण लेने देता था। एक कॉलेज छात्र को Miss Teen USA की न्यूड तस्वीरें लेने के लिए सॉफ्टवेयर का उपयोग करने के लिए गिरफ्तार किया गया था।
अगर आप सोच रहे हैं कि आपको चिंतित होना चाहिए या नहीं, तो इस तथ्य पर विचार करें कि संगठन ने कुल $350,000 की बिक्री के साथ हजारों कॉपी बेचीं, 2010 से 100 देशों में अनुमानित 700,000 पीड़ितों के साथ। हां, वास्तव में आपके वेबकैम को हैक करना संभव है, जैसा जेम्स ने हाल ही में समझाया।
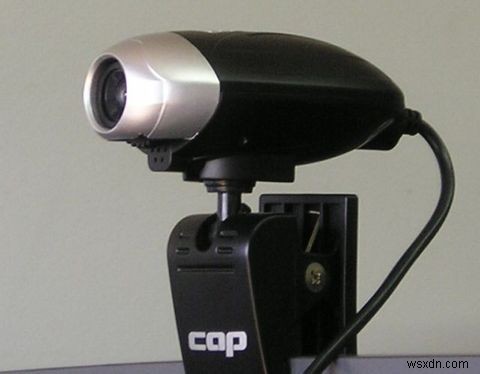
सॉफ्टवेयर का डरावना हिस्सा यह है कि यह सिर्फ वेबकैम तक संवेदनशील नहीं है। हैकर्स कीस्ट्रोक्स और पासवर्ड तक पहुंच प्राप्त करते हैं, वे स्क्रीनशॉट ले सकते हैं, और वे आपकी कंप्यूटर फाइलों तक पहुंच सकते हैं। एकमात्र सुरक्षा जो आपके मन को शांत कर सकती है, वह यह तथ्य है कि पीड़ितों को वास्तव में एक दुर्भावनापूर्ण लिंक पर क्लिक करने के लिए धोखा दिया जाना चाहिए जो आपत्तिजनक सॉफ्टवेयर इंस्टॉल करता है। अगर आप फिशिंग ईमेल की पहचान करने में काफी चतुर हैं, और संदिग्ध वेब लिंक्स पर क्लिक करने से बचते हैं, तो आप इस विशेष खतरे से खुद को सुरक्षित रखने में सक्षम हो सकते हैं।
सरल लगता है खुद को सुरक्षित रखना है ना? खैर, फिर से सोचें।
दिसंबर 2014 में, Telegraph की लेखिका सोफी कर्टिस ने अपने "एथिकल हैकर" दोस्त जॉन येओ, Trustwave के कर्मचारी, से अपने कंप्यूटर में हैक करने की कोशिश करने को कहा। हैकर्स ने सोफी के बारे में ऑनलाइन जितना हो सके उतना सीखने के लिए अथक परिश्रम किया, और अंततः फर्जी ईमेल तैयार किए जिन्होंने सोफी को क्लिक करने के लिए मूर्ख बनाया — तुरंत उसके लैपटॉप को संक्रमित कर दिया और हैकर्स को हर चीज तक पहुंच दे दी, जिसमें उसका वेबकैम भी शामिल था। यहां तक कि जो लोग मानते हैं कि वे ऐसी रणनीति से प्रतिरक्षित हैं, उन्हें भी मूर्ख बनाया जा सकता है।
नकली सेल टावर्स
सितंबर 2014 में, देश भर में सेलफोन कम्युनिकेशन्स को इंटरसेप्ट करने के संदिग्ध तथाकथित "नकली सेल टावर्स" के बारे में अफवाहें सामने आने लगीं। इन टावर्स की पुष्टि जांचकर्ता आरोन टर्नर, मोबाइल सुरक्षा फर्म Integricell के मालिक, द्वारा की गई।
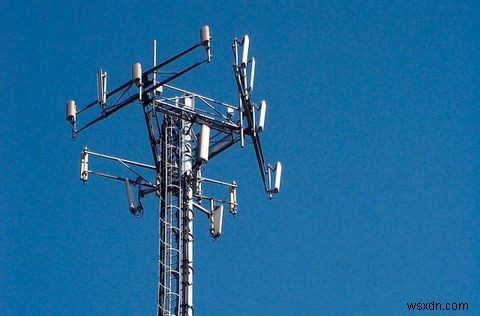
आरोन टर्नर ने The Blaze को बताया कि विषम टावर्स को शाब्दिक रूप से सेलफोन को यह सोचने में धोखा देने के लिए स्थापित किया गया था कि नकली टावर स्थानीय क्षेत्र में उपलब्ध एकमात्र टावर था।
"ये टावर्स आपके फोन को यह कहने में धोखा दे रहे हैं कि 'मुझे आपसे 9-1-1 जानकारी बात करनी है,' लेकिन फिर यह नहीं करता।"
टर्नर के अनुसार, टावर्स — पेंसिल्वेनिया और डाउनटाउन वाशिंगटन D.C. में भारी रूप से केंद्रित — शाब्दिक रूप से "आपके कम्युनिकेशन्स को खोल सकते हैं" और देख सकते हैं कि फोन के साथ क्या हो रहा है।
कई अन्य जांचकर्ताओं ने नकली सेल टावर्स के साथ "मुठभेड़" की पुष्टि की — फिर भी किसी विशिष्ट स्थान पर किसी वास्तविक सेल टावर्स की कोई वास्तविक तस्वीर सामने नहीं आई। सवाल थे कि क्या विषम "इंटरसेप्टर" टावर्स पहले से ही स्थिर सार्वजनिक आलोचना के तहत एक व्यापक संघीय निगरानी कार्यक्रम का एक और हाथ थे। अन्य को संदेह था कि टावर्स अंतरराष्ट्रीय जासूसी कार्यक्रम का हिस्सा हो सकते हैं।
यह दो महीने बाद, नवंबर तक नहीं था, जब वॉल स्ट्रीट जर्नल ने खबर दी कि डिपार्टमेंट ऑफ जस्टिस — अनिवार्य रूप से देश भर में पुलिस अधिकारी — वास्तव में DRTBOX नामक डिवाइस के उपयोग के माध्यम से हवाई जहाजों पर नकली मोबाइल फोन "टावर्स" रख रहे थे, जिसे "डर्टबॉक्स" उपनाम दिया गया। Digital Receiver Technology (बोइंग की एक सहायक कंपनी) द्वारा निर्मित, डिवाइस मोबाइल फोन को एक सेल टावर की तरह दिखता है, और उन फोन्स से पंजीकरण जानकारी निकालने के लिए "मैन-इन-द-मिडिल अटैक" करता है।
अधिकारी उन विमानों को महानगरीय क्षेत्रों के आसपास उड़ा रहे थे ताकि जितना संभव हो उतना सेल फोन जानकारी एकत्र की जा सके।
"विमान उपकरणों से लैस हैं — कुछ को कानून-प्रवर्तन अधिकारियों द्वारा 'डर्टबॉक्स' के रूप में जाना जाता है क्योंकि बोइंग कंपनी की इकाई के प्रारंभिक अक्षर जो उन्हें उत्पन्न करते हैं — जो बड़ी दूरसंचार फर्मों के सेल टावर्स की नकल करते हैं और सेलफोन को उनकी विशिष्ट पंजीकरण जानकारी रिपोर्ट करने में धोखा देते हैं।"
किसी व्यक्ति के सेलफोन "पहचान" और स्थान जानकारी की पहचान करने से कानून-प्रवर्तन को सेलफोन वाले लगभग किसी भी नागरिक का पता लगाने और ट्रैक करने की अनुमति मिलेगी। अमेरिकन सिविल लिबर्टीज यूनियन (ACLU) ने राज्य और स्थानीय पुलिस द्वारा इन "Stingray" उपकरणों के उपयोग पर सार्वजनिक रूप से उपलब्ध दस्तावेजों को खंगाला, और एक मानचित्र प्रकाशित किया जो दिखाता है कि उपकरण वर्तमान में कहां उपयोग में हैं।
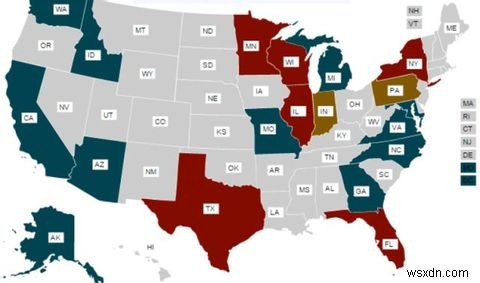
जैसे-जैसे तकनीक कानूनों के बनने की तुलना में तेजी से आगे बढ़ती है, अधिकारी अधिक से अधिक डेटा एकत्र करने के लिए खामियों का पूरा फायदा उठा रहे हैं। आप इन प्रयासों और उन्हें छुपाए रखने के प्रयासों के बारे में ACLU जांच पृष्ठ पर अधिक जान सकते हैं। अगर आप मानचित्र पर किसी भी रंगीन क्षेत्र में रहते हैं, तो संभावना है कि आपके सेलफोन डेटा और स्थान को स्थानीय या राज्य कानून प्रवर्तन द्वारा एकत्र किया गया है।
चीन साइबरवार हैकिंग
अगर आपको लगता है कि केवल आपकी अपनी सरकार आप पर जासूसी कर रही है, तो फिर से सोचें। अक्टूबर 2014 के अंत में, वाशिंगटन पोस्ट ने घोषणा की कि एक सुरक्षा शोध दल ने "Axiom" नामक एक परिष्कृत चीनी साइबर-जासूसी समूह की पहचान की थी जो पश्चिमी सरकारी एजेंसियों को चीनी घरेलू और अंतरराष्ट्रीय नीतियों के आसपास की किसी भी खुफिया जानकारी को इकट्ठा करने के लिए लक्षित कर रहा था।
मध्य अक्टूबर में, वाशिंगटन पोस्ट के प्रकाशन से पहले, FBI ने वास्तव में US उद्योग को चेतावनी जारी की थी, एक उन्नत चीनी हैकर समूह के अभियान के प्रति सतर्क रहने के लिए जो US कंपनियों और सरकारी एजेंसियों से संवेदनशील और मालिकाना जानकारी एकत्र करने के लिए चल रहा था।
FBI के अनुसार, नया समूह एक दूसरी राज्य-प्रायोजित इकाई है, सुरक्षा विशेषज्ञों द्वारा पहले पीपुल्स लिबरेशन आर्मी यूनिट 61398 नामक एक अन्य सरकारी हैकिंग इकाई के खुलासे के बाद। Axiom समूह कम से कम चार वर्षों से काम कर रहा है, विशेष रूप से पश्चिमी देशों में औद्योगिक और आर्थिक हितों को लक्षित कर रहा है।
यहां समझने वाली महत्वपूर्ण बात यह है कि अगर आप एक बड़ी कॉर्पोरेशन के लिए काम करते हैं जिसके पास अच्छी तरह से संरक्षित मालिकाना रहस्य हैं, तो आप Axiom समूह द्वारा लक्षित हो सकते हैं। यह Microsoft के Windows ऑपरेटिंग सिस्टम के "जीरो-डे एक्सप्लॉइट्स" को तैनात करता है — अधिक कठिन और उन्नत हैकिंग तकनीकों में से एक। किसी भी एक कर्मचारी के कंप्यूटर के माध्यम से किसी कंपनी या सरकारी एजेंसी में घुसपैठ करके, समूह नेटवर्क या सिस्टम एक्सेस प्राप्त करने का प्रयास कर सकता है, और संभावित रूप से संवेदनशील और मूल्यवान औद्योगिक रहस्यों तक पहुंच प्राप्त कर सकता है।
यह न सोचें कि आपका कंप्यूटर इन हैकर्स के लिए एक मूल्यवान लक्ष्य है? यह है। इसलिए अपनी कॉर्पोरेट सुरक्षा टीम के साथ काम करें और सुरक्षा नियमों और नीतियों को गंभीरता से लें।
व्यावसायिक सम्मेलनों में औद्योगिक जासूसी
आपकी कंपनी आपको इस साल के उद्योग सम्मेलन में भेजने का फैसला करती है। शायद यह CES या कोई अन्य वास्तव में कूल टेक सम्मेलन है। यात्रा के लिए अपना सामान पैक करते समय, आप अपना वर्क लैपटॉप, कंपनी द्वारा प्रदान किया गया सेलफोन, और निश्चित रूप से एक मेमोरी स्टिक लाना याद रखते हैं जिसमें आपके काम की कुछ सबसे महत्वपूर्ण फाइलें हैं। अधिकांश लोग, व्यावसायिक यात्रा पर जाने और इतनी सारी कूल टेक्नोलॉजी देखने के उत्साह में, एक पल के लिए भी यह नहीं मानते कि वे बाजार में अपनी कंपनी के प्रतिस्पर्धात्मक लाभ को जोखिम में डाल रहे होंगे।
कैसे? कंपनी के लैपटॉप, मोबाइल फोन और डेटा को यात्रा करते समय ठीक से सुरक्षित न करके। अंतरराष्ट्रीय जासूसी समूह जानते हैं कि यात्रा तब होती है जब कंपनी के कर्मचारी सबसे कमजोर होते हैं, और इसलिए सम्मेलन औद्योगिक खुफिया संग्रह के लिए एक प्रमुख लक्ष्य हैं।
जब आप यात्रा कर रहे होते हैं और सम्मेलन में भाग ले रहे होते हैं तो बहुत सारे सुरक्षा कमजोर बिंदु होते हैं, इसलिए इन सभी को ध्यान में रखना महत्वपूर्ण है, और औद्योगिक जासूसी का शिकार बनने से पहले खुद को बचाने के लिए उचित कार्रवाई करें।
- असुरक्षित होटल नेटवर्क पर वीडियोकॉन्फ्रेंसिंग मीटिंग्स आयोजित करना गोपनीय जानकारी के प्रसारण को चतुर हैकर्स के लिए खोल देता है।
- होटल के कमरों से लैपटॉप या सेलफोन की चोरी एजेंट्स को उन उपकरणों पर संग्रहीत मालिकाना कंपनी जानकारी प्रदान कर सकती है।
- अपने सेलफोन की सरकारी निगरानी से बचाव के लिए हमारी युक्तियों की सूची का उपयोग करें।
- खुले सार्वजनिक क्षेत्र में अपने कंपनी लैपटॉप का उपयोग करना जासूसों को पीछे से आपकी गतिविधियों का निरीक्षण करने की अनुमति देता है।
- सार्वजनिक क्षेत्र में संवेदनशील कंपनी मामलों के बारे में फोन पर बातचीत करने से कोई भी पास खड़े होकर बातचीत सुन सकता है।
- उद्योग सम्मेलन में प्रेजेंटेशन देना संभावित रूप से गोपनीय कंपनी जानकारी लीक कर सकता है अगर आप उन प्रेजेंटेशन्स को पहले ठीक से "स्क्रब" नहीं करते।
2014 में, कार्ल रॉपर ने "ट्रेड सीक्रेट थेफ्ट, इंडस्ट्रियल एस्पियनेज, एंड द चाइना थ्रेट" नामक एक पुस्तक लिखी, जहां उन्होंने समझाया कि कुछ चीनी औद्योगिक जासूसी प्रयास वास्तव में सम्मेलनों में खुले तौर पर उपलब्ध प्रेजेंटेशन्स से तकनीकी जानकारी इकट्ठा करने पर ध्यान केंद्रित करते हैं।
"कम्पोजिट मैटेरियल्स, मिसाइल्स, इंजीनियर्स, लेजर्स, कंप्यूटर्स, मरीन टेक्नोलॉजी, स्पेस, माइक्रोइलेक्ट्रॉनिक्स, केमिकल इंजीनियरिंग, राडार्स, आर्मामेंट्स, और ऑप्टिकल कम्युनिकेशन्स जैसे विषय क्षेत्रों वाले सम्मेलन उनमें से कुछ अधिक दिलचस्प हैं जिनमें चीनी भाग लेने की कोशिश करेंगे। इस प्रकार के सम्मेलनों से डेटा उनके प्रोजेक्ट्स में सबसे महत्वपूर्ण योगदान में से होगा।"
यह बहस का विषय है कि क्या एक सार्वजनिक सम्मेलन प्रेजेंटेशन में प्रदान की गई जानकारी जासूसी एजेंट्स को ट्रेड सीक्रेट्स प्रदान कर सकती है, हालांकि खराब तरीके से स्क्रब की गई (या पूरी तरह से अनसेंसर्ड) प्रेजेंटेशन्स बहुत संभावना है कि एक कॉर्पोरेशन के ट्रेड सीक्रेट्स के बारे में बहुत बड़े सुराग गलती से प्रकट कर दें।
शुक्र है, खुद को बचाने के तरीके हैं। अगर आप अपनी कंपनी के लिए प्रेजेंटेशन दे रहे हैं, तो हमेशा प्रेजेंटेशन को अपनी कंपनी के कम्युनिकेशन्स डिपार्टमेंट या लीगल डिपार्टमेंट को पास करें। कुछ कंपनियों को यह भी आवश्यक हो सकता है कि सभी बाहरी संचार दोनों या किसी एक विभाग द्वारा अनुमोदित हों। ऐसा करना न भूलें, या यह आपकी नौकरी की कीमत चुका सकता है।
- लैपटॉप चोरी अलार्म डिवाइस या सॉफ्टवेयर का उपयोग करें जो किसी को भी पास में अलर्ट करेगा अगर आपका लैपटॉप कभी वहां से हटाया जाता है जहां आपने इसे छोड़ा था।
- सुनिश्चित करें कि आप अपना लैपटॉप लॉक करते हैं, और उस पर आपकी जानकारी ठीक से एन्क्रिप्टेड है। ऐसा करने से लैपटॉप चोरी से जासूसी के खतरे नाटकीय रूप से कम हो जाएंगे।
- अगर आपको मेमोरी स्टिक लानी है, तो सुनिश्चित करें कि इसे पासवर्ड से सुरक्षित करें, या Truecrypt जैसे सॉफ्टवेयर से एन्क्रिप्ट करें।
- अपने मोबाइल लॉक स्क्रीन सुरक्षा को बढ़ाएं। क्रिश्चियन ने इसे पूरा करने के लिए कुछ बेहतरीन स्क्रीन लॉक टिप्स दिए।
- अपने लैपटॉप का उपयोग ऐसे क्षेत्र में करें जहां कोई आपके पीछे खड़ा या बैठकर आपकी स्क्रीन न देख सके। यह सामान्य ज्ञान जैसा लगता है, लेकिन बहुत से लोग ध्यान नहीं देते।
किहारा ने हाल ही में अतिरिक्त युक्तियों और सुरक्षा उपायों की एक व्यापक सूची प्रदान की है जिनका उपयोग आप अवैध जासूसी से खुद को बचाने के लिए कर सकते हैं। पढ़ने लायक।
जागरूक रहें, लेकिन जुनूनी न बनें
हर दिन आप पर जासूसी किए जाने के सभी तरीकों के बारे में जागरूक होने का मतलब यह नहीं है कि आपको लगातार इस बात की चिंता करनी होगी कि कौन आपकी बात सुन रहा है, आपके ईमेल पढ़ रहा है या आपकी लोकेशन ट्रैक कर रहा है। इसका मतलब यह है कि आपको हमेशा अपने परिवेश के प्रति जागरूक रहना चाहिए, और जब आप ऐसी जानकारी प्रसारित कर रहे हों जिसे आप वास्तव में संवेदनशील या बहुत व्यक्तिगत मानते हैं, तो आप टेक्नोलॉजी का उपयोग कैसे कर रहे हैं।
निगरानी प्रयासों से बचने के बहुत सारे तरीके हैं — यहां तक कि आपकी अपनी सरकार के प्रयासों से भी — संवेदनशील जानकारी से निपटने के दौरान एन्क्रिप्टेड संसाधनों का उपयोग करके, या बस अपने कंप्यूटर के सुरक्षा वातावरण को बड़े पैमाने पर मजबूत करके।
लेकिन एक बार जब आप अपने सभी सुरक्षा उपायों को लागू कर लेते हैं, तो चिंता करना बंद करें। अपनी जिंदगी जिएं, इस ज्ञान में सहज कि आपने खुद को बचाने के लिए उचित कदम उठाए हैं।
Duc Dao वाया शटरस्टॉक, Matej Kastelic वाया शटरस्टॉक