ऑनलाइन जानकारी के धन के साथ, हम सभी संभावित सुरक्षा उल्लंघनों के बारे में चिंता करते हैं। लेकिन संभावित रूप से, इन उल्लंघनों को USA में गुप्त रखा जा सकता है।
एक महीना बिरले ही बिना डेटा उल्लंघनों की अफवाहों के गुजरता है। बस Ashley Madison लीक को देखें, जिसमें धोखेबाज जीवनसाथी के खाते के विवरण ऑनलाइन डंप किए गए थे। यह एक बड़ी बात है, और इसके गंभीर परिणाम हैं। AdultFriend Finder के उपयोगकर्ताओं को मई में इसी तरह के सिरदर्द थे। यहां तक कि eBay भी पिछले साल समझौता किया गया था।
किसी भी प्रकार के लीक को गुप्त रखना पागलपन लगता है। लेकिन क्या यह है?
यह इसमें शामिल कंपनियों के हित में होगा, निश्चित रूप से, लेकिन ग्राहकों के लिए भी एक सकारात्मक नॉक-ऑन प्रभाव हो सकता है। नहीं, वास्तव में। यह सब गुलाब नहीं है, लेकिन यह उतना भयानक भी नहीं लग सकता जितना यह लगता है।
जब कंपनियां चुप रहती हैं
प्रस्तावित कानून कंपनियों को कुछ परिस्थितियों में, हैकर्स द्वारा उनके सिस्टम तक पहुंचने पर चुप रहने की अनुमति दे सकता है - लेकिन केवल अगर उनका मानना है कि ऐसा कोई "उचित मौका नहीं" है कि ऐसा उल्लंघन ग्राहकों को गंभीर रूप से प्रभावित कर सकता है। आमतौर पर, हैकर्स की शिकार किसी भी कंपनी को Federal Trade Commission (FTC) को विवरण भेजने की आवश्यकता होगी। यह वर्तमान राज्य प्रकटीकरण कानूनों को, जो ज्यादातर कंपनियों को लीक की घोषणा करने के लिए प्रेरित करते हैं, अप्रासंगिक बना देगा।
मूल रूप से, यदि कुछ भी संवेदनशील या संभावित रूप से हानिकारक चोरी नहीं हुआ है, तो व्यवसायों को आपको यह सूचित करने की आवश्यकता नहीं है कि उन्हें हैक किया गया है।
हैक किए गए व्यवसायों को यह मूल्यांकन करना होगा कि निकाला गया डेटा कुछ ऐसा है जिसके बारे में ग्राहकों को चिंता करनी चाहिए, यानी पहचान की चोरी या बैंकिंग जानकारी का कारण बन सकता है। सामान्य प्रक्रियाओं का तब पालन करना होगा। सूचनाएं भेजी जानी चाहिए यदि:
"एक सुरक्षा उल्लंघन में शामिल है: (1) 10,000 से अधिक व्यक्तियों की व्यक्तिगत जानकारी, (2) 1 मिलियन से अधिक व्यक्तियों की व्यक्तिगत जानकारी वाला डेटाबेस, (3) संघीय सरकार के डेटाबेस, या (4) संघीय कर्मचारियों या ठेकेदारों की व्यक्तिगत जानकारी जो राष्ट्रीय सुरक्षा या कानून प्रवर्तन में शामिल होने के लिए जाने जाते हैं।"
Baker & Hostetler LLP के एक गोपनीयता वकील गेराल्ड फर्ग्यूसन, जो कंपनियों को सलाह देते हैं जब लीक होते हैं, ने Wall Street Journal को बताया:
"[विधेयक] कम सूचनाओं का कारण बनेगा... यह कंपनियों को यह दूसरा विश्लेषण करने की अनुमति देगा कि क्या वित्तीय नुकसान का उचित जोखिम है। जब आप नुकसान के जोखिम विश्लेषण करना शुरू करते हैं तो वहां बहुत विवेक होता है।"
The Data Security and Breach Notification Act of 2015 को दो बार पढ़ा गया और जनवरी में Commerce, Science, and Transportation Committee को भेजा गया।
यह व्यवसायों के लिए बहुत अच्छा क्यों है
यह सब उस चीज़ के बारे में है जो, विडंबना यह है कि, Ashley Madison ने पेशकश की: विवेक।
प्रतिष्ठा महत्वपूर्ण है। इसलिए, उदाहरण के लिए, Carphone Warehouse अपने हालिया उल्लंघन पर चुप रहा, जिसने UK में 2.4 मिलियन लोगों को प्रभावित किया होगा, जब तक संभव हो सके। कोई भी उस कंपनी का उपयोग नहीं करना चाहता जिसे वे हमले के प्रति संवेदनशील मानते हैं। Oracle ने ग्राहकों से अपने कोड को रिवर्स इंजीनियर न करने के लिए भीख मांगकर खुद को गोली मार ली ताकि सुरक्षा समस्याएं मिल सकें। यह स्वीकार करने जैसा है कि आपके पास सुरक्षा से संबंधित बहुत सारे मुद्दे हैं, या एक विशाल संकेत लगा रहा है, "आप हम पर अपनी व्यक्तिगत जानकारी के साथ भरोसा नहीं कर सकते!"
अच्छा शॉट, Oracle।
प्रतिष्ठा का बहुत मतलब है। इसका मतलब पैसा है। 2014 के एक अध्ययन से पता चला कि व्यवसायों ने डेटा उल्लंघन में लीक हुए प्रत्येक रिकॉर्ड के लिए औसतन $145 खर्च किए, लेकिन जब लोकप्रिय रिटेलर Target ने घोषणा की कि 2013 में 40 मिलियन ग्राहकों के क्रेडिट कार्ड से समझौता किया गया था, तो पीड़ित $10,000 तक के नुकसान का दावा कर सकते थे (हालांकि कुल मिलाकर यह काफी कम था)। वह कुल $10 मिलियन था।
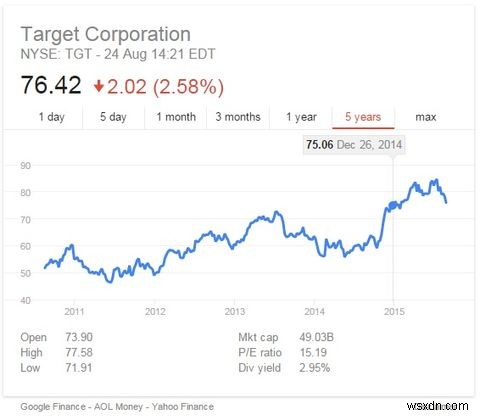
ऐसा नहीं लगता कि इससे Target Corporation के स्टॉक को बड़े पैमाने पर नुकसान पहुंचा है, हालांकि उल्लंघन के बाद कीमतों में गिरावट आई। हो सकता है कि इससे वास्तव में मदद मिली हो कि उन्होंने कानूनी रूप से आवश्यक होने से पहले जानकारी का खुलासा किया।
फिर भी, यह जोखिम भरा था। पिछले मार्च में सिक्योरिटीज एंड एक्सचेंज कमीशन के अटॉर्नी डगलस मील ने कहा:
"[I] यदि आप कभी भी उल्लंघन का खुलासा नहीं करते हैं तो आपके पास क्लास एक्शन सूट नहीं हैं... यह उल्लंघन का खुलासा है जो मुकदमेबाजी का तूफान पैदा करता है... कंपनियां सोचती हैं कि वे खुलासा करके सही काम कर रही हैं लेकिन इसके बजाय समस्या के रूप में देखी जाती हैं।"
यह ग्राहकों के लिए अच्छा क्यों हो सकता है...
स्पिन? बहुत अधिक सूचनाओं का मतलब घबराए हुए ग्राहक हैं जिनके पास अनावश्यक चिंता है। यह निस्संदेह हैकर्स के अधीन व्यवसायों के लिए एक अच्छा कदम है, लेकिन यह आपके लिए भी एक अच्छा कदम हो सकता है।
USA में प्रकटीकरण के साथ अभी एक बड़ी समस्या राज्य विभाजन कानून हैं। राज्यों में विभिन्न नियमों का पालन करने से वास्तव में लोगों को यह बताने की प्रक्रिया धीमी हो जाती है कि क्या हुआ है। अलग-अलग हुप्स के माध्यम से कूदने के बजाय, कंपनियों को केवल FTC के फैसले का पालन करना होगा।
मानदंड अक्सर चिंताजनक होते हैं; एक वकील यह कैसे निर्धारित करता है कि कौन सा डेटा ग्राहकों को प्रभावित कर सकता है? सौभाग्य से, ये The Data Security and Breach Notification Act of 2015 के मसौदे में स्पष्ट रूप से निर्धारित हैं। स्वीकारोक्ति, वे राष्ट्रीय सुरक्षा से संबंधित डेटा की रक्षा के महत्व को रेखांकित करते हैं, लेकिन पहला और दूसरा खंड किसी भी बड़े लीक को कवर करते हैं।
सूचनाएं तेज भी होनी चाहिए: यदि आपकी व्यक्तिगत वित्तीय जानकारी से समझौता किया गया है, तो आपको (सिद्धांत रूप में, कम से कम) जल्द से जल्द सूचित किया जाना चाहिए। इसका मतलब होगा इसके बारे में कुछ करने के लिए अधिक समय! जितनी तेजी से आप कार्य करते हैं, उतना कम यह आपको प्रभावित करना चाहिए। आइए एक UK व्यवसाय का उदाहरण लें कि क्या नहीं करना चाहिए: Carphone Warehouse को यह घोषणा करने में तीन दिन लगे कि वे एक "परिष्कृत साइबर-हमले" के शिकार हुए थे। 90,000 तक क्रेडिट कार्ड प्रभावित हो सकते हैं, हालांकि यह डेटा एन्क्रिप्टेड है, इसलिए जोखिम कम है।
इससे प्रभावित किसी भी व्यक्ति के लिए, Carphone Warehouse ने ग्राहकों को सलाह दी कि क्या करना है, जिसमें यह सुनिश्चित करना शामिल है कि आपका बैंक गतिविधि की निगरानी करता है, और अपने क्रेडिट रेटिंग की जांच करें। इन उपायों के अलावा, आपको उन विशिष्ट खातों पर पासवर्ड भी बदलने चाहिए, साथ ही किसी भी जिस पर आप उसी पासवर्ड का उपयोग करते हैं (और एक सुरक्षित पासवर्ड बनाना सीखें), और धोखाधड़ी गतिविधि की चेतावनी देने वाले फोन कॉल से सावधान रहें (विशेष रूप से अपराधी अक्सर लाइन को खुला रख सकते हैं, इसलिए आप उन्हें वापस कॉल करते हैं बजाय अपने बैंक के)।
यदि आप क्रेडिट कार्ड धोखाधड़ी के शिकार हैं तो क्या करना है, इसकी एक चेकलिस्ट देखें, और ध्यान रखें कि बैंक आपसे ऑनलाइन या फोन पर कभी क्या नहीं पूछेंगे।
सूचनाओं में पैसा भी खर्च होता है। हर ग्राहक को हर उल्लंघन के बारे में बताने से संसाधन खर्च होते हैं। हां, इसे बाईपास करना कंपनियों के लिए बेहतर होगा, लेकिन इसका मतलब यह भी है कि वे अपनी सुरक्षा में संभावित छेदों को बंद करने और उल्लंघनों की जांच करने पर ध्यान केंद्रित कर सकते हैं। कंपनियों को अपनी सुरक्षा कमजोरियों के बारे में कुछ करते हुए देखा जाना चाहिए, अपनी प्रतिष्ठा को नुकसान कम करने की कोशिश करनी चाहिए। Carphone Warehouse ने माफी मांगी और साइटों तक पहुंच को अवरुद्ध कर दिया, लेकिन अभी तक वे धोखाधड़ी गतिविधि के पीड़ितों को पैसा देने की पेशकश नहीं कर रहे हैं।
बेहतर या बदतर के लिए
यह अभी तक कानून नहीं है। मैं यह नहीं कह रहा कि यह एक आदर्श स्थिति है। समान रूप से, यह उतना बुरा नहीं होना जितना यह लगता है।
ग्राहक घबराते हैं - और यह एक समझने योग्य प्रतिक्रिया है। क्या आप कंपनियों को उस चिंता को कम करने के लिए दोषी ठहरा सकते हैं... और उनकी प्रतिष्ठा और वित्त को नुकसान!
दूसरी ओर, अगर एक व्यवसाय इन चीजों को गुप्त रखता है, तो आप कभी उन पर कैसे भरोसा कर सकते हैं? क्या आप उन्हें अपनी व्यक्तिगत जानकारी देने में सुरक्षित महसूस करते हैं? और क्या वे आपके भरोसे के लायक हैं?