हमारे ऑनलाइन जीवन लगातार हैकर्स के जोखिम में हैं। यहां तक कि हमारे चिकित्सा रिकॉर्ड भी बहुत मांग में हैं। लेकिन यह बदतर हो सकता है। एक सॉफ्टवेयर इंजीनियर ने हाल ही में चेतावनी दी है कि आपको अपने इंटरनेट इतिहास, विशेष रूप से आपके द्वारा देखी गई किसी भी वयस्क साइट के लीक होने की उम्मीद करनी चाहिए।
सैन-फ्रांसिस्को स्थित ब्रेट थॉमस ने अपने ब्लॉग पर पोस्ट किया:
"यदि आप 2015 में ऑनलाइन पोर्न देख/देख रहे हैं, यहां तक कि इनकॉग्निटो मोड में भी, आपको उम्मीद करनी चाहिए कि कुछ बिंदु पर आपका पोर्न देखने का इतिहास सार्वजनिक रूप से जारी किया जाएगा और आपके नाम से जोड़ा जाएगा।"
यदि ऐसा है, तो यह वास्तव में एक अजनबी द्वारा आपके नाम को वयस्क सामग्री से जोड़ने से भी बड़ी चिंता होगी। थॉमस पोर्न का एक उदाहरण के रूप में उपयोग करता है क्योंकि यह आपके द्वारा देखी जाने वाली रंग भरने वाली साइटों के विवरण लीक करने से अधिक सनसनीखेज है।
क्या आपका इंटरनेट इतिहास हैकर्स के लिए एक खुली किताब हो सकता है? और आप इसके बारे में क्या कर सकते हैं?
वे मुझे क्यों निशाना बनाएंगे?
पिछले साल, कई नग्न तस्वीरें ऑनलाइन लीक हुईं, जिन्हें 'Celebgate' लेबल किया गया, जिसमें जेनिफर लॉरेंस, कर्स्टन डंस्ट, और केट अप्टन की छवियां शामिल थीं। इसने जो मीडिया ध्यान आकर्षित किया, उसने एक बीमार मार्केटिंग स्टंट का नेतृत्व किया जिसमें माना जाता है कि एमा वॉटसन की समझौता करने वाली तस्वीरें आगामी लीक का हिस्सा होंगी।
यह पूरी तरह से बकवास निकला, लेकिन इसने फिर भी प्रेस उत्पन्न किया और दिखाया कि हैकर्स का एक समूह संभावित रूप से व्यक्तियों पर लाभ उठा सकता है यदि उन्होंने NSFW सामग्री प्राप्त की।
मैं एक सेलिब्रिटी नहीं हूं, आप सोच सकते हैं, इसलिए मैं हैकर्स के लिए एक सार्थक लक्ष्य नहीं होऊंगा।
दुख की बात है कि यह सच नहीं है। तथ्य यह है कि वयस्क सामग्री का उपयोग किसी का भी फायदा उठाने के लिए किया जा सकता है, यही मुख्य कारण है कि सेक्सटॉर्शन जैसी भयानक प्रथाएं बढ़ रही हैं। सोशल मीडिया भी एक बड़ा लक्ष्य है, जैसा कि तथाकथित Snappening के दौरान देखा गया था, जिसमें कथित तौर पर 200,000 स्नैपचैट खाते 4chan पर लीक हुए थे। क्यों? कभी-कभी जबरन वसूली के लिए, और अन्य समय, सिर्फ शक्ति के संकेत के रूप में, लोगों को दिखाने के लिए कि वे कर सकते हैं।
Ashley Madison लीक से हुए नुकसान को देखें! यह बहुत गंभीर है - वास्तविक दुनिया के परिणामों के साथ।
इन हाई-प्रोफाइल गोपनीयता मुद्दों को ध्यान में रखते हुए, ब्रेट थॉमस का दावा उचित से अधिक लगता है। जैसा कि वह सिद्धांत देते हैं [टूटा URL हटाया]:
"किसी भी समय, कोई एक वेबसाइट पोस्ट कर सकता है जो आपको ईमेल या फेसबुक उपयोगकर्ता नाम से किसी को भी खोजने और उनके पोर्न ब्राउज़िंग इतिहास को देखने की अनुमति देता है। आवश्यक सभी दो मामूली डेटा उल्लंघन और एक उद्यमी किशोर है जो कहर पैदा करना चाहता है।"
आप क्या कर सकते हैं
वैसे भी अपनी गोपनीयता को सुरक्षित करने के लिए मानक प्रक्रियाओं का पालन करना सबसे अच्छा है, जिसमें फेसबुक को दिए जाने वाले डेटा की मात्रा को सीमित करना शामिल है; इनकॉग्निटो या निजी ब्राउज़िंग का उपयोग करना; या DuckDuckGo जैसे खोज इंजन पर स्विच करना जो आपको ट्रैक नहीं करता।
लेकिन ये एक हैकर को आपके IP पते को पोर्न या अन्यथा NSFW वेबसाइटों से जोड़ने से नहीं रोकेंगे जो ऐसा करने के लिए दृढ़ है।
यदि आप ऐसे लीक के बारे में चिंतित हैं, तो कुछ चीजें हैं जो आप नुकसान को सीमित करने के लिए कर सकते हैं।
VPN का उपयोग करें
यदि आप गुमनाम इंटरनेट सर्फिंग के बाद हैं, तो आपका सबसे अच्छा दांव एक वर्चुअल प्राइवेट नेटवर्क (VPN) है। एन्क्रिप्शन और टनलिंग (यानी, दो इंटरफेस के बीच एक सुरक्षित लिंक पर वितरित की गई स्क्रैम्बल्ड जानकारी) द्वारा सक्षम, हम में से कई पहले से ही काम पर VPN का उपयोग करते हैं, शायद कंपनी इंट्रानेट तक पहुंचने के लिए दूरस्थ साइटों पर।
VPN का उपयोग करने के बहुत सारे कारण हैं, लेकिन विशेष रूप से यह आपके ऑनलाइन खोजों को Google, Bing, या जो भी हो, द्वारा लॉग किए जाने से रोकेगा। यह अनहैकेबल नहीं है, लेकिन एन्क्रिप्शन कुंजी के बिना, कोई भी आपकी निजी जानकारी को समझने की कोशिश करेगा तो उसे यह बहुत कठिन लगेगा। आपका IP पता भी छिपा हुआ है, इसलिए उस डेटा को विशेष रूप से आपसे जोड़ना कठिन होगा।
शुरू करने के लिए, हम ExpressVPN या CyberGhost का उपयोग करने की सलाह देते हैं, जो दोनों सुरक्षित और प्रतिष्ठित हैं। आप एक मुफ्त VPN आज़माने के लिए ललचा सकते हैं, लेकिन यहां कुछ कारण हैं कि आपको ऐसा क्यों नहीं करना चाहिए।
Tor ब्राउज़िंग आज़माएं
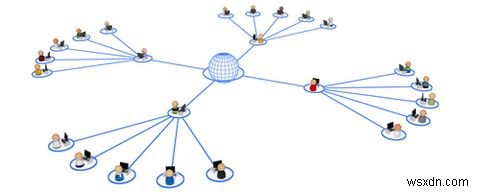
यह एन्क्रिप्शन का एक पूरी तरह से अलग स्तर है। ऊपर उल्लिखित VPN सिस्टम की तरह, Tor बंडल सार्वजनिक कुंजियों के बीच सूचना के आदान-प्रदान की अनुमति देते हैं, लेकिन यह उस डेटा को प्याज रूटिंग के माध्यम से आगे निर्देशित करता है।
प्रॉक्सी सर्वर का उपयोग करके, जानकारी को एक IP पते पर वापस ट्रेस किया जा सकता है, लेकिन परिणाम प्रॉक्सी सर्वर होगा, आपका वास्तविक घर नहीं। फिर भी, यह अपेक्षाकृत सरलता से आप तक वापस जा सकता है। हालांकि, प्याज रूटिंग पानी को और भी गंदा कर देता है, डेटा पैकेट को कई नोड्स के माध्यम से निर्देशित करता है और हर बिंदु पर एन्क्रिप्ट करता है।
यह सही नहीं है। केवल एंडपॉइंट भेजी गई जानकारी को डिक्रिप्ट कर सकता है, इसलिए हैकर्स को केवल इंटरसेक्टिंग जंक्शन पर गड़बड़ गिबरिश मिल सकता है। लेकिन इसका मतलब है कि एंडपॉइंट इसका सबसे कमजोर स्थान है; राष्ट्रीय सुरक्षा एजेंसी (NSA), उदाहरण के लिए, विशेष रूप से Tor ब्राउज़र को लक्षित कर रही है।
यह गोपनीयता के लिए आपका सबसे अच्छा विकल्प बना हुआ है।
वॉयस असिस्टेंट और सुझाव प्रबंधित करें
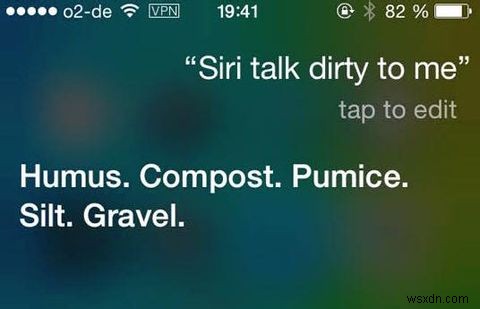
फोन पर वॉयस असिस्टेंट निस्संदेह उपयोगी हैं, लेकिन वे डेटा भी पीते हैं। चाहे हम सिरी, कोर्टाना, और Google Now को बहुत अधिक जानकारी देते हैं यह एक पूरी तरह से अलग तर्क है, लेकिन वह डेटा फिर भी एकत्र किया जाता है। चूंकि तीनों आपका स्थान जानते हैं (कोर्टाना और Google Now यहां तक कि आपके घर को आपके काम से अलग करने में सक्षम हैं), आपकी सेटिंग्स के आधार पर, ऐसी जानकारी का उपयोग हैकर्स द्वारा आपको किसी विशेष क्षेत्र से जोड़ने के लिए किया जा सकता है, जिससे आप और आपकी खोजें अधिक पहचान योग्य हो जाती हैं।
एकत्रित आंकड़े तब Microsoft, Apple, और Google को सुरक्षित रूप से भेजे जाते हैं - लेकिन यह अभी भी एक इंटरसेप्टर का शिकार हो सकता है। तो आप क्या कर सकते हैं?
iOS पर, आपको अपनी सेटिंग्स टॉगल करने की आवश्यकता होगी: सेटिंग्स > गोपनीयता। यहां, आप न केवल अपनी स्थान सेवाएं बदल सकते हैं बल्कि डायग्नोस्टिक्स और उपयोग को स्वचालित रूप से भेजें से न भेजें में बदल सकते हैं; यह Apple को आपके द्वारा भेजे जाने वाले डेटा को सीमित करता है।
इसी तरह, आप Google Now अनुकूलित करें पर जा सकते हैं और बैकग्राउंड डेटा बंद कर सकते हैं (हालांकि यह डाउनलोड और सिंक को रोकता है)।
कोर्टाना को नोटबुक का उपयोग करके बदला जा सकता है। आप कोर्टाना आपको सुझाव, विचार, अनुस्मारक, अलर्ट, और बहुत कुछ दे सकती है का चयन रद्द करना चाहेंगे, जो विंडोज 10 पर सेटिंग्स अनुभाग के शीर्ष पर है। कोर्टाना के सुझाव उसके द्वारा क्लाउड में संग्रहीत जानकारी से आते हैं (एक प्रणाली जिसे NSA भी सबसे सुरक्षित मानता है), लेकिन आप क्लाउड में कोर्टाना मेरे बारे में क्या जानता है प्रबंधित करें पर जाकर इससे छेड़छाड़ कर सकते हैं। वहां से, आप व्यक्तिगत जानकारी साफ़ कर सकते हैं।
या यदि आपके पास Microsoft Edge है, तो उस ऐप को खोलें और फिर: अधिक कार्रवाइयां > सेटिंग्स > उन्नत सेटिंग्स देखें और प्रोजेक्ट स्पार्टन में कोर्टाना की सहायता करें बंद करें।
सावधान: वॉयस असिस्टेंट क्या कर सकते हैं इसे सीमित करना वास्तव में आपके डिवाइस की उपयोगिता को प्रभावित कर सकता है, लेकिन अगर यह वास्तव में आपके लिए एक बड़ी चिंता है, तो यह करने लायक है।
Google को सीमित करें
Google आपके बारे में बहुत कुछ जानता है। यदि आपके पास उनका एक खाता है, तो यह आपके बारे में बड़ी मात्रा में जानकारी रखता है, विशेष रूप से आपका स्थान, आपके Gmail का विवरण, और आपका खोज इतिहास। Google का कहना है कि इसका उपयोग केवल "आपके उपयोगकर्ता अनुभव और [उनकी] सेवाओं की समग्र गुणवत्ता में सुधार" के लिए किया जाता है।
अनिवार्य रूप से, यह विज्ञापन सहित वैयक्तिकरण के लिए है, लेकिन वह सारी निजी जानकारी एक केंद्रीकृत स्थान पर? अच्छा नहीं।
आप Google डैशबोर्ड पर जाकर पता लगा सकते हैं कि वे क्या जानते हैं, लेकिन आप बहुत कुछ नहीं कर सकते - उनके व्यक्तिगत खोज परिणामों को अक्षम करने और एक अलग खोज इंजन का उपयोग करने के अलावा। इंटरनेट का पता लगाते समय अपने Google खाते से साइन आउट रहें।
इनकॉग्निटो मोड ऐसी जानकारी एकत्र होने से नहीं रोकेगा, लेकिन VPN या Tor सॉफ्टवेयर के माध्यम से ब्राउज़िंग करना चाहिए।
विचार करने योग्य कुछ बातें?
समस्या, निश्चित रूप से, यह है कि हम नहीं जानते कि एक संभावित हैक का रूप क्या हो सकता है, इसलिए अपनी रक्षा करना मुश्किल है। यदि ब्रेट थॉमस सही हैं, तो बहुत से लोग पसीना बहाएंगे।
अभी आपका सबसे अच्छा दांव सर्वोत्तम गोपनीयता प्रोटोकॉल का अभ्यास करना है।
क्या यह हमारी चल रही गोपनीयता उल्लंघनों का अंतिम परिणाम होगा? आपके पास क्या और सुझाव हैं?