जैसे-जैसे अधिक से अधिक लोग अपने केबल टीवी पैकेज रद्द करने और कॉर्ड काटने का निर्णय लेते हैं, कोडी (Kodi) की लोकप्रियता बढ़ती जा रही है।
प्लेक्स (Plex) के साथ, सॉफ्टवेयर इस क्षेत्र के दो सबसे बड़े खिलाड़ियों में से एक है। प्रतिद्वंद्वियों के बीच कुछ मौलिक अंतर हैं, लेकिन यदि आपने "टीवी-मुक्त" जाने का निर्णय लिया है, तो आप तब तक आगे नहीं बढ़ पाएंगे जब तक आपके पास कम से कम दोनों में से एक ऐप इंस्टॉल न हो।
कोडी के कुछ शानदार लाभ हैं, लेकिन यह सब सहज नहीं है। बहुत सारे संबंधित सुरक्षा और गोपनीयता मुद्दे हैं जो आपके उपयोग पर असर डालते हैं।
इस लेख में, मैं सात कोडी-आधारित सुरक्षा समस्याओं की व्याख्या करने जा रहा हूं जिनके बारे में आपको जागरूक होने की आवश्यकता है।
1. मैन-इन-द-मिडिल हमले
मैन-इन-द-मिडल (MitM) हमला तब होता है जब एक हैकर दो पक्षों के बीच संचार को रोकता है, रिले करता है और बदल देता है, इस प्रकार पूरी बातचीत को नियंत्रित करता है। प्रभावित पक्ष यह मानते रहते हैं कि वे सीधे एक-दूसरे से बात कर रहे हैं।
यह मालवेयर वितरित करने की एक सामान्य विधि है, हालांकि अधिकांश क्रिप्टोग्राफिक प्रोटोकॉल अब उन्हें रोकने के प्रयास में एंडपॉइंट प्रमाणीकरण का एक रूप शामिल करते हैं।
कोडी के भीतर, MitM हमलों ने ऐप के ऐड-ऑन को लक्षित किया है।
जब एक ऐड-ऑन का अपडेटेड संस्करण मिलता है, तो यह स्वचालित रूप से डाउनलोड और इंस्टॉल हो जाता है। उपयोगकर्ता को केवल पूरा होने की पुष्टि करने वाला एक पॉप-अप नोटिफिकेशन दिखाई देता है। कोडी की नए अपडेट खोजने की प्रक्रिया सरल है: सरल शब्दों में, यदि कोडी पता लगाता है कि ऐड-ऑन की स्थानीय MD5 फ़ाइल पुरानी है, तो यह एक नई डाउनलोड करने का प्रयास करता है।
चिंताजनक रूप से, संपूर्ण अपडेट प्रक्रिया बिना एन्क्रिप्शन के HTTP पर की जाती है। इसलिए, एक हैकर जिसने नेटवर्क ट्रैफ़िक को इंटरसेप्ट किया है, वह कोडी द्वारा अपडेट का अनुरोध करने पर एक रैंडम MD5 फ़ाइल भेज सकता है।
2. पुराने ऐड-ऑन
पुराने ऐड-ऑन की समस्या MiM हमले के खतरे को बढ़ा देती है।
कुछ अनुमानों के अनुसार, 25% तक सभी रिपॉजिटरी या तो मृत, निष्क्रिय हैं, या उनकी सामग्री पुरानी है। लेकिन जैसा कि ऊपर उल्लेख किया गया है, कोडी नहीं जानता कि ये ऐड-ऑन और रिपॉजिटरी मृत हैं। जब तक आप उन्हें अपने सिस्टम से मैन्युअल रूप से नहीं हटाते, कोडी अपडेट डाउनलोड करने का प्रयास करता रहेगा।
ये MiM हमलों के लिए परिपक्व हैं। हैकर्स के लिए एक मृत रिपॉजिटरी ढूंढना और उसके परिणामस्वरूप हजारों उपकरणों को हाईजैक करना बहुत आसान है।
पुराने ऐड-ऑन खोजने का एकमात्र तरीका या तो लॉग पढ़ना है (जटिल) या नियमित रूप से ऐड-ऑन के पोर्टल की जांच करना (समय लेने वाला)।
हमेशा की तरह, निहितार्थ व्यापक और संभावित रूप से गंभीर हैं। हैकर्स व्यक्तिगत जानकारी क्लोन कर सकते हैं, पासवर्ड चुरा सकते हैं, और यहां तक कि आपकी मशीन का पूर्ण अधिग्रहण भी शुरू कर सकते हैं।
3. ऐड-ऑन में मालवेयर
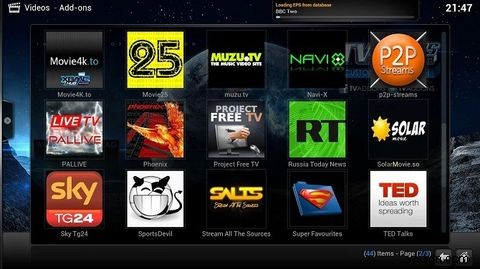
ऐड-ऑन आपको अपने कोडी ऐप के माध्यम से यूट्यूब और ड्रॉपबॉक्स जैसी सेवाओं तक पहुंचने देते हैं। वे कॉर्ड-कटर्स के लिए एक सपना भी हैं - वे आपको (अक्सर अवैध रूप से) लाइव टीवी स्ट्रीम करने, मूवी लाइब्रेरी तक पहुंचने, और अन्य मुफ्त वीडियो सामग्री प्राप्त करने देते हैं।
उनकी प्रकृति को देखते हुए, यह आश्चर्य की बात नहीं है कि कुछ ऐड-ऑन की संदिग्ध उत्पत्ति है। उनमें से कोई भी आधिकारिक नहीं है।
दुर्भाग्य से, एक दुष्ट ऐड-ऑन नियमित कंप्यूटर वायरस जितना ही गंभीर हो सकता है। कोडी के एक वरिष्ठ डेवलपर ने हाल ही में कहा, "ऐड-ऑन में आपके डिवाइस को सूँघने वाले अजीब कोड से लेकर संक्रमित ZIP फ़ाइलों तक कुछ भी हो सकता है।"
आप केवल आधिकारिक कोडी रिपॉजिटरी से व्हाइटलिस्टेड ऐड-ऑन का उपयोग करके खुद को बचाने में मदद कर सकते हैं, लेकिन आधिकारिक ऐड-ऑन में लोकप्रिय टीवी, फिल्में और खेल सामग्री शामिल नहीं है। जो लोग उस प्रकार की सामग्री तक पहुंचना चाहते हैं वे प्रभावित होते रहेंगे।
4. ISP ट्रैकिंग
हम कोडी का उपयोग अवैध रूप से प्राप्त सामग्री देखने के लिए करने की निंदा नहीं करते, लेकिन वास्तविकता यह है कि ऐप का उपयोग करने वाले बहुत से लोग इस उद्देश्य के लिए ऐसा करते हैं।
यदि आप संयुक्त राज्य में रहते हैं और इस तरह से कोडी का उपयोग करते हैं, तो आप अपने ISP से एक धमकी भरा पत्र प्राप्त करने की उम्मीद कर सकते हैं। वे नियमित रूप से आपके सभी वेब ट्रैफ़िक की निगरानी करते हैं और हाल ही में उन लोगों के प्रति विशेष रूप से कठोर दृष्टिकोण अपनाया है जो कोडी पर टीवी और मूवी सामग्री को बूटलेग करते हैं।
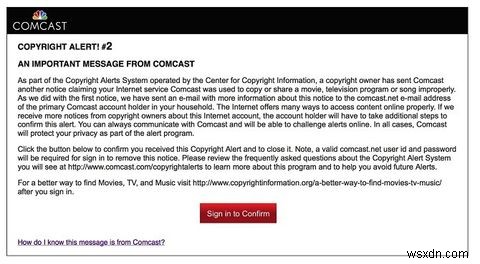
इस स्तर पर, कोई नहीं जानता कि पत्र प्राप्त करने के बाद क्या होता है। क्या आपको काट दिया जा सकता है? क्या वे जानकारी अन्य सरकारी एजेंसियों को दे रहे हैं? आपका अनुमान हमारे जितना ही अच्छा है।
5. प्री-लोडेड कोडी बॉक्स
कोडी को नौसिखिए के लिए सेट करना मुश्किल हो सकता है, और अब प्री-लोडेड कोडी बॉक्स का एक फलता-फूलता बाजार है। बड़े NFL या प्रीमियर लीग खेलों के दौरान ट्विटर पर एक सरसरी नज़र यह बताती है कि समस्या कितनी व्यापक है।
बॉक्स आमतौर पर लिनक्स, एंड्रॉइड, या क्रोम ऑपरेटिंग सिस्टम पर चलते हैं; अमेज़ॅन फायर स्टिक्स भी उपलब्ध हैं, जो आपके टीवी के साथ प्लग-एंड-प्ले के लिए तैयार हैं।
कोडी ने एक ब्लॉग पोस्ट में प्रकाश डाला कि ये दो तरीकों से खतरनाक हैं:
- वित्तीय नुकसान - इन्हें अक्सर उन लोगों द्वारा सेट किया जाता है जिनका स्थिर और कार्यशील बॉक्स प्रदान करने का कोई इरादा नहीं होता। वे सिर्फ जल्दी पैसा कमाना चाहते हैं।
- पायरेसी - प्री-लोडेड बॉक्स पर सामग्री को अक्सर पूरी तरह से कानूनी बताया जाता है। यह नहीं है। यदि आप सामग्री को पायरेट करना चाहते हैं, तो आपको अपने जोखिम पर करना चाहिए। आपको गलती से ऐसा नहीं करना चाहिए क्योंकि किसी ने आपको धोखा दिया।
प्री-लोडेड बॉक्स न खरीदें। रस्सियों को सीखने और अपने बॉक्स को अपने विनिर्देशों के अनुसार सेट करने के लिए समय निकालें।
6. कोडी वॉच्ड स्टेटस लॉगिंग
मैंने जागरूक होने के लिए पांच सुरक्षा मुद्दों को कवर किया है, लेकिन उन गोपनीयता मुद्दों के बारे में क्या जो घर के करीब हैं?
एक मुद्दा कोडी का वॉच्ड स्टेटस लॉगिंग है। यह आपके द्वारा देखे गए हर वीडियो को एक टिक के साथ चिह्नित करता है। यह सैद्धांतिक रूप से टीवी श्रृंखला या फिल्म के साथ वहीं से शुरू करना आसान बनाता है जहां आपने छोड़ा था।
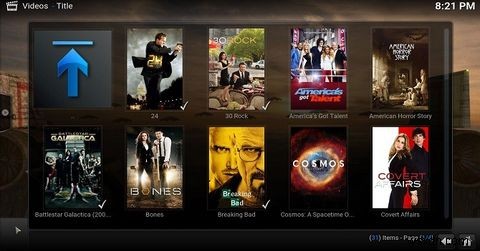
यह बहुत अच्छा लगता है, लेकिन यह गोपनीयता मुद्दों के साथ आता है। यह आपके पासवर्ड चुराने या आपके नेटवर्क से समझौता करने वाला नहीं है - लेकिन यह शर्मनाक हो सकता है। क्या आप वास्तव में चाहते हैं कि आपकी किशोर बेटी को पता चले कि आप गिलमोर गर्ल्स के आदी हैं?!
शुक्र है, इसे अक्षम करना आसान है। उपयोग में आने वाली विभिन्न स्किन की संख्या के कारण, कोई एक आकार-फिट-सभी समाधान नहीं है - लेकिन आप हमेशा स्किन सेटिंग्स के भीतर विकल्प ढूंढ पाएंगे।
7. डेटाबेस अवशेष
कोडी आपके द्वारा ऐप पर देखे गए हर एक वीडियो का रिकॉर्ड रखता है। इससे कोई फर्क नहीं पड़ता कि आपने स्रोत वीडियो को हटा दिया, रिपॉजिटरी को हटा दिया, या ऐड-ऑन ने काम करना बंद कर दिया। हर आइटम वीडियो डेटाबेस में ईमानदारी से लॉग किया जाता है।
बेशक, यह एक गोपनीयता मुद्दा है। ऐप में ऐसा कुछ भी नहीं है जो डेटाबेस को साफ कर सके। एक "क्लीन लाइब्रेरी" बटन है, लेकिन यह केवल उन सामग्री के साथ काम करेगा जिन्हें मीडिया लाइब्रेरी में जोड़ा गया है।
कुछ कोडी प्रशंसकों ने इस समस्या को हल करने के लिए कदम उठाए हैं। उन्होंने "डेटाबेस प्री-वॉश स्क्रब" नामक एक ऐड-ऑन जारी किया है। यह पुराने पथ और फ़ाइलों के संदर्भों को हटाकर वीडियो डेटाबेस को साफ करेगा जो अब ऐप के स्रोतों में सूचीबद्ध नहीं हैं।
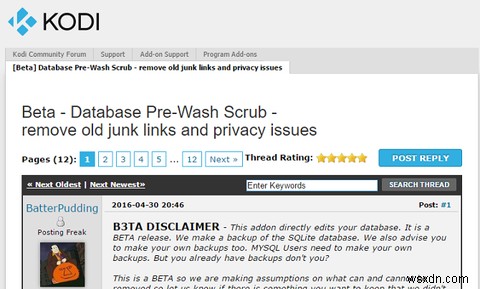
ऐड-ऑन अभी भी बीटा में है, इसलिए अपने जोखिम पर उपयोग करें।
आपको कौन से मुद्दे चिंतित करते हैं?
मैंने आपको सात सुरक्षा और गोपनीयता चिंताएं दिखाई हैं जिनके बारे में आपको जागरूक होने की आवश्यकता है, लेकिन और भी हैं।
मुझे यह जानना अच्छा लगेगा कि कोडी का उपयोग करने के बारे में आपको क्या चिंता है? क्या आप इन मुद्दों से अवगत थे? सबसे महत्वपूर्ण बात, मैं यह जानने के लिए उत्सुक हूं कि आप खुद को उनसे प्रभावित होने से रोकने के लिए क्या कदम उठाते हैं?
आप अपने विचार और सुझाव नीचे टिप्पणी बॉक्स में छोड़ सकते हैं।