सबसे अच्छा पासवर्ड वह है जिसे क्रैक करना कठिन हो और याद रखना आसान हो। फिर भी, सबसे अधिक उपयोग किए जाने वाले कुछ पासवर्ड हास्यास्पद रूप से अनुमान लगाने में आसान हैं, जैसे "पासवर्ड" या "123456"। ऐसे पासवर्ड आपको पासवर्ड स्प्रेइंग और अन्य प्रकार की हैकिंग का शिकार बना सकते हैं। इनका उपयोग न करें! एक मजबूत पासवर्ड बनाएं।
यहां तक कि अगर आपके पास एक जटिल पासवर्ड है, तो अपने सभी ऑनलाइन खातों के लिए एक ही पासवर्ड का उपयोग करना खतरनाक है। कल्पना करें कि एक हैकर ने उस एक पासवर्ड को क्रैक कर लिया। सुरक्षित रहने के लिए, आपको अपने सभी खातों के लिए एक अद्वितीय और क्रैक करना मुश्किल पासवर्ड बनाना चाहिए।
तो क्या आप जानते हैं कि एक अच्छा पासवर्ड कैसे बनाया जाता है? और आप उनमें से एक से अधिक को कैसे याद रख सकते हैं? यहां आपके सभी ऑनलाइन खातों के लिए व्यक्तिगत मजबूत पासवर्ड बनाए रखने के कुछ टिप्स और ट्रिक्स हैं।
एक मजबूत पासवर्ड कैसे बनाएं
चूंकि आपको हमेशा कम से कम एक पासवर्ड याद रखना होगा, हम पहले मैन्युअल रूप से एक सुरक्षित पासवर्ड बनाने का तरीका देखेंगे। आगे, हम आपको यह भी दिखाएंगे कि एक ऐसे टूल का उपयोग कैसे करें जो लगभग अटूट पासवर्ड बना सकता है और उन्हें आपके लिए याद रख सकता है।
एक सुरक्षित पासवर्ड की विशेषताएं
प्रत्येक पासवर्ड को निम्नलिखित मानदंडों को पूरा करना चाहिए:
- आप पासवर्ड को शब्दकोश में नहीं ढूंढ सकते
- इसमें विशेष वर्ण और संख्याएं हैं
- इसमें बड़े और छोटे अक्षरों का मिश्रण है
- इसमें कम से कम 10 वर्ण हैं
- उपयोगकर्ता जानकारी के आधार पर इसका आसानी से अनुमान नहीं लगाया जा सकता, जैसे जन्मतिथि, पिन कोड, या फोन नंबर
ध्यान दें कि कुछ खाते आपको विशेष वर्णों का उपयोग करने की अनुमति नहीं देंगे। उस स्थिति में, आपको लंबाई बढ़ानी चाहिए और पासवर्ड को यथासंभव अमूर्त बनाना चाहिए। इसी तरह, यदि पासवर्ड की लंबाई 6 या 8 वर्णों तक सीमित है, तो सुनिश्चित करें कि आप अन्य बिंदुओं को यथासंभव कवर करते हैं।
अपना पासवर्ड कैसे याद रखें
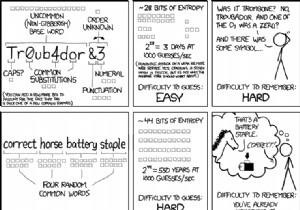
यहां तक कि अगर आप पासवर्ड मैनेजर का उपयोग करते हैं, तो आपको उस टूल के लिए कम से कम मास्टर पासवर्ड याद रखना होगा। अब आप ऐसा कैसे करते हैं, जबकि अभी भी उपरोक्त सभी मानदंडों का पालन करते हैं? आप किसी ऐसी चीज़ से शुरू करते हैं जिसे आप आसानी से याद रख सकें, एक बेस पासवर्ड। फिर आप अपने बेस पासवर्ड को लगभग अपरिचित बनाने के लिए तार्किक नियम लागू करते हैं।
एक याद रखने में आसान बेस पासवर्ड बनाएं
आपका बेस पासवर्ड एक वाक्यांश, किसी स्थान का नाम, या नाम और फोन नंबर पर आधारित हो सकता है। अब आप एक अच्छा बेस पासवर्ड बनाने के लिए कई तकनीकों का उपयोग कर सकते हैं जिसे आप नहीं भूलेंगे। यहां कुछ सुझाव हैं:
- यादृच्छिक रूप से अक्षरों को संख्याओं से बदलें (उदाहरण: MakeUseOf बन जाता है Mak3Us30f)
- एक वाक्य चुनें और इसे प्रत्येक शब्द के पहले अक्षर तक कम करें (उदाहरण: गोल्डन रूल "दूसरों के साथ वैसा ही करो जैसा तुम चाहते हो कि वे तुम्हारे साथ करें" बन जाता है Dtowywttdty)
- एक शब्द लें और उसकी उल्टी स्पेलिंग करें (उदाहरण: technology बन जाता है ygolonhcet)
उपरोक्त उदाहरण विशेष रूप से सुरक्षित नहीं हैं। जबकि आप परिणामी बेस पासवर्ड में से किसी को भी शब्दकोश में नहीं ढूंढ पाएंगे, वे अभी भी एक सुरक्षित पासवर्ड की अन्य विशेषताओं में विफल हो रहे हैं।
इसलिए सुनिश्चित करें कि आपका प्रारंभिक शब्द या वाक्यांश पर्याप्त रूप से लंबा है (न्यूनतम 10 वर्ण) और उपरोक्त सभी सिद्धांतों को संख्याओं, विशेष वर्णों, और ऊपरी और निचले मामले की वर्तनी को पेश करने के लिए जोड़ता है। तभी आपके पास एक सुरक्षित बेस पासवर्ड होगा।
मैं यहां जिस बेस पासवर्ड का उपयोग करने जा रहा हूं वह गोल्डन रूल वाक्यांश है जिसमें शीर्षक केस वर्तनी, संख्याएं, और विशेष वर्ण हैं: D20wYWT7D2Y!(^_^)
ध्यान दें कि मेरा बेस पासवर्ड उपरोक्त सभी मानदंडों को पूरा करता है। यह शब्दकोश में नहीं मिल सकता, इसमें विशेष वर्ण हैं, बड़े और छोटे अक्षरों का मिश्रण है, यह 17 वर्ण लंबा है, और आप इसे मेरी व्यक्तिगत जानकारी के आधार पर अनुमान नहीं लगा सकते।
अपने पासवर्ड के लिए लचीले नियमों का उपयोग करें
एक कंप्यूटर मानव मस्तिष्क की तुलना में पैटर्न को बहुत तेजी से गणना और पहचान सकता है। लेकिन एक चीज जिसमें इंसान अभी भी बेहतर हैं वह है रचनात्मक होना। हैकिंग टूल्स पर यह आपका बड़ा फायदा है!
जैसा कि आप देखते हैं, मेरे पासवर्ड में मैंने कुछ अक्षरों को संख्याओं या विशेष वर्णों से बदल दिया है। हालांकि, मैंने प्रतिस्थापन के लिए एक कठोर नियम सेट का उपयोग नहीं किया। मैंने t को 2 या 7 से बदला। वर्णों को बदलने के लिए नियमों का उपयोग करना, यानी हमेशा a को @ प्रतीक से बदलना आपके पासवर्ड को कमजोर करेगा।
यहां कुछ विचार हैं कि आप अपने पासवर्ड को हैकर के लिए क्रैक करना और भी कठिन कैसे बना सकते हैं:
- सामान्य प्रतिस्थापन का उपयोग न करें (उदाहरण: A या a के लिए @)
- जब आपके पासवर्ड में आवर्ती अक्षर हों, तो अपने प्रतिस्थापन को मिलाएं (उदाहरण: B या b के लिए 8 या ( )
- एक शब्द लें और इसे अपनी उंगलियों से etpmh ("गलत" स्थानांतरित) स्थान पर टच-टाइप करें
- अपने कीबोर्ड पर एक पैटर्न चुनें और शिफ्ट कुंजी के वैकल्पिक उपयोग के साथ इसे टाइप करें (उदाहरण: Xdr%6tfCvgz/)
हर खाते के लिए व्यक्तिगत पासवर्ड बनाएं
एक बार जब आपके पास एक मजबूत बेस पासवर्ड हो, तो आप इसका उपयोग अपने प्रत्येक ऑनलाइन खाते के लिए व्यक्तिगत पासवर्ड बनाने के लिए कर सकते हैं। बस सेवा के पहले तीन अक्षर जोड़ें, उदाहरण: D20wYWT7D2Y!(^_^)GMa आपके GMail खाते के लिए या D20wYWT7D2Y!(^_^)eBa eBay के लिए।
ध्यान दें कि जबकि इस तरह का पासवर्ड अपने आप में क्रैक करना कठिन है, यह समझना आसान है। यदि आपका अनुकूलित बेस पासवर्ड कभी लीक हो जाता है, तो आपको उस पर आधारित सभी पासवर्ड बदलने होंगे, इससे पहले कि कोई आपकी प्रणाली का पता लगा ले।
हम अत्यधिक अनुशंसा करते हैं कि आप अपने सभी खातों के लिए वास्तव में अद्वितीय और सुरक्षित पासवर्ड का उपयोग करें। और इसलिए आपको पासवर्ड मैनेजर की आवश्यकता है। यह आपके ऑनलाइन बैंक खातों को सुरक्षित रखने के लिए भी अत्यंत महत्वपूर्ण है।
पासवर्ड मैनेजर का उपयोग करें
अब जब आपने एक सुरक्षित बेस पासवर्ड बना लिया है, तो इसे अपने पासवर्ड मैनेजर के लिए मास्टर पासवर्ड के रूप में उपयोग करें। आप इसका उपयोग तब भी कर सकते हैं जब आपको मौके पर पासवर्ड बनाना हो, जबकि आपके पास अपने पासवर्ड मैनेजर तक पहुंच न हो। बाकी सब चीजों के लिए, अपनी आवश्यकताओं के लिए सर्वोत्तम पासवर्ड मैनेजर का उपयोग करके अपने अल्ट्रा-सुरक्षित और अद्वितीय पासवर्ड बनाएं और संग्रहीत करें। (यहां कुछ प्रकार के पासवर्ड मैनेजर दिए गए हैं जिन्हें आप चुन सकते हैं।)
पासवर्ड मैनेजर आपको यह भी बता सकता है कि आपके पासवर्ड कितने कठिन और इसलिए सुरक्षित हैं। आप इसका उपयोग अपने बेस पासवर्ड की कठिनाई का परीक्षण करने के लिए भी कर सकते हैं।
मैं लास्टपास का उपयोग करता हूं, जो एक क्रॉस-प्लेटफॉर्म पासवर्ड मैनेजर है जो उपयोग करने के लिए मुफ्त है। लास्टपास सुरक्षित पासवर्ड जनरेट करें नामक एक फीचर के साथ आता है। ध्यान दें कि नीचे स्क्रीनशॉट में, पासवर्ड के नीचे एक पूर्ण हरी पट्टी है? इसका मतलब है कि यह एक मजबूत पासवर्ड है। एक बहुत छोटा और/या बहुत सरल पासवर्ड आपको बहुत छोटी लाल या नारंगी रंग की पट्टी देगा।
यदि आपको लास्टपास पसंद नहीं है, तो गूगल पासवर्ड मैनेजर या विचित्र रीमेमबियर पासवर्ड मैनेजर देखें।
ध्यान दें कि ऑनलाइन पासवर्ड मैनेजर हैकिंग के प्रति संवेदनशील हैं। 2017 की शुरुआत में सुरक्षा डर की एक श्रृंखला के बाद, हमने यह भी सिफारिश की कि आप अस्थायी रूप से लास्टपास का उपयोग करना बंद कर दें। नतीजतन, हमने यहां कुछ वैकल्पिक पासवर्ड मैनेजर भी संकलित किए हैं।
एक बार जब आप पासवर्ड मैनेजर का उपयोग करना शुरू कर देते हैं, तो आप पाएंगे कि यह केवल पासवर्ड बनाने और संग्रहीत करने से कहीं अधिक कर सकता है। और अपने पासवर्ड मैनेजर को व्यवस्थित करने के इन तरीकों को देखें।
पासवर्ड नियमित रूप से अपडेट करें
यह सबसे कठिन हिस्सा है। एक मजबूत पासवर्ड के साथ सुरक्षा बनाए रखने के लिए, आपको हर कुछ हफ्तों या महीनों में अपना पासवर्ड अपडेट करना होगा। जितनी बार, उतना बेहतर। आप इसे कई अलग-अलग तरीकों से कर सकते हैं। यहां कुछ विचार हैं जो इसे सरल रखेंगे।
केवल अपना बेस पासवर्ड बदलें
- आप जिन विशेष वर्ण प्रतिस्थापन का उपयोग कर रहे हैं उन्हें बदलें।
- बड़े और छोटे अक्षरों के उपयोग को उल्टा करें।
- पासवर्ड को शिफ्ट लॉक चालू करके टाइप करें।
पूरा पासवर्ड बदलें
- आप जिस तरह से उपयोग कर रहे खाते की पहचान करते हैं उसे बदलें (उदाहरण: पहले तीन के बजाय अंतिम तीन अक्षरों का उपयोग करें, इसलिए GMa बन जाएगा ail और eBa बन जाएगा Bay)
- खाते की पहचान करने वाले अक्षरों की स्थिति बदलें (उदाहरण: उन्हें अपने बेस पासवर्ड के सामने या बीच में रखें)
- पीछे उस तारीख को जोड़ें जब आपने अंतिम बार पासवर्ड बदला था और इसे अपने कैलेंडर में चिह्नित करें
दूसरे शब्दों में, अपने मानवीय लाभ का उपयोग करें: रचनात्मक बनें और बॉक्स के बाहर सोचें। और मैन्युअल रूप से बदलने वाले पासवर्ड की संख्या कम करने के लिए पासवर्ड मैनेजर का उपयोग करें।
हर जगह मजबूत पासवर्ड
हमने आपको एक सुरक्षित और याद रखने में आसान पासवर्ड बनाने का तरीका दिखाया। हमने यह भी बताया कि पासवर्ड मैनेजर आपके खातों की सुरक्षा बढ़ाने में कैसे मदद करते हैं। अब यह आप पर निर्भर है कि आप उस ज्ञान को क्रियान्वित करें। आप मजबूत पासवर्ड कैसे जनरेट करते हैं? क्या आपने ऑनलाइन पासवर्ड जनरेटर का उपयोग किया है? क्या आपका कोई खाता कभी हैक हुआ क्योंकि पासवर्ड कमजोर था?
इसके अलावा, क्रेडेंशियल डंपिंग और अपनी रक्षा करने के साथ-साथ यह कैसे बताएं कि कोई वेबसाइट पासवर्ड को प्लेनटेक्स्ट के रूप में संग्रहीत करती है और आपको क्या करना चाहिए, पर हमारे गाइड देखें।