एक समय आ सकता है जब आपको एक स्क्रिप्ट लिखने या किसी PC से रिमोटली कनेक्ट करने और Windows फ़ायरवॉल को सक्षम या अक्षम करने के लिए कमांड चलाने की आवश्यकता हो। अधिकांश IT वातावरणों के लिए, ग्रुप पॉलिसी का उपयोग क्लाइंट कंप्यूटर्स पर Windows फ़ायरवॉल को कॉन्फ़िगर करने का सबसे आसान तरीका है।
यह HTTP, फाइल शेयरिंग, सॉफ्टवेयर एप्लिकेशन, और अधिक जैसी सेवाओं के लिए पोर्ट अपवाद जोड़ने का भी सबसे आसान तरीका है। हालांकि, यह जानना भी अच्छा है कि कमांड प्रॉम्प्ट से Windows फ़ायरवॉल को कैसे कॉन्फ़िगर किया जाए, बस अगर आपके पास ऐसे कंप्यूटर और सर्वर हैं जो Active Directory में नहीं हैं।
कमांड प्रॉम्प्ट से Windows फ़ायरवॉल प्रबंधित करें
सबसे पहले, यह देखने के लिए कि क्या किसी सर्वर या कंप्यूटर पर Windows फ़ायरवॉल सक्षम है, कमांड प्रॉम्प्ट पर यह कमांड टाइप करें:
netsh advfirewall show allprofiles
सुनिश्चित करें कि आप एक एडमिनिस्ट्रेटर कमांड प्रॉम्प्ट खोलें (Start पर क्लिक करें, CMD टाइप करें और फिर कमांड प्रॉम्प्ट पर राइट-क्लिक करें और Run as Administrator चुनें)। आपको नीचे दिखाए गए जैसा कुछ मिलना चाहिए:
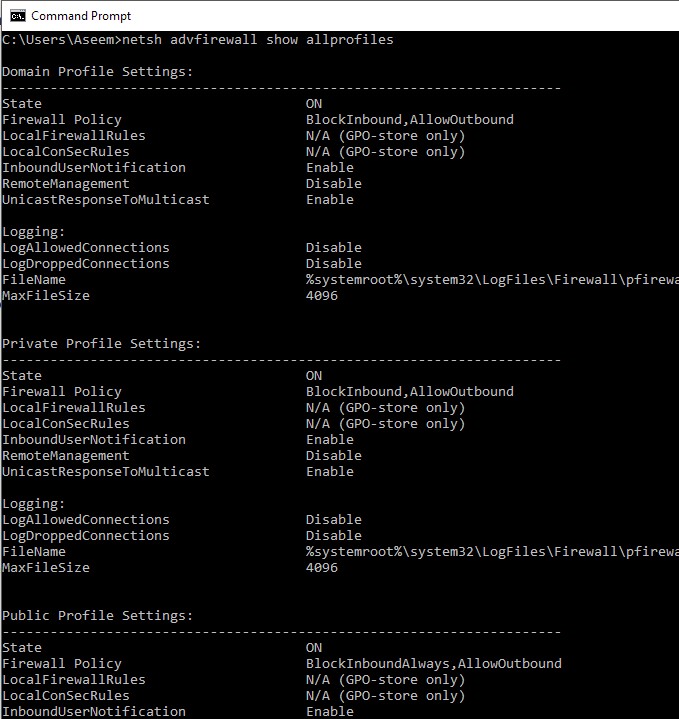
डिफ़ॉल्ट रूप से, आपको यहां तीन अलग-अलग लिस्टिंग दिखाई देनी चाहिए: डोमेन प्रोफाइल सेटिंग्स, प्राइवेट प्रोफाइल सेटिंग्स और पब्लिक प्रोफाइल सेटिंग्स। ये तीनों आपके कंप्यूटर पर प्रत्येक नेटवर्क कनेक्शन पर रखे जा सकने वाले तीन स्टेट्स से मेल खाते हैं। यदि आप अपने होम नेटवर्क से जुड़े हैं और आपने Home Network विकल्प चुना है, तो प्राइवेट प्रोफाइल सेटिंग्स लागू होंगी।
State का अर्थ है कि फ़ायरवॉल चालू है या बंद। Firewall Policy आपको बताता है कि प्रत्येक प्रोफाइल पर कौन सी इनबाउंड और आउटबाउंड पॉलिसी लागू की जा रही हैं।
किसी विशिष्ट प्रोफाइल के लिए फ़ायरवॉल को अक्षम करने के लिए, आप निम्न कमांड का उपयोग करेंगे:
netsh advfirewall set privateprofile state off
अन्य विकल्प हैं currentprofile, publicprofile, domainprofile, और allprofiles। इसलिए यदि आप फ़ायरवॉल को पूरी तरह से अक्षम करना चाहते हैं, तो आप privateprofile के बजाय allprofiles का उपयोग करेंगे। फिर से सक्षम करने के लिए, अंत में off के बजाय on डालें।
कमांड लाइन का उपयोग करके फ़ायरवॉल में पोर्ट खोलें
अब क्या होगा यदि आप कमांड लाइन का उपयोग करके फ़ायरवॉल में एक पोर्ट खोलना चाहते हैं? वह भी सरल है!
मान लें कि आप पोर्ट 3389 खोलना चाहते हैं, जो Windows में रिमोट डेस्कटॉप के लिए है। आप बस यह कमांड चलाएंगे:
netsh advfirewall firewall add rule name="Open Remote Desktop" protocol=TCP dir=in localport=3389 action=allow
कमांड काफी लंबी है, लेकिन इसे तोड़ना काफी आसान है। आप एक नियम जोड़ते हैं, इसे एक नाम देते हैं, प्रोटोकॉल चुनते हैं (TCP या UDP), दिशा चुनते हैं (In या Out), पोर्ट नंबर देते हैं और एक्शन चुनते हैं (Allow या Deny)।
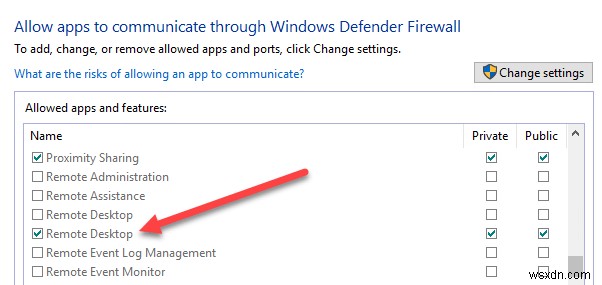
यदि आप इस कमांड को चलाते हैं, फिर Windows फ़ायरवॉल में अनुमत ऐप्स देखते हैं, तो आप देखेंगे कि रिमोट डेस्कटॉप आइटम अब चेक किया गया है:
यदि आपको पोर्ट्स की एक रेंज खोलने की आवश्यकता है, तो बस एक साधारण डैश का उपयोग करें। उदाहरण के लिए, यहां मैं UDP आउटबाउंड ट्रैफिक के लिए पोर्ट 6000 से 7000 खोल रहा हूं:
netsh advfirewall firewall add rule name="UDP ports" protocol=UDP dir=out localport=6000-7000 action=allow
Windows फ़ायरवॉल के सभी पहलुओं को प्रबंधित करने के लिए आप कई और उन्नत कमांड का उपयोग कर सकते हैं, इसलिए किसी भी कमांड के अंत में /? वर्णों का उपयोग करके सभी विकल्पों और उदाहरणों को देखना सुनिश्चित करें।