विंडोज डिफेंडर विंडोज 10 और विंडोज 11 में डिफ़ॉल्ट एंटीवायरस सॉफ्टवेयर है, और किसी भी थर्ड-पार्टी एंटीवायरस सॉफ्टवेयर से कम सक्षम नहीं है। वास्तव में, जब सिस्टम संसाधन उपयोग की बात आती है, तो विंडोज डिफेंडर सर्वश्रेष्ठ में से एक है। हालांकि विंडोज डिफेंडर GUI उपयोग करने में काफी आसान है, आप विंडोज डिफेंडर को कमांड प्रॉम्प्ट के माध्यम से भी उपयोग कर सकते हैं। यह विशेष रूप से उपयोगी होता है जब आप अपने स्वयं के स्क्रिप्ट या शेड्यूल्ड टास्क बना रहे हों।
विंडोज डिफेंडर कमांड लाइन आपको सभी बुनियादी काम करने देती है जैसे विभिन्न प्रकार के स्कैन करना, क्वारंटाइन की गई फ़ाइलों को सूचीबद्ध करना और पुनर्स्थापित करना, डायनामिक सिग्नेचर जोड़ना और वायरस परिभाषाओं को हटाना या अपडेट करना। यह लेख आपको दिखाएगा कि कमांड प्रॉम्प्ट से विंडोज डिफेंडर का उपयोग कैसे करें।
कमांड प्रॉम्प्ट से विंडोज डिफेंडर का उपयोग करें
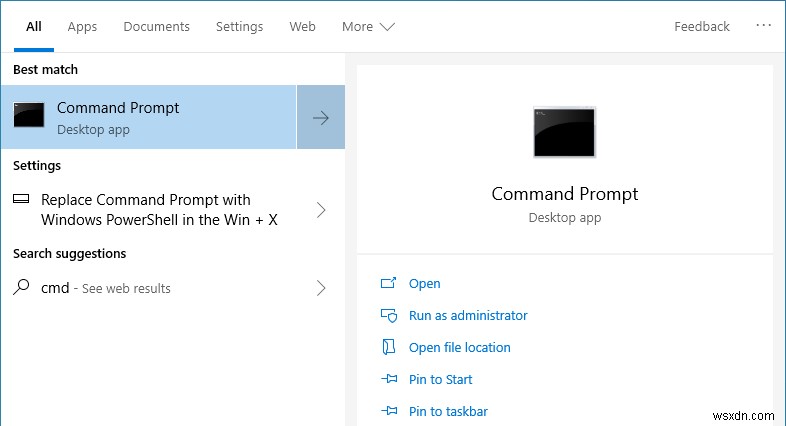
कमांड प्रॉम्प्ट के माध्यम से विंडोज डिफेंडर चलाने के लिए, आपके पास प्रशासनिक विशेषाधिकार होने चाहिए, इसलिए स्टार्ट मेनू में कमांड प्रॉम्प्ट खोजें और "Run as Administrator" विकल्प चुनें। आप राइट-क्लिक करके "Run as Administrator" भी चुन सकते हैं।
यदि आपने कभी विंडोज डिफेंडर GUI का उपयोग किया है, तो आप जानते होंगे कि इसमें तीन स्कैन प्रकार हैं। नीचे उन विभिन्न स्कैन प्रकारों का त्वरित विवरण दिया गया है।
क्विक स्कैन: जैसा कि नाम से पता चलता है, क्विक स्कैन तेज़ है और केवल सबसे सामान्य स्थानों जैसे रजिस्ट्री कुंजियों और स्टार्टअप फ़ोल्डरों को देखता है जहां मैलवेयर या वायरस प्रभाव डाल सकते हैं। आमतौर पर, क्विक स्कैन मिनटों में पूरा हो जाता है। कमांड लाइन में क्विक स्कैन को -ScanType 1 द्वारा दर्शाया जाता है।
फुल स्कैन: फुल स्कैन आपके पूरे सिस्टम पर गहन स्कैन करता है। आपके सिस्टम में कितनी फ़ाइलें हैं, इस पर निर्भर करते हुए, स्कैन को पूरा होने में घंटों लग सकते हैं। कमांड लाइन में फुल स्कैन को -ScanType 2 द्वारा दर्शाया जाता है।
कस्टम स्कैन: कस्टम स्कैन आपको किसी विशिष्ट ड्राइव, फ़ोल्डर या फ़ाइल पर गहन स्कैन करने देता है। कमांड लाइन में, कस्टम स्कैन को -ScanType 3 द्वारा दर्शाया जाता है और इसमें यह बताने के लिए अतिरिक्त स्विच होते हैं कि किस फ़ाइल या फ़ोल्डर को स्कैन करना है।
यदि आप क्विक स्कैन करना चाहते हैं, तो आप नीचे दिए गए कमांड का उपयोग कर सकते हैं।
"%ProgramFiles%\Windows Defender\MpCmdRun.exe" -Scan -ScanType 1
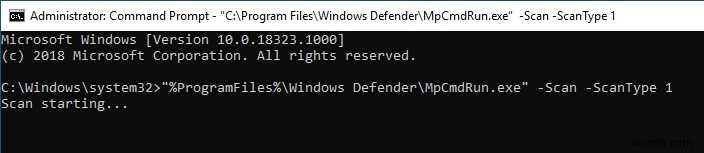
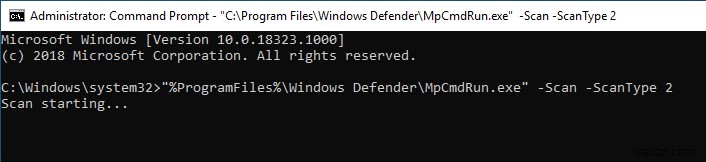
फुल स्कैन के लिए, बस उपरोक्त कमांड में 1 को 2 से बदलें।
"%ProgramFiles%\Windows Defender\MpCmdRun.exe" -Scan -ScanType 2
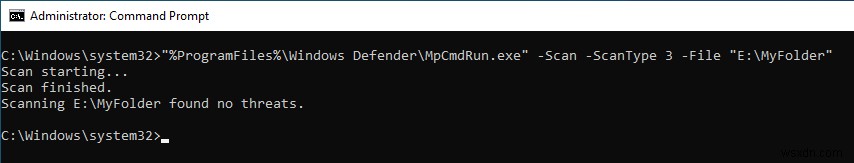
कस्टम स्कैन करने के लिए, नीचे दिए गए कमांड का उपयोग करें जबकि "D:\Folder\Path" को वास्तविक फ़ोल्डर या फ़ाइल पथ से बदलें जिसे आप स्कैन करना चाहते हैं।
"%ProgramFiles%\Windows Defender\MpCmdRun.exe" -Scan -ScanType 3 -File "D:\Folder\Path"
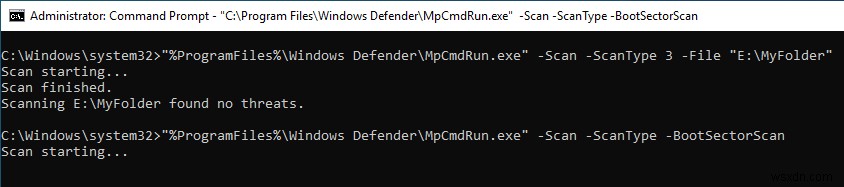
विंडोज डिफेंडर में एक और स्कैन प्रकार है जो सिस्टम बूट सेक्टर को किसी भी संक्रमण के लिए स्कैन करता है। एक बूट सेक्टर वायरस मास्टर बूट रिकॉर्ड को संक्रमित करता है जो बदले में सिस्टम बूट होने पर पूरे सिस्टम को संक्रमित करता है। बूट सेक्टर स्कैन करने के लिए, नीचे दिए गए कमांड का उपयोग करें।
"%ProgramFiles%\Windows Defender\MpCmdRun.exe" -Scan -ScanType -BootSectorScan
स्कैन को रद्द करने के लिए, बस कीबोर्ड शॉर्टकट Ctrl + C दबाएं।
जब विंडोज डिफेंडर को कोई खतरा मिलता है, तो वह इसे क्वारंटाइन में ले जाता है ताकि यह आपके सिस्टम को संक्रमित न करे। हालांकि, फाल्स पॉजिटिव हो सकते हैं, और यदि आपको लगता है कि विंडोज डिफेंडर ने एक वैध फ़ाइल को क्वारंटाइन में ले जाया है, तो आप इसे आसानी से पुनर्स्थापित कर सकते हैं। पहले, सभी क्वारंटाइन की गई फ़ाइलों को सूचीबद्ध करने के लिए नीचे दिए गए कमांड का उपयोग करें।
"%ProgramFiles%\Windows Defender\MpCmdRun.exe" -Restore -ListAll
सूची से, फ़ाइल की पहचान करें और उसका नाम नोट करें। अगला, नीचे दिए गए कमांड को निष्पादित करते हुए "FileName" को उस वास्तविक फ़ाइल नाम से बदलें जिसे आप पुनर्स्थापित करना चाहते हैं। यदि कमांड सफलतापूर्वक निष्पादित होता है, तो फ़ाइल अपने मूल स्थान पर पुनर्स्थापित हो जाती है।
"%ProgramFiles%\Windows Defender\MpCmdRun.exe" -Restore -Name "FileName"
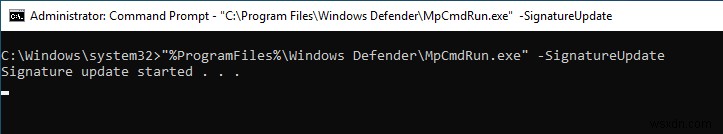
सामान्य तौर पर, विंडोज डिफेंडर नवीनतम एंटीवायरस परिभाषाओं के साथ स्वयं को स्वचालित रूप से अपडेट करता है। हालांकि, यदि आप यह सुनिश्चित करना चाहते हैं कि विंडोज डिफेंडर अपडेट है, तो नीचे दिए गए कमांड को निष्पादित करें।
"%ProgramFiles%\Windows Defender\MpCmdRun.exe" -SignatureUpdate
सुरक्षा अपडेट हटाएं और पुनर्स्थापित करें
यदि आप ऐप्स का परीक्षण कर रहे हैं या थोड़ी स्क्रिप्टिंग कर रहे हैं, तो आप देखना चाह सकते हैं कि विंडोज नवीनतम सुरक्षा अपडेट के साथ-साथ पिछले विंडोज अपडेट के अपडेट के साथ कैसे इंटरैक्ट करता है। कमांड प्रॉम्प्ट का उपयोग करके, आप सुरक्षा परिभाषाओं को हटा (और फिर पुनर्स्थापित) सकते हैं।
नोट: हम दृढ़ता से अनुशंसा करते हैं कि आप उन्हें हटाने के बाद परिभाषाओं को नवीनतम पर पुनर्स्थापित करें ताकि आपका पीसी नवीनतम खतरों से सुरक्षित रहे।
इस बात को ध्यान में रखते हुए, यहां आपके वायरस परिभाषाओं को रोल बैक करने का तरीका बताया गया है:
डिफ़ॉल्ट परिभाषाओं या अंतिम बैकअप कॉपी में संग्रहीत परिभाषाओं को पुनर्स्थापित करने के लिए (विंडोज द्वारा स्वचालित रूप से नवीनतम पर अपडेट करते समय बनाई गई), इस कमांड को दर्ज करें:
"%ProgramFiles%\Windows Defender\MpCmdRun.exe" -RemoveDefinitions -All
आप केवल डायनामिकली डाउनलोड किए गए सुरक्षा सिग्नेचर को इस कमांड का उपयोग करके भी हटा सकते हैं:
"%ProgramFiles%\Windows Defender\MpCmdRun.exe" -RemoveDefinitions -DynamicSignatures
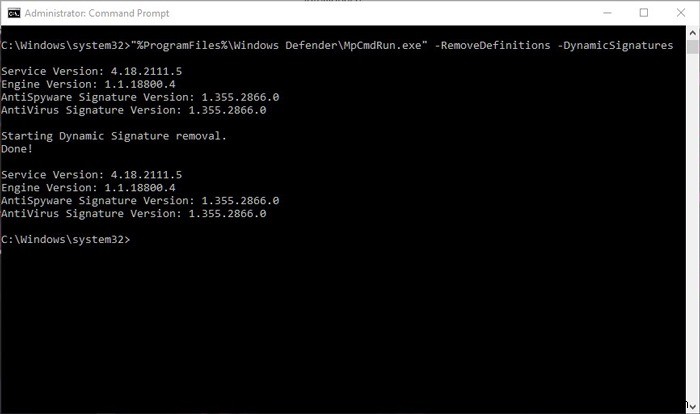
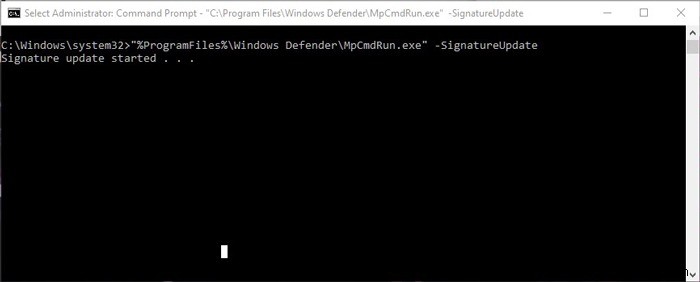
एक बार जब आप सुरक्षा परिभाषाओं को हटाने में समय बिता लेते हैं, तो उन्हें इस कमांड से पुनर्स्थापित करने का समय आ गया है:
"%ProgramFiles%\Windows Defender\MpCmdRun.exe" -SignatureUpdate
बस इतना ही। जैसा कि आप देख सकते हैं, विंडोज डिफेंडर कमांड-लाइन विकल्प काफी उपयोगकर्ता के अनुकूल और उपयोग में आसान हैं। अधिक विंडोज टिप्स के लिए देखें कि विंडोज 11 स्निपिंग टूल को कैसे ठीक करें, जिसमें कुछ समस्याएं जानी जाती हैं। साथ ही, हम TrustedInstaller के अंदर और बाहर की व्याख्या करते हैं, और क्या आपको वास्तव में इसकी आवश्यकता है।