जानने योग्य मुख्य बातें
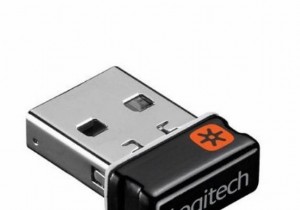
- जांचें कि क्या आपका डिवाइस कमजोर है, जो रिसीवर के किनारे पर नारंगी स्टार द्वारा इंगित किया जाता है।
- अपडेट फ़ाइल डाउनलोड करें और संकेतों का पालन करें।
यहां बताया गया है कि अपने Logitech Unifying Receiver सॉफ़्टवेयर को कैसे अपडेट करें ताकि आपका Logitech वायरलेस माउस, वायरलेस कीबोर्ड, या प्रेजेंटेशन क्लिकर सुरक्षित और ठीक से काम कर रहा हो। हालांकि यह भेद्यता अन्य वायरलेस डिवाइस को प्रभावित करती है, यह लेख विशेष रूप से Logitech वायरलेस डिवाइस के लिए है; अन्य निर्माताओं के लिए, विवरण के लिए उनकी वेबसाइटों को देखें।
पहचानें कि आपका Logitech डोंगल कमजोर है या नहीं
इन हमलों के प्रति संवेदनशील Logitech डिवाइस में रिसीवर के किनारे पर एक नारंगी स्टार प्रिंट होता है जो आपके कंप्यूटर में प्लग होता है।
यदि आपके रिसीवर में यह स्टार नहीं है, तो आप शायद सुरक्षित हैं, लेकिन संभावित खतरों के संपर्क में आने से बचने के लिए अपने सभी सॉफ़्टवेयर और फर्मवेयर को अपडेट रखना हमेशा एक सर्वोत्तम अभ्यास है।
अपने Logitech Unifying Receiver को कैसे अपडेट करें
इन हमलों से खुद को बचाने के लिए अपने Logitech Unifying Receiver को अपडेट करना अपेक्षाकृत सरल है। अगस्त 2019 को या उसके बाद जारी संस्करण में अपडेट करना सुनिश्चित करें जब Logitech ने एक अतिरिक्त पैच जारी किया।
ब्राउज़र में Logitech के अपडेट डाउनलोड पृष्ठ पर नेविगेट करें और अपने कंप्यूटर के लिए उपयुक्त Windows या Mac अपडेट पैकेज डाउनलोड करें।
इसे लॉन्च करने के लिए अपडेट फ़ाइल पर डबल-क्लिक करें (Windows) या इसे अनज़िप करें, फिर डबल-क्लिक करें (Mac)। Logitech Firmware Updating Tool लॉन्च होना चाहिए।
Continue चुनें।
टूल आपके कंप्यूटर को स्क्रीन करेगा और आपको बताएगा कि क्या किसी Logitech डिवाइस को अपडेट करने की आवश्यकता है।
यदि यह अपडेट करने के लिए किसी डिवाइस का पता लगाता है, तो Update चुनें।
यदि डिवाइस अप टू डेट हैं, तो टूल आपको सूचित करता है, और आप टूल से बाहर निकलने के लिए Close चुन सकते हैं।
Logitech Unifying Receiver हैक कैसे काम करता है
पहला हैक 2016 में खोजा गया था (जिसे "MouseJack" कहा जाता है), लेकिन Logitech Unifying Receiver अभी भी जोखिम में है। यह किसी भी चीज को वायरलेस माउस होने का दिखावा करते हुए सिग्नल भेजने देता है जो आपके कंप्यूटर में प्लग किए गए वायरलेस माउस रिसीवर (डोंगल) से जुड़ता है। डोंगल नए सिग्नल को आपके कंप्यूटर से कनेक्ट करने की अनुमति देता है, बिना किसी सवाल के, और एक हैकर आपके कंप्यूटर का नियंत्रण हासिल कर सकता है - चाहे आपके पास कोई भी सुरक्षा सिस्टम हो।
यह हैक इसलिए काम करता है क्योंकि वायरलेस माउस ट्रैफिक हमेशा एन्क्रिप्टेड नहीं होता, जैसे अधिकांश वायरलेस कीबोर्ड संचार ट्रैफिक। इसने वायरलेस माउस, कीबोर्ड, प्रेजेंटेशन क्लिकर, और Logitech, Microsoft, Amazon, Dell, HP, और Lenovo जैसे कई निर्माताओं के अन्य वायरलेस डिवाइस को प्रभावित किया। हालांकि, यह ध्यान रखना महत्वपूर्ण है कि यह भेद्यता ब्लूटूथ डिवाइस या USB वायरलेस डोंगल को प्रभावित नहीं करती है जो सक्रिय रूप से उपयोग में नहीं हैं, केवल वे जो आपके कंप्यूटर में प्लग इन हैं।
वायरलेस डिवाइस के लिए अधिक जोखिम
जैसे ही सुरक्षा शोधकर्ताओं ने भेद्यता की थोड़ी और जांच की, उन्होंने इन डोंगल के साथ अतिरिक्त मुद्दों की खोज की। उन्होंने पाया कि हमलावर कीबोर्ड संचार ट्रैफिक की निगरानी कर सकते हैं, वायरलेस कीबोर्ड से जुड़े नहीं होने वाले डोंगल के माध्यम से कीस्ट्रोक इंजेक्ट कर सकते हैं, एन्क्रिप्शन कुंजियों को पुनर्प्राप्त कर सकते हैं, और आपके कंप्यूटर को अपने कब्जे में ले सकते हैं। अब यह केवल उपयोग में आने वाले डोंगल नहीं थे, बल्कि वे भी जो कंप्यूटर में प्लग इन नहीं थे।
भेद्यता इन सभी डोंगल में मौजूद थी क्योंकि वे एक ही वायरलेस चिप का उपयोग करते हैं। Logitech के मामले में, उनकी यूनिफाइंग तकनीक लगभग एक दशक से Logitech वायरलेस गियर की एक विस्तृत श्रृंखला के साथ शिप की जाने वाली एक मानक तकनीक है।