जब कोई साइनअप फॉर्म पासवर्ड बनाने के लिए कहता है, तो कई उपयोगकर्ताओं के मन में सबसे पहले यही आता है, "ठीक है मुझे एक ऐसा पासवर्ड बनाना है जो मुझे याद रखने में बहुत आसान हो और सीधे मुझसे जुड़ा हो ताकि मैं कभी न भूलूं।" ऐसी मानसिकता के साथ, बनाया गया पासवर्ड "ILoveSally143" जैसा कुछ होता है। एक हैकर ऐसे पासवर्ड को एक मिनट से भी कम समय में हैक कर लेगा और आपके खाते पर पूर्ण नियंत्रण ले लेगा।
हाल ही में कंपनियां और वेबसाइटें उपयोगकर्ताओं को मजबूत पासवर्ड का उपयोग करने के लिए शिक्षित करने के लिए कड़ी मेहनत कर रही हैं, और वे उपयोगकर्ताओं को मजबूत पासवर्ड बनाने के लिए मजबूर करने के लिए प्रतिबंधों का भी उपयोग कर रही हैं। शुक्र है, खातों के हैक होने की इतनी खबरों और मजबूत पासवर्ड के उपयोग पर जोर देने के साथ, लगभग हर कोई जानता है कि उन्हें मजबूत पासवर्ड का उपयोग करना चाहिए। हालांकि, सवाल अभी भी बना हुआ है, "मजबूत" पासवर्ड क्या है? इस लेख में हम आपको बताएंगे कि मजबूत पासवर्ड क्या है और इसे कैसे बनाया जाए।
पासवर्ड कैसे क्रैक किया जाता है
इससे पहले कि हम आपको बताएं कि मजबूत पासवर्ड कैसे बनाया जाए, यह जानना महत्वपूर्ण है कि पासवर्ड कैसे क्रैक किया जाता है। पासवर्ड क्रैक करने के कई तरीके हैं, और सबसे आम हैं ब्रूट-फोर्स अटैक और डिक्शनरी अटैक। दोनों को नीचे समझाया गया है।
ब्रूट-फोर्स अटैक
ब्रूट-फोर्स अटैक में हैकर (सटीक रूप से हैकर का सॉफ्टवेयर) पासवर्ड क्रैक करने की कोशिश करने के लिए सभी प्रकार के अक्षरों, संख्याओं और वर्णों का संयोजन में उपयोग करता है। प्रक्रिया चार या पांच वर्णों जैसे बुनियादी कुल वर्णों से शुरू होती है, और जब सभी संयोजनों का उपयोग हो जाता है, तो सॉफ्टवेयर एक और वर्ण जोड़ता है और इसके साथ बने सभी संयोजनों का उपयोग करता है और प्रक्रिया को दोहराता है। यह सैद्धांतिक रूप से ब्रूट-फोर्स अटैक को लगभग किसी भी प्रकार के पासवर्ड (एन्क्रिप्टेड वाले सहित) को क्रैक करने की अनुमति देता है। हालांकि, चूंकि ब्रूट-फोर्स हर संभव संयोजन की जांच करता है, इसमें सभी संयोजनों की जांच करने में बहुत समय लगता है, और एक और वर्ण जोड़ने से क्रैकिंग समय नाटकीय रूप से बढ़ जाता है।
Kaspersky Password Checker के एक अनुमान के अनुसार, पासवर्ड "pzQm45" को क्रैक करने में 3 घंटे लगने चाहिए, लेकिन "pzQm45@" को क्रैक करने में दो दिन लगेंगे। अगर हम एक और वर्ण जैसे "pzQm45@!" जोड़ते हैं, तो इसे क्रैक करने में बारह दिन लगेंगे। इसका मतलब है कि ब्रूट-फोर्स अटैक के लिए लंबे पासवर्ड को क्रैक करना बहुत कठिन है, और यह हैकर के समय के लायक नहीं है।
डिक्शनरी अटैक
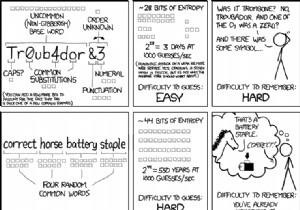
ब्रूट-फोर्स अटैक को लंबे पासवर्ड क्रैक करने में कठिनाई होती है; यहीं डिक्शनरी अटैक काम आता है। डिक्शनरी अटैक में हैकिंग सॉफ्टवेयर शब्दकोशों से लिए गए शब्द संयोजनों की एक लंबी सूची (लाखों में) का उपयोग करता है साथ ही सभी सामान्य वर्ण संयोजनों, वाक्यांशों, अनुक्रमों और जो कुछ भी "सामान्य" है। यदि किसी पासवर्ड का कोई अर्थ है, तो डिक्शनरी अटैक इसे क्रैक कर सकता है। एक सामान्य शब्द के साथ विराम चिह्न या संख्याएं जोड़ने से मदद नहीं मिलेगी। उदाहरण के लिए, डिक्शनरी अटैक को पासवर्ड "I$3haTe5%MaTh" को आसानी से क्रैक करने में सक्षम होना चाहिए क्योंकि किसी तरह यह अर्थ रखता है। चूंकि यह विधि सामान्य शब्दों और वर्णों के संयोजनों का उपयोग करती है, यह ब्रूट-फोर्स की तुलना में पासवर्ड को क्रैक करने में बहुत कम समय लेती है, भले ही पासवर्ड लंबा हो।
समाधान: उपरोक्त दोनों हमलों का उत्तर सरल है: एक लंबा पासवर्ड बनाएं जिसका कोई अर्थ न हो। पूरी तरह से यादृच्छिक वर्णों वाला सोलह वर्ण या उससे अधिक का पासवर्ड ठीक काम करना चाहिए। लेकिन ऐसा पासवर्ड बनाना और प्रबंधित करना कठिन है, जिसे हम नीचे समझाते हैं।
नोट: हैकर्स आपके पासवर्ड चुराने के लिए फ़िशिंग अटैक का भी उपयोग करते हैं। एक मजबूत पासवर्ड फ़िशिंग अटैक के खिलाफ मदद नहीं करेगा क्योंकि हैकर नकली वेबसाइट पेज का उपयोग करके वास्तविक पासवर्ड चुरा लेगा।
मैन्युअल रूप से एक मजबूत पासवर्ड बनाएं जो याद रखने में आसान हो
उन लोगों के लिए जो अपनी साख को तृतीय-पक्ष एप्लिकेशन को प्रदान करना पसंद नहीं करते, हम एक मजबूत पासवर्ड बनाने और याद रखने का एक मैन्युअल तरीका जानते हैं। आप एक लंबे वाक्यांश से एक पासवर्ड बना सकते हैं जिसका आपसे सीधा संबंध हो लेकिन दूसरों को इसके बारे में पता न हो। उदाहरण के लिए, आप "I eat vanilla ice cream at 3am, but I don't get any sleep afterwards!" जैसे वाक्यांश से कई पासवर्ड बना सकते हैं। नीचे कुछ उदाहरण हैं:
- Ievica3,bidgasa!
- IeViCA3,bUtidgAsa!
- iEvicA3am,BiDONTgaSa!
वाक्यांश को याद रखना वास्तव में आसान होगा क्योंकि यह आपके द्वारा की जाने वाली या पहले की गई किसी चीज़ से जुड़ा है; आपको बस यह याद रखना है कि आपने पासवर्ड कैसे बनाया।
पासवर्ड जनरेटर और मैनेजर का उपयोग करें
यदि आप उपरोक्त प्रक्रिया से नहीं गुजरना चाहते हैं और पासवर्ड बनाने और संग्रहीत करने के लिए तृतीय-पक्ष सेवा पर निर्भर रहने में कोई आपत्ति नहीं है, तो चीजें आपके लिए बहुत आसान (और उत्पादक) हो सकती हैं। कई टूल हैं जो आपको एक मजबूत पासवर्ड जनरेट करने देंगे, और आप उन पासवर्ड को सहेजने के लिए पासवर्ड मैनेजर का भी उपयोग कर सकते हैं। नीचे कुछ ऐसे हैं जिनका आप उपयोग कर सकते हैं:
पासवर्ड जनरेटर
Secure Password Generator: एक बहुत ही सरल ऑनलाइन पासवर्ड जनरेटर जो आपको पासवर्ड की लंबाई और वर्ण प्रकार निर्दिष्ट करके आसानी से एक मजबूत पासवर्ड बनाने की अनुमति देता है। यह संकेत भी प्रदान करता है जो आपको पासवर्ड को आसानी से याद रखने देंगे।
LastPass Password Generator: प्रसिद्ध पासवर्ड मैनेजर LastPass का एक ऑनलाइन पासवर्ड जनरेटर भी है जो उपयोग करने में सरल है और मजबूत पासवर्ड जनरेट करने के लिए उपयोगी टूल प्रदान करता है।
पासवर्ड मैनेजर
LastPass: मैं इसके सरल इंटरफ़ेस और सुरक्षा विकल्पों के लिए LastPass की सिफारिश करता हूं। यह आपके सभी पासवर्ड को सुरक्षित रूप से संग्रहीत करेगा और आपको उन्हें सभी उपकरणों पर सिंक करने देगा।
Dashlane: यह एक और अच्छा विकल्प है जो उपयोग करने में आसान है और टू-फैक्टर ऑथेंटिकेशन जैसी बेहतरीन सुरक्षा प्रदान करता है। इसमें रसीदें और क्रेडिट कार्ड जानकारी सहेजने के लिए एक डिजिटल वॉलेट भी है।
महत्वपूर्ण: कभी भी एक ही पासवर्ड का उपयोग कई खातों के लिए न करें; भले ही आपका एक खाता हैक हो जाए, यह आपके सभी खातों को खोने का कारण बन सकता है।
निष्कर्ष
पासवर्ड की मजबूती पर कोई समझौता नहीं होना चाहिए क्योंकि हजारों हैकर आपकी जानकारी के पीछे पड़े हैं और आपके खाते में घुसने की कोशिश कर रहे हैं। आप कह सकते हैं कि आप सिर्फ एक नियमित व्यक्ति हैं और कोई हैकर आपके खाते को हैक करने में अपना समय बर्बाद नहीं करेगा, लेकिन हैकर्स को परवाह नहीं है कि आप कौन हैं। वे बस किसी भी तरह से जो कुछ भी अपने हाथ लग सकता है उसे हैक करने की कोशिश करते हैं। पहचान की चोरी और आपके खाते व जानकारी का गलत उपयोग ऐसी चीजें हैं जिनके बारे में औसत उपयोगकर्ताओं को चिंता करनी चाहिए। मैं यह भी सलाह देता हूं कि यदि किसी वेबसाइट के लिए टू-फैक्टर ऑथेंटिकेशन उपलब्ध है तो उसे सक्षम करें, क्योंकि यह हैकर्स के खिलाफ सबसे अच्छी सुरक्षा है।
आप मजबूत पासवर्ड कैसे बनाते और प्रबंधित करते हैं? कमेंट में हमारे साथ साझा करें।