VPN जैसी पहचान-छिपाने वाली सेवा का उपयोग करते समय, यह सुनिश्चित करना अत्यंत महत्वपूर्ण है कि सभी बाहरी नेटवर्क ट्रैफिक VPN के एन्क्रिप्टेड टनल के माध्यम से भेजा जाए। ऐसा किए बिना, उपयोगकर्ता का वास्तविक IP पता लीक हो सकता है, जिससे उनका स्थान, ब्राउज़िंग जानकारी, और बाद में उनकी पहचान उजागर हो सकती है। इस प्रकार के लीक का सबसे आम तरीका DNS लीक के माध्यम से होता है, जो तब होता है जब उपयोगकर्ता का IP पता उनके ISP के DNS सर्वर पर अनएन्क्रिप्टेड DNS अनुरोध के माध्यम से उजागर होता है।
DNS क्या है?
DNS, या डोमेन नेम सिस्टम, का उपयोग टाइप किए गए URL को उनके संख्यात्मक IP पतों में अनुवाद करने के लिए किया जाता है। लगभग हर इंटरनेट सेवा प्रदाता अपने बुनियादी ढांचे में एक DNS सर्वर शामिल करता है। यह उनकी सेवा के उपयोगकर्ताओं को भौगोलिक रूप से स्थानीय सर्वर से DNS अनुरोध करने की अनुमति देता है, जिससे अक्सर देखी जाने वाली वेबसाइट पहचान को कैश करने और तेजी से संचार की अनुमति मिलती है। कई थर्ड-पार्टी DNS सेवाएं भी मौजूद हैं: सबसे लोकप्रिय सेवाएं Cloudflare और Google की हैं।
DNS दो मुख्य कारणों से खबरों में रहा है: DNS प्रोटोकॉल के माध्यम से डेनियल-ऑफ-सर्विस अटैक और कुछ देशों द्वारा इंटरनेट स्वतंत्रता पर सख्त प्रतिबंध। हैकर्स DNS प्रोटोकॉल का उपयोग किसी दिए गए डोमेन पर बड़ी मात्रा में ट्रैफिक को मजबूर करने के लिए कर सकते हैं, जिसके परिणामस्वरूप डेनियल-ऑफ-सर्विस अटैक होता है जिसके लिए बॉट नेटवर्क की आवश्यकता नहीं होती। ईरान और तुर्की जैसे देशों ने स्थानीय उपयोगकर्ताओं द्वारा कुछ या सभी वेबसाइटों तक पहुंच को प्रतिबंधित करने के लिए DNS प्रोटोकॉल का समय-समय पर उपयोग किया है। Google जैसी सार्वजनिक DNS सेवाओं का उपयोग करके, उन देशों में इंटरनेट उपयोगकर्ता अक्सर ऐसे नियमों को दरकिनार करने में सक्षम होते हैं।
DNS लीक कैसे होता है?
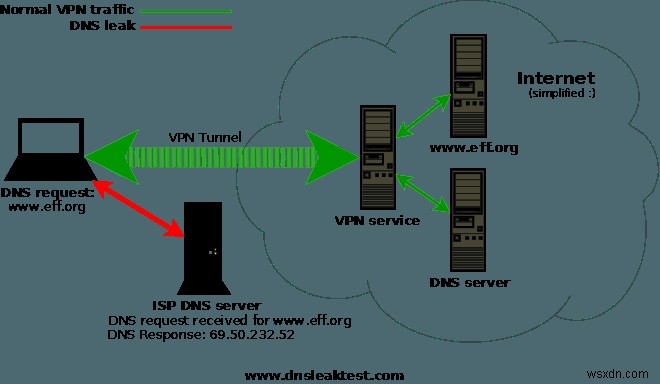
VPN से कनेक्ट होने पर, उपयोगकर्ता का बाहरी नेटवर्क ट्रैफिक VPN के एन्क्रिप्टेड टनल के माध्यम से भेजा जाता है। यह ट्रैफिक की सामग्री और मूल दोनों को अस्पष्ट कर सकता है, जिससे उपयोगकर्ता ऑनलाइन सुरक्षित और गुमनाम रह सकते हैं। सभी DNS अनुरोधों को भी VPN के DNS सर्वर पर एन्क्रिप्टेड टनल के माध्यम से भेजा जाना चाहिए। यदि VPN गलत तरीके से कॉन्फ़िगर किया गया है, तो अनएन्क्रिप्टेड DNS अनुरोध उपयोगकर्ता के ISP के DNS सर्वर पर भेजे जा सकते हैं। परिणामस्वरूप, उपयोगकर्ता की ब्राउज़िंग जानकारी और IP पता स्पष्ट रूप से भेजे जाते हैं। इसे विज्ञापनदाताओं, छिपकर सुनने वालों, और किसी और द्वारा देखा जा सकता है जो सुनने में रुचि रखते हों।
यदि आप चिंतित हैं कि आपके सिस्टम पर DNS लीक हो रहा है, तो पहले अपने VPN से कनेक्ट करें, फिर यह निर्धारित करने के लिए DNS Leak Test जैसी साइट का उपयोग करें कि आपका DNS पता क्या है।
होमपेज पर "मानक परीक्षण" या "विस्तारित परीक्षण" पर क्लिक करें और अपने DNS अनुरोधों से संबंधित स्थान और IP पते को देखें।
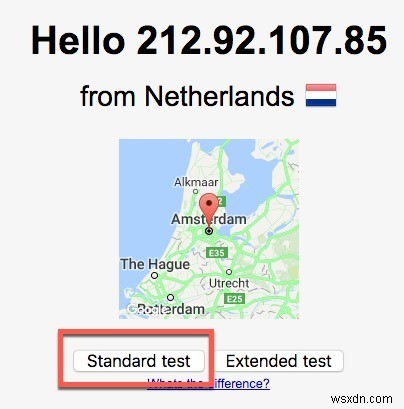
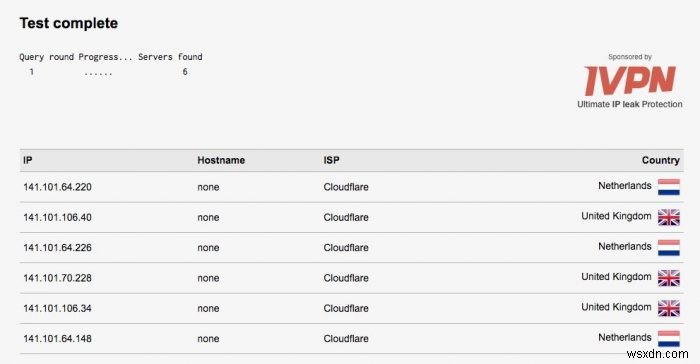
यदि आप अपने वास्तविक स्थान और IP पते को अपने VPN से जुड़े के बजाय देखते हैं, तो आपको DNS लीक है।
DNS लीक को ठीक करना
किसी भी खोजे गए DNS लीक को ठीक करना गंभीर रूप से महत्वपूर्ण है। अन्यथा, आपका VPN पहचान सुरक्षा के लिए बहुत कम या कोई सुरक्षा नहीं देगा। आपके द्वारा VPN से कनेक्ट करने के लिए उपयोग किए जा रहे सॉफ़्टवेयर के आधार पर, समस्या को ठीक करने के अलग-अलग तरीके हैं।
OpenVPN 2.3.9+
2.3.9 से अधिक संस्करण वाले OpenVPN के साथ, उपयोगकर्ता केवल VPN के माध्यम से DNS अनुरोधों की अनुमति देने के लिए एक विकल्प सेट कर सकते हैं।
1. अपने कनेक्शन के लिए .conf या .ovpn फ़ाइल खोलें।
2. नई लाइन पर नीचे दिया गया टेक्स्ट जोड़ें:
block-outside-dns
Windows
DNS लीक को Windows नेटवर्क सेटिंग्स के माध्यम से भी संबोधित किया जा सकता है।
1. DHCP का उपयोग करने से स्टेटिक IP पते पर स्विच करें, जो आपको अपनी खुद की DNS सेटिंग्स निर्दिष्ट करने की अनुमति देता है।
2. अपनी DNS सेटिंग्स के लिए निम्न में से किसी एक खुली DNS सेवा का उपयोग करें:
- OpenDNS (पसंदीदा
208.67.222.222वैकल्पिक:208.67.222.220) - Google (पसंदीदा
8.8.8.8वैकल्पिक8.8.4.4) - Cloudflare (पसंदीदा
1.1.1.1वैकल्पिक1.1.0.0)
आप अपने VPN द्वारा उपयोग किए जाने वाले DNS सर्वर के IP पते को मैन्युअल रूप से भी टाइप कर सकते हैं।
राउटर्स
DNS सेटिंग्स को अधिकांश राउटर्स पर भी समायोजित किया जा सकता है। आप इसे ऊपर उल्लिखित Google या Cloudflare जैसी सार्वजनिक DNS पर सेट करना चाहेंगे।
निष्कर्ष
VPN सेवाओं द्वारा प्रदान की जाने वाली गोपनीयता की ढाल को बनाए रखने के लिए DNS अनुरोधों की रक्षा करना गंभीर रूप से महत्वपूर्ण है। यदि खराब VPN संचालन के कारण आपको DNS लीक है, तो आप जल्द से जल्द VPN सेवाएं बदलना चाहेंगे। DNS अनुरोधों को खराब तरीके से संभालना संभवतः कोर VPN कार्यक्षमता को खराब तरीके से संभालने का संकेत भी देता है।