25 मई को यूरोपीय संघ का जनरल डेटा प्रोटेक्शन रेगुलेशन - जिसे "आपके पास वर्तमान में तीस लाख अनरीड ईमेल होने का कारण" के रूप में भी जाना जाता है - प्रभावी हुआ। इस कानून का उद्देश्य यूरोपीय इंटरनेट उपयोगकर्ताओं के डेटा को उनकी सहमति के बिना चोरी या उपयोग होने से बचाना है, लेकिन यूरोपीय लोगों के साथ व्यवसाय करने वाली किसी भी कंपनी को भी इसका पालन करना होगा, यही कारण है कि आपका इनबॉक्स ढहने के खतरे में है।
यह वास्तव में आपको एक अंतिम उपयोगकर्ता के रूप में कैसे प्रभावित करता है यह ज्यादातर इस बात पर निर्भर करता है कि आप यूरोप में हैं या नहीं और आप गोपनीयता की कितनी परवाह करते हैं। अधिकांश भाग के लिए आपको कुछ भी करने की आवश्यकता नहीं है, हालांकि अपनी सबसे अधिक उपयोग की जाने वाली सेवाओं के ईमेल की जांच करना उचित हो सकता है बस यह देखने के लिए कि क्या वहां कुछ महत्वपूर्ण है।
अच्छा
- सूचित सहमति: कंपनियों को अधिक चीजों के लिए अनुमति मांगनी होगी। इसका मूल रूप से मतलब है कि आपको अधिक बॉक्स चेक करने होंगे जिनमें लिखा होगा, "इस कंपनी के लिए मेरे बारे में इस डेटा का इस तरह उपयोग करना ठीक है।"
- मिटाने का अधिकार: आपके पास उस वेबसाइट पर और उन वेबसाइटों पर भी जहां उन्होंने बाद में जानकारी साझा की है, अपने डेटा को स्थायी रूप से हटाने का विकल्प होगा। यदि आप किसी कंपनी को बताते हैं कि आप अब किताबों पर नहीं रहना चाहते, तो वे कानूनी रूप से आपके बारे में जो कुछ भी जानते हैं उसे भूलने के लिए बाध्य हैं।
- पहुंच का अधिकार: आप उनके पास आपके बारे में जानकारी देख सकेंगे। सिद्धांत रूप में, आपको कंपनी के आपके बारे में जो कुछ भी पता है उस तक पूरी पहुंच होगी, और ऊपर "मिटाने के अधिकार" नियम के अनुसार, आप उस जानकारी को रिकॉर्ड से हटा भी सकते हैं। इसका अर्थ अंततः बेहतर डेटा पोर्टेबिलिटी भी हो सकता है - एक सेवा (जैसे फेसबुक) से अपने डेटा को ले जाकर दूसरी सेवा में माइग्रेट करने की क्षमता।
- ग्राहक सेवा: "यदि आप ग्राहक नहीं हैं, तो आप उत्पाद हैं" अब बहुत सटीक नहीं है। कंपनियों को अब आपकी शिकायतों का जवाब देना आवश्यक है यदि आप पसंद नहीं करते कि वे आपके डेटा के साथ क्या कर रहे हैं या यदि यह गलत है।
बुरा
- यह महंगा है: कंपनियों को उत्पादों को फिर से बनाना होगा और नए लोगों को नियुक्त करना होगा और कुछ विज्ञापन राजस्व खो सकते हैं।
- कुछ कंपनियां बंद हो रही हैं: अपने सिस्टम के महंगे और कठिन ओवरहाल का सामना करते हुए, कुछ कंपनियों ने बस अस्तित्व बंद करने का विकल्प चुना है। अब तक का सबसे उल्लेखनीय शटडाउन (हालांकि GDPR केवल आंशिक रूप से जिम्मेदार था) सोशल मीडिया स्कोरिंग कंपनी Klout का रहा है।
- कुछ कंपनियां यूरोप को ब्लॉक कर रही हैं: LA Times और NPR जैसी अमेरिकी मीडिया साइटें या तो यूरोपीय उपयोगकर्ताओं को पूरी तरह से ब्लॉक कर रही हैं या उन्हें स्ट्रिप्ड-डाउन संस्करण पर रीडायरेक्ट कर रही हैं। ईमेल-अनसब्सक्रिप्शन सेवा Unroll.me, ऑनलाइन गेम Ragnarok Online, और Pinterest-संबद्ध Instapaper ने भी बाजार छोड़ दिया है, कुछ मामलों में अस्थायी रूप से, कुछ मामलों में स्थायी रूप से।
- इतने सारे ईमेल: आप शायद उनसे थक गए हैं, लेकिन जैसे-जैसे कंपनियां नए नियमों के अनुकूल होना जारी रखती हैं, कुछ और होने की संभावना है। विडंबना यह है कि Ghostery, एक ब्राउज़र एक्सटेंशन जिसका उद्देश्य आपको अधिक निजी रखना है, गलती से हजारों ईमेल पते उजागर कर दिए जब वह अपनी गोपनीयता घोषणा भेज रहा था, इसलिए यह पूरी तरह से घटना-मुक्त संक्रमण नहीं रहा है।
- लेकिन शायद भविष्य में कम ईमेल: आपको मिले कुछ ईमेल शायद कहते हैं कि यदि आप 25 मई तक ऑप्ट-इन नहीं करते हैं, तो वे आपको अपनी मेलिंग सूची से हटा देंगे। अब बहुत देर हो चुकी है, लेकिन यदि आपने थोड़ी देर में अपना "कैट फैक्ट्स" न्यूज़लेटर नहीं देखा है, तो आप इसके लिए GDPR को धन्यवाद दे सकते हैं।
दुनिया के बाकी हिस्सों का क्या?
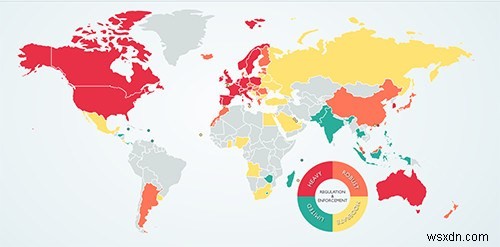
तकनीकी रूप से, जब तक आप यूरोप में नहीं हैं, GDPR आप पर लागू नहीं होता, लेकिन इतनी सारी कंपनियों के कम से कम एक या दो यूरोपीय कनेक्शन हैं कि दुनिया का अधिकांश हिस्सा किसी न किसी तरह से प्रभावित है। चूंकि कंपनियों के लिए आमतौर पर अपने पूरे सिस्टम पर परिवर्तनों को लागू करना आसान होता है, हर जगह के उपयोगकर्ता सख्त डेटा मानकों को लागू होते देखेंगे।
फेसबुक जैसी कुछ कंपनियों ने पहले ही कहा है कि वे अपने सभी उपयोगकर्ताओं को स्थान की परवाह किए बिना GDPR-अनुरूप सेवाएं प्रदान कर रहे हैं। कुछ, जैसा कि ऊपर उल्लेख किया गया है, यूरोपीय बाजार में भाग नहीं लेने का विकल्प चुन रहे हैं। जब तक आप यूरोप में नहीं रहते, तब तक आप शायद केवल कुछ कंपनियों को गंभीर परिवर्तन करते हुए देखेंगे। लंबे समय में, यह संभावना है कि जो कंपनियां अब GDPR-अनुरूप हो रही हैं, वे भविष्य में समय बचा रही होंगी, जब अन्य देश EU का अनुसरण करना शुरू करेंगे।
निष्कर्ष: क्या यह जाने का सही तरीका है?
डेटा सुरक्षा एक बेहद जटिल मुद्दा है और एक जो केवल हाल ही में इतने बड़े पैमाने की समस्या बन गया है। GDPR वर्तमान बाजार में कुछ कमियों को संबोधित करता है, लेकिन यह कुछ कठोर लागत भी लगाता है। अन्य समाधान, जैसे ब्लॉकचेन पर विकेंद्रीकृत पहचान, भविष्य में बेहतर काम कर सकते हैं, लेकिन अभी के लिए, ऑनलाइन दुनिया थोड़ी सुरक्षित हो गई है, और हम सभी को अपठनीय उपयोगकर्ता समझौतों का एक और बड़ा संग्रह मिल गया है।