आम तौर पर, जब कोई ऐप डेवलपर सुरक्षा, गोपनीयता और प्रदर्शन में सुधार करने वाली सुविधाएं जोड़ता है, तो उसे इसके लिए ज्यादा आलोचना नहीं झेलनी पड़ती। हालांकि, मोज़िला द्वारा DNS ओवर HTTPS (आपके कंप्यूटर द्वारा वेब पते देखने का एक एन्क्रिप्टेड तरीका) के कार्यान्वयन ने उसे UK के इंटरनेट सर्विस प्रोवाइडर एसोसिएशन (ISPA) द्वारा संचालित "इंटरनेट खलनायक" रैंकिंग में फाइनलिस्ट का स्थान दिलाया और सरकारी एजेंसियों से कुछ नकारात्मक टिप्पणियां मिलीं।
क्यों? क्योंकि यह सुविधा उन अनुरोधों को एन्क्रिप्ट करती है जो आपका कंप्यूटर वेबसाइट खोजने की कोशिश करते समय भेजता है। UK के ISPs को इंटरनेट ब्लॉकिंग और ट्रैकिंग नियमों का पालन करना पड़ता है, जिनमें से कई DNS स्तर पर लागू होते हैं, इसलिए वे लोगों को अपने फिल्टर बायपास करने की शक्ति देने के बड़े प्रशंसक नहीं हैं।
इंटरनेट का अधिकांश हिस्सा ISPA से सहमत नहीं है, क्योंकि एन्क्रिप्टेड DNS लगभग सब कुछ बेहतर बनाता है: यह आपके ब्राउज़िंग को अधिक निजी रखता है, साइबर हमलों को रोकने में मदद करता है, और यहां तक कि नियमित DNS की तुलना में थोड़ा तेजी से काम करता है।
DNS फिर से क्या है? और इसमें क्या गलत है?
अगर आप भूल गए हैं कि सामान्य DNS (डोमेन नेम सर्वर) कैसे काम करता है, तो यहां एक त्वरित विवरण है:
- वेबसाइटों के सभी IP पते संख्याओं से बने होते हैं, लेकिन उन्हें याद रखना हमारे लिए कठिन है, इसलिए हम नामों का उपयोग करते हैं।
- हमारे द्वारा टाइप किए गए नाम को संख्या से मिलाने के लिए, हमारे अनुरोध को एक DNS सर्वर पर जाने की आवश्यकता होती है, जो नामों से मैप किए गए IP पतों की सूची रखता है। यह एक DNS अनुरोध है - एक "फोनबुक" सर्वर से यह पूछना कि जिस साइट पर हम जाना चाहते हैं उसका वास्तविक संख्यात्मक पता क्या है।
- यदि आपने इसे बदला नहीं है तो आपका डिफ़ॉल्ट सर्वर आपके ISP द्वारा अनुशंसित और/या चलाया जाने वाला होगा। आपका अनुरोध वहां जाएगा, और सर्वर कुछ फैंसी फुटवर्क करेगा, आपके अनुरोध को कुछ अलग जगहों पर उछाल कर टुकड़ों को एक साथ रखेगा।
- कुछ माइक्रोसेकंड के बाद, आपके डिवाइस पर वह पता वापस आ जाना चाहिए जिसकी आपको आवश्यकता है, जिससे आप उस सर्वर के साथ कनेक्शन स्थापित कर सकें जिस पर आपकी वांछित वेबसाइट है।
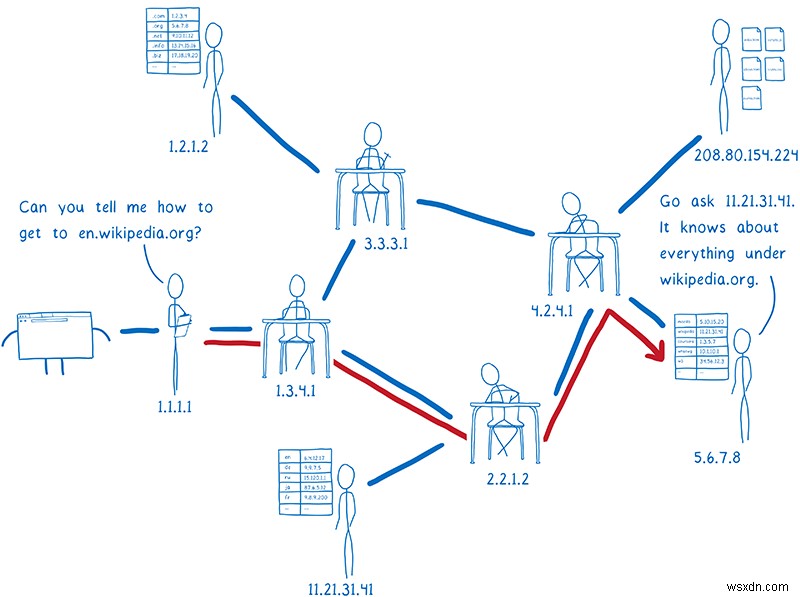
यह मूल रूप से एक जटिल फोनबुक लुकअप प्रक्रिया है, और यह सब कुछ मिलीसेकंड में होता है, जो काफी प्रभावशाली है। हालांकि, यह सारी जानकारी प्लेन टेक्स्ट में भेजी जाती है, जिसका अर्थ है कि जो कोई भी इसे देखता है (आमतौर पर आपका ISP, लेकिन शायद एक हमलावर) बता सकता है कि आप कहां जा रहे हैं और संभवतः आपके कनेक्शन में हस्तक्षेप कर सकता है या तो इसे ब्लॉक करके या गलत पता वापस भेजकर आपको एक दुर्भावनापूर्ण वेबसाइट पर जाने की कोशिश कर सकता है।
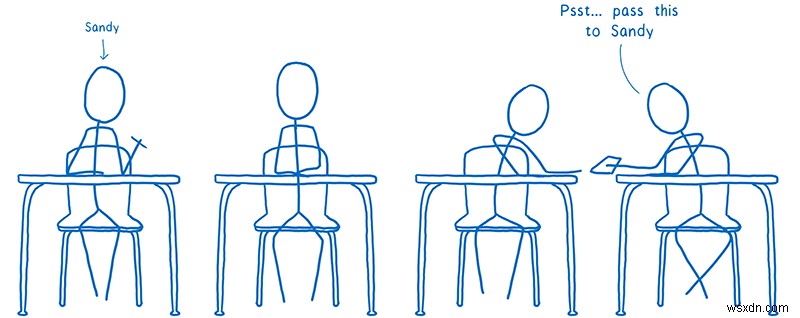
मोज़िला की लिन क्लार्क कक्षा में किसी के नाम लिखे नोट को पास करने के रूपक का उपयोग करती हैं - यह वहां पहुंच सकता है जहां यह जा रहा है, लेकिन अब हर कोई जानता है कि आप किसे नोट पास कर रहे हैं, और अगर वे चाहें तो इसे पढ़ सकते हैं या इससे छेड़छाड़ कर सकते हैं। क्या यह बेहतर नहीं होगा अगर नोट्स को एक गुप्त कोड में लिखने और उन्हें प्राप्तकर्ता तक पहुंचाने का कोई तरीका हो बिना हर किसी को जाने कि यह कौन है? यही DNS ओवर HTTPS है।
DNS ओवर HTTPS कैसे अलग है?
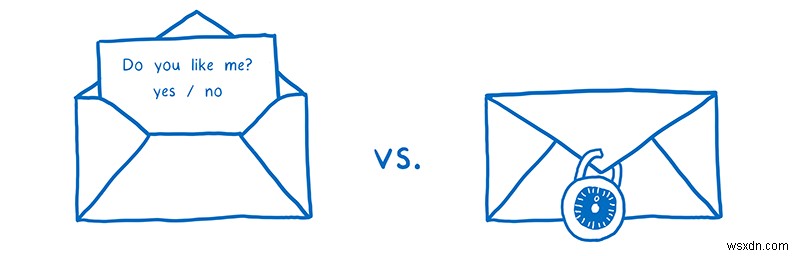
यदि आप HTTP (वेब पर डेटा प्रसारित करने का बुनियादी प्रोटोकॉल) का उपयोग करके डेटा भेजते हैं, तो यह प्लेन टेक्स्ट में होता है, जिससे इसे लगभग कोई भी पढ़ सकता है (नियमित DNS की तरह)। HTTPS, हालांकि, एन्क्रिप्टेड है ताकि डेटा को इंटरसेप्ट करने वाला कोई भी इसे पढ़ न सके। DNS ओवर HTTPS बहुत हद तक वैसा ही है जैसा यह लगता है: आपका DNS अनुरोध उसी सुरक्षित चैनल पर नेम सर्वर को भेजा जाता है जो आपके क्रेडिट कार्ड डेटा को प्रसारित करता है जब आप शॉपिंग साइट पर चेक आउट करते हैं।
किसी को भी, ISP सहित, अंदर क्या है पता नहीं चलता। अगर वे इसे खोलने की कोशिश करते हैं, तो यह बकवास जैसा दिखेगा। अनुरोध को ब्लॉक या लॉग नहीं किया जा सकता, इसलिए UK और चीन जैसे देशों को ट्रैफिक को फ़िल्टर और ट्रैक करने में कठिन समय होगा। यह इसे पूरी तरह से अनट्रेसेबल नहीं बनाता, क्योंकि आपका ISP अभी भी उस पते को देख सकता है जिससे आप अंततः कनेक्ट होते हैं, लेकिन यह ब्लॉकिंग को कठिन बनाता है और आपकी गतिविधि के बारे में बहुत सारे विवरण को अस्पष्ट करता है।
फायरफॉक्स ने क्लाउडफ्लेयर के साथ भी साझेदारी की है, जो फायरफॉक्स उपयोगकर्ताओं के लिए अतिरिक्त-सख्त गोपनीयता मानकों पर सहमत हुआ है और "QNAME मिनिमाइजेशन" का भी उपयोग कर रहा है, जो अनिवार्य रूप से आपके अनुरोध को टुकड़ों में तोड़ देता है ताकि कोई एक सर्वर उस पूरे पते को न प्राप्त करे जिसे आप खोज रहे हैं।
मैं इसे कैसे प्राप्त करूं?
DNS ओवर HTTPS वर्तमान में फायरफॉक्स में डिफ़ॉल्ट रूप से सक्षम नहीं है, लेकिन इसे करना आसान है।
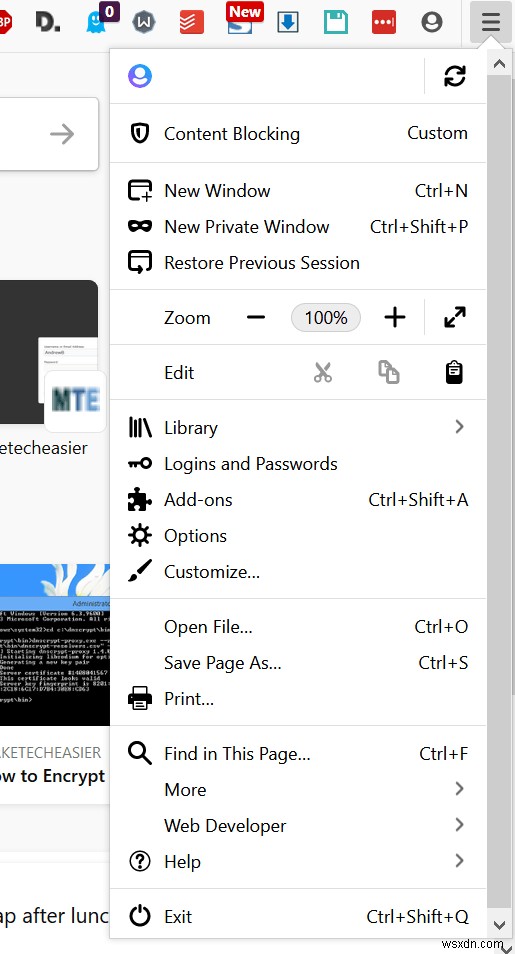
1. ऊपरी-दाएं कोने पर हैमबर्गर मेनू खोलें।
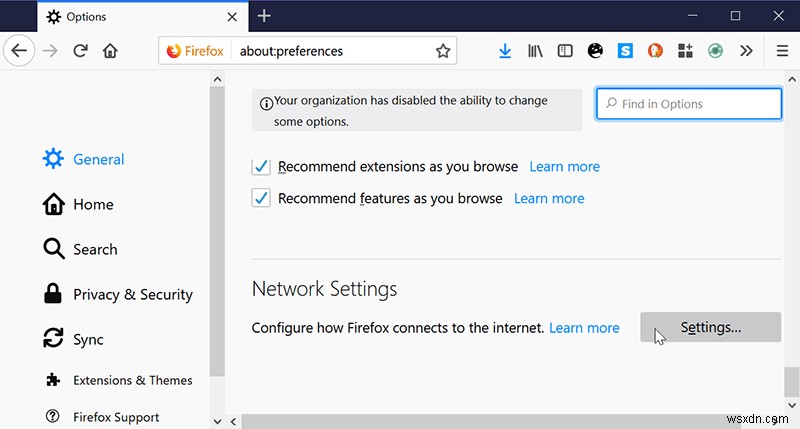
2. विकल्प पर जाएं और "सामान्य" अनुभाग तक नीचे स्क्रॉल करें जब तक आपको "नेटवर्क सेटिंग्स" न दिखाई दे।
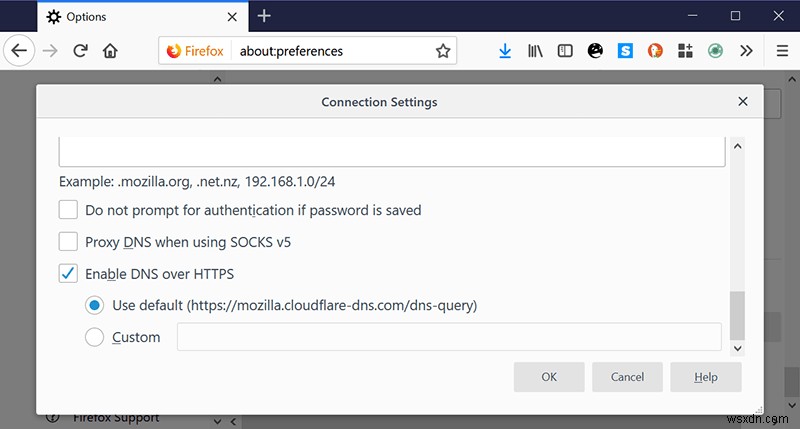
3. "DNS ओवर HTTPS सक्षम करें" चेक करें। आप या तो डिफ़ॉल्ट क्लाउडफ्लेयर का उपयोग कर सकते हैं (अनुशंसित, क्योंकि इसमें बहुत सारी अतिरिक्त गोपनीयता विशेषताएं हैं) या अपना खुद का दर्ज कर सकते हैं।
हो गया! आप DNS लीक टेस्ट पर जांच सकते हैं कि यह काम किया या नहीं। आपको क्लाउडफ्लेयर DNS सर्वर पॉप अप होते दिखने चाहिए। आपने अपनी स्टेट शीट में गोपनीयता, सुरक्षा, और सेंसरशिप प्रतिरोध के कुछ अंक जोड़ लिए हैं। बधाई हो!
अगर आप क्रोम उपयोगकर्ता हैं, तो आपको तब तक इंतजार करना होगा जब तक गूगल इसे वहां सक्षम नहीं करता, और यह संभावना है कि वे करेंगे, लेकिन आप अभी भी अपने सिस्टम के DNS को अपने ISP की तुलना में थोड़ा अधिक निजी कुछ में बदल सकते हैं।
शायद ISPA को चुप रहना चाहिए था?
इस पर स्ट्रीसंड इफेक्ट लिखा हुआ है: आप जिस चीज को पसंद नहीं करते उसे दबाने की कोशिश करते हैं और अंत में उसे उतना ही लोकप्रिय बना देते हैं जितना वह अन्यथा होता। मोज़िला को शर्मिंदा करने का ISPA का प्रयास वास्तव में DNS ओवर HTTPS के बारे में बात फैलाने में मोज़िला की तुलना में बेहतर साबित हुआ।
यदि पर्याप्त लोग इसका उपयोग करना शुरू कर देते हैं, तो यह निश्चित रूप से उन देशों के लिए समस्याएं पैदा करेगा जो इंटरनेट को सेंसर करने के लिए DNS का उपयोग करते हैं, लेकिन यह किसी भी तरह से साइटों को ब्लॉक करने का एकमात्र तरीका नहीं है, इसलिए यह किसी भी तरह से एक पूर्ण समाधान नहीं है। VPN अभी भी सेंसरशिप और/या ट्रैकिंग से बचने का सबसे अच्छा तरीका है, और यह शायद ऐसा ही रहेगा क्योंकि अधिक सरकारें और ISPs अपनी निगरानी रणनीतियों को अनुकूलित करते हैं।