DNS over HTTPS (DoH) सपोर्ट Windows 10 2004 बिल्ड (मई 2020 अपडेट) में आया। अब Windows 10 बिल्ट-इन DoH क्लाइंट का उपयोग करके HTTPS प्रोटोकॉल पर नामों को हल कर सकता है। इस लेख में हम बताएंगे कि DNS over HTTPS प्रोटोकॉल किस लिए उपयोग किया जाता है, और नवीनतम Windows 10 बिल्ड पर इसे कैसे सक्षम और उपयोग करें।
जब आपका कंप्यूटर नामों को हल करने के लिए DNS सर्वर से कनेक्ट होता है, तो यह इंटरनेट पर स्पष्ट टेक्स्ट में DNS अनुरोध/प्रतिक्रियाएं भेजता और प्राप्त करता है। एक हमलावर आपके ट्रैफ़िक को इंटरसेप्ट कर सकता है, पता लगा सकता है कि आपने किन संसाधनों का दौरा किया है, या मैन-इन-द-मिडल प्रकार के हमले का उपयोग करके आपके DNS ट्रैफ़िक में हेरफेर कर सकता है। DNS over HTTPS सभी DNS क्वेरीज़ को एन्क्रिप्ट करके उपयोगकर्ता डेटा गोपनीयता की रक्षा करता है। DoH प्रोटोकॉल DNS क्वेरीज़ को HTTPS ट्रैफ़िक में एनकैप्सुलेट करता है और उन्हें एक DNS सर्वर पर भेजता है (आपको DoH सपोर्ट वाले विशेष DNS सर्वर का उपयोग करने की आवश्यकता है)।
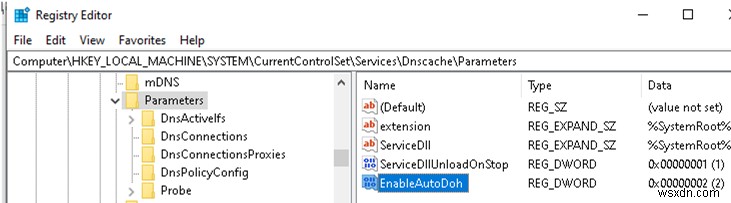
Windows 10 2004 में अभी तक DNS-over-HTTPS सक्षम करने के लिए GPO पैरामीटर या ग्राफिकल इंटरफ़ेस में विकल्प नहीं है। वर्तमान में, आप केवल रजिस्ट्री के माध्यम से नवीनतम Windows 10 बिल्ड पर DoH सक्षम कर सकते हैं:
regedit.exeचलाएं;- रजिस्ट्री कुंजी
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Dnscache\Parametersपर जाएं - EnableAutoDoh नाम से एक नया DWORD पैरामीटर बनाएं और मान 2 सेट करें;
आप New-ItemProperty cmdlet का उपयोग करके भी यह रजिस्ट्री पैरामीटर बना सकते हैं:
$EnableDNSoverHTTPSKey = 'HKLM:\SYSTEM\CurrentControlSet\Services\Dnscache\Parameters'
 $EnableDNSoverHTTPSParameter = 'EnableAutoDoh'
 New-ItemProperty -Path $EnableDNSoverHTTPSKey -Name $EnableDNSoverHTTPSParameter -Value 2 -PropertyType DWord –Force
- फिर DNS क्लाइंट सेवा को पुनरारंभ करें। इसके लिए, अपने कंप्यूटर को रीबूट करें, क्योंकि आप dnscase सेवा को सामान्य रूप से पुनरारंभ नहीं कर पाएंगे (
Restart-Service -Name Dnscache –forceकमांड निम्न त्रुटि लौटाता है: Collection was modified; enumeration operation may not execute)।
फिर आपको अपने नेटवर्क कनेक्शन की DNS सेटिंग्स बदलनी होगी। आपको DNS over HTTPS सपोर्ट वाले DNS सर्वर निर्दिष्ट करने होंगे। सभी DNS सर्वर अभी तक DoH सपोर्ट नहीं करते। नीचे दी गई तालिका DNS over HTTPS सपोर्ट वाले पब्लिक DNS सर्वरों की सूची दिखाती है।
| प्रदाता | DNS over HTTP सपोर्ट वाले DNS सर्वर के IP पते |
| Cloudflare | 1.1.1.1, 1.0.0.1 |
| 8.8.8.8, 8.8.4.4 | |
| Quad9 | 9.9.9.9, 149.112.112.112 |
नेटवर्क कनेक्शन विंडो खोलें (कंट्रोल पैनल -> नेटवर्क और इंटरनेट -> नेटवर्क और शेयरिंग सेंटर या ncpa.cpl)। फिर नेटवर्क एडाप्टर गुणों में वर्तमान DNS सर्वर IP पतों को DoH सपोर्ट वाले DNS सर्वरों के पतों में बदलें।
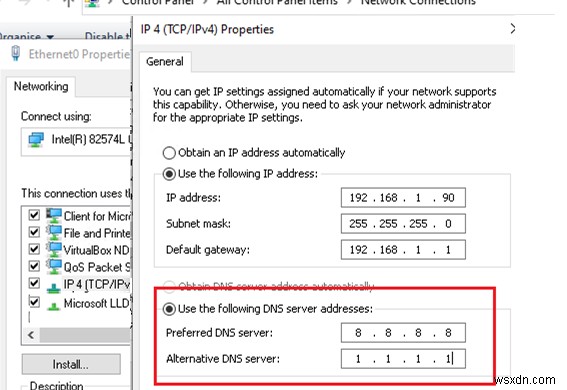
आप PowerShell का उपयोग करके नेटवर्क एडाप्टर सेटिंग्स में DNS सर्वर पते बदल सकते हैं (PowerShell का उपयोग करके नेटवर्क कॉन्फ़िगरेशन पर लेख देखें):
$PhysAdapter = Get-NetAdapter -Physical
 $PhysAdapter | Get-DnsClientServerAddress -AddressFamily IPv4 | Set-DnsClientServerAddress -ServerAddresses '8.8.8.8', '1.1.1.1'
फिर आपका DNS क्लाइंट मानक UDP/TCP पोर्ट 53 के बजाय DNS नाम समाधान के लिए HTTPS (443) प्रोटोकॉल का उपयोग करेगा।
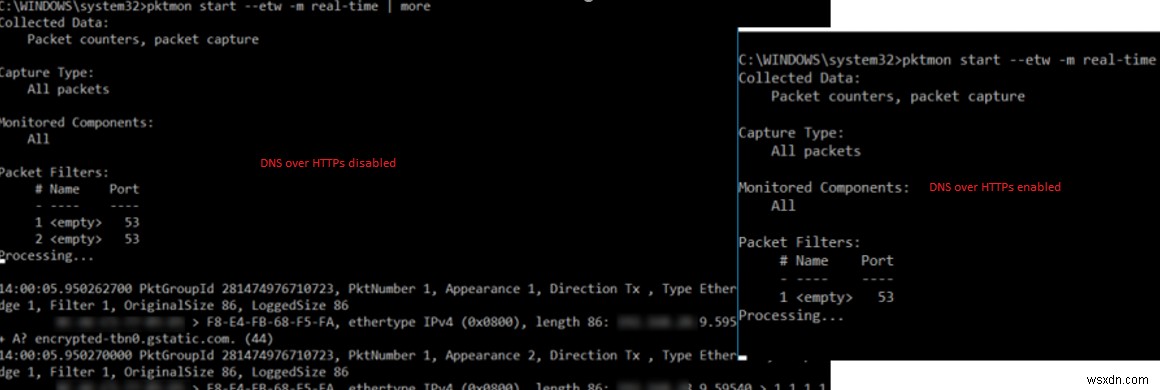
PktMon.exe का उपयोग करके, एक नेटवर्क ट्रैफ़िक कैप्चर टूल (हमने इसके बारे में पहले बताया था), आप सुनिश्चित कर सकते हैं कि कंप्यूटर से पोर्ट 53 पर कोई DNS अनुरोध नहीं भेजे जा रहे हैं।
सभी वर्तमान पैकेट मॉनिटर फ़िल्टर हटाएं:
pktmon filter remove
डिफ़ॉल्ट DNS पोर्ट (53) के लिए एक नया फ़िल्टर बनाएं:
pktmon filter add -p 53
रीयल-टाइम ट्रैफ़िक मॉनिटरिंग शुरू करें (ट्रैफ़िक कंसोल में दिखाया जाएगा):
pktmon start --etw -p 0 -l real-time
यदि आपने DNS over HTTPS को सही ढंग से कॉन्फ़िगर किया है, तो पोर्ट 53 पर कोई ट्रैफ़िक नहीं होगा (नीचे स्क्रीनशॉट DoH सक्षम और अक्षम के साथ कंसोल आउटपुट दिखाता है)।
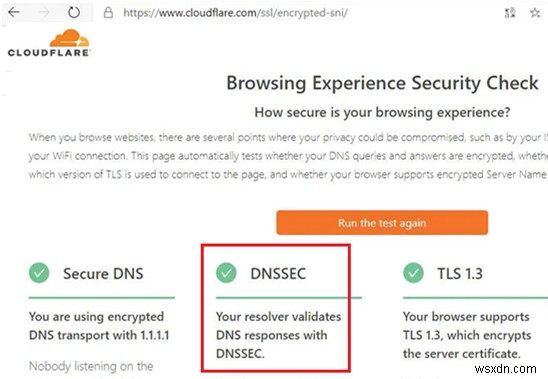
आप निम्न ऑनलाइन सेवा (DNSSEC जांच) का उपयोग करके भी जांच सकते हैं कि आपके कंप्यूटर पर DNS over HTTPS काम कर रहा है या नहीं: https://www.cloudflare.com/ssl/encrypted-sni/
पिछले वर्ष में, DNS over HTTPS सभी लोकप्रिय ब्राउज़रों (Google Chrome, Mozilla Firefox, Microsoft Edge, Opera) में लागू किया गया है। आप उनमें से प्रत्येक में DoH सपोर्ट सक्षम कर सकते हैं। इस प्रकार, आपके ब्राउज़र से सभी DNS क्वेरीज़ एन्क्रिप्टेड होंगी (अन्य ऐप्स का DNS ट्रैफ़िक अभी भी प्लेन टेक्स्ट के रूप में भेजा जाएगा)।
DNS over HTTPS और DNS over TLS कॉर्पोरेट नेटवर्क प्रशासकों के लिए बहुत सारी परेशानियां पैदा करेंगे, क्योंकि आंतरिक नेटवर्क से बाहरी संसाधनों तक पहुंच को प्रतिबंधित करना कठिन होगा।