पिछले कुछ वर्षों में, हमने मालवेयर को अपने लक्ष्यों को बढ़ाते देखा है। अब वायरस आम जनता पर दुर्भावनापूर्ण शरारत के रूप में नहीं हैं - अब बड़े व्यवसाय और सरकारी विभाग घेराबंदी में हैं।
Emotet इस तरह की वृद्धि का एक उदाहरण है। हालांकि यह लंबे समय से आसपास है, हमने हाल ही में इसे अपना ध्यान सरकार और सैन्य-आधारित लक्ष्यों पर स्थानांतरित करते देखा है।
Emotet क्या है?
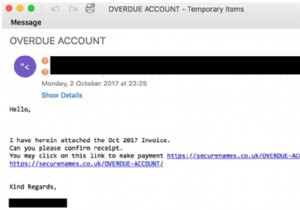
Emotet एक ईमेल-आधारित मालवेयर है जिसने लोगों को संक्रमित अटैचमेंट पर क्लिक करने के लिए धोखा देने की कोशिश की। यह एक बैंकिंग ट्रोजन के रूप में शुरू हुआ, किसी अन्य ईमेल मालवेयर की तरह रणनीतियों का उपयोग करते हुए। यह एक विश्वसनीय दिखने वाला ईमेल बनाएगा जो एक विशिष्ट कंपनी होने का दावा करता है, फिर लोगों को अटैचमेंट पर क्लिक करने के लिए धोखा देगा।
इन दिनों, छह साल बाद, यह बहुत अधिक उन्नत है। Emotet अब एक संक्रमित उपयोगकर्ता के इनबॉक्स को स्कैन कर सकता है और उन थ्रेड्स को ढूंढ सकता है जिनका वह जवाब दे सकता है। फिर यह उस थ्रेड का एक विश्वसनीय जवाब तैयार करता है और अटैचमेंट को लिंक करता है। प्राप्तकर्ता के लिए, ऐसा लगता है कि संक्रमित उपयोगकर्ता ने थ्रेड का जवाब दिया था, जो लक्ष्य के लिए अटैचमेंट डाउनलोड करने की संभावना को बढ़ाता है।
हमले की यह विधि दो कारणों से प्रभावी है। सबसे स्पष्ट यह है कि एक उपयोगकर्ता एक रैंडम अजनबी के बजाय किसी मित्र के अकाउंट से ईमेल पर भरोसा करने की अधिक संभावना रखता है। यह विधि हमले को स्पैम फिल्टर के नीचे छिपने की भी अनुमति देती है। कुछ लोगों ने स्कैम रोकने के लिए सख्त फिल्टर सेट अप किए हैं, लेकिन यह विधि उनके द्वारा फ्लैग नहीं की जाएगी।
हाल ही में, Emotet ट्रैफिक की निगरानी कर रहे शोधकर्ताओं ने .mil और .gov एड्रेस पर ईमेल में वृद्धि देखी - क्रमशः अमेरिकी सैन्य और सरकारी ईमेल डोमेन। यह उस डोमेन में किसी के द्वारा संक्रमित Emotet ईमेल खोलने और अपने संपर्कों के बीच वायरस फैलाने के कारण हो सकता है, इस प्रकार Emotet को अमेरिकी सरकार की प्रणाली के भीतर एक पैर जमाने दे रहा है।
Emotet क्या करता है?
मालवेयर बड़े लक्ष्यों को गिराने के लिए विकसित हुआ है, लेकिन वे सिर्फ मनोरंजन के लिए कंप्यूटर नहीं उड़ा रहे हैं। हाल के वर्षों में, मालवेयर डेवलपर्स एक पैसा-केंद्रित रणनीति की ओर बढ़ गए हैं जहां वे पीड़ित से पैसे निकालते हैं। यदि आपको कुछ साल पहले हुई रैंसमवेयर की होड़ याद है, तो वह हैकर्स द्वारा पैसा बनाने की कोशिश का एक प्रमुख उदाहरण था।
Emotet अलग नहीं है। यह संक्रमित अटैचमेंट का उपयोग करके कंप्यूटर पर अवांछित प्रोग्राम पहुंचाता है। इसमें रैंसमवेयर शामिल हो सकता है जो पीड़ित द्वारा भुगतान करने तक PC को लॉक कर देता है।
जैसे, Emotet आदर्श रूप से बड़े व्यवसायों को निशाना बनाना चाहता है। उनके पास रैंसम मांग का भुगतान करने की अधिक संभावना है, क्योंकि उनके पास कंप्यूटर को जल्द से जल्द अनलॉक करने की इच्छा और ऐसा करने के लिए पैसा दोनों हैं।
Emotet हमले को कैसे पहचानें?
Emotet के तरीकों को यथासंभव चुपके से डिज़ाइन किया गया है। न केवल यह एक वर्तमान ईमेल थ्रेड को हाईजैक करता है, बल्कि यह प्रेषक का यथासंभव निकटता से प्रतिरूपण करने का भी प्रयास करेगा। सबसे अच्छा बचाव यह है कि अपने संपर्कों से आने वाले किसी भी ईमेल पर तुरंत भरोसा न करें और एक ठोस एंटीवायरस का उपयोग करें जो हमले को रोक सके यदि Emotet आपको धोखा देने में सफल होता है।
Emotet के ईमेल से बचना
Emotet एक शक्तिशाली ईमेल मालवेयर वितरक है जिसमें संपर्कों का प्रतिरूपण करने की शक्ति है। इससे Emotet हमले को पहचानना और फ़िल्टर करना बहुत कठिन हो जाता है, लेकिन आप सावधानी बरतकर और अपने रास्ते में भेजे गए अटैचमेंट पर 100 प्रतिशत भरोसा न करके - यहां तक कि किसी मित्र से भी - उन्हें पहचान सकते हैं।
क्या Emotet के तरीके आपको ईमेल का उपयोग करने के लिए चिंतित करते हैं? हमें नीचे बताएं।