PsiXBot मैलवेयर एक की-लॉगर या बैकडोर ट्रोजन है जो 2017 में साइबर सुरक्षा शोधकर्ताओं के ध्यान में पहली बार आया। अपनी स्थापना के बाद से, मैलवेयर एक साधारण ट्रोजन से एक पूर्ण विकसित मैलवेयर इकाई में काफी विकसित हुआ है जो कोड को लोड और निष्पादित करने में सक्षम है और पूरे नेटवर्क से समझौता करने की क्षमता रखता है।
PsiXBot मैलवेयर क्या करता है?
PsiXBot मैलवेयर मुख्य रूप से SmokeLoader ट्रोजन जैसे ड्रॉपर के माध्यम से वितरित किया जाता है। एक बार पीड़ित के कंप्यूटर के अंदर, यह जांच करेगा कि पीड़ित की सिस्टम भाषा रूसी है या नहीं और यदि यह है, तो यह खुद को समाप्त कर देगा। यह संकेत देता है कि यह रूसी संघ के बाहर लक्ष्य ढूंढ रहा है। इसका यह भी अर्थ है कि यह संभवतः रूसी साइबर अपराधी समूहों द्वारा नियंत्रित है।
मैलवेयर पेलोड %AppData%\Local\Microsoft\[filename].exe के तहत तैनात किया जाता है जिसके बाद PsiXBot अपने कमांड और कंट्रोल सेंटर (C&C) से संपर्क करता है जो मैलवेयर कोड में अजीब नामकरण जैसे mygranny.bit के साथ बिट नामों की एक सरणी के रूप में प्रकट होता है।
PsiXBot बॉट आपके कंप्यूटर पर सिस्टम विवरण जैसे उपयोगकर्ता नाम, सिस्टम जानकारी, हार्ड ड्राइव स्पेस, .Net फ्रेमवर्क संस्करण, उपयोगकर्ता अनुमति स्तर, वर्तमान एंटीवायरस सॉफ्टवेयर, और OS संस्करण के लिए चारा डालता है।
इन्हें भेजने के बाद, यह अपने आकाओं से आगे के आदेशों की प्रतीक्षा में निष्क्रिय बैठता है। साइबर अपराधियों के लक्ष्यों के आधार पर, PsiXBot वायरस अतिरिक्त मॉड्यूल डाउनलोड करेगा जो बढ़ी हुई क्षमताएं प्रदान करते हैं। इनमें से कुछ क्षमताएं इसे पीड़ित के कंप्यूटर में कोड निष्पादित करने, पासवर्ड और क्रेडेंशियल चुराने, और कीस्ट्रोक्स लॉग करने की अनुमति देती हैं।
ये क्षमताएं इसे एक बहुत खतरनाक मैलवेयर बनाती हैं क्योंकि अगर साइबर अपराधी बैंकों और अन्य संवेदनशील खातों से संबंधित क्रेडेंशियल प्राप्त करते हैं, तो वे इनका उपयोग वित्तीय और पहचान धोखाधड़ी करने के लिए कर सकते हैं। दूसरी ओर, चूंकि PsiXBot एक ज्ञात मैलवेयर लोडर है, इसका उपयोग रैंसमवेयर जैसी मैलवेयर संस्थाओं को डाउनलोड करने के लिए किया जा सकता है जो पीड़ित को महत्वपूर्ण वित्तीय नुकसान भी पहुंचा सकते हैं।
PsiXBot मैलवेयर को कैसे हटाएं
क्या PsiXBot मैलवेयर को हटाने का कोई तरीका है? Outbyte Anti-Malware जैसे शक्तिशाली एंटी-मैलवेयर समाधान के साथ, आप न केवल PsiXBot मैलवेयर को हटा सकते हैं, बल्कि द्वितीयक संक्रमणों से भी बच सकते हैं। द्वितीयक संक्रमण का मामला विशेष रूप से चिंताजनक है क्योंकि PsiXBot उन लगातार मैलवेयर संस्थाओं में से एक है जो बार-बार सामने आती रहती है। इसलिए, यदि आप उन 'मुफ्त' एंटी-मैलवेयर सॉफ्टवेयर में से एक पर भरोसा करने जा रहे हैं, तो इससे पहले कि कोई अन्य अधिक शक्तिशाली संक्रमण आपके डिवाइस में अपना रास्ता खोज ले, यह लंबा नहीं होगा।
PsiXBot मैलवेयर को पूरी तरह से हटाने के लिए, यह आवश्यक है कि आप अपने विंडोज पीसी को नेटवर्किंग विकल्प के साथ सेफ मोड पर चलाएं।
सेफ मोड विकल्प अन्य ऐप्स के प्रभाव को सीमित करेगा, सिवाय उन ऐप्स के जो विंडोज OS के लिए डिफ़ॉल्ट हैं, इस प्रकार पीसी मुद्दों का निवारण करना आसान बना देगा।
विंडोज 10/11 और 7 दोनों डिवाइस पर सेफ मोड विद नेटवर्किंग विकल्प तक पहुंचने के लिए निम्नलिखित चरण अपनाएं:
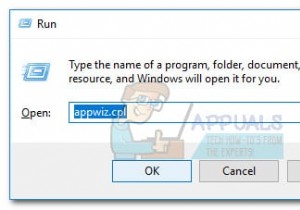
- Windows + R कुंजियों को दबाकर अपने कीबोर्ड पर Run उपयोगिता ऐप खोलें।
- Run उपयोगिता पर, कमांड लाइन में 'msconfig' कमांड टाइप करें और Enter कुंजी दबाएं।
- दिखाई देने वाले ऐप पर, Boot टैब पर जाएं और Network के तहत Safe boot पर टिक करें।
- अब, अपने कंप्यूटर को रीस्टार्ट करें।
आपका डिवाइस नेटवर्किंग के साथ सेफ मोड में रीस्टार्ट होगा और आप अब एंटी-मैलवेयर लॉन्च कर सकते हैं या इसे इंटरनेट से डाउनलोड कर सकते हैं।
एंटीवायरस द्वारा वायरस और इसके सभी दुर्भावनापूर्ण कोड को अलग करने और हटाने के बाद, एक पीसी क्लीनर ऐप लॉन्च करें जो %Temp% और डाउनलोड फ़ोल्डर में सभी जंक फाइलों को हटा देगा क्योंकि यह बहुत संभावना है कि प्रारंभिक इंस्टॉलर अभी भी फ़ाइलों के बीच कहीं मौजूद है। एक पीसी क्लीनर टूटी, भ्रष्ट, या लापता रजिस्ट्री प्रविष्टियों की मरम्मत के अतिरिक्त लाभ के साथ भी आता है।
विंडोज रिकवरी टूल
PsiXBot ट्रोजन जितना परिष्कृत मैलवेयर इकाई के लिए, आपको एंटी-मैलवेयर के प्रयासों के साथ-साथ पीसी रिपेयर सॉफ्टवेयर के प्रयासों को कम से कम एक विंडोज रिकवरी टूल के साथ पूरक करना चाहिए।
विंडोज रिकवरी टूल्स आपको विंडोज OS, ऐप्स, और आपके कंप्यूटर पर फ़ाइलों को इस तरह से संशोधित करने की अनुमति देते हैं कि सब कुछ जितना संभव हो उतना डिफ़ॉल्ट स्थिति के करीब हो। इस PsiXBot मैलवेयर निष्कासन गाइड के लिए, हम आपको निम्नलिखित विंडोज रिकवरी टूल्स में से किसी एक का उपयोग करने का सुझाव देंगे:
सिस्टम रिस्टोर
सिस्टम रिस्टोर आपके कंप्यूटर के प्रदर्शन को 'प्रदर्शन की पिछली स्थिति' में पुनर्स्थापित करता है। इसलिए, यदि आपके पास एक रिस्टोर पॉइंट है जिसे आमतौर पर तब बनाया जाता है जब आप आश्वस्त होते हैं कि सब कुछ सुचारू रूप से चल रहा था, तो आप इसका उपयोग तब कर सकते हैं जब आप मैलवेयर संस्थाओं या अन्यथा के कारण पीसी मुद्दों का अनुभव करना शुरू करते हैं।
विंडोज डिवाइस पर सिस्टम रिस्टोर का उपयोग करने का तरीका यहां दिया गया है:
- Taskbar सर्च पर, 'create a restore point' टाइप करें।
- इस खोज के पहले परिणाम का चयन करें जो आपको System Properties ऐप पर ले जाना चाहिए।
- System Protection टैब पर जाएं और System Restore चुनें।
- यदि आपके डिवाइस पर रिस्टोर पॉइंट हैं, तो आपको उन्हें देखना चाहिए। वह चुनें जिसे आप उपयोग करना चाहते हैं।
- Scan for affected programs पर क्लिक करें।
- Close > Next > Finish पर क्लिक करें।
इस पीसी को रीसेट करें
हम जिस अन्य विंडोज रिकवरी टूल की अनुशंसा करते हैं वह है Reset this PC। यह रिकवरी टूल आपको अपनी फ़ाइलों और फ़ोल्डर्स को रखने या सब कुछ हटाने का विकल्प देता है।
- Settings > Change PC settings >Update and recovery > Recovery पर जाएं।
- आपको दो विकल्प दिखाई देंगे: Refresh your PC without affecting your files, या Remove Everything। यदि आप बाद वाला चुनते हैं, तो जान लें कि बैकअप होने के अलावा आपकी फ़ाइलों को पुनर्प्राप्त करने का कोई तरीका नहीं है।
- Get Started पर क्लिक करें।
- स्क्रीन पर निर्देशों का पालन करके प्रक्रिया समाप्त करें।
PsiXBot मैलवेयर से कैसे बचें
ठीक है! आपने अब PsiXBot मैलवेयर को हटा दिया है। आगे क्या? जाहिर है, आप उन वैक्टर से बचना चाहेंगे जो पहली जगह में संक्रमण का कारण बने।
PsiXBot मुख्य रूप से फ़िशिंग अभियानों के माध्यम से फैलता है जो नकली चालान के रूप में आते हैं जिन्हें Dropbox जैसे वैध फ़ाइल होस्टिंग प्लेटफॉर्म पर अपलोड किया जाता है। कुछ मामलों में, समझौता की गई मशीनों का उपयोग पूरे नेटवर्क में मैलवेयर फैलाने के लिए किया जाता है। यह जानकर, आप सुरक्षित रहने के लिए निम्नलिखित युक्तियों का उपयोग कर सकते हैं:
- आपके द्वारा प्राप्त किसी भी चालान, भुगतान फ़ाइल, या भुगतान-संबंधी ईमेल की प्रामाणिकता सत्यापित करें।
- अपने कंप्यूटर को भुगतान जानकारी, पासवर्ड, और अन्य लॉगिन क्रेडेंशियल जैसे किसी भी व्यक्तिगत डेटा से साफ करें।
- अपने IP पते को छिपाने के लिए VPN का उपयोग करें क्योंकि इस तरह, साइबर अपराधियों के लिए व्यक्तिगत हमला करना बहुत कठिन होता है।
- यदि आप ऐसे ऑफिस का हिस्सा हैं जो कंप्यूटर और अन्य नेटवर्क संसाधनों को साझा करता है, तो सुनिश्चित करें कि साइबर सुरक्षा के मामले में सभी एक ही पृष्ठ पर हैं।
- सबसे महत्वपूर्ण, अपने कंप्यूटर को Outbyte Antivirus जैसे विश्वसनीय एंटी-मैलवेयर समाधान से अक्सर स्कैन करें क्योंकि भले ही किसी मैलवेयर इकाई ने किसी तरह आपके एंटी-मैलवेयर बचाव को अक्षम कर दिया हो, आपको वहीं पता चल जाएगा।