VPN दो प्रकार के होते हैं। पहला वह है जिसका उपयोग आप इंटरनेट पर अपनी गतिविधि को मास्क करने के लिए करते हैं ताकि आपकी सुरक्षा और गोपनीयता बढ़ सके। दूसरा वह है जिसका उपयोग आप अपने होम नेटवर्क से रिमोट स्थान से कनेक्ट करने के लिए करेंगे।
इस लेख में, हम आपको दिखाएंगे कि अपने राउटर और DD-WRT नामक किसी चीज़ का उपयोग करके दूसरे प्रकार के VPN को कैसे सेट करें, इसके अलावा कुछ भी नहीं।
DD-WRT एक ओपन सोर्स राउटर फर्मवेयर है जो आपको अधिकांश स्टॉक राउटर्स की तुलना में अधिक नियंत्रण देता है। अपना खुद का VPN सर्वर सेट करने की प्रक्रिया तुच्छ नहीं है, लेकिन यह अत्यधिक जटिल भी नहीं है। यहां चरण-दर-चरण प्रारूप में आपको क्या करना है।
नोट: आपको विशेष रूप से DD-WRT की आवश्यकता नहीं है। यदि आपके राउटर में VPN और DDNS सपोर्ट है, तो यह पर्याप्त होना चाहिए - आपको बस आने वाले कुछ चरणों को समायोजित और अनुमानित करना होगा।
1. DD-WRT इंस्टॉल करना
इससे पहले कि हम VPN सेट कर सकें, हमें आपके राउटर को DD-WRT चलाने की आवश्यकता होगी। यदि आपके राउटर में पहले से ही DD-WRT है, तो आगे बढ़ने के लिए स्वतंत्र महसूस करें। हम यहां थोड़ा अस्पष्ट होने जा रहे हैं क्योंकि सेट अप आपके पास सटीक राउटर मॉडल के आधार पर भिन्न होता है।
आसान मोड: आप DD-WRT प्री-इंस्टॉल्ड के साथ एक Buffalo राउटर ले सकते हैं। वे कुछ बहुत अच्छे राउटर बनाते हैं और नीचे दिए गए मॉडल में गीगाबिट वाई-फाई है।
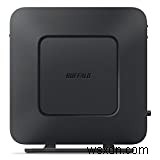 Buffalo AirStation AC1200 गीगाबिट डुअल बैंड ओपन सोर्स DD-WRT NXT वायरलेस राउटर (WSR-1166DD) अभी अमेज़न पर खरीदें
पहला कदम वह फर्मवेयर प्राप्त करना है जिसकी हमें आपके राउटर को अपडेट करने के लिए आवश्यकता होगी। इस पेज पर जाएं और अपने राउटर का मॉडल नंबर दर्ज करें। यदि आपका राउटर संगत है, तो आपको एक फर्मवेयर पेज मिलेगा जो बताता है कि आपको क्या डाउनलोड करना है।
सब कुछ स्पष्ट रूप से लेबल किया जाना चाहिए। ऊपर स्क्रीनशॉट में, फैक्ट्री फर्मवेयर से अपग्रेड करने के लिए बाइनरी factory-to-binary.bin है।
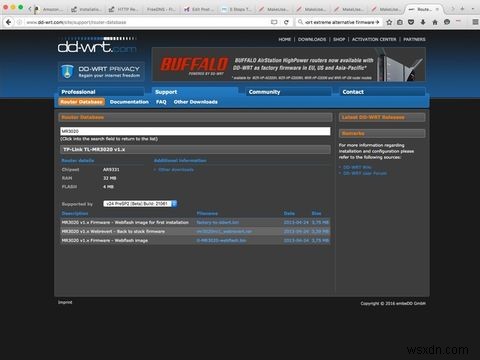
हालांकि राउटर पेज में आपको चालू करने के लिए अधिकांश जानकारी हो सकती है, सुनिश्चित करें कि आप इस पेज का भी पालन करते हैं। यह उन कुछ समस्याओं को कवर करता है जिनसे आप भाग सकते हैं यदि आपके राउटर का हार्डवेयर सपोर्ट स्पॉटी है।
प्रारंभिक अपडेट आपके राउटर के बिल्ट-इन फर्मवेयर अपडेटर के माध्यम से किया जाता है। आप अपने स्थानीय कंप्यूटर से DD-WRT बाइनरी का चयन करेंगे जैसे आप एक वास्तविक फर्मवेयर अपडेट करेंगे। (कुछ राउटर्स को वास्तविक फर्मवेयर लोड करने से पहले एक प्रेप फ़ाइल की आवश्यकता हो सकती है, इसलिए अपने निर्देशों को दोबारा जांचें।)
एक बार जब आपका राउटर रीबूट हो जाता है, तो अपने राउटर को सेट अप करने के लिए https://192.168.1.1 पर जाएं। इस स्क्रीन पर, आप अपने राउटर के लिए एक यूजरनेम और पासवर्ड सेट अप करेंगे। इनके निर्माण के बाद, आप स्टेटस पेज पर रीडायरेक्ट हो जाएंगे।
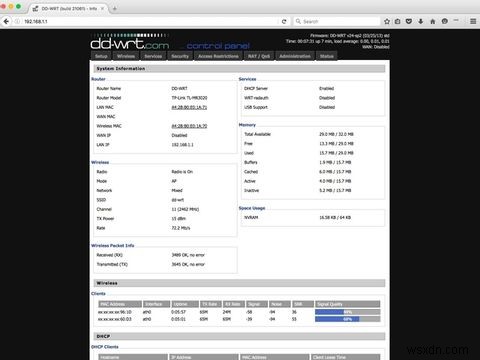
Setup पर क्लिक करें और आपके द्वारा बनाए गए यूजरनेम और पासवर्ड को दर्ज करें।
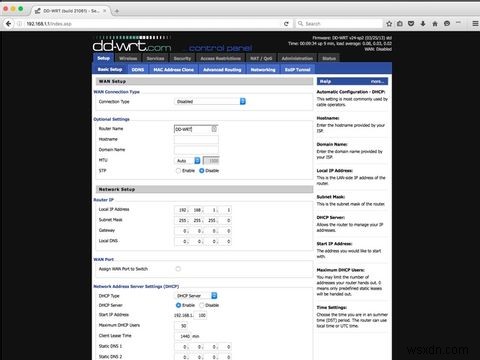
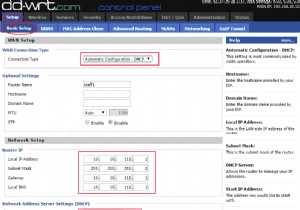
इस अगले पेज पर, आप अपने राउटर की मूल बातें सेट अप करेंगे: नाम, IP, और DHCP सेटिंग्स। कनेक्शन ड्रॉप-डाउन को Automatic Configuration - DHCP पर सेट करें। DHCP सेटिंग्स को डिफ़ॉल्ट पर छोड़ दें। और टाइम सेटिंग्स को अपने टाइम ज़ोन से मेल खाने के लिए अपडेट करें।
यदि आप OpenDNS या Google Public DNS जैसे कस्टम DNS सेट करना चाहते हैं, तो आप उन्हें इस पेज पर भी सेट अप करेंगे। एक बार जब आप सब कुछ अपनी पसंद के अनुसार सेट कर लें, तो Apply Settings पर क्लिक करें।
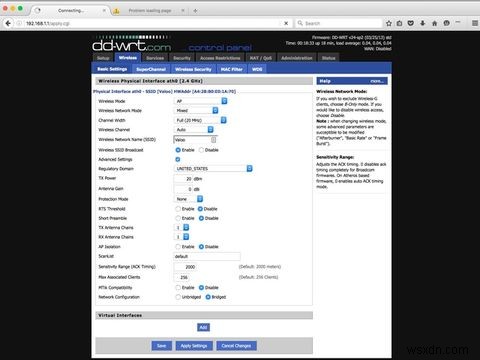
एक बार यह सेट हो जाने पर, Wireless टैब पर क्लिक करें और अपने वायरलेस नेटवर्क को अपनी प्राथमिकताओं के अनुसार कॉन्फ़िगर करें। आप जो भी करें, सुनिश्चित करें कि आप ये नेटवर्क सेटअप गलतियाँ नहीं करते!
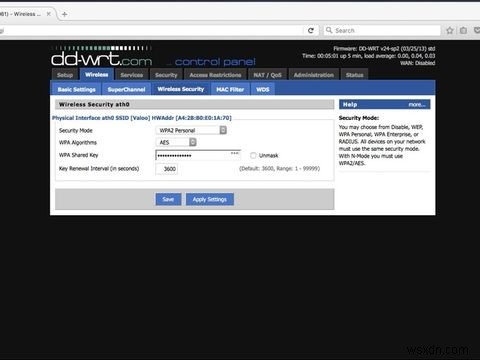
एक बार जब आपकी मूल बातें सेट हो जाती हैं, तो Wireless Security पर क्लिक करें और अपने नेटवर्क पर एन्क्रिप्शन सेट अप करें।
2. डायनामिक DNS सेट करना
हमारा अगला कदम आपके डायनामिक WAN IP के लिए एक DNS फॉरवर्डर सेट करना है। जब तक आप स्टेटिक IP के लिए भुगतान नहीं करते, आपका ISP जब चाहे आपका IP बदल सकता है - यह आपके ISP पर निर्भर करता है कि यह कितनी बार बदलता है - और आपको हर बार अपडेट होने पर अपने VPN कॉन्फ़िगरेशन को बदलना होगा।
इससे बचने के लिए, हम एक डायनामिक DNS सेवा का उपयोग करने जा रहे हैं। ये सेवाएं आपको एक URL बनाने की अनुमति देती हैं जो आपके ISP द्वारा दिए गए किसी भी IP को इंगित करता है। DD-WRT कई सेवाओं के लिए सपोर्ट करता है, इस ट्यूटोरियल के लिए हम मुफ्त afraid.org सेवा का उपयोग करने जा रहे हैं।
दुख की बात है, इसे सेट करने का कोई आसान तरीका नहीं है। आप क्या कर सकते हैं अपने घर छोड़ने से पहले अपने राउटर पेज की जांच करें, और अपने VPN सेटिंग्स को वर्तमान WAN IP के साथ अपडेट करें। यह आपके ISP पर निर्भर करता है कि यह कितनी बार बदलेगा। यह विधि छोटी छुट्टियों या कॉफी शॉप की यात्रा के लिए पर्याप्त होनी चाहिए।
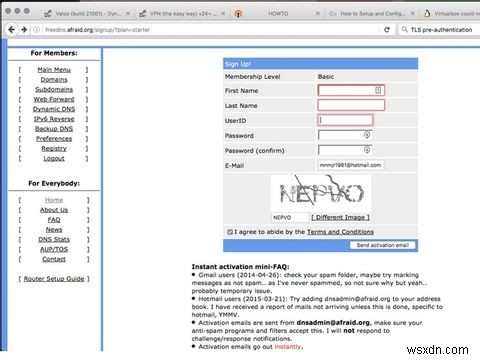
आपको केवल एक मुफ्त अकाउंट की आवश्यकता होगी, जो आपको पतों के चयन से एक सबडोमेन देगा।
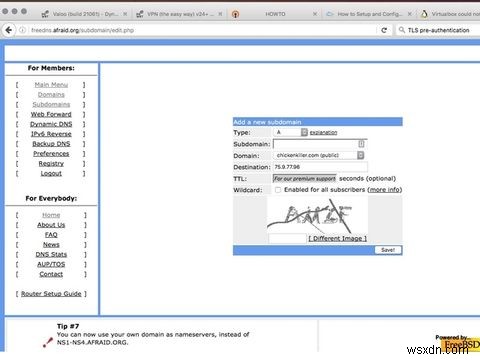
एक बार जब आपका अकाउंट बन जाता है, तो लॉग इन करें और सबडोमेन मेनू पर जाएं। हम एक A रिकॉर्ड बनाना चाहते हैं, जो डिफ़ॉल्ट होना चाहिए। अगले फ़ील्ड में अपनी पसंद का सबडोमेन दर्ज करें, फिर ड्रॉप-डाउन से वह डोमेन चुनें जिसे आप चाहते हैं।
अपने राउटर का WAN IP दर्ज करें; आप इसे अपने DD-WRT पेज के ऊपरी दाएं कोने में प्राप्त कर सकते हैं। Save पर क्लिक करें और फिर DDNS पर क्लिक करें। इस पेज पर अपने नए सबडोमेन एंट्री के बगल में Direct URL लिंक कॉपी करें।
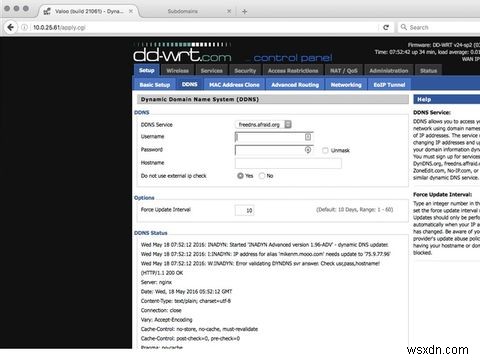
एक बार जब आपका अकाउंट और सबडोमेन बन जाता है, तो राउटर पेज पर वापस स्विच करें। Setup के तहत, DDNS टैब पर क्लिक करें। ड्रॉप-डाउन मेनू में, freedns.afraid.org चुनें और अपना यूजरनेम और पासवर्ड दर्ज करें।
होस्टनाम में, आपने ऊपर वाले चरण में कॉपी किए गए URL को पेस्ट करें। एक्सटर्नल IP चेक को Yes पर छोड़ दें। फोर्स अपडेट इंटरवल डिफ़ॉल्ट रूप से 10 दिनों का है, लेकिन यदि आपका IP अधिक बार अपडेट होता है तो आपको इसे बाद में समायोजित करने की आवश्यकता हो सकती है।
3. PPTP कॉन्फ़िगर करना
इस ट्यूटोरियल के बाकी हिस्से के लिए हम DD-WRT पर PPTP (पॉइंट टू पॉइंट टनलिंग प्रोटोकॉल) VPN विकल्प को कॉन्फ़िगर करके ईज़ी मोड के साथ रहेंगे। यदि आपके पास कम मात्रा में स्टोरेज वाला पुराना राउटर है, तो यह एकमात्र विकल्प हो सकता है जो आप देखते हैं।
यह Microsoft द्वारा विकसित एक पुरानी VPN तकनीक है। यह जेनेरिक रूटिंग एनकैप्सुलेशन का उपयोग करके आपके डिवाइस और आपके होम नेटवर्क के बीच एक टनल का उपयोग करता है। इसका मतलब है कि आपका रिमोट वेब ट्रैफिक दूसरे पैकेट में लपेटा जाता है और आपके होम राउटर को भेजा जाता है। यह तब आपके अनुरोध को प्रोसेस करता है और डेटा को भी दूसरे पैकेट में लपेटकर वापस भेजता है।
हालांकि हम यहां ईज़ी मोड कर रहे हैं, यह ध्यान दिया जाना चाहिए कि PPTP में कुछ बहुत गंभीर सुरक्षा खामियां हैं। DD-WRT आपको एन्क्रिप्शन के लिए MPPE सक्षम करने देता है, लेकिन यह एक कमजोर प्रोटोकॉल है। आप अपने स्थानीय संसाधनों तक पहुंच प्राप्त कर रहे हैं, लेकिन OpenVPN के साथ आपको जितनी सुरक्षा मिलेगी उसके लगभग बिना।
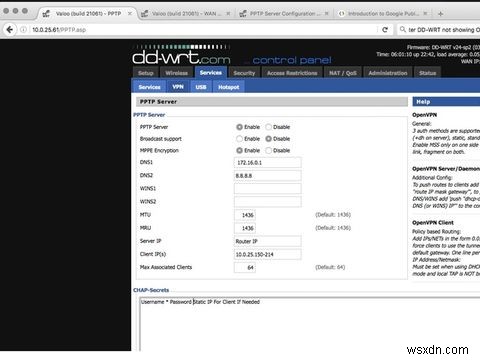
PPTP सेट अप करने के लिए, Services टैब पर क्लिक करें। फिर VPN पर क्लिक करें और PPTP Server क्षेत्र में, कॉन्फ़िगरेशन का विस्तार करने के लिए Enable Option पर क्लिक करें। Broadcast Support को अक्षम छोड़ दें, लेकिन MPPE Encryption सक्षम करें। अपना DNS कॉन्फ़िगरेशन फिर से दर्ज करें, लेकिन आप शायद WINS सर्वर को छोड़ सकते हैं।
MTU और MRU सेटिंग्स को डिफ़ॉल्ट पर छोड़ दें। Server IP के लिए, आप राउटर के पते का उपयोग करना चाहेंगे--192.168.1.1 डिफ़ॉल्ट है।
आप अपने क्लाइंट्स के लिए IP रेंज भी सेट करना चाहेंगे। यह एक विशिष्ट प्रारूप में होना चाहिए: xx.xx.xx.xx-xx। उदाहरण के लिए, यदि आप 10.0.25.150-10.0.25.214 करना चाहते हैं, तो आप इसे 10.0.25.150-214 के रूप में इनपुट करेंगे। आप Max Associated Clients को डिफ़ॉल्ट 64 पर छोड़ सकते हैं।
अगला सेक्शन CHAP-Secrets है। ये वे यूजरनेम और पासवर्ड हैं जिनका उपयोग आप प्रत्येक क्लाइंट के लिए करेंगे। ये इस रूप में सेट अप हैं: Username * Passwords * (टेक्स्ट और एस्टेरिस्क के बीच स्पेस पर ध्यान दें)। यदि आप चाहते हैं कि आपके क्लाइंट्स का VPN से कनेक्ट होने पर एक विशिष्ट IP हो तो दूसरे एस्टेरिस्क को IP से बदलें: Laptop * Password 10.0.25.51।
एक बार जब ये सभी फ़ील्ड पूरे हो जाते हैं, तो Apply Settings पर क्लिक करें, और हम आपके क्लाइंट को सेट अप करने पर आगे बढ़ेंगे।
4. अपने डिवाइस कॉन्फ़िगर करना
अब जब आपका VPN सेट अप हो गया है और इंटरनेट के लिए खुला है, तो आइए अपने लैपटॉप और फोन को सेट अप करने के बारे में जानें। यह ट्यूटोरियल Windows, OS X, और iOS पर PPTP सेट अप करने को कवर करता है। हमारे पास Android VPN के लिए एक गाइड है।
आप अन्य ऑपरेटिंग सिस्टम पर भी वही बुनियादी जानकारी उपयोग करेंगे, लेकिन याद रखें कि आपके राउटर को प्रत्येक क्लाइंट के लिए एक यूजरनेम और पासवर्ड सेट अप करने की आवश्यकता होगी जिसे आप कनेक्ट करना चाहते हैं।
Windows 10
Start Menu खोलें और Settings पर क्लिक करें। फिर Network and Internet पर क्लिक करें, और जो स्क्रीन पॉप अप होती है उस पर VPN पर क्लिक करें। Add a VPN Connection स्क्रीन खोलें और फॉर्म भरें। VPN प्रोवाइडर Windows होना चाहिए। आप Connection Name के लिए जो चाहें चुन सकते हैं।
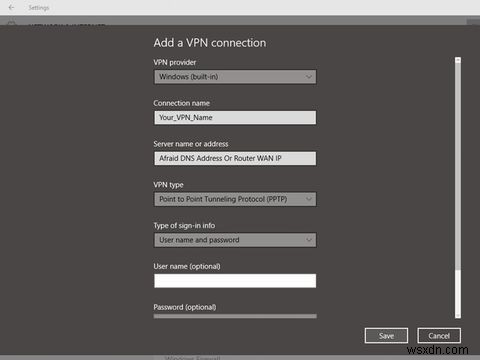
Server name or address फ़ील्ड में, अपना afraid.org DNS पता या अपने राउटर का WAN IP दर्ज करें। VPN Type ड्रॉप-डाउन में, PPTP चुनें। Type of Sign on को Username and Password पर छोड़ दें। फिर अपने राउटर को कॉन्फ़िगर करते समय बनाए गए यूजरनेम और पासवर्ड दर्ज करें।
जब आप अपने स्थानीय नेटवर्क पर नहीं होते हैं, तो आप VPN मेनू से कनेक्ट करेंगे। आपका नया VPN कॉन्फ़िगरेशन वहां होगा। इसे हाइलाइट करें और Connect पर क्लिक करें।
OS X
System Preferences खोलें और Network पर क्लिक करें। यदि आप एडमिन अकाउंट नहीं चला रहे हैं, तो आपको लॉक पर क्लिक करना होगा और एडमिन पासवर्ड दर्ज करना होगा। फिर नया इंटरफेस जोड़ने के लिए प्लस साइन पर क्लिक करें। पॉप अप में इंटरफेस के लिए VPN चुनें। VPN type के लिए, PPTP चुनें।
आप नाम के लिए जो चाहें सेट कर सकते हैं और Create पर क्लिक करें।
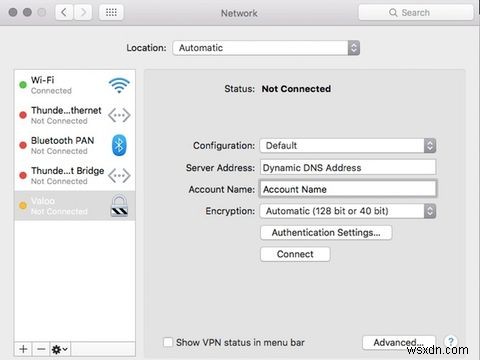
Server Address के लिए, आप अपना afraid.org DNS दर्ज करेंगे, और अकाउंट नाम वह यूजरनेम है जिसे आपने अपने राउटर पर सेट किया है। अपना वांछित एन्क्रिप्शन लेवल सेट करें; 128-bit only अधिक सुरक्षित है। फिर Authentication Settings पर क्लिक करें और अपना पासवर्ड दर्ज करें।
जब आप अपने स्थानीय नेटवर्क पर नहीं होते हैं, तो Network पैनल पर लौटें और आपके द्वारा सेट किए गए VPN पर क्लिक करें। Connect पर क्लिक करें।
iOS
Settings ऐप खोलें। फिर General पर टैप करें; नीचे स्क्रॉल करें और VPN पर टैप करें। Add VPN Configuration पर टैप करें। Type पर टैप करें और PTPP चुनें, फिर बैक एरो पर टैप करें। Description के लिए जो चाहें सेट करें।
Server में अपना afraid.org DNS पता या अपने राउटर का WAN IP दर्ज करें। Account फ़ील्ड वह यूजरनेम है जिसे आपने राउटर पर सेट किया है। RSA SecurID को ऑफ पर सेट छोड़ दें। आप अपना पासवर्ड सेट कर सकते हैं, या हर बार कनेक्ट करने पर पासवर्ड दर्ज करने के लिए इसे खाली छोड़ सकते हैं।
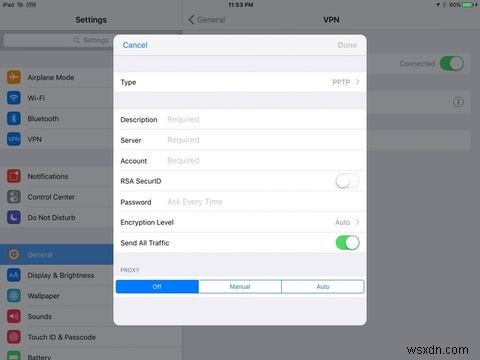
एन्क्रिप्शन लेवल Auto पर सेट है, लेकिन आप इसके माध्यम से क्लिक करके इसे Maximum पर सेट कर सकते हैं। यह OS X के 40 या 128-बिट या सख्त 128-बिट एन्क्रिप्शन लेवल के बराबर है, लेकिन यह iOS है इसलिए मेनू "फ्रेंडलियर" हैं। Send All Traffic को ऑन पर सेट छोड़ दें।
यह मेन मेन Settings स्क्रीन पर एक मेनू आइटम जोड़ देगा, VPN। जब आप अपने स्थानीय नेटवर्क पर नहीं होते हैं, तो आप इस विकल्प के बगल में स्विच को फ्लिप करके अपने VPN से कनेक्ट कर सकते हैं।
आप हो गए! आगे क्या?
अब आपके पास एक बुनियादी VPN सेट अप है। आपके पास एक अधिक शक्तिशाली राउटर भी है जिसमें बहुत सारे विकल्प हैं। उन सेटिंग्स में खुदाई करें ताकि आप उन चीजों का पता लगा सकें जो आप DD-WRT के साथ कर सकते हैं जो आप अधिकांश राउटर फर्मवेयर के साथ नहीं कर सकते।
आप DD-WRT पर OpenVPN कॉन्फ़िगर करने पर भी गौर करना चाहेंगे, जो एक अधिक शामिल प्रक्रिया है। यह आपके VPN प्रोसेस की सुरक्षा को बढ़ाएगा, लेकिन इसमें सर्टिफिकेट अथॉरिटी सेट करना और अपने सभी डिवाइस पर क्लाइंट इंस्टॉल करना शामिल है।
आपका घरेलू DIY IT प्रोजेक्ट कौन सा है जिस पर आपको सबसे ज्यादा गर्व है? कमेंट में हमें बताएं।