यह लेख एक विकासशील कहानी को कवर करता है। अधिक जानकारी उपलब्ध होने पर हम इसे जोड़ते रहेंगे, इसलिए हमारे साथ जांच करते रहें।
बहुत सारे कमर्शियल VPN प्रदाता उपलब्ध हैं, लेकिन कई मामलों में, अपना खुद का VPN सेट करना सबसे अच्छा विकल्प है।
जब आप किसी थर्ड-पार्टी VPN का उपयोग करते हैं, तो आपका डेटा उनके सर्वरों के माध्यम से रूट किया जाता है, जिसका अर्थ है कि हमें इस बात का कोई ज्ञान नहीं होता कि बैक एंड पर हमारे डेटा का क्या होता है। यदि आप अपनी गोपनीयता बनाए रखना चाहते हैं, तो आपको WireGuard का उपयोग करके अपना खुद का VPN सर्वर स्थापित करने पर विचार करना चाहिए।
लेकिन आपको VPN सेटअप करने के लिए WireGuard का उपयोग क्यों करना चाहिए? वास्तव में WireGuard क्या है? और आप इसका उपयोग अपना खुद का सुरक्षित नेटवर्क बनाने के लिए कैसे कर सकते हैं?
WireGuard क्या है?
WireGuard एक अत्याधुनिक, ओपन-सोर्स VPN है जो IPsec और OpenVPN जैसे स्थापित VPN प्रोटोकॉल से बेहतर प्रदर्शन करता है।
साधारण शब्दों में, यह एक वर्चुअल प्राइवेट नेटवर्क (VPN) प्रोटोकॉल है जिसका उपयोग आपके डिवाइस (जैसे, स्मार्टफोन या डेस्कटॉप) और एक VPN सर्वर के बीच कनेक्शन को एन्क्रिप्ट करने के लिए किया जाता है।
शुक्र है, यह उपयोग करने के लिए पूरी तरह से मुफ़्त है और एक अधिक शक्तिशाली सुरक्षित नेटवर्क टनल प्रदान करके नेटवर्क लेयर को एन्क्रिप्ट करता है।
WireGuard का उपयोग करने से पहले आपको क्या चाहिए?
इंस्टॉलेशन चरणों पर आगे बढ़ने से पहले, सुनिश्चित करें कि आपके पास निम्नलिखित पूर्वापेक्षाएँ हैं:
- एक Linux-आधारित ऑपरेटिंग सिस्टम: यह गाइड Ubuntu 20.04 LTS चलाने वाले Amazon Lightsail सर्वर का उपयोग करता है।
- एक स्थानीय कंप्यूटर: हम इस गाइड के लिए Windows 10 64-बिट क्लाइंट का उपयोग कर रहे हैं (आप रिमोट सिस्टम का भी उपयोग कर सकते हैं)।
- WireGuard आपके स्थानीय कंप्यूटर पर इंस्टॉल किया गया।
जबकि हमने Ubuntu-आधारित सर्वर का उपयोग किया है, यह अन्य वितरणों के साथ बिना किसी बदलाव के काम करना चाहिए, लेकिन कुछ ट्वीक आवश्यक हो सकते हैं। इसके अलावा, यदि आप रिमोट सर्वर से कनेक्ट कर रहे हैं, तो सुनिश्चित करें कि आपके पास अपने स्थानीय सिस्टम से कनेक्ट करने का प्राधिकरण है।
नया क्लाउड सर्वर कैसे सेट अप करें
WireGuard इंस्टॉल करना शुरू करने के लिए, आपको एक क्लाउड सर्वर की आवश्यकता होगी। क्लाउड सर्वर प्रदाताओं और कॉन्फ़िगरेशन विकल्पों की विविधता के कारण, एक नया सर्वर सेट अप करना जटिल हो सकता है।
हालांकि, सरलता के लिए, हम आपको कुछ बुनियादी बातों के बारे में बता सकते हैं। कोई फर्क नहीं पड़ता कि आप किस क्लाउड सर्वर का उपयोग करते हैं, आप सर्वर प्रदाता के डैशबोर्ड से सीधे एक इंस्टेंस या ड्रॉपलेट शुरू और रोक सकते हैं।
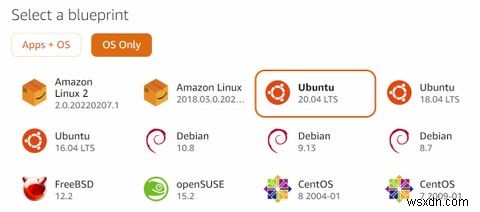
फिर, एक स्थान चुनें (आदर्श रूप से आपके पास एक), अपने सर्वर को एक अच्छी कॉन्फ़िगरेशन के साथ कॉन्फ़िगर करें, और अपना सर्वर लॉन्च करें। यदि आप शेयर्ड होस्टिंग का उपयोग करते हैं, तो आपको मैनेज्ड सर्वर का उपयोग करने की तुलना में उच्च स्तर का प्रदर्शन नहीं मिलेगा।
नोट: WireGuard का सबसे हालिया मुफ्त संस्करण काफी अधिक संसाधन-कुशल है, जिसके लिए 512MB से अधिक RAM और एक वर्चुअल CPU की आवश्यकता नहीं होती है। हालांकि, यदि आप तीन से अधिक डिवाइस कनेक्ट करना चाहते हैं, तो हम दृढ़ता से अनुशंसा करते हैं कि आप सशुल्क प्लान पर स्विच करें।
अपने सर्वर पर WireGuard इंस्टॉल करना
टर्मिनल के लिए, हम अपने सर्वर के SSH से कनेक्ट करने के लिए Putty का उपयोग कर रहे हैं। यदि आपने पहले कभी Putty का उपयोग नहीं किया है, तो आप Windows में SSH का उपयोग करने के लिए कुछ विकल्प देख सकते हैं।
अपने क्लाउड सर्वर के लॉन्च के बाद, नीचे दिए गए चरणों का पालन करके उस पर WireGuard इंस्टॉल करें।
1. सर्वर में लॉग इन करें और सिस्टम को अद्यतन सुनिश्चित करने के लिए निम्न कमांड चलाएं:
sudo apt-get update && sudo apt-get upgrade -y
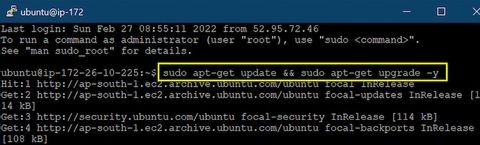
एक बार यह पूरा हो जाने पर, आप सर्वर पर WireGuard इंस्टॉल और कॉन्फ़िगर करने के लिए आगे बढ़ सकते हैं।
2. अब, हम Angristan द्वारा GitHub स्क्रिप्ट पर आधारित निम्न कमांड चलाकर WireGuard इंस्टॉल कर सकते हैं:
curl -O https://raw.githubusercontent.com/angristan/wireguard-install/master/wireguard-install.sh
chmod +x wireguard-install.sh
3. इसके अलावा, स्क्रिप्ट को निम्न कमांड का उपयोग करके चलाएं:
sudo ./wireguard-install.sh
4. Enter कुंजी दबाने के तुरंत बाद, टर्मिनल प्रश्नों की एक श्रृंखला प्रदर्शित करेगा। आपको प्रश्नों का क्रमिक रूप से उत्तर देना होगा, या आप डिफ़ॉल्ट उत्तरों का भी उपयोग कर सकते हैं।
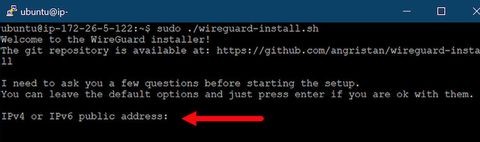
5. WireGuard के सफलतापूर्वक इंस्टॉल होने तक प्रत्येक चरण पर Enter दबाकर जारी रखें। अब, किसी भी कुंजी को दबाकर अपने सर्वर पर WireGuard के कॉन्फ़िगरेशन से बाहर निकल सकते हैं।
आपको प्रत्येक क्लाइंट के लिए इन चरणों को दोहराना होगा जिसे आप WireGuard सर्वर से कनेक्ट करना चाहते हैं।
सौभाग्य से, WireGuard अधिकांश ऑपरेटिंग सिस्टम के लिए सॉफ्टवेयर प्रदान करता है, जो आपके Windows, Linux, macOS, Android, या iOS डिवाइस को कनेक्ट करने की प्रक्रिया को सरल बनाता है।
WireGuard इंस्टॉल करने के बाद, नीचे दिए गए चरणों के साथ कुछ अतिरिक्त सर्वर-साइड सुविधाओं को कॉन्फ़िगर करना जारी रखें।
WireGuard के लिए क्लाइंट कैसे कॉन्फ़िगर करें
अंत में, आपको अपने WireGuard VPN सर्वर से कनेक्ट करने और उसका परीक्षण करने के लिए एक क्लाइंट कॉन्फ़िगर करना होगा। इससे कोई फर्क नहीं पड़ता कि आपका क्लाइंट Windows, macOS, Linux, या BSD पर चलता है। एक WireGuard क्लाइंट एक कंप्यूटर या अन्य डिवाइस है जो VPN सर्वर से कनेक्ट करने के लिए अपनी स्वयं की अद्वितीय सार्वजनिक कुंजी का उपयोग करता है। WireGuard क्लाइंट को कॉन्फ़िगर करने के लिए, इन चरणों का पालन करें:
- अब, टर्मिनल में, एक बेसिक क्लाइंट नाम टाइप करें और Enter कुंजी दबाएं।
- इसके अलावा, टर्मिनल IPv4 और IPv6 पते प्रदर्शित करेगा; Enter दो बार और दबाएं।
- इस बिंदु पर, यह स्वचालित रूप से आपके लिए एक कॉन्फ़िगरेशन फ़ाइल बनाएगा। फ़ाइल पथ नोट करें या इसे कॉपी करें।
नोट: आपको निजी कुंजी की गोपनीयता बनाए रखनी होगी। जिनके पास आपकी निजी कुंजी तक पहुंच है, वे एक VPN कनेक्शन स्थापित कर सकते हैं और यहां तक कि इसका दुरुपयोग भी कर सकते हैं।
इसके अलावा, WireGuard एक QR कोड उत्पन्न करता है जिसे किसी भी Android या iOS डिवाइस का उपयोग करके स्कैन किया जा सकता है। यह मैन्युअल कॉन्फ़िगरेशन फ़ाइल कॉपी करने की आवश्यकता को समाप्त करता है, उदाहरण के लिए, आपके सर्वर से आपके स्मार्टफोन तक।
फायरवॉल और IP फॉरवर्डिंग कैसे कॉन्फ़िगर करें
WireGuard सर्वर सेट अप करने के अलावा, आपको अपने स्थानीय नेटवर्किंग और फायरवॉल को कॉन्फ़िगर करना चाहिए। यह आपको इस बात पर अधिक नियंत्रण देता है कि कौन आपके सर्वर से कनेक्ट कर सकता है।
1. निम्न कमांड का उपयोग करके, सिस्टम कॉन्फ़िगरेशन फ़ाइल खोलें:
sudo nano /etc/sysctl.conf
2. अगला, निम्न लाइन से "#" प्रतीक का पता लगाएं और हटाएं: #net.ipv4.ip forward=1। यह आपके सर्वर पर IPv4 एड्रेस फॉरवर्डिंग को सक्षम करता है।
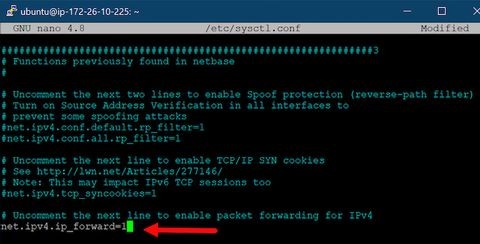
3. अंत में, परिवर्तनों को सहेजें और परिवर्तनों को स्थायी बनाने के लिए नीचे दी गई कमांड चलाएं:
sudo sysctl -p
आपका WireGuard सर्वर अब आपके WireGuard पीयर्स के क्लाइंट्स से दुनिया के बाकी हिस्सों में ट्रैफिक वितरित करेगा।
यदि आप अधिक तकनीक-प्रेमी हैं, तो आप अपने सर्वर को दुर्भावनापूर्ण हमलों से बचाने के लिए एक फायरवॉल भी सेट अप कर सकते हैं। इसे पूरा करने के लिए, आप या तो अपने क्लाउड सर्वर पर एक सॉफ्टवेयर फायरवॉल इंस्टॉल कर सकते हैं या अपने सर्वर प्रदाता की इंस्टेंस सेटिंग्स में "फायरवॉल" फ़ंक्शन को सक्षम कर सकते हैं।
WireGuard का उपयोग करके अपने VPN से कैसे कनेक्ट करें
अब जब आपने अपने क्लाइंट के क्रेडेंशियल्स प्राप्त कर लिए हैं और अपने सर्वर पर WireGuard इंस्टॉल कर लिया है, तो अपने VPN से कनेक्ट करने का समय आ गया है।
Windows पर WireGuard VPN कनेक्ट करना
1. टर्मिनल में नीचे दी गई कमांड टाइप करें ताकि वर्तमान डायरेक्टरी में फ़ोल्डर्स या फ़ाइलें देख सकें:
ls
2. अब, कॉन्फ़िगरेशन फ़ाइल का फ़ाइल नाम कॉपी करें। हमारे मामले में, फ़ाइल को "wg0-client-windows.conf" कहा जाता है, हालांकि फ़ाइल नाम उपयोगकर्ता के अनुसार भिन्न होगा।
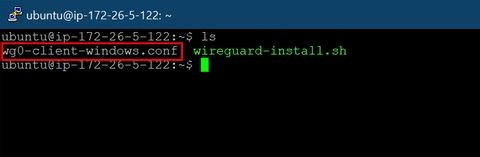
3. एक बार हो जाने पर, टर्मिनल में फ़ाइल की सामग्री पढ़ने के लिए नीचे दी गई कमांड का उपयोग करें।
cat wg0-client-windows.conf
"wg0-client-ubuntu.conf" को अपनी कॉन्फ़िगरेशन फ़ाइल के नाम से बदलना याद रखें।
4. इस चरण में, आपको अपने WireGuard कॉन्फ़िगरेशन के बारे में जानकारी प्राप्त होगी। अंत में, "[Interface]" से अंत तक सब कुछ कॉपी करें।
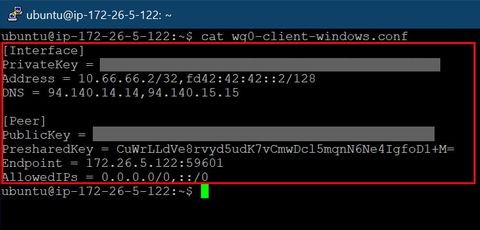
5. अब, Windows पर, WireGuard खोलें और Add Tunnel > Add empty tunnel पर नेविगेट करें।
6. टनल को एक नाम दें और कॉपी किए गए टेक्स्ट को एडिटर बॉक्स में पेस्ट करें। एक बार पूरा होने पर, Save बटन पर क्लिक करें।
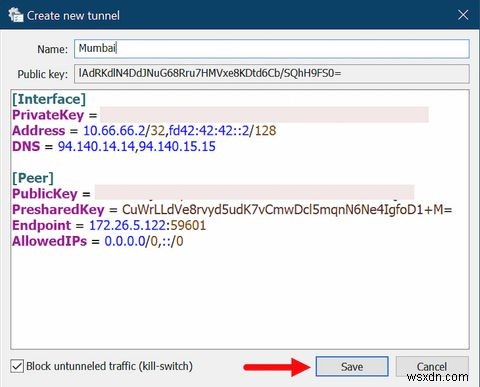
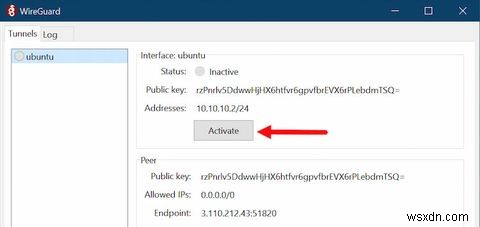
7. अगली स्क्रीन पर, अपने VPN से कनेक्ट करने के लिए Activate पर क्लिक करें।
Android पर WireGuard VPN कनेक्ट करना
WireGuard लगभग सभी Android फोन के साथ संगत है, चाहे Android संस्करण कुछ भी हो। इसके अलावा, iOS डिवाइस के लिए अपने VPN को कनेक्ट करने के चरण Android डिवाइस के समान ही हैं।
WireGuard का उपयोग करके किसी भी Android फोन पर अपने VPN को कॉन्फ़िगर करने के लिए, इन चरणों का पालन करें:
- WireGuard ऐप डाउनलोड और इंस्टॉल करें।
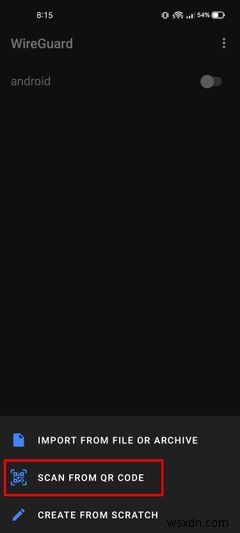
- ऐप खोलें और अपने फोन के नीचे दाईं ओर फ्लोटिंग आइकन पर टैप करें।
- SCAN FROM QR CODE विकल्प पर टैप करें।
- आवश्यक अनुमतियां दें और QR कोड स्कैन करें।
- एक बार हो जाने पर, एक नया टनल नाम दर्ज करें और Create Tunnel पर टैप करें।
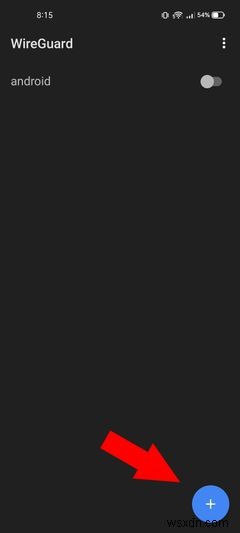
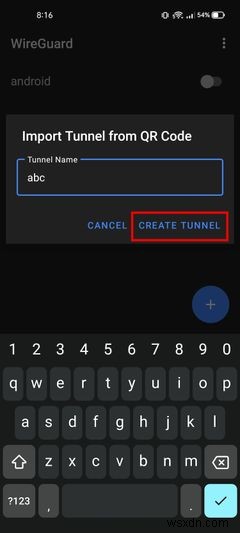
- अंत में, अपने खुद के VPN से कनेक्ट करने के लिए स्विच को टॉगल करें।
अब, आप किसी भी संख्या में WireGuard सर्वर और क्लाइंट जल्दी से सेट अप कर सकते हैं ताकि एक एन्क्रिप्टेड निजी नेटवर्क बनाया जा सके जिसे आपके अलावा कोई और नियंत्रित नहीं करता।
चूंकि अधिकांश VPN प्रदाता भी WireGuard प्रोटोकॉल का उपयोग करते हैं, इसलिए उन्हें प्रीमियम कीमत चुकाने और अपने डेटा तक पहुंच प्रदान करने का कोई कारण नहीं है जब आप उपरोक्त चरणों का पालन करके सब कुछ प्रभावी ढंग से स्वयं संभाल सकते हैं।
निजी VPN के साथ गोपनीयता बढ़ाएं
अब आप WireGuard का उपयोग करके अपने खुद के VPN को जल्दी और आसानी से कॉन्फ़िगर कर सकते हैं। यदि, दूसरी ओर, आप अपना समय निवेश करने में रुचि नहीं रखते हैं, तो सबसे सरल दृष्टिकोण VPN सब्सक्रिप्शन के लिए भुगतान करना है।
यदि आप अधिक नियंत्रण और गोपनीयता चाहते हैं, तो आपको अपने राउटर पर VPN इंस्टॉल करने या यहां तक कि अपना खुद का VPN सर्वर होस्ट करने का प्रयास करना चाहिए।
WireGuard का एक उल्लेखनीय लाभ यह है कि कनेक्टेड क्लाइंट्स पर कोई प्रतिबंध नहीं है, जिसका अर्थ है कि आप जितने चाहें उतने क्लाइंट से कनेक्ट कर सकते हैं। हालांकि, ध्यान रखें कि कम-स्पेक सर्वर पर अधिक क्लाइंट होने पर यह धीमा होगा।