क्या आप जानते हैं कि आपकी वेबसाइट ट्रैफिक का 29% दुर्भावनापूर्ण इरादे वाला होता है?
यह निर्विवाद है कि बाजार काफी हद तक ऑनलाइन चले गए हैं। इंटरनेट पर 12 मिलियन से अधिक ई-कॉमर्स स्टोर्स हैं, और उनमें से लगभग 1 मिलियन प्रति माह $1000 से अधिक कमाते हैं। लेकिन ई-कॉमर्स की बढ़ती मात्रा के साथ, WooCommerce सुरक्षा मुद्दे भी बढ़े हैं।
ग्राहक अभी भी डेटा चोरी और क्रेडिट कार्ड घोटालों के डर के कारण बड़ी ऑनलाइन खरीदारी से कतराते हैं। इसलिए किसी भी ऑनलाइन व्यवसाय को चलाने वाले के लिए वेबसाइट सुरक्षा प्राथमिकता होनी चाहिए। कोई भी सुरक्षा समस्या व्यवसाय को गंभीर रूप से बाधित कर सकती है और डेटा हानि, ग्राहक शिकायतों और राजस्व हानि का कारण बन सकती है।
चूंकि 3 मिलियन से अधिक ई-कॉमर्स वेबसाइट्स WooCommerce पर हैं, इसलिए WooCommerce सुरक्षा दिशानिर्देशों का अनुपालन सुनिश्चित करना महत्वपूर्ण है। लेकिन आप ऐसा कैसे करते हैं?
TL;DR: MalCare के साथ मिनटों में अपनी WooCommerce वेबसाइट सुरक्षित करें। बिना किसी झंझट के अपने डेटा और अपने ग्राहकों के डेटा की रक्षा करें, ताकि आप अपने व्यवसाय के अन्य महत्वपूर्ण पहलुओं पर ध्यान केंद्रित कर सकें।
क्या WooCommerce सुरक्षित है?
WooCommerce को ई-कॉमर्स वेबसाइट्स के लिए एक सुविधाजनक और सुरक्षित प्लेटफॉर्म प्रदान करने के लिए बनाया गया है। इसलिए, WooCommerce अपने आप में सुरक्षित है।
हालांकि, यह आपको हैक या ब्रूट फोर्स अटैक जैसे बाहरी सुरक्षा खतरों से नहीं बचाता। इन खतरों से WooCommerce साइट को सुरक्षित करने के लिए, आपको अतिरिक्त उपायों के साथ अपनी वेबसाइट को अच्छी तरह से सुरक्षित करना होगा।
यहाँ 15 WooCommerce सुरक्षा टिप्स हैं जो आपकी ऑनलाइन स्टोर को सुरक्षित रखेंगे। हमने अपने सुरक्षा टिप्स को श्रेणियों में बांटा है ताकि आप उन्हें आसानी से अपने टू-डू लिस्ट से टिक कर सकें, लेकिन पहला सभी श्रेणियों पर लागू होता है।
WooCommerce सुरक्षा प्लगइन्स
सुरक्षा एक कठिन संभावना हो सकती है और बहुत समय ले सकती है। ऐसे लोग हैं जो अपना बड़ा समय IP एड्रेस ब्लॉक करने या अपने फायरवॉल से वैध विजिटर्स को व्हाइटलिस्ट करने में बिताते हैं।
लेकिन, हमारी राय में, सुरक्षा की एक परत होना और फिर अधिकांश सुरक्षा मुद्दों के हल होने के बाद फाइन-ट्यून करना सबसे अच्छा है।
1. एक सुरक्षा प्लगइन इंस्टॉल करें
यह शायद सबसे महत्वपूर्ण कदम है जो आप अपनी WooCommerce स्टोर को सुरक्षित करने के लिए उठा सकते हैं। एक सुरक्षा प्लगइन इंस्टॉल करने से आपकी वेबसाइट को नियमित अंतराल पर स्कैन किया जाएगा और किसी भी सुरक्षा समस्या के बारे में अलर्ट किया जाएगा।
WooCommerce के साथ संगत एक सुरक्षा प्लगइन, जैसे MalCare, आपको अपनी स्टोर को बार-बार स्कैन करने, मिनटों में साफ करने, और ब्रूट फोर्स अटैक और अन्य सुरक्षा मुद्दों को सक्रिय रूप से ब्लॉक करने की अनुमति देगा।
चूंकि WooCommerce अत्यधिक संवेदनशील डेटा से संबंधित है, आप अविश्वसनीय प्लगइन का उपयोग करने का जोखिम नहीं उठा सकते। अपनी WooCommerce साइट की रक्षा के लिए, आपको हैकर्स के खिलाफ सक्रिय रूप से बचाव के लिए एक फायरवॉल की आवश्यकता है।
चूंकि हैकर्स हर गुजरते पल के साथ अपनी तकनीक विकसित कर रहे हैं, आपको एक ऐसे स्कैनर की भी आवश्यकता है जो छिपे हुए और प्रच्छन्न मैलवेयर का पता लगा सके।
2. SSL सर्टिफिकेट प्राप्त करें
SSL सर्टिफिकेट एक सर्टिफिकेट है जो किसी विशेष वेबसाइट की पहचान और सुरक्षा को वेरिफाई करता है। SSL के साथ अपनी वेबसाइट को सुरक्षित करने से आप यह सुनिश्चित कर सकते हैं कि आपके द्वारा ट्रांसमिट किया गया कोई भी डेटा ट्रांजिट में एन्क्रिप्टेड है।
अधिकांश वेबसाइट्स के लिए SSL सर्टिफिकेट होना महत्वपूर्ण है, और किसी भी ऐसी वेबसाइट के लिए विशेष रूप से महत्वपूर्ण है जो यूजर्स से बैंक अकाउंट डिटेल्स या पासवर्ड जैसी संवेदनशील जानकारी दर्ज करने की मांग करती है।

जब आप SSL का उपयोग करके अपनी वेबसाइट को सुरक्षित करते हैं, तो URL के बगल में एक छोटा पैडलॉक दिखाई देगा। यह पैडलॉक पुष्टि करता है कि आपकी साइट असली है, और कोई भी नकली तुरंत देखा जा सकता है क्योंकि उनके पास पैडलॉक नहीं होगा। साथ ही, URL HTTP से HTTPS में बदल जाता है।
अपनी वेबसाइट पर SSL सेटअप करना बहुत आसान है। यदि आप एक प्रतिष्ठित होस्टिंग प्रोवाइडर का उपयोग कर रहे हैं तो आपका होस्टिंग प्रोवाइडर अक्सर इसे आपकी वेबसाइट के साथ बंडल करेगा। वैकल्पिक रूप से, Really Simple SSL का उपयोग करके इसे मिनटों में सेटअप करें।
WooCommerce साइट के लिए, एक बार SSL सर्टिफिकेट मिल जाने पर, WooCommerce > Settings > Advanced पर जाएँ। यहाँ, आप 'Force Secure Checkout' इनेबल कर सकते हैं।

यह आपके ई-कॉमर्स साइट को और सुरक्षित करेगा और आपके लेनदेन को अधिक सुरक्षित बनाएगा।
सुरक्षा पहलू से अलग, Google ने वेबसाइट्स को HTTPS की ओर ले जाने के लिए लगातार जोर दिया है, इतना कि अब यह उन वेबसाइट्स को पेनलाइज करेगा जो SSL से सुरक्षित नहीं हैं।
यदि आपकी वेबसाइट पर SSL इंस्टॉल नहीं है तो आप SERPs में "Site not secure" चेतावनी देखेंगे। कहने की जरूरत नहीं, इसका आपके ऑनलाइन स्टोर पर प्रभाव पड़ेगा।
WooCommerce लॉगिन पेज सुरक्षा
लॉगिन पेज एक टारगेट की तरह है और अक्सर ब्रूट फोर्स अटैक बॉट्स द्वारा बमबारी की जाती है। बॉट्स सबसे खराब प्रकार के परजीवी हैं, क्योंकि न केवल वे आपकी वेबसाइट पर अनधिकृत पहुंच प्राप्त करने की कोशिश कर रहे हैं, बल्कि ऐसा करते समय वे आपके साइट संसाधनों का भी उपयोग कर रहे हैं।
इस अंधाधुंध संसाधन उपयोग का नतीजा यह है कि वैध यूजर्स को आपकी साइट तक पहुंचना मुश्किल होने लगेगा। कुल मिलाकर, यह एक निराशाजनक तस्वीर है।
1. टू-फैक्टर ऑथेंटिकेशन इनेबल करें
अपने WooCommerce लॉगिन पेज को सुरक्षित करने का एक और तरीका है 2-फैक्टर ऑथेंटिकेशन लागू करना।
इसे इनेबल करने से यह सुनिश्चित होता है कि वर्डप्रेस डैशबोर्ड में लॉग इन करने का प्रयास करने वाले किसी भी व्यक्ति को अपने क्रेडेंशियल्स के साथ-साथ रियल-टाइम में जनरेट होने वाला एक सुरक्षित पासवर्ड प्रदान करना होगा। यह मोबाइल नंबर पर भेजा गया वन-टाइम पासवर्ड या Google Authenticator जैसे ऐप्स पर जनरेट किया गया कोड हो सकता है।
यह हैकर्स द्वारा संयोजनों का अनुमान लगाने या कमजोर पासवर्ड का लाभ उठाने की किसी भी संभावना को समाप्त करता है।
2. अपने डिफॉल्ट यूजरनेम 'Admin' को बदलें
WooCommerce सुरक्षा बढ़ाने के सबसे आसान और तेज तरीकों में से एक है अपने यूजरनेम और पासवर्ड को डिफॉल्ट से बदलना। आप एक नया यूजर जोड़कर, उस यूजर के रूप में लॉग इन करके, और अपने पुराने अकाउंट को डिलीट करके ऐसा कर सकते हैं।
अपना वर्डप्रेस एडमिन नाम बदलने के लिए, User > Add New पर जाएँ।

सभी आवश्यक डिटेल्स डालें और एक यूनिक यूजरनेम का उपयोग करना सुनिश्चित करें।
अब, एक नया अकाउंट बनाएं और उपलब्ध वर्डप्रेस यूजर भूमिकाओं में से 'Administrator' चुनें।

एक बार हो जाने पर, आपको अपने wp-admin से लॉग आउट करना होगा और नए अकाउंट से वापस साइन इन करना होगा। अब आप पिछले 'admin' यूजर अकाउंट को डिलीट कर सकते हैं। ऐसा करने से आपके पहले बनाए गए सभी पोस्ट नए अकाउंट में ट्रांसफर हो जाएंगे।
वैकल्पिक रूप से, आप Admin Renamer या Username Changer जैसे प्लगइन्स का उपयोग करके अपने यूजरनेम को बदल सकते हैं।
3. लॉगिन प्रयासों को सीमित करें
ब्रूट फोर्स अटैक आपकी साइट तक पहुंच प्राप्त करने का एक बहुत ही सामान्य तरीका है। एक ब्रूट फोर्स अटैक शब्दों और संख्याओं के हर संभव संयोजन का परीक्षण करता है और पासवर्ड खोजने के लिए इसका उपयोग करता है।
AI और मशीन लर्निंग जैसी नई तकनीकों के साथ, हैकर्स कुछ ही मिनटों में कमजोर पासवर्ड तोड़ सकते हैं। इसलिए जबकि इसे अपने यूजरनेम को बदलकर और एक मजबूत पासवर्ड सेट करके बचाव किया जा सकता है, यह फुलप्रूफ नहीं है।
इसलिए, सबसे सरल समाधान है विशेष IP एड्रेस से लॉगिन प्रयासों को सीमित करना। यदि, उदाहरण के लिए, एक IP एड्रेस कई बार लॉग इन करने का प्रयास करता है, तो आप उस विशेष एड्रेस के लिए कितने प्रयासों की अनुमति है, इसकी एक सीमा निर्धारित कर सकते हैं।
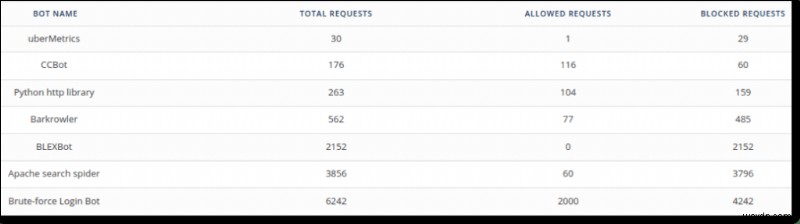
MalCare जैसा एक मजबूत सुरक्षा समाधान आपके लिए इसका ध्यान रखेगा। MalCare का फायरवॉल आपकी वेबसाइट के खिलाफ ब्रूट फोर्स अटैक्स को ऑटोमैटिकली ब्लॉक करता है और इसे दुर्भावनापूर्ण बॉट्स और हमलावरों से सुरक्षित करता है।
4. जियोब्लॉकिंग लागू करें
कई बॉट्स कुछ देशों से उत्पन्न होते हैं। चूंकि आप अपनी वेबसाइट मैनेज कर रहे हैं, आप जानते हैं कि आप वैध ट्रैफिक कहां से आने की उम्मीद करते हैं।
अगर आपकी वेबसाइट लॉग्स किसी अलग देश से हिट्स में स्पाइक दिखाना शुरू करते हैं, तो संभावना है कि वे बॉट्स हैं। बेशक, आप विज्ञापन अभियान भी चला रहे होंगे, इसलिए इस टिप का सावधानी से उपयोग करें।
पूरे देशों को अपनी वेबसाइट एक्सेस करने से ब्लॉक करना संभव है। MalCare में जियोब्लॉकिंग फीचर है, हालांकि हम इसका बहुत अधिक उपयोग करने की सलाह नहीं देते। लापरवाह उपयोग से अच्छे बॉट्स भी ब्लॉक हो सकते हैं, जैसे Googlebot।
WooCommerce यूजर मैनेजमेंट
एडमिन डैशबोर्ड से भी अपनी वेबसाइट को सुरक्षित करने के लिए आपको कुछ कदम उठाने चाहिए। इस सेक्शन के टिप्स वास्तव में सुरक्षा की दृष्टि से नॉन-नेगोशिएबल हैं। हम आपको उन सभी को लागू करने की सलाह देते हैं।
1. यूजर अकाउंट्स के लिए मजबूत पासवर्ड अनिवार्य करें
स्टोर अकाउंट्स जटिल हो सकते हैं। अगर आपकी वेबसाइट से कई लेखक जुड़े हुए हैं, तो उन्हें अक्सर एडमिन एक्सेस दिया जाता है (भले ही इसकी सलाह नहीं दी जाती)।
लेकिन अगर सभी के पास आपके एडमिन पैनल तक पहुंच है, तो यह आपके स्टोर को काफी अधिक कमजोर बना सकता है। आखिरकार, जितने अधिक लोग पासवर्ड जानते हैं, यह उतना ही कम सुरक्षित है।
इसके दो समाधान हैं। पहला है केवल अपने पास एक्सेस रखना, जो अक्सर अव्यावहारिक होता है। दूसरा विकल्प यह सुनिश्चित करना है कि हर कोई मजबूत पासवर्ड का उपयोग करे।
इसे करने का सबसे आसान तरीका है एक एक्सटेंशन के माध्यम से, जिसे Force Strong Passwords कहा जाता है। यह एक्सटेंशन सुनिश्चित करता है कि रजिस्टर करने वाला कोई भी व्यक्ति एक मजबूत पासवर्ड बनाए, आमतौर पर अपरकेस और लोअरकेस अक्षरों, संख्याओं और प्रतीकों के मिश्रण का उपयोग करके।
एक्सटेंशन के कारण, मानक शब्दों को पासवर्ड के रूप में अनुमति नहीं दी जाएगी, जिससे पासवर्ड क्रैक करना बेहद कठिन हो जाता है। यह एहतियाती उपाय इंस्टॉल करने लायक है, खासकर अगर आपके पास एक सहयोगी स्टोर है।
2. यूजर मैनेजमेंट पॉलिसी लागू करें
हमारे पिछले पॉइंट से कुछ हद तक संबंधित, ऐसे समय होते हैं जब आपके WooCommerce स्टोर को मैनेज करने के लिए कई एडमिनिस्ट्रेटर्स की आवश्यकता होती है। ऐसा कहने के बाद, समय-समय पर यूजर्स की समीक्षा करना हमेशा अच्छी प्रथा है, यह देखने के लिए कि क्या किसी को हटाने की आवश्यकता है।
इसके अतिरिक्त, आपको हमेशा लीस्ट प्रिविलेज पॉलिसी अपनानी चाहिए। किसी व्यक्ति को आपके वेबसाइट पर अपना काम करने के लिए कम से कम कितना नियंत्रण होना चाहिए? नियंत्रण का वही स्तर उनके पास होना चाहिए, और कुछ नहीं।
3. एक्टिविटी लॉग का उपयोग करें
फिर से, जब आपके पास अपनी वेबसाइट पर बदलाव करने वाले कई यूजर्स हों, तो आप उन बदलावों के शीर्ष पर रहना चाहते हैं। एक एक्टिविटी लॉग इसे पूरा करने के लिए एक बहुत शक्तिशाली टूल है। विस्तृत लॉग्स के साथ, आप ठीक से देख सकते हैं कि आपकी वेबसाइट पर किसने क्या और कब किया।
अक्सर, हैकर्स एडमिन अकाउंट्स को प्राप्त करके कहर बरपाने की कोशिश करते हैं। इसलिए अगर कोई एडमिन अकाउंट लॉग्स में अजीब व्यवहार कर रहा है, तो यह एक प्रारंभिक संकेत है कि कुछ गड़बड़ हो सकती है।
होस्टिंग कॉन्फिगरेशन
वर्डप्रेस आपको इसकी फाइलों को सीधे एडिट या एक्सेस नहीं करने देता। ऐसा करने के लिए, आपको File Manager जैसे FTP क्लाइंट का उपयोग करना होगा। आप वर्डप्रेस के प्लगइन रिपॉजिटरी में कई FTP क्लाइंट्स पा सकते हैं।
1. wp-config.php फाइल को सुरक्षित करें
आपके पूरे सिस्टम में सबसे महत्वपूर्ण फाइलों में से एक, wp-config.php फाइल में आपकी साइट के बारे में बड़ी मात्रा में संवेदनशील जानकारी होती है।
इसमें आपकी वर्डप्रेस सुरक्षा कुंजियों के साथ-साथ आपके डेटाबेस कनेक्शन डिटेल्स जैसी चीजें होती हैं। अगर किसी को इस फाइल पर हाथ लग जाए, तो वे आपकी वेबसाइट को अकल्पनीय नुकसान पहुंचा सकते हैं।
अपनी wp-config.php फाइल को सुरक्षित करने का पहला कदम है इसे आप को छोड़कर सभी के लिए एक्सेस अस्वीकार करना। वैकल्पिक रूप से, आप एक नई config.php फाइल बना सकते हैं और अपने मुख्य wp-config.php फाइल से संवेदनशील डेटा हटा सकते हैं।
आपको बस एक पॉइंटर जोड़ना होगा जो संवेदनशील डेटा की ओर इशारा करता है, ताकि संवेदनशील डेटा अप्राप्य रहे लेकिन आपकी वेबसाइट सामान्य रूप से कार्य कर सके।
2. कुछ फाइलों के एडिटिंग को रोकें
आपकी साइट पर फाइल एडिटर एक प्रमुख भेद्यता है। चूंकि यह यूजर्स को आपकी साइट पर PHP कोड चलाने की अनुमति देता है, यह हैकिंग को बेहद आसान बनाता है। जबकि फाइल एडिटर बेहद उपयोगी है, जो आपको एडमिन एरिया से सीधे थीम और प्लगइन फाइलों को एडिट करने की अनुमति देता है, इस बड़ी भेद्यता को खुला नहीं छोड़ा जाना चाहिए।
यहां तक कि अगर हैकर्स कोई समस्या नहीं हैं, तो फाइल एडिटर तक पहुंच अभी भी प्रतिबंधित होनी चाहिए क्योंकि हर एडमिन यह नहीं जानता कि इसका सही उपयोग कैसे किया जाए, और नतीजतन, बदलाव करने की कोशिश में साइट को तोड़ सकता है।

फाइल एडिटिंग को डिसेबल करना बेहद आसान है। File Manager आपको अपनी सभी फाइलों तक पहुंचने की अनुमति देनी चाहिए। अपनी wp-config.php फाइल खोजें और इसे खोलें। यह PHP फाइल को आपके कंप्यूटर पर डाउनलोड करेगा।
फाइल को नोटपैड जैसे टेक्स्ट एडिटर में खोलें और निम्नलिखित कोड लाइन को फाइल में जोड़ें, 'That's all, stop editing! Happy publishing' लाइन से ठीक पहले:
define( 'DISALLOW_FILE_EDIT', true );
define( 'DISALLOW_FILE_MODS', true );
अब परिवर्तनों को सेव करें और फाइल को वापस अपनी वेबसाइट पर अपलोड करें। File Manager आपको फाइल्स अपलोड करने की अनुमति भी देता है। बस, आपके थीम और प्लगइन एडिटर्स डिसेबल हो जाने चाहिए।
3. कंटेंट रिकॉर्ड्स को प्रतिबंधित करें
बेईमान लोग अक्सर ब्लॉग्स पर सभी पोस्ट्स को हथियाने के लिए कंटेंट स्क्रैपर्स का उपयोग करते हैं। इसके अतिरिक्त, कंटेंट रिकॉर्ड्स तक मुफ्त पहुंच का मतलब है कि आपकी साइट पर हर एक पेज सुलभ है, यहां तक कि संवेदनशील भी।
इससे उत्पन्न होने वाले सुरक्षा जोखिमों से बचने के लिए, निम्नलिखित करें।
नया फोल्डर बनाते समय, उसमें index.html फाइल जोड़ना सुनिश्चित करें। यह यूजर एक्सेस को नियंत्रित करेगा, यह सुनिश्चित करते हुए कि यूजर्स केवल वही कंटेंट ढूंढ सकें जिसके लिए वे अधिकृत हैं। अन्यथा, कोई भी URL टाइप करके, बिना पासवर्ड के आपके फोल्डर कंटेंट तक पहुंच सकेगा।
आप Restrict Content जैसे प्लगइन का उपयोग करके यह भी सुनिश्चित कर सकते हैं कि आपके कंटेंट रिकॉर्ड्स सुरक्षित रहें और अपने सभी संवेदनशील डेटा को सुरक्षित रखें।
थीम्स और प्लगइन्स
चूंकि थीम्स और प्लगइन्स आपकी वेबसाइट के एक्सटेंशन हैं, इसलिए आपके पास उन पर सीमित नियंत्रण है। विश्वसनीय स्रोतों से एक्सटेंशन का उपयोग करने में मदद मिलती है, लेकिन उनमें भेद्यताएं हो सकती हैं जिन्हें हमलावरों द्वारा शोषित किया जा सकता है। इसलिए इन नियमों का पालन करें ताकि यह सुनिश्चित हो सके कि आपकी थीम्स और प्लगइन्स सुरक्षित हैं, जैसा कि आपकी वेबसाइट है।
1. अपनी वेबसाइट का बैकअप लें
अधिकांश सुरक्षा टिप्स केवल निवारक हैं, एहतियाती नहीं। इसलिए, बैकअप वह नहीं हो सकते जिसकी आप उम्मीद करते हैं जब अपनी WooCommerce सुरक्षा को मजबूत करना चाहते हैं।
हालांकि, इसके बारे में सोचें। अगर आपकी वेबसाइट डाउन है, तो आप न केवल समय और नए ऑर्डर्स खोने के लिए खड़े हैं, बल्कि ग्राहक डेटा, पहले से दिए गए ऑर्डर्स, और राजस्व की एक महत्वपूर्ण राशि भी खो सकते हैं।
यही कारण है कि बैकअप महत्वपूर्ण हैं। हैक या डाउनटाइम के मामले में, आप अभी भी संवेदनशील ग्राहक जानकारी का एक भंडार बनाए रखते हैं और अपने नुकसान को कम करते हैं।
यहां तक कि अगर आपकी वेबसाइट बाहरी सुरक्षा मुद्दों से सुरक्षित है, तो कुछ थीम या प्लगइन अपडेट आपकी साइट को अनियमित रूप से कार्य करने और डाउनटाइम का कारण बन सकते हैं। जब आपकी साइट टूटी हुई होती है, तो इसे ठीक करने में घंटों लग सकते हैं। लेकिन अगर आपके पास उचित बैकअप हैं, तो आप आसानी से अंतिम सुरक्षित बैकअप को रिस्टोर कर सकते हैं और अपनी साइट को कुछ ही समय में चालू और चालू कर सकते हैं।
चूंकि WooCommerce वेबसाइट्स को बार-बार ऑर्डर्स और रिक्वेस्ट्स मिलते हैं, उनके लिए एक रियल-टाइम WooCommerce बैकअप समाधान सबसे उपयुक्त है। इसके अतिरिक्त, ये बैकअप्स एन्क्रिप्टेड फॉर्मेट में स्टोर किए जाने चाहिए ताकि अगर कोई डेटा हैकर्स के हाथों में पड़ भी जाए, तो यह उनके लिए अपठनीय रहे।
MalCare BlogVault के साथ निर्बाध एकीकरण प्रदान करता है ताकि आपको बार-बार ऑटोमैटिक अपडेट्स मिलें जो आपकी वेबसाइट डेटा को रियल-टाइम में सुरक्षित करें।
2. अपनी वेबसाइट को अपडेट रखें
अपडेट्स हैं कि कोई भी तकनीक कैसे सुधरती है। डेवलपर्स कार्यक्षमता, गति, प्रदर्शन और सुरक्षा में सुधार के लिए अपडेट्स का उपयोग करते हैं। आपकी वेबसाइट में किसी भी बग या भेद्यता को बार-बार अपडेट्स के माध्यम से हटाया जाता है।
WooCommerce को भी इस उद्देश्य के लिए बार-बार अपडेट किया जाता है। अपनी वेबसाइट को लगातार अंतराल पर अपडेट करने से यह पूर्व-खोजी भेद्यताओं से सुरक्षित रहती है जो हैकर्स के लिए आसान पहुंच बिंदु हैं।
अपनी वेबसाइट के सभी तत्वों को अपडेट करना, जिसमें थीम्स और प्लगइन्स शामिल हैं, आपको लंबे समय में बहुत सारी परेशानियों से बचाएगा। यदि आप MalCare ग्राहक हैं, तो आप डैशबोर्ड से एक क्लिक से अपनी वेबसाइट के तत्वों को अपडेट कर सकते हैं। हालांकि, यदि आप मैन्युअली करना चाहते हैं, तो एक सरल तरीका है।
बस Plugins > Installed Plugins > Update Available पर जाएँ

यहां से, आप जो भी प्लगइन्स अपडेट करना चाहते हैं, अपडेट कर सकते हैं। इसी तरह, थीम्स के लिए, Appearance > Themes पर जाएँ, और आप जो भी थीम्स हैं उन्हें अपडेट कर सकते हैं।
3. कभी भी नल्ड थीम्स और प्लगइन्स का उपयोग न करें
हमने इसे बार-बार देखा है; और हम समझते हैं: प्रीमियम प्लगइन के मुफ्त वर्जन का उपयोग करना आकर्षक है। लेकिन यह इतने सारे खतरों के साथ आता है, यह छोटे लाभ के लायक नहीं है।
सबसे पहले, नल्ड थीम्स और प्लगइन्स टूटे हुए लाइसेंस वाले प्रीमियम उत्पाद हैं। वे अक्सर अनजान लोगों को लुभाने के लिए चारा के रूप में उपयोग किए जाते हैं, और उनमें बैकडोर्स होते हैं। एक वेबसाइट एडमिन एक नल्ड प्लगइन इंस्टॉल करता है, और हैकर को उनकी वेबसाइट में रेड कार्पेट एंट्री मिल जाती है।
दूसरे, नल्ड प्लगइन्स और थीम्स को डेवलपर्स से अपडेट नहीं मिलते। इसका मतलब है कि अगर किसी वर्जन में भेद्यता खोजी जाती है, और डेवलपर एक सुरक्षा पैच जारी करता है, तो नल्ड प्लगइन को यह नहीं मिलता।
इसलिए, भेद्यता बनी रहती है, और चूंकि डेवलपर्स ने एक पैच जारी किया है, भेद्यता अब सामान्य ज्ञान है। इस प्रकार हैकर ओपन सीजन शुरू होता है।
अंत में, यह बस सही नहीं है। डेवलपर्स अपने काम से लाभ के हकदार हैं। डेवलपर्स का समर्थन करें और वर्डप्रेस इकोसिस्टम का निर्माण करें।
WooCommerce सुरक्षित करने के लिए क्या न करें
इंटरनेट पर WooCommerce सुरक्षा के लिए बहुत बुरी सलाह तैर रही है। यहाँ कुछ चीजें हैं जो आपको निश्चित रूप से नहीं करनी चाहिए, क्योंकि वे प्रयास के लायक नहीं हैं:
- अपना डेटाबेस प्रीफिक्स बदलें
- अपना लॉगिन URL छिपाएं
- कोर फाइलों को पासवर्ड से सुरक्षित करें
- वर्डप्रेस वर्जन नंबर हटाएं
सुरक्षा संवर्द्धन के संदर्भ में, ये उपाय शायद ही सुई को हिलाते हैं। हालांकि, वे यूजर एक्सपीरियंस के साथ कहर बरपा सकते हैं।
WooCommerce सुरक्षा पर अंतिम विचार
अब जब स्टोर्स 24*7 खुले हैं, तो उनकी देखभाल भी 24*7 करनी होगी। इसलिए कोई भी डाउनटाइम विनाशकारी हो सकता है, और सुरक्षा की आवश्यकता उतनी ही बढ़ जाती है।
क्या अधिक, एक ई-कॉमर्स व्यवसाय संवेदनशील और गोपनीय कंपनी जानकारी से संबंधित है। आप इस जानकारी को गलत हाथों में पड़ने नहीं दे सकते।
लेकिन इससे भी महत्वपूर्ण बात, आपकी ई-कॉमर्स वेबसाइट व्यक्तिगत रूप से पहचान योग्य जानकारी (PII) से भी संबंधित है जो ग्राहक-विशिष्ट डेटा है। अगर लीक हुआ, तो यह न केवल ब्रांड प्रतिष्ठा के लिए बुरा है बल्कि आप कानूनी दंड, मुकदमों और डेटा उल्लंघन से उबरने में उच्च लागत का सामना भी कर सकते हैं।
दांव बहुत ऊंचे हैं कि सुरक्षा में कोई चूक न हो। इसलिए WooCommerce वेबसाइट्स के लिए सक्रिय और निवारक उपाय वास्तव में महत्वपूर्ण हैं।
अपनी WooCommerce साइट पर एक पूर्ण सुरक्षा इकोसिस्टम तैनात करने के लिए, MalCare सुरक्षा प्लगइन इंस्टॉल करें, और निश्चिंत रहें कि आपकी वेबसाइट सुरक्षा अच्छी तरह से संभाली गई है।
FAQs
क्या WooCommerce सुरक्षित है?
WooCommerce ई-कॉमर्स साइट्स के लिए बनाया गया एक प्लेटफॉर्म है। प्लेटफॉर्म ऑनलाइन व्यवसायों के लिए एक सुरक्षित बुनियादी ढांचा प्रदान करता है। हालांकि, पूर्ण सुरक्षा पर विचार करते समय विभिन्न बाहरी कारकों पर विचार किया जाना चाहिए। यदि आप एक समग्र सुरक्षा समाधान में निवेश करते हैं, तो WooCommerce आपके लिए एक सुरक्षित अनुभव हो सकता है।
क्या WooCommerce हैक किया जा सकता है?
WooCommerce के भीतर कुछ भेद्यताओं का लाभ हैकर्स और हमलावरों द्वारा उठाया जा सकता है। WooCommerce अपनी भेद्यताओं के शीर्ष पर बने रहने के लिए लगातार अपडेट जारी करता है और एक मजबूत फायरवॉल के साथ, आप अधिकांश परेशानी वाले हमलावरों और मैलवेयर को बाहर रख सकते हैं।
क्या WooCommerce के लिए SSL चाहिए?
SSL सर्टिफिकेट आपकी साइट को एन्क्रिप्ट करने और आपके डेटा को सुरक्षित करने में मदद करेगा ताकि यह सुनिश्चित हो सके कि आपकी वेबसाइट और स्टोर सुरक्षित रहें। अपने WooCommerce वेबसाइट के लिए SSL सर्टिफिकेट प्राप्त करना इसकी सुरक्षा को मजबूत करने के लिए अत्यधिक अनुशंसित है।
WooCommerce साइट को कैसे सुरक्षित करें?
अपनी WooCommerce साइट को सुरक्षित करने के कई तरीके हैं जिनमें मजबूत पासवर्ड चुनना, अपनी वेबसाइट को अपडेट करना, अपनी वेबसाइट का बैकअप लेना, सुरक्षा प्लगइन का उपयोग करना, और SSL सर्टिफिकेट प्राप्त करना शामिल है।
क्या WooCommerce के लिए सुरक्षा प्लगइन आवश्यक है?
जबकि आप सुरक्षा प्लगइन के बिना WooCommerce सुरक्षा बनाए रख सकते हैं, एक प्लगइन इसे करना बहुत आसान बना देगा। सुरक्षा प्लगइन्स विशेषज्ञों द्वारा विकसित किए जाते हैं जो सेकंड में टनों डेटा को खंगाल सकते हैं और समय-संवेदनशील मैलवेयर और भेद्यताओं को ढूंढ सकते हैं। इसके अलावा, प्लगइन्स आपकी वेबसाइट को सुरक्षित रूप से साफ करते हैं, जबकि फायरवॉल के माध्यम से सुरक्षा की एक अतिरिक्त परत जोड़ते हैं।