यह पोस्ट Oracle Cloud Infrastructure (OCI) फाइल स्टोरेज सेवाओं को कवर करती है।
अवलोकन
Oracle® स्टोरेज क्लाउड सेवाएं आपकी आवश्यकताओं के आधार पर कई प्रकार की स्टोरेज सेवाएं प्रदान करती हैं ताकि आप एक सेवा को दूसरी पर चुन सकें। आवश्यकताएं भिन्न हो सकती हैं:
- स्थायी बनाम गैर-स्थायी: आप किस प्रकार का स्टोरेज चाहते हैं, स्थायी या गैर-स्थायी।
- डेटा के प्रकार: आप किस प्रकार का डेटा स्टोर करना चाहते हैं, जैसे टेक्स्ट, डेटाबेस, वीडियो, ऑडियो, इमेज, आदि।
- प्रदर्शन: आप किस प्रकार के प्रदर्शन की तलाश कर रहे हैं, जैसे अधिकतम क्षमता, IOPS, थ्रूपुट, आदि।
- टिकाऊपन: आपको डेटा की कितनी कॉपी चाहिए।
- कनेक्टिविटी: ऐप डेटा को कैसे एक्सेस करता है जैसे स्थानीय रूप से या नेटवर्क पर।
- प्रोटोकॉल: आप किस प्रकार के प्रोटोकॉल का उपयोग करने की योजना बना रहे हैं, जैसे ब्लॉक, फाइल, या HTTPS।
आपकी आवश्यकता के आधार पर, OCI के निम्नलिखित प्रस्ताव हैं:
- ब्लॉक वॉल्यूम स्टोरेज
- लोकल NVMe
- फाइल स्टोरेज
- ऑब्जेक्ट स्टोरेज
- आर्काइव स्टोरेज
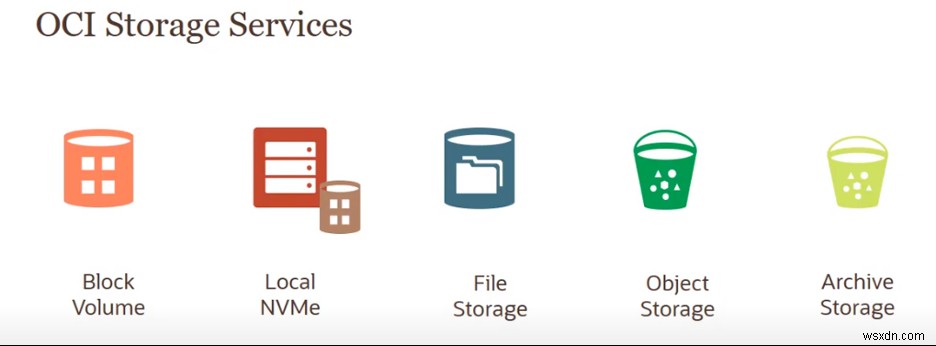
छवि स्रोत: https://www.youtube.com/watch?v=XXqTGF8G0dk
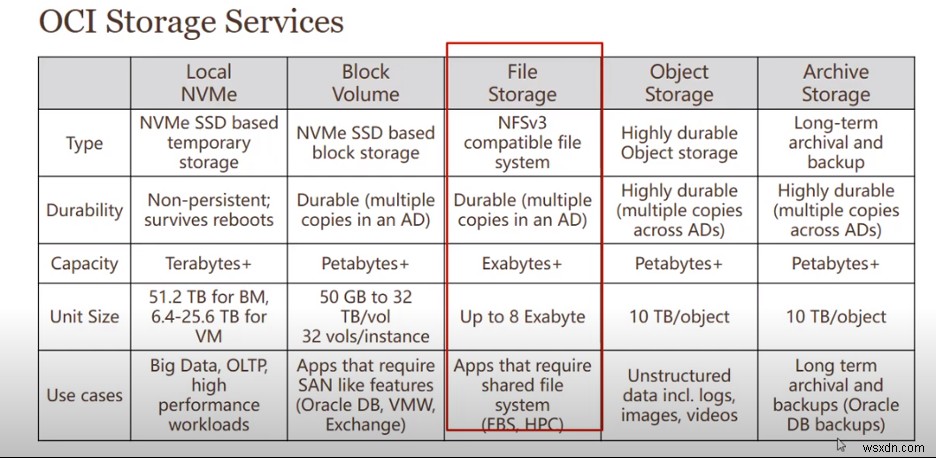
तालिका स्रोत: https://www.youtube.com/watch?v=gzRXsXQJXmw
फाइल स्टोरेज क्या है?
फाइल स्टोरेज नामित निर्देशिकाओं में व्यवस्थित दस्तावेजों का एक पदानुक्रमित संग्रह है, जो स्वयं संरचित फाइलें हैं। वितरित फाइल सिस्टम वितरित को बिल्कुल स्थानीय फाइल सिस्टम की तरह बनाते हैं।
फाइल स्टोरेज सर्विसेज (FSS)
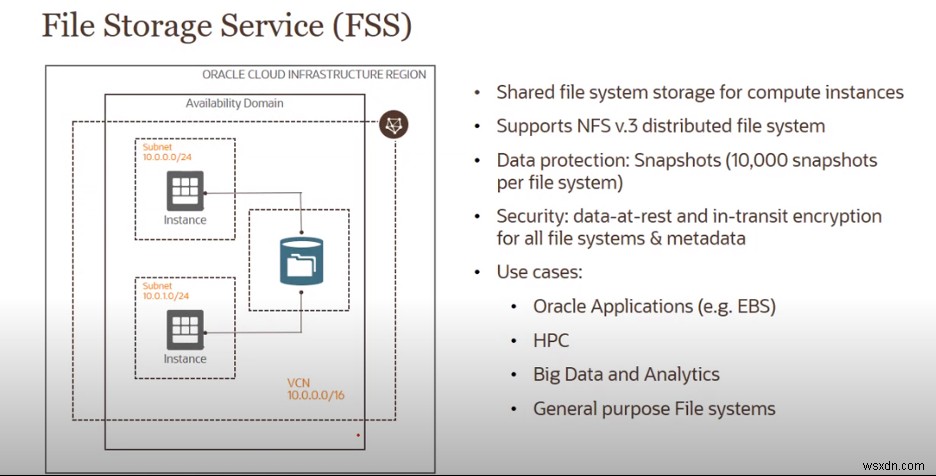
Oracle Cloud Infrastructure Documentation के अनुसार: "Oracle Cloud Infrastructure File Storage Service एक टिकाऊ, स्केलेबल, वितरित, एंटरप्राइज़-ग्रेड नेटवर्क फाइल सिस्टम प्रदान करता है जो बिना किसी अग्रिम प्रोविजनिंग के क्लाउड में स्केल अप करता है। आप अपने वर्चुअल क्लाउड नेटवर्क (VCN) में किसी भी बेयर मेटल, वर्चुअल मशीन, या कंटेनर इंस्टेंस से File Storage Service फाइल सिस्टम से जुड़ सकते हैं। आप Oracle Cloud Infrastructure FastConnect और इंटरनेट प्रोटोकॉल सिक्योरिटी (IPSec) वर्चुअल प्राइवेट नेटवर्क (VPN) का उपयोग करके VCN के बाहर से भी फाइल सिस्टम तक पहुंच सकते हैं। File Storage Service नेटवर्क फाइल सिस्टम संस्करण 3.0 (NFSv3) प्रोटोकॉल का समर्थन करता है। सेवा फाइल लॉकिंग कार्यक्षमता के लिए नेटवर्क लॉक मैनेजर (NLM) प्रोटोकॉल का समर्थन करती है।"
OCI FSS की मुख्य विशेषताएं:
केस स्टडी: Using OCI File Storage Service (FSS) for PeopleSoft के अनुसार, OCI FSS विशेषताओं में निम्नलिखित शामिल हैं:
- NFS v.3 NLM के साथ POXIS के लिए
- सभी OCI क्षेत्रों में AD-स्थानीय सेवा उपलब्ध
- संग्रहीत क्षमता के लिए अनुमानित मूल्य निर्धारण
- लोचदार प्रदर्शन जहां थ्रूपुट संग्रहीत क्षमता के साथ बढ़ता है, समानांतर कार्यभार के लिए सबसे उपयुक्त
OCI FSS के उपयोग के मामलों में शामिल हैं:
केस स्टडी: Using OCI File Storage Service (FSS) for PeopleSoft में निम्नलिखित उपयोग के मामलों का उल्लेख है:
- साझा पहुंच और क्षमता के लिए ऑन-डिमांड स्केलिंग
- लिफ्ट-एंड-शिफ्ट एप्लिकेशन
- क्लाउड में बैकअप
- बिग डेटा और एनालिटिक्स के लिए संरचित या असंरचित डेटा संग्रहीत करना
- परीक्षण और विकास
- बिग डेटा और एनालिटिक्स
- हाई-परफॉरमेंस कंप्यूटिंग (HPC)
छवि स्रोत: https://www.youtube.com/watch?v=XXqTGF8G0dk
OCI में FSS कैसे बनाएं
OCI में FSS बनाने के विवरण पर चर्चा करने से पहले, आपको FFS निर्माण के दौरान उपयोग करने के लिए कुछ महत्वपूर्ण अवधारणाओं को समझने की आवश्यकता है।
निम्नलिखित उपखंड सीधे Oracle Cloud Infrastructure Documentation से आते हैं।
वर्चुअल क्लाउड नेटवर्क (VCN)
"एक निजी नेटवर्क जिसे आप Oracle डेटा केंद्रों में सेट करते हैं, फ़ायरवॉल नियमों और विशिष्ट प्रकार के संचार गेटवे के साथ जिन्हें आप उपयोग करना चुन सकते हैं।"
सबनेट
"VCN में आपके द्वारा परिभाषित उपखंड (उदाहरण के लिए, 10.0.0.0/24 और 10.0.1.0/24)। सबनेट में वर्चुअल नेटवर्क इंटरफेस कार्ड (VNICs) होते हैं, जो इंस्टेंस से जुड़ते हैं। एक सबनेट एक क्षेत्र तक फैल सकता है या एकल उपलब्धता डोमेन में मौजूद हो सकता है। एक सबनेट में IP पतों की एक सन्निहित रेंज होती है जो VCN में अन्य सबनेट के साथ ओवरलैप नहीं करती है। प्रत्येक सबनेट के लिए, आप उस पर लागू होने वाले रूटिंग नियम और सुरक्षा सूचियां निर्दिष्ट करते हैं।"
सुरक्षा नियम
"आपके VCN के लिए वर्चुअल फ़ायरवॉल नियम। आपके VCN में एक डिफ़ॉल्ट सुरक्षा सूची आती है, और आप और जोड़ सकते हैं। ये सुरक्षा सूचियां इनग्रेस और इग्रेस नियम प्रदान करती हैं जो अंदर और बाहर जाने वाले ट्रैफ़िक के प्रकारों को निर्दिष्ट करती हैं। आप चुन सकते हैं कि कोई दिया गया नियम स्टेटफुल है या स्टेटलेस। सुरक्षा सूची नियम इस तरह सेट किए जाने चाहिए कि क्लाइंट फाइल सिस्टम माउंट टारगेट से जुड़ सकें।"
माउंट टारगेट
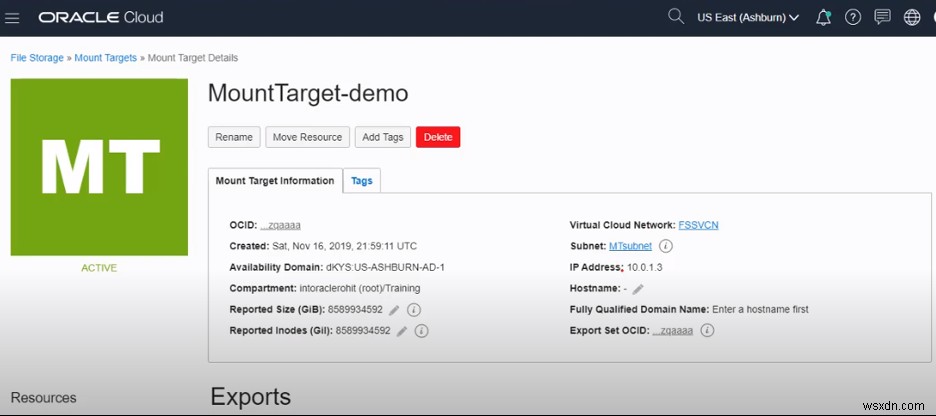
"एक माउंट टारगेट एक NFS एंडपॉइंट है जो आपकी पसंद के VCN सबनेट में रहता है और फाइल सिस्टम के लिए नेटवर्क एक्सेस प्रदान करता है। माउंट टारगेट IP पता या DNS नाम प्रदान करता है जिसका उपयोग फाइल सिस्टम को माउंट करने के लिए एक अद्वितीय निर्यात पथ के साथ किया जाता है।" एक माउंट टारगेट कई फाइल सिस्टम निर्यात कर सकता है।
निर्यात
"निर्यात नियंत्रित करते हैं कि NFS क्लाइंट फाइल सिस्टम तक कैसे पहुंचते हैं जब वे माउंट टारगेट से जुड़ते हैं। फाइल सिस्टम माउंट टारगेट के माध्यम से निर्यात (उपलब्ध कराए जाते हैं)। प्रत्येक माउंट टारगेट एक निर्यात सेट रखता है जिसमें एक या कई निर्यात होते हैं। एक फाइल सिस्टम में इंस्टेंस के लिए फाइल सिस्टम को माउंट करने के लिए कम से कम एक माउंट टारगेट में एक निर्यात होना चाहिए।"
निर्यात सेट
"एक या अधिक निर्यात का संग्रह जो नियंत्रित करता है कि माउंट टारगेट NFSv3 प्रोटोकॉल का उपयोग करके कौन से फाइल सिस्टम निर्यात करता है और NFS माउंट प्रोटोकॉल का उपयोग करके उन फाइल सिस्टम को कैसे ढूंढा जाता है। प्रत्येक माउंट टारगेट का एक निर्यात सेट होता है। माउंट टारगेट से जुड़े प्रत्येक फाइल सिस्टम का निर्यात सेट में कम से कम एक निर्यात होता है।"
निर्यात पथ
"एक पथ जो निर्यात बनाते समय निर्दिष्ट किया जाता है। यह माउंट टारगेट के भीतर फाइल सिस्टम को विशिष्ट रूप से पहचानता है, जिससे आप एक माउंट टारगेट से सौ फाइल सिस्टम तक जोड़ सकते हैं। यह पथ फाइल सिस्टम के भीतर किसी भी पथ से असंबंधित है, या क्लाइंट माउंट पॉइंट पथ।"
सेटअप अवलोकन
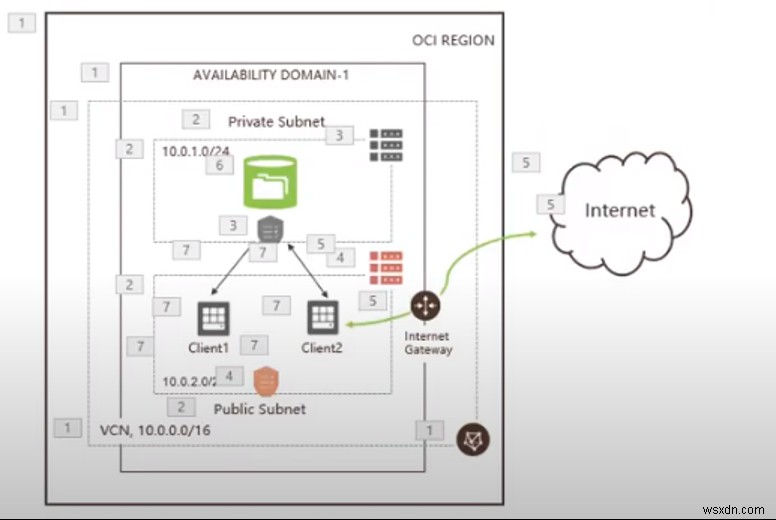
आपको एक सेटअप बनाने की आवश्यकता है, जैसा कि निम्न छवि में दिखाया गया है। आपको एक AD में एक वर्चुअल क्लाउड नेटवर्क (VCN) और एक VCN के तहत दो सबनेट (सार्वजनिक और निजी) बनाने की आवश्यकता है। आप माउंट टारगेट के लिए निजी सबनेट और NFS क्लाइंट के लिए सार्वजनिक सबनेट का उपयोग करते हैं। प्रत्येक सबनेट के अपने सुरक्षा नियम और रूटिंग टेबल होते हैं जो ट्रैफ़िक को अंदर और बाहर जाने की अनुमति देते हैं।
छवि स्रोत: https://www.youtube.com/watch?v=F5Umaxw6IL8&t=319s
OCI में FSS बनाने के चरण
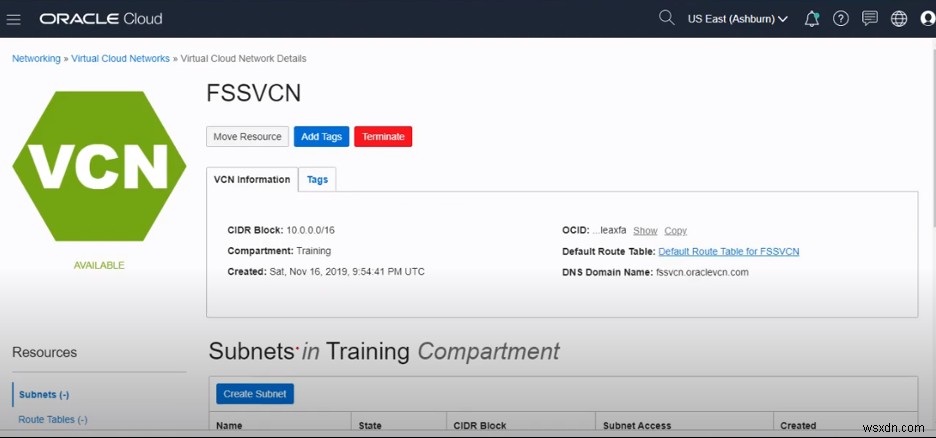
1: VCN बनाएं
Menu > Networking > Virtual Cloud Networks पर जाएं।
VCN का नाम प्रदान करें जो आप चाहते हैं, CIDR BLOCK में IP चुनें, और Create virtual Cloud Network पर क्लिक करें।
अब, आपने VCN बना लिया है, लेकिन VCN में कोई सबनेट या इंटरनेट गेटवे उपलब्ध नहीं है।
2: सबनेट बनाएं
दो सबनेट बनाएं, सार्वजनिक और निजी।
Create Subnet पर क्लिक करें, निम्नलिखित विवरण दर्ज करें, और Create Subnet पर क्लिक करें।
- सबनेट का नाम
- सबनेट का IP पता
- रूट टेबल नाम
- सबनेट एक्सेस
- सुरक्षा सूची
3: फाइल सिस्टम बनाएं
फाइल सिस्टम बनाने के लिए निम्नलिखित चरणों का उपयोग करें:
पहला: फाइल स्टोरेज बनाएं
मेनू पर जाएं, File Storage पर क्लिक करें और फिर File Systems। अब, एक Mount Target बनाएं। पहले बनाए गए VCN और SUBNET का चयन करें। IP addresses अनुभाग को खाली छोड़ें। System स्वचालित रूप से भरता है। Create पर क्लिक करें।
दूसरा: फाइल सिस्टम बनाएं
फाइल सिस्टम बनाने के लिए, File System टैब पर, Create File System पर क्लिक करें, निम्नलिखित विवरण दर्ज करें, और Create tab पर क्लिक करें:
- फाइल सिस्टम का नाम जो आप चाहते हैं।
- निर्यात पथ
- माउंट टारगेट जानकारी
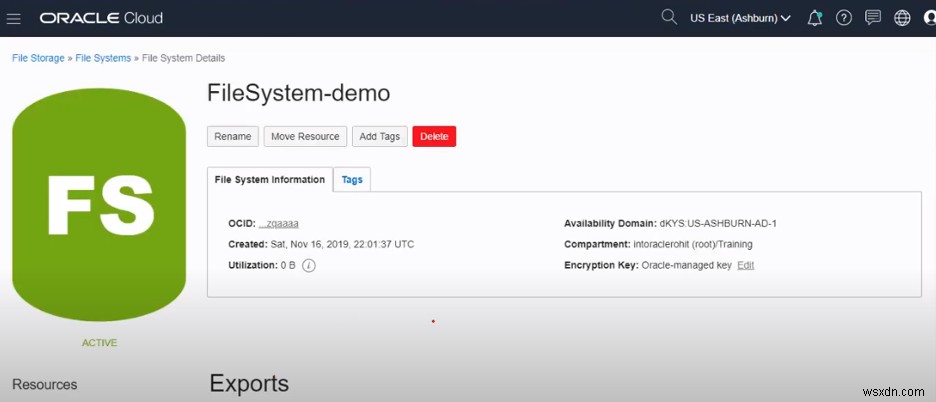
इस फाइल सिस्टम को माउंट करने से पहले, आपको पहले बनाई गई सुरक्षा सूची को कॉन्फ़िगर करने की आवश्यकता है। यदि आप ऐसा नहीं करते हैं, तो आपका इंस्टेंस इस फाइल सिस्टम तक नहीं पहुंच सकता। आपको माउंट टारगेट सबनेट पर ट्रैफ़िक की अनुमति देने के लिए एक सुरक्षा सूची कॉन्फ़िगर करने की आवश्यकता है।
नोट: आप कंसोल से अपनी निजी सुरक्षा सूची बना सकते हैं और इसे सबनेट को असाइन कर सकते हैं। आप दो सुरक्षा सूचियों का उपयोग कर सकते हैं। माउंट टारगेट के लिए निजी सबनेट का उपयोग करें। सार्वजनिक सबनेट एक डिफ़ॉल्ट सुरक्षा सूची है, जिसका उपयोग आप NFS क्लाइंट के लिए करते हैं। आपको डिफ़ॉल्ट सुरक्षा सूची में कोई बदलाव करने की आवश्यकता नहीं है, लेकिन आपको निजी सुरक्षा सूची के लिए इनग्रेस और इग्रेस नियम कॉन्फ़िगर करने की आवश्यकता है जैसा कि निम्नलिखित अनुभागों में दिखाया गया है।
तीसरा: इनग्रेस नियम जोड़ें
माउंट टारगेट पर जाएं, Subnet > Security Lists पर क्लिक करें, और PrivateSL > Add Ingress Rules पर क्लिक करें।
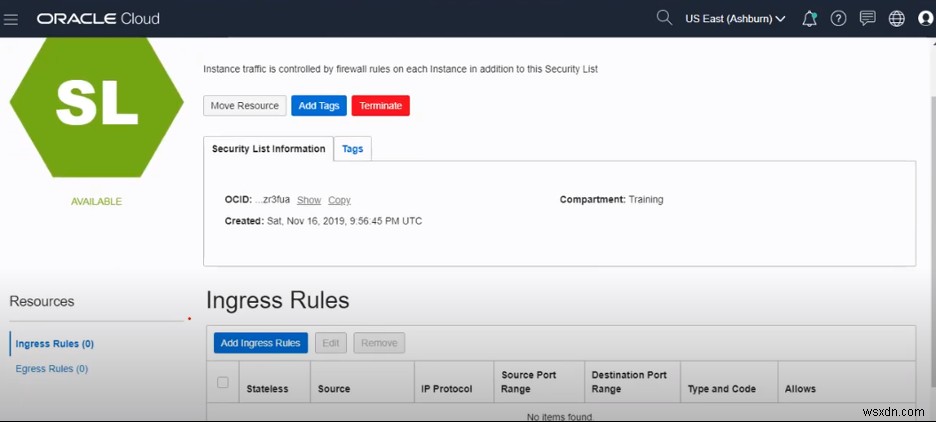
निम्नलिखित इनग्रेस नियम जोड़ें जो TCP ट्रैफ़िक की अनुमति देते हैं:
इनग्रेस नियम 1: स्रोत CIDR: 10.0.0.0/16 IP प्रोटोकॉल: TCP स्रोत पोर्ट रेंज: सभी गंतव्य पोर्ट रेंज: 2048-2050
इनग्रेस नियम 2: स्रोत CIDR: 10.0.0.0/16 IP प्रोटोकॉल: TCP स्रोत पोर्ट रेंज: सभी गंतव्य पोर्ट रेंज: 111
इनग्रेस नियम 3: स्रोत CIDR: 10.0.0.0/16 IP प्रोटोकॉल: UDP स्रोत पोर्ट रेंज: सभी गंतव्य पोर्ट रेंज: 111
इनग्रेस नियम 4: स्रोत CIDR: 10.0.0.0/16 IP प्रोटोकॉल: UDP स्रोत पोर्ट रेंज: सभी गंतव्य पोर्ट रेंज: 2048
चौथा: इग्रेस नियम जोड़ें
अब इग्रेस नियम जोड़ें:
इग्रेस नियम 1: गंतव्य CIDR: 10.0.0.0/16 IP प्रोटोकॉल: TCP गंतव्य पोर्ट रेंज: सभी स्रोत पोर्ट रेंज: 2048-2050
इग्रेस नियम 2: गंतव्य CIDR: 10.0.0.0/16 IP प्रोटोकॉल: TCP गंतव्य पोर्ट रेंज: सभी स्रोत पोर्ट रेंज: 111
इग्रेस नियम 3: गंतव्य CIDR: 10.0.0.0/16 IP प्रोटोकॉल: UDP गंतव्य पोर्ट रेंज: सभी स्रोत पोर्ट रेंज: 111
पांचवां: निजी सबनेट को असाइन करें
आपने इनग्रेस और इग्रेस नियमों के साथ निजी सुरक्षा सूची को कॉन्फ़िगर किया है जिसे निजी सबनेट को असाइन किया गया है। अगला, आपके द्वारा बनाए गए फाइल सिस्टम का परीक्षण करने के लिए दो कंप्यूट इंस्टेंस (FSS1 और FSS2) बनाएं।
अब, कंप्यूट इंस्टेंस के साथ फाइल सिस्टम को माउंट करने पर आगे बढ़ें।
फाइल सिस्टम माउंट करें
यहां NFS क्लाइंट के साथ फाइल सिस्टम को माउंट करने का एक त्वरित अवलोकन दिया गया है:
- कंसोल से OCI इंस्टेंस लॉन्च करें।
- FSS वॉल्यूम को माउंट करने के लिए NFSv3 प्रोटोकॉल का उपयोग करें।
- अपने Linux सिस्टम में
nfs-utils(Oracle Linux® और CentOS®) याnfs-common(Ubuntu® ऑपरेटिंग सिस्टम) इंस्टॉल करें। - निर्देशिका बनाएं।
- FSS कंसोल पर, Mount Targets पर क्लिक करें।
निजी IP पता जानकारी का उपयोग करके nfs कमांड का उपयोग करके वॉल्यूम माउंट करें।
यहां चरण हैं:
चरण 1
Menu > Compute > Instances > Create Instance पर जाएं, निम्नलिखित विवरण दर्ज करें, और create पर क्लिक करें:
-
अपने इंस्टेंस का नाम दें: FSS1
-
वर्चुअल क्लाउड नेटवर्क: FSSVCN (पहले बनाया गया)
-
सबनेट: कंप्यूट सबनेट (Linux मशीन के लिए डिफ़ॉल्ट)
-
SSH Key: उस स्थानीय मशीन से कॉपी करें जिससे आप OCI Linux मशीन तक पहुंचना चाहते हैं।
$ cd ~/.ssh $ ls authorized_keys id_rsa id_rsa.pub known_hosts $ cat id_rsa.pub
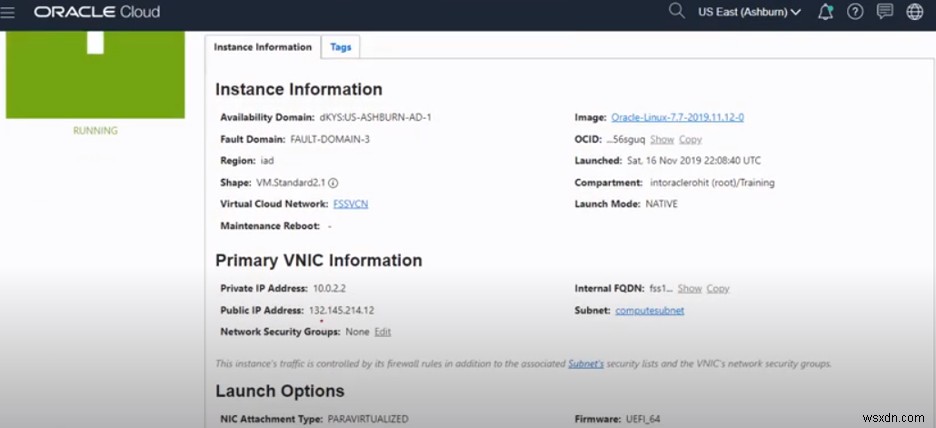
चरण 2
अब जब कंप्यूट इंस्टेंस FSS1 चल रहा है, तो FSS2 बनाने के लिए समान चरणों का पालन करें।
फिर, निम्न कमांड का उपयोग करके स्थानीय मशीन से FSS1 पर ssh करें:
ssh opc@PublicIP_Address ssh opc@132.145.214.12 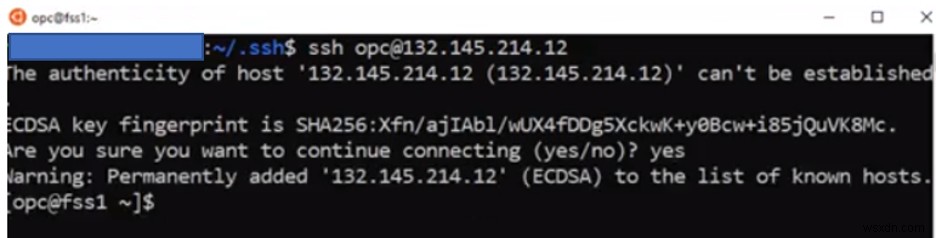
ssh opc@132.145.214.12 टर्मिनल सत्र पर इन चरणों का उपयोग करें और इन कमांड को निष्पादित करें जिसे आपने अभी शुरू किया है फाइल सिस्टम को माउंट करने के लिए। दोनों कंप्यूट इंस्टेंस FSS1 और FSS2 के लिए ये चरण करें।
चरण 3
कंप्यूट इंस्टेंस पर NFS यूटिलिटी इंस्टॉल करें।

चरण 4
फाइल सिस्टम को माउंट करने के लिए स्थानीय माउंट पॉइंट बनाएं।

चरण 5
फाइल सिस्टम माउंट करें।

दूसरे कंप्यूट इंस्टेंस, FSS2 पर समान कमांड चलाएं।
फाइल सिस्टम परीक्षण
फाइल सिस्टम का परीक्षण करने के लिए, निम्नलिखित परीक्षण करें:
FSS1 पर
$ cd $ sudo vi (कुछ टेक्स्ट के साथ कोई भी फाइल बनाएं) FSS2 पर
$ cd $ ls यह कमांड उस फाइल को प्रदर्शित करता है जिसे आपने FSS1 पर बनाया था।
निष्कर्ष
जैसे-जैसे आपका उपयोग बढ़ता है, File Storage Service प्रोविजनिंग पूरी तरह से प्रबंधित और स्वचालित है। File Storage Oracle Cloud Infrastructure डेटा के लिए अत्यधिक लगातार, सुरक्षित, और टिकाऊ स्टोरेज भी प्रदान करता है। एक वितरित आर्किटेक्चर पर निर्मित, File Storage आपके डेटा और उस डेटा तक पहुंच के लिए स्केलिंग प्रदान करता है।
हमारी डेटा सेवाओं के बारे में अधिक जानें।
कोई टिप्पणी करने या प्रश्न पूछने के लिए फीडबैक टैब का उपयोग करें। आप सेल्स चैट पर क्लिक करके अभी चैट कर सकते हैं और बातचीत शुरू कर सकते हैं।