यह पोस्ट Oracle® Cloud Infrastructure (OCI) नेटवर्क का हिस्सा होने वाले घटकों का अवलोकन देती है।
परिचय
एक OCI नेटवर्क में निम्नलिखित घटक शामिल होते हैं:
- Virtual Cloud Network
- Subnet
- Virtual network interface card
- Security Lists
- Route tables
- Route rules
Virtual Cloud Network
OCI नेटवर्क में काम करने के लिए एक इंस्टेंस लॉन्च करने से पहले आपको एक Virtual Cloud Network (VCN) बनाना होगा। VCN पारंपरिक डेटा सेंटर नेटवर्क की तरह है और इसमें subnets, route tables, और gateways शामिल हैं।
VCN एक ही क्षेत्र में रहता है लेकिन एक सन्निकट IPv4 Classless Inter-Domain Routing (CIDR) ब्लॉक को कवर करने वाले कई availability domains (AD) को पार कर सकता है। जब आप एक VCN हटाते हैं, तो आपको संलग्न gateways को हटाना चाहिए और सुनिश्चित करना चाहिए कि subnets खाली हैं।
VCN स्वचालित रूप से निम्नलिखित डिफ़ॉल्ट घटकों के साथ आते हैं जिन्हें आप हटा नहीं सकते:
- Route table, बिना नियमों के
- Security list, डिफ़ॉल्ट नियमों के साथ
- Dynamic Host Configuration Protocol (DHCP) विकल्प, डिफ़ॉल्ट मानों के साथ।
आपके द्वारा बनाया गया प्रत्येक subnet निम्नलिखित घटकों से जुड़ा होता है:
- एक route table
- एक या अधिक security lists
- DHCP विकल्पों का एक सेट
यदि आप पूर्ववर्ती घटकों को निर्दिष्ट नहीं करते हैं, तो subnet स्वचालित रूप से डिफ़ॉल्ट VCN घटकों का उपयोग करता है।
Subnet
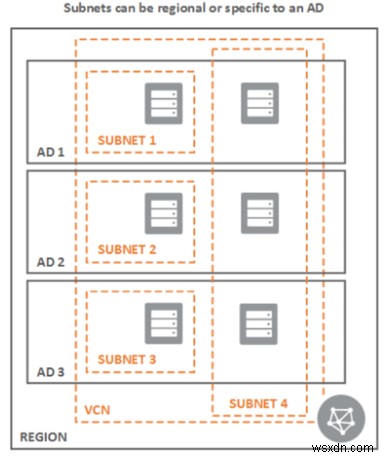
एक subnet VCN का एक उपखंड है और या तो एक विशिष्ट या क्षेत्रीय AD हो सकता है। Oracle क्षेत्रीय subnets का उपयोग करने की सिफारिश करता है क्योंकि वे अधिक लचीले हैं।
आपके पास एक AD में कई subnets हो सकते हैं जो समान route table, security lists, और DHCP विकल्पों का उपयोग करते हैं। Subnets में virtual network interface cards होते हैं, जो इंस्टेंस से जुड़े होते हैं। प्रत्येक subnet में IPs की एक सन्निकट रेंज होती है, और IP रेंज ओवरलैप नहीं हो सकती।
आप subnets को निम्नलिखित विकल्पों में से किसी एक के रूप में नामित कर सकते हैं:
- Private: इंस्टेंस में VNICs को असाइन किए गए निजी IP पते होते हैं।
- Public: इंस्टेंस में VNICs को असाइन किए गए निजी और सार्वजनिक दोनों IP पते होते हैं।
निम्नलिखित आरेख में, ADs में प्रत्येक के पास एक क्षेत्र (स्थानीय भौगोलिक क्षेत्र) के भीतर स्थित एक या अधिक डेटासेंटर हैं। क्षेत्र तीन availability domains से बना है।
स्रोत: https://docs.cloud.oracle.com/en-us/iaas/Content/Network/Tasks/managingVCNs.htm
Virtual network interface card
एक virtual network interface card (VNIC) एक इंस्टेंस को VCN से कनेक्ट करने में सक्षम बनाता है और यह निर्धारित करता है कि इंस्टेंस VCN के अंदर और बाहर endpoints के साथ कैसे कनेक्ट होता है।
प्राथमिक VNIC लॉन्च के दौरान प्रत्येक इंस्टेंस से जुड़ा होता है, और आप इसे हटा नहीं सकते। आप एक ही availability domain में प्राथमिक VNIC के रूप में मौजूदा इंस्टेंस से द्वितीयक VNICs जोड़ और हटा सकते हैं।
Security lists
Security lists VCN के लिए वर्चुअल फ़ायरवॉल नियम हैं और निम्नलिखित प्रकार के ट्रैफ़िक के बारे में जानकारी प्रदान करते हैं:
- Ingress: आने वाला ट्रैफ़िक
- Egress: जाने वाला ट्रैफ़िक
नियम दो प्रकार के होते हैं:
- stateful: उस नियम से मेल खाने वाले किसी भी ट्रैफ़िक के लिए कनेक्शन ट्रैकिंग का उपयोग करता है
- stateless: उस नियम से मेल खाने वाले किसी भी ट्रैफ़िक के लिए कनेक्शन ट्रैकिंग का उपयोग नहीं करता है
सुरक्षा नियम इंस्टेंस स्तर पर लागू होते हैं, भले ही वे subnet स्तर पर जुड़े हों।
Route tables
VCN से ट्रैफ़िक भेजने के लिए route tables का उपयोग करें, जिसमें निम्नलिखित तत्वों के साथ route rules शामिल हैं:
- Destination CIDR Routing
- उस CIDR से मेल खाने वाले ट्रैफ़िक के लिए लक्ष्य
Route rules
VCN के भीतर ट्रैफ़िक को सक्षम करने के लिए आपको route rules की आवश्यकता नहीं है।
Route rules के लिए अनुमेय लक्ष्य प्रकारों में निम्नलिखित शामिल हैं:
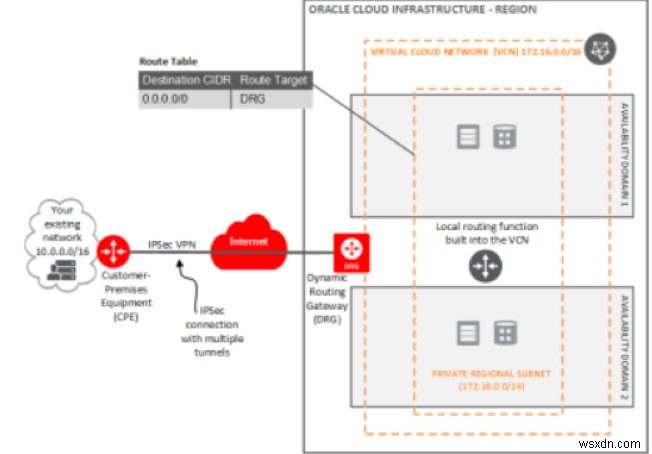
Dynamic routing gateway
एक dynamic routing gateway आपके VCN और ऑन-प्रिमाइसेस नेटवर्क के बीच निजी नेटवर्क ट्रैफ़िक को IPSec VPN, FastConnect, या किसी अन्य क्षेत्र में एक peered VCN का उपयोग करके रूट करता है।
छवि स्रोत: https://docs.cloud.oracle.com/en-us/iaas/Content/Network/Tasks/overviewIPsec.htm
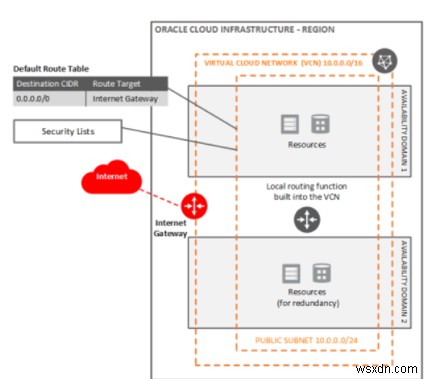
Internet gateway
इंटरनेट को सीधे एक्सेस करने वाले सार्वजनिक subnets के लिए Internet gateway का उपयोग करें। सार्वजनिक subnet में एक route table होना चाहिए और संसाधनों में आने और जाने वाले ट्रैफ़िक को नियंत्रित करने के लिए security list का उपयोग करना चाहिए। Internet gateways VCN के भीतर से शुरू किए गए कनेक्शन और इंटरनेट से, जैसे वेब सर्वर से, का समर्थन करते हैं।
छवि स्रोत: https://docs.cloud.oracle.com/en-us/iaas/Content/Network/Tasks/managingIGs.htm
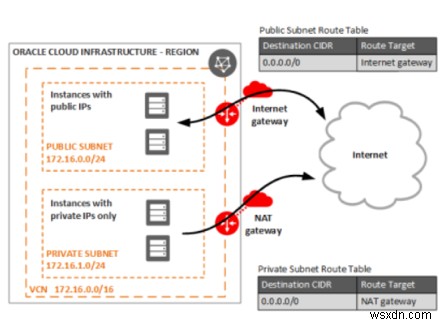
Network Address Translation gateway
उन संसाधनों के लिए Network Address Translation (NAT) gateway का उपयोग करें जिनमें निम्नलिखित गुण हैं:
- सार्वजनिक IP पते नहीं हैं
- इंटरनेट के लिए आउटबाउंड एक्सेस की आवश्यकता है
- इंटरनेट से शुरू किए गए इनबाउंड कनेक्शन प्राप्त नहीं कर सकते
सार्वजनिक IP स्वचालित रूप से NAT gateway को असाइन किया जाता है, और आप आरक्षित सार्वजनिक IP पतों को चुन या उपयोग नहीं कर सकते। इंटरनेट से पैच डाउनलोड करने की आवश्यकता वाले डेटाबेस सिस्टम NAT gateway का उपयोग कर सकते हैं।
छवि स्रोत: https://docs.cloud.oracle.com/en-us/iaas/Content/Network/Tasks/NATgateway.htm
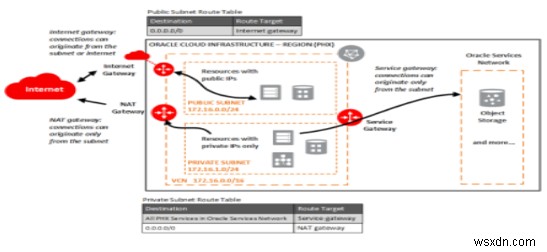
Service gateway
उन subnets के लिए service gateway का उपयोग करें जिन्हें Oracle सेवाओं, जैसे स्वायत्त डेटाबेस, तक निजी पहुंच की आवश्यकता है।
छवि स्रोत: https://docs.cloud.oracle.com/en-us/iaas/Content/Network/Tasks/servicegateway.htm
Local Peering gateway
उन subnets जिन्हें उसी क्षेत्र में एक peered VCN तक निजी पहुंच की आवश्यकता है, निजी IP पतों का उपयोग करके संचार करते हैं। पीयरिंग नेटवर्क में दो VCN के ओवरलैपिंग CIDRs नहीं हो सकते।
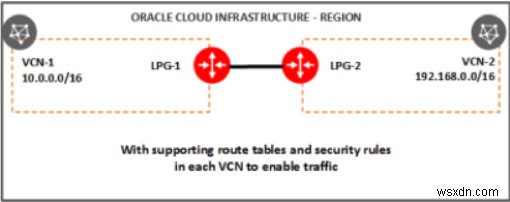
छवि स्रोत: https://docs.cloud.oracle.com/en-us/iaas/Content/Network/Tasks/localVCNpeering.htm
निष्कर्ष
VCN, subnets, internet gateway, NAT gateway, service gateway को बुनियादी security list नियमों के साथ बनाकर अपना OCI नेटवर्क सेट करें। Virtual Networking QuickStart विज़ार्ड कंसोल में कुछ निर्देशित चरणों में, आप इस पोस्ट में वर्णित VCN और अन्य घटकों को जल्दी से बना सकते हैं।
निष्कर्ष
डेटाबेस के बारे में अधिक जानें।
कोई टिप्पणी करने या प्रश्न पूछने के लिए Feedback टैब का उपयोग करें। आप Sales Chat पर क्लिक करके अभी चैट कर सकते हैं और बातचीत शुरू कर सकते हैं।