
यह पोस्ट आपको दिखाती है कि Oracle® Discoverer 11g को Oracle Access Manager (OAM) 11g द्वारा वितरित सिंगल साइन-ऑन (SSO) समाधान के साथ कैसे एकीकृत किया जाए। यह उन लोगों की मदद करता है जो विभिन्न एप्लिकेशन में वन-स्टॉप लॉगिन समाधान ढूंढ रहे हैं।
Oracle Discoverer प्रमाणन मैट्रिक्स
Oracle Discoverer 11.1.1.7.0, Linux® x86-64 Oracle Linux 5 अपडेट लेवल 3+ पर Oracle Access Manager 11.1.2.0.0 के साथ प्रमाणित है।
Oracle E-बिजनेस सुइट 12.1.1, Linux x86-64 RedHat® एंटरप्राइज Linux 5 अपडेट लेवल 5+ पर Oracle Discoverer 11.1.1.7.0 के साथ प्रमाणित है।
निम्नलिखित आरेख OAM परिचालन प्रवाह दिखाता है:
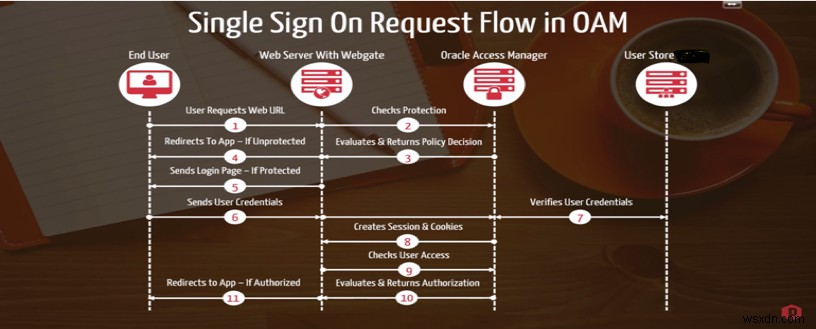
Discoverer के लिए SSO कॉन्फ़िगर करें
यदि आप Oracle E-बिजनेस सुइट (EBS) और Oracle बिजनेस इंटेलिजेंस (BI) Discoverer दोनों के लिए SSO कॉन्फ़िगर करने की योजना बना रहे हैं, तो आपको पहले Oracle EBS के लिए SSO कॉन्फ़िगर करना होगा। Oracle Access Manager, पसंदीदा समाधान, Oracle Fusion Middleware 11g का आधार बनाता है।
निम्नलिखित चरणों को बाद के अनुभागों में विस्तार से समझाया गया है:
- Oracle Single Sign-On (OSSO) एजेंट (mod_osso) को OAM 11g के साथ पंजीकृत करें।
- प्रमाणीकरण और प्राधिकरण नीतियों को अपडेट करें।
- जनरेटेड
osso.confफ़ाइल को $DOMAIN_HOME/output/से $ORACLE_INSTANCE/config/ / में कॉपी करें। - SSO कनेक्शन सक्षम करें।
- कॉन्फ़िगरेशन मान्य करें।
पंजीकरण
OSSO एजेंट (mod_sso) पंजीकृत करने के लिए निम्नलिखित चरणों का उपयोग करें:
-
oamconsole में लॉग इन करें और सेटअप पर क्लिक करें।
-
एजेंट अनुभाग के तहत, ड्रॉपडाउन प्रतीक के साथ "+" पर क्लिक करें जैसा कि निम्नलिखित छवियों में दिखाया गया है:
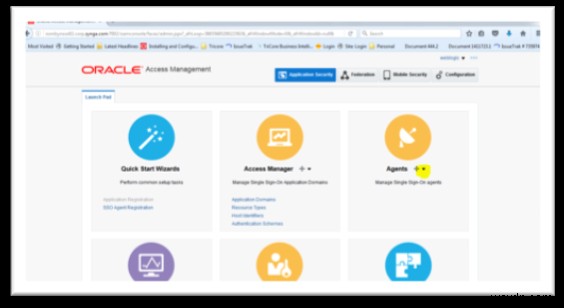
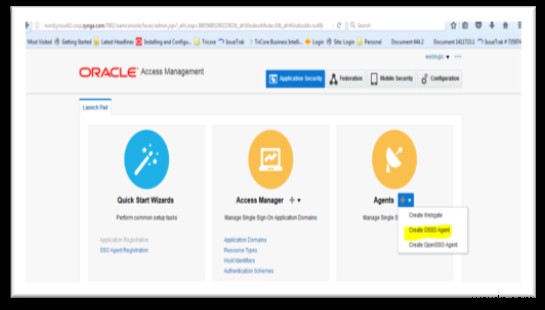
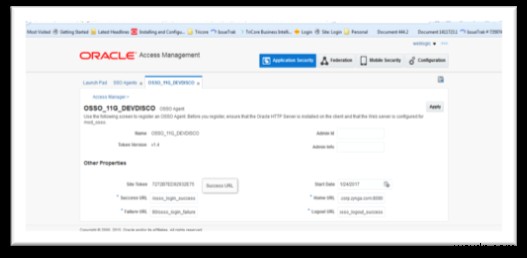
- Oracle OSSO एजेंट पर क्लिक करें, जो आपको निम्नलिखित स्क्रीन पर ले जाता है:
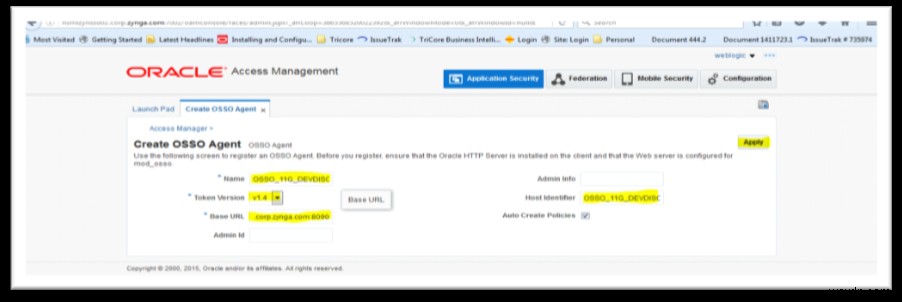
- निम्नलिखित नाम और बेस URL दर्ज करें और टोकन संस्करण v1.4 चुनें:
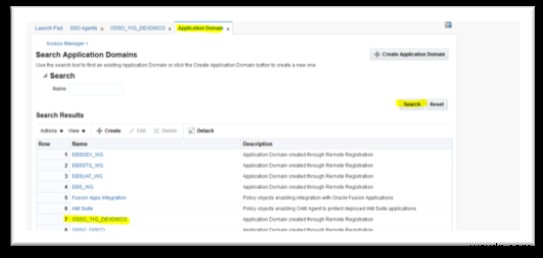
नाम: OSSO_11G_DEVDISCO बेस URL: https://<discoverer_server>:8090 (Dev Disco url) </li> <li> लागू करें पर क्लिक करें। </li> <li> लॉन्च पैड पर जाकर, एजेंट आइकन पर क्लिक करके, और SSO एजेंटों की खोज करके SSO_एजेंट को सत्यापित करें जैसा कि निम्नलिखित छवियों में दिखाया गया है: </li>

नीतियां अपडेट करें
प्रमाणीकरण और प्राधिकरण नीतियों को अपडेट करने के लिए निम्नलिखित चरणों का उपयोग करें:
-
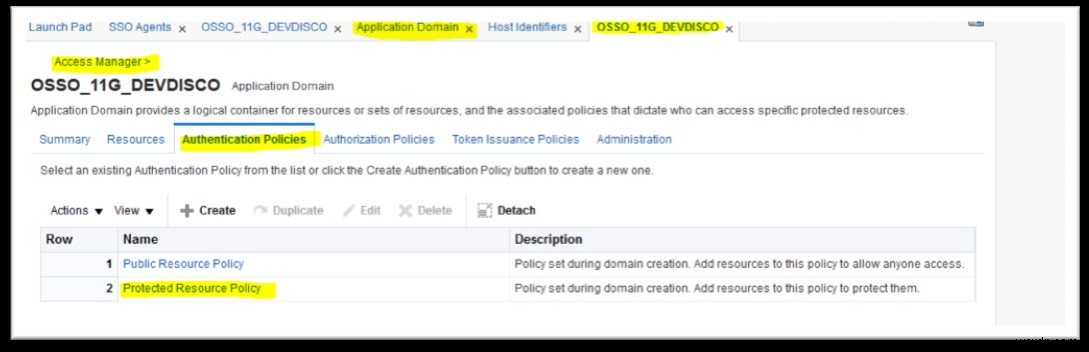
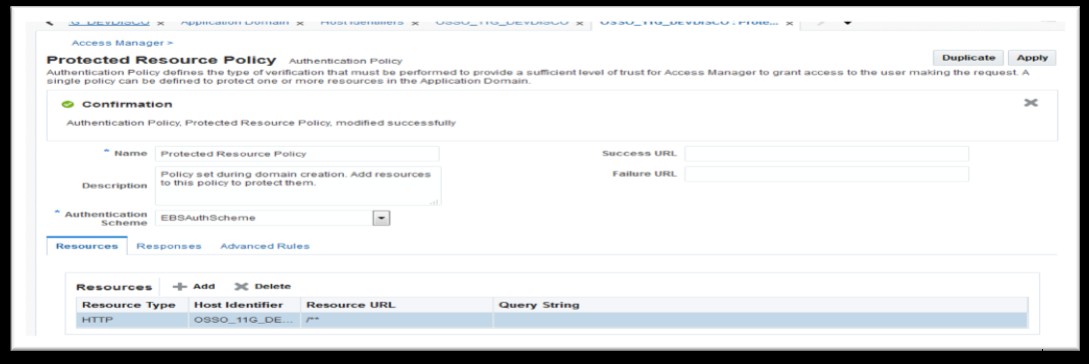
एक्सेस मैनेजर > एप्लिकेशन डोमेन > OSSO_DISCO खोजें > प्रमाणीकरण नीतियां > संरक्षित संसाधन नीति पर जाएं और निम्नलिखित छवियों में दिखाए अनुसार संरक्षित संसाधन नीति पर क्लिक करें:
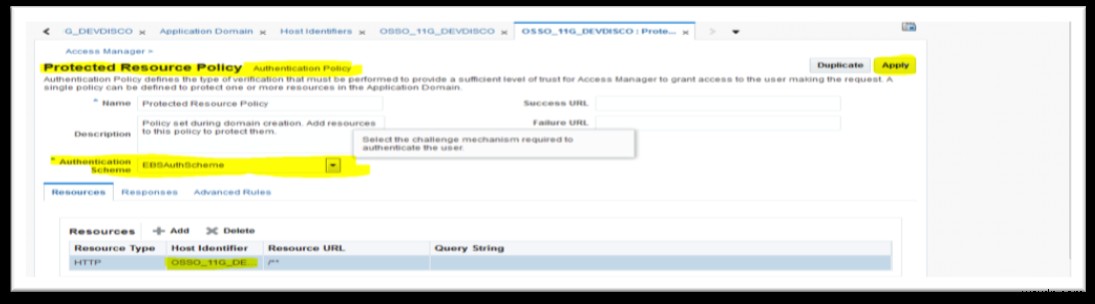
- प्रमाणीकरण योजना को EBSAuthScheme में बदलें और निम्नलिखित छवि में दिखाए अनुसार लागू करें पर क्लिक करें:
osso.conf फ़ाइल कॉपी करें
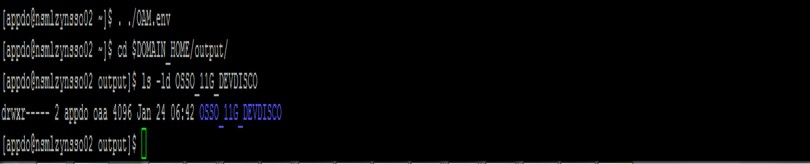
जब आप OSSO एजेंट पंजीकृत करते हैं, तो सिस्टम $DOMAIN_HOME/output/ में osso.conf बनाता है, जैसा कि निम्नलिखित छवि में दिखाया गया है:
अपने डिस्कवरर सर्वर में लॉग इन करें और निम्नलिखित उदाहरण में दिखाए अनुसार फ़ाइल जानकारी जांचें:
[appdb@<disco_server> ~]$ cd $ORACLE_INSTANCE/config/OHS/ohs1/disabled/ [appdb@<discoverer_server> disabled]$ grep osso.conf mod_osso.conf #Point to proper osso.conf file. # OssoConfigFile "${ORACLE_INSTANCE}/config/${COMPONENT_TYPE}/${COMPONENT_NAME}/osso.conf" [appdb@<discoverer_server> disabled]$ निम्नलिखित उदाहरण में दिखाए अनुसार एक नया डायरेक्टरी बनाएं:
mkdir $ORACLE_INSTANCE/config/OHS/ohs1/osso cd $ORACLE_INSTANCE/config/OHS/ohs1/osso निम्नलिखित उदाहरण में दिखाए अनुसार OAM सर्वर पर osso.conf को OAM सर्वर से कॉपी करने के लिए निम्नलिखित कमांड चलाएं:
cd $MW_HOME/oam/user_projects/domains/OAMDomain/output/OSSO_11G_DEVDISCO scp osso.conf appdb@<discoverer_server>.corp.zynga.com: /u01/app/appdb/Disco11g/MW/asinst_1/config/OHS/ohs1/osso/ निम्नलिखित नमूने में दिखाए अनुसार संरक्षित संसाधन कॉन्फ़िगर करें और mod_osso.conf का बैकअप लें:
[appdb@<discoverer_server> moduleconf]$ cp $ORACLE_INSTANCE/config/OHS/ohs1/disabled/mod_osso.conf $ORACLE_INSTANCE/config/OHS/ohs1/moduleconf/ [appdb@<discoverer_server> moduleconf]$ cd $ORACLE_INSTANCE/config/OHS/ohs1/moduleconf/ [appdb@<discoverer_server> moduleconf]$ cp mod_osso.conf mod_osso.conf_Orginal [appdb@<discoverer_server> moduleconf]$ mod_osso.conf को निम्नलिखित लाइनें जोड़कर संपादित करें और सहेजें:
LoadModule osso_module "${ORACLE_HOME}/ohs/modules/mod_osso.so" <IfModule osso_module> OssoIpCheck off OssoIdleTimeout off OssoHttpOnly off OssoSecureCookies off OssoConfigFile /<$MW_HOME>/asinst_1/config/OHS/ohs1/osso/osso.conf <Location /discoverer/plus> require valid-user AuthType Osso </Location> <Location /discoverer/viewer> require valid-user AuthType Osso </Location> <Location /discoverer/app> require valid-user AuthType Osso </Location> </IfModule> SSO कनेक्शन सक्षम करें
configuration.xml को संपादित करके कनेक्शन पैरामीटर को enableAppsSSOConnection="false" से enableAppsSSOConnection="true" पर सेट करके SSO कनेक्शन सक्षम करें।
configuration.xml को /<$MW_HOME>/user_projects/domains/ClassicDomain/config/fmwconfig/servers/WLS_DISCO/applications/discoverer_11.1.1.2.0/configuration में ढूंढें।
फ़ाइल का बैकअप लें और निम्नलिखित उदाहरण में दिखाए अनुसार मान जांचें:
[appdb@<discoverer_server> configuration]$ cp configuration.xml configuration.xml_Orginal_BKP [appdb@<discoverer_server> configuration]$ [appdb@<discoverer_server> configuration]$ grep enableAppsSSOConnection configuration.xml userDefinedConnections="true" laf="dc_blaf" switchWorksheetBehavior="prompt" defaultLocale="en" disableBrowserCaching="false" enableAppsSSOConnection="true" propagateGUIDtoVPD="false" pageNavigation="true"> [appdb@<discoverer_server> configuration]$ ORACLE_INSTANCE\bin में निम्नलिखित कमांड चलाकर Oracle HTTP सर्वर को पुनरारंभ करें:
opmnctl stopall opmnctl startall नोट: EBS इंस्टेंस SSO सक्षम होना चाहिए और उसी OAM इंस्टेंस के साथ कॉन्फ़िगर किया गया होना चाहिए।
मान्यता
निम्नलिखित लॉन्चर एक्सेस करके SSO कॉन्फ़िगरेशन मान्य करें:
डिस्कवरर व्यूअर लॉन्चर
डिस्कवरर लॉन्चर
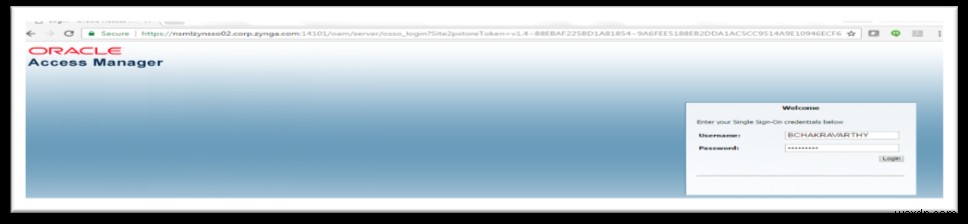
URL ब्राउज़ करें, अपना SSO लॉगिन दर्ज करें, और निम्नलिखित छवि में दिखाए अनुसार लॉगिन पर क्लिक करें:
निम्नलिखित छवि में दिखाए अनुसार विवरण भरें:
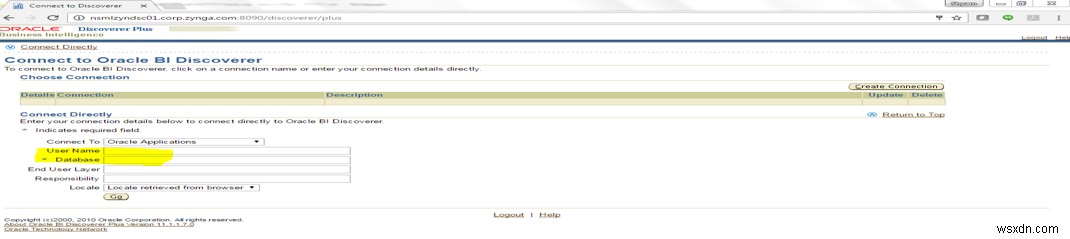
जारी रखें पर क्लिक करें और सिस्टम आपके उपयोगकर्ता नाम को स्वचालित रूप से भरता है जैसा कि निम्नलिखित छवियों में दिखाया गया है:
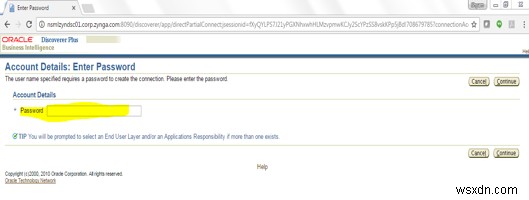
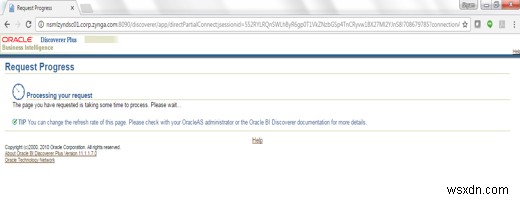
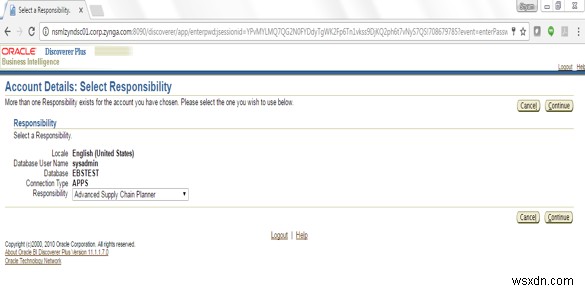
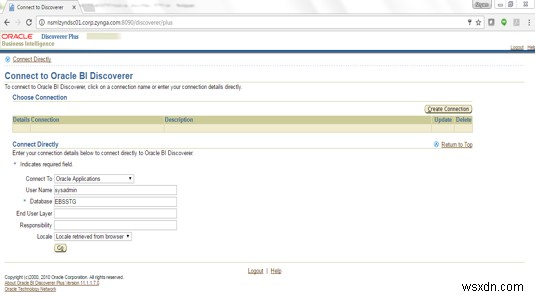
निष्कर्ष
इस पोस्ट में Discoverer के लिए SSO समाधान लागू करने का वर्णन किया गया है।
Discoverer में SSO लागू करने के प्रमुख लाभ यह हैं कि यह उपयोगकर्ता क्रेडेंशियल्स को फिर से दर्ज करने में लगने वाले समय को समाप्त करने में मदद करता है और उपयोगकर्ताओं के लिए उत्पादकता में सुधार करता है, जिससे उत्पाद मालिकों के लिए रूपांतरण दर बढ़ती है। आंतरिक और बाहरी उपयोगकर्ताओं को क्रेडेंशियल्स के एक और सेट को बनाए रखने और याद रखने की परेशानी से नहीं गुजरना पड़ता।
SSO पासवर्ड प्रबंधन से संबंधित मुद्दों को कम करता है और पासवर्ड-रीसेट मुद्दों, अमान्य क्रेडेंशियल्स आदि के लिए कई हेल्प डेस्क सिस्टम स्थापित करने से जुड़ी लागत को कम करता है।
हमारी Rackspace एप्लिकेशन सेवाओं के बारे में अधिक जानें।
टिप्पणी करने या प्रश्न पूछने के लिए फीडबैक टैब का उपयोग करें।


