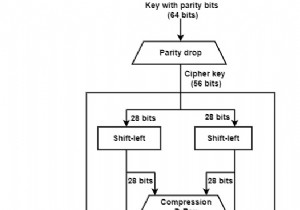
DES एक मजबूत एन्क्रिप्शन मानक है जो 64-बिट्स प्लेनटेक्स्ट ब्लॉक पर काम करता है और 64-बिट्स सिफरटेक्स्ट लौटाता है। इसलिए, DES 64 बिट्स की 2⁶⁴ संभावित व्यवस्थाओं के बीच एक परम्यूटेशन का परिणाम देता है, जिनमें से प्रत्येक या तो 0 या 1 हो सकता है।
- DES में 16 राउंड हैं और यह प्लेनटेक्स्ट ब्लॉक पर 16 बार तकनीकों के समान सेट का उपयोग करता है। कोई भी राउंड कम DES को डिफरेंशियल क्रिप्टएनालिसिस के प्रति संवेदनशील बना सकता है।
- डेटा एन्क्रिप्शन स्टैंडर्ड में, 64 बिट प्लेनटेक्स्ट ब्लॉक को एक प्रारंभिक परम्यूटेशन के अधीन किया जाता है जो कुंजी पर निर्भर नहीं करता, जबकि इस परम्यूटेशन का व्युत्क्रम एल्गोरिदम को पूरा करता है और सिफरटेक्स्ट उत्पन्न करता है।
- कुंजी लंबाई 56 बिट्स है। कुंजी को आमतौर पर 64-बिट नंबर के रूप में लिखा जाता है, लेकिन प्रत्येक 8वां बिट पैरिटी जांच के लिए उपयोग किया जाता है और जब कुंजी DES एल्गोरिदम में लोड की जाती है तो इसे अस्वीकार कर दिया जाता है।
- DES का बिल्डिंग ब्लॉक प्लेनटेक्स्ट पर तकनीकों का एक सेट है और कुंजी पर निर्भर करता है। इसे राउंड (Round) कहा जाता है।
DES की सुरक्षा को प्रभावित करने वाले कारक
1. कमजोर कुंजियाँ (Weak Keys)
- जिस तरीके से प्रारंभिक कुंजी को एल्गोरिदम के प्रत्येक राउंड के लिए सबकी प्राप्त करने के लिए संशोधित किया जाता है, उसके कारण विशिष्ट प्रारंभिक कुंजियाँ कमजोर कुंजियाँ होती हैं।
- प्रारंभिक कुंजी मान को दो हिस्सों में विभाजित किया जाता है और प्रत्येक आधे को स्वतंत्र रूप से शिफ्ट किया जाता है।
- यदि प्रत्येक आधे में सभी बिट्स या तो 0 या 1 हैं, तो एल्गोरिदम के कुछ चक्र के लिए उपयोग की जाने वाली कुंजी एल्गोरिदम के सभी चक्रों के लिए समान होती है।
- यह तब हो सकता है जब कुंजी पूरी तरह से 1s हो, पूरी तरह से 0s हो, या यदि कुंजी का आधा हिस्सा पूरी तरह से 1s हो और दूसरा आधा पूरी तरह से 0s हो। इससे DES कम सुरक्षित बनता है।
2. बीजगणितीय संरचना (Algebraic Structure)
- DES एन्क्रिप्शन ऑपरेशन एक समूह बना सकता है, और k1 के बाद k2 के साथ प्लेनटेक्स्ट ब्लॉकों के समूह को एन्क्रिप्ट करना k3 के साथ ब्लॉकों को एन्क्रिप्ट करने के बराबर हो सकता है।
- यहां तक कि बदतर, DES एक मीट-इन-द-मिडल नोन-प्लेनटेक्स्ट अटैक के प्रति संवेदनशील हो सकता है जो केवल 2²⁸ चरणों में चलता है।
- यदि DES क्लोज्ड होता तो किसी भी k1 और k2 के लिए एक k3 होता जैसे कि Eₖ₂(Eₖ₁(P)) = Eₖ₃(P)
3. कुंजी लंबाई (Key Length)
- टाइम-स्पेस ट्रेडऑफ द्वारा खोज प्रक्रिया को तेज करने की संभावना है।
- प्रत्येक संभावित कुंजी के तहत एक व्यक्तिगत प्लेनटेक्स्ट ब्लॉक को एन्क्रिप्ट करने के 2⁵⁶ संभावित परिणामों की गणना और बचत करने की संभावना और फिर एक अज्ञात कुंजी को तोड़ने के लिए, डेटा ब्लॉक्स को एन्क्रिप्शन स्ट्रीम में जोड़ना, परिणामी सिफर टेक्स्ट को पुनर्प्राप्त करना और कुंजी को देखना आवश्यक है।
4. राउंड की संख्या (Number of Rounds)
- राउंड की संख्या 16 रखी गई क्योंकि कम राउंड की संख्या पर दृढ़ता से हमला किया गया है।
- तीन या चार राउंड वाला DES आसानी से टूट गया। 16 से कम किसी भी संख्या के राउंड वाला DES नोन-प्लेनटेक्स्ट अटैक द्वारा ब्रूट-फोर्स अटैक की तुलना में अधिक प्रभावी ढंग से तोड़ा जा सकता है।