फिल्टर्स का उपयोग WebAPI फ्रेमवर्क रिक्वेस्ट प्रोसेसिंग के विभिन्न स्तरों पर अतिरिक्त लॉजिक इंजेक्ट करने के लिए किया जाता है। फिल्टर्स क्रॉस-कटिंग कंसर्न (लॉगिंग, ऑथराइज़ेशन, और कैशिंग) के लिए एक तरीका प्रदान करते हैं। फिल्टर्स को एक्शन मेथड या कंट्रोलर पर घोषणात्मक या प्रोग्रामेटिक तरीके से लागू किया जा सकता है। Web API C# में फिल्टर्स के प्रकार नीचे दिए गए हैं।
1. ऑथेंटिकेशन फिल्टर (Authentication Filter)
एक ऑथेंटिकेशन फिल्टर हमें यूज़र डिटेल को ऑथेंटिकेट करने में मदद करता है। ऑथेंटिकेशन फिल्टर में, हम यूज़र की प्रामाणिकता की जांच के लिए लॉजिक लिखते हैं।
2. ऑथराइज़ेशन फिल्टर (Authorization Filter)
ऑथराइज़ेशन फिल्टर्स यूज़र एक्सेस की जांच के लिए जिम्मेदार होते हैं। वे फ्रेमवर्क में IAuthorizationFilter इंटरफ़ेस को इम्प्लीमेंट करते हैं।
3. एक्शन फिल्टर (Action Filter)
एक्शन फिल्टर्स का उपयोग एक्शन मेथड्स के निष्पादन से पहले या बाद में अतिरिक्त लॉजिक जोड़ने के लिए किया जाता है। OnActionExecuting और OnActionExecuted मेथड्स का उपयोग एक्शन मेथड के निष्पादन से पहले और बाद में हमारा लॉजिक जोड़ने के लिए किया जाता है।
4. एक्सेप्शन फिल्टर (Exception Filter)
एक एक्सेप्शन फिल्टर तब निष्पादित होता है जब एक कंट्रोलर मेथड कोई अनहैंडल्ड एक्सेप्शन फेंकता है जो HttpResponseException एक्सेप्शन नहीं है। HttpResponseException प्रकार एक विशेष मामला है, क्योंकि यह विशेष रूप से HTTP रिस्पॉन्स लौटाने के लिए डिज़ाइन किया गया है।
5. ओवरराइड फिल्टर (Override Filter)
ओवरराइड फिल्टर्स का उपयोग व्यक्तिगत एक्शन मेथड के लिए अन्य फिल्टर के व्यवहार को कस्टमाइज़ करने के लिए किया जाता है। कभी-कभी ऐसी आवश्यकता होती है कि हमारे पास जो भी फिल्टर्स हैं उन्हें ओवरराइड करना पड़े। मान लीजिए हमने कंट्रोलर लेवल पर फिल्टर लगाया है लेकिन कंट्रोलर के भीतर एक एक्शन है जहां हम फिल्टर का उपयोग नहीं करना चाहते हैं तो हम फिल्टर के ओवरराइड वर्जन का उपयोग कर सकते हैं।
फिल्टर्स आमतौर पर तीन तरीकों से लागू किए जाते हैं:
- कंट्रोलर लेवल पर
- एक्शन मेथड लेवल पर
- ग्लोबल लेवल पर (WebApi.Config.cs)
ऑथराइज़ेशन फिल्टर का उदाहरण
using System.Web.Http;

namespace DemoWebApplication.Controllers
{
    public class DemoController : ApiController
    {
        [Authorize]
        public IHttpActionResult Get()
        {
            return Ok();
        }
    }
}
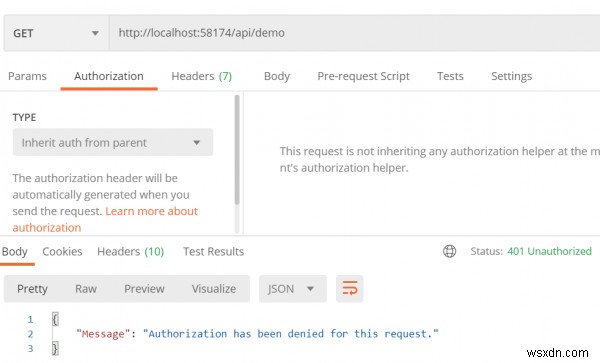
चूंकि हमने एक्शन मेथड पर [Authorize] एट्रिब्यूट जोड़ा है, एक्शन मेथड को एक्सेस करने के लिए उचित ऑथराइज़ेशन जैसे बियरर टोकन, API कुंजी, OAuth आदि का उपयोग किया जाना चाहिए। अनधिकृत एक्सेस का परिणाम 401 Unauthorized रिस्पॉन्स में होगा जो नीचे दिखाया गया है।