2010 के दशक में एक प्रवृत्ति ने आकार लिया है। अब सब कुछ कनेक्टेड है। आपकी वॉशिंग मशीन? उसका एक ऐप है! आपका डोरबेल? कई विकल्प उपलब्ध हैं जो आपको अपने स्मार्टफोन से अपने दरवाज़े पर कौन है, यह देखने देते हैं। यह ऐप उन्माद हमें अपने जीवन को अथाह रूप से अधिक सुविधाजनक बनाने की संभावना देता है, लेकिन इन सब में सुरक्षा की क्या भूमिका है?
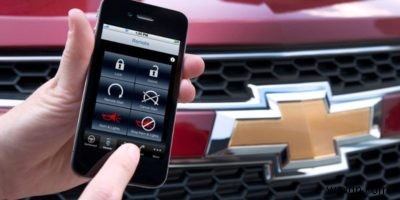
और जब हम किसी ऐसी चीज़ के बारे में बात कर रहे हैं जो उतनी ही मूल्यवान और महत्वपूर्ण है जितना एक वाहन, तो सवाल अब आकस्मिक नहीं रहा। आप अपने फ़ोन का उपयोग करके अपनी कार को स्टार्ट, लोकेट और यहां तक कि बुला सकते हैं, जो एक ऐसा सवाल उठाता है जिसे तत्काल संतुष्टि और सुविधा की चकाचौंध से अंधे हुए बहुत कम लोग पूछते हैं: यह वास्तव में कितना सुरक्षित है?
थोड़ी पृष्ठभूमि
2013 में हमने वाहनों में अंतर्निहित मोबाइल सॉफ़्टवेयर पर चर्चा की थी। उस समय हम केवल टेक्स्टिंग और ड्राइविंग के दौरान ड्राइवर को खतरों और इस विकास के प्रवृत्ति पर प्रभाव की कल्पना कर सकते थे। तब से संभावनाओं का विस्तार हुआ है, जिससे कई और चिंताएँ बढ़ी हैं।
हम एक ऐसी दुनिया में रहते हैं जो किसी को फ़ोन का उपयोग करके वे कई कार्य करने की क्षमता देती है जो अन्यथा भौतिक चाबी से किए जाते थे। इग्निशन चाबी से मोबाइल डिवाइस की ओर बदलाव हमारे फ़ोन पर और भी अधिक बोझ डालता है, जिससे वे हमारे दैनिक जीवन के एक और महत्वपूर्ण कार्य के लिए जिम्मेदार बन जाते हैं। हमें खुद से पूछना शुरू करना चाहिए कि क्या यह निर्भरता स्वस्थ है और क्या यह चीजों को करने के पिछले तरीके से अधिक सुरक्षित है।
वास्तविकता यह है कि हैकर्स रिमोट व्हीकल एक्सेस टेक्नोलॉजी के कार्यान्वयन के लिए चुनौतियाँ पेश कर सकते हैं और करते भी हैं।
हैकर्स कैसे पार्टी बर्बाद करते हैं
Wired पर प्रकाशित एक हालिया लेख हमें दिखाता है कि Kaspersky के शोधकर्ताओं ने कुछ तरीके खोजे हैं जिनसे हैकर्स निश्चित रूप से स्मार्टफोन पर इंस्टॉल रिमोट इग्निशन एप्लिकेशन से समझौता कर सकते हैं। उन्होंने निष्कर्ष निकाला है कि यह तीन तरीकों में से एक में किया जा सकता है:
- एक हैकर बस फ़ोन से ऑथेंटिकेशन डेटा ले सकता है। ज्यादातर मामलों में ऐप इसे एन्क्रिप्ट करने की जहमत भी नहीं उठाता।
- एक हैकर ऐप का एक नकली संस्करण इंस्टॉल कर सकता है जो यूज़र के लॉगिन क्रेडेंशियल्स को हथिया लेगा जब वे उन्हें दर्ज करने का प्रयास करेंगे।
- एक हैकर फ़ोन को मैलवेयर से संक्रमित कर सकता है जो असली ऐप से जुड़ जाता है और यूज़र द्वारा टाइप किए गए हर इनपुट को स्टोर कर लेता है।
पहला तरीका सबसे आसान है (और जिसके बारे में मैं सबसे अधिक चिंतित हूँ) क्योंकि इसके लिए हैकर को अपने शिकार को कुछ भी डाउनलोड करने के लिए हेरफेर करने की आवश्यकता नहीं होती। डिफ़ॉल्ट सेटिंग्स वाले फ़ोन पर मैलवेयर इंस्टॉल करना कहीं अधिक बोझिल है। हैकिंग के पहले नियमों में से एक है कम से कम प्रतिरोध का रास्ता खोजना!
रोकथाम
मैं यहां एक बात कहूंगा कि अपनी कार में चाबी का उपयोग करना दुनिया की सबसे असुविधाजनक चीज़ नहीं है। रोकथाम की आपकी सबसे अच्छी विधि है अपनी कार का उपयोग ठीक उसी तरह करना जैसे लोग कंप्यूटर के हमारे घरों में आने से पहले करते थे। इसके अलावा, आपकी सबसे अच्छी शर्त है कि आप जो डाउनलोड करते हैं उसके साथ उतनी ही सावधानी बरतें जितनी संभव हो और सुनिश्चित करें कि आपके फ़ोन की स्क्रीन को केवल उंगली स्लाइड करके अनलॉक न किया जा सके।
कुछ भी आपको हैकर द्वारा आपके डेटा को चुराने से सौ प्रतिशत सुरक्षित नहीं रख सकता। उदाहरण के लिए, ऊपर बताए गए तीन तरीकों के अलावा, एक हैकर आपके वाईफाई ट्रैफ़िक को सूंघकर भी आपके डेटा से समझौता कर सकता है। अपने फ़ोन के माध्यम से अपनी कार को अनलॉक करना शायद इसके लायक से अधिक बाधा साबित हो सकता है।
अब समय है हमें यह बताने का कि आप क्या सोचते हैं। क्या हम सचमुच अपनी हर चीज़ को अपने स्मार्टफोन से जोड़कर बहुत आगे निकल रहे हैं? टिप्पणी में अपनी राय हमें बताएं!