जब आप घर पहुँचते हैं, तो दरवाज़े के सामने खड़े होकर चाबियाँ ढूंढते हैं और फिर उनका उपयोग करके प्रवेश द्वार खोलते हैं। आप कोई कोड टाइप नहीं करते, दरवाज़े से बात नहीं करते, और न ही किसी पहेली का जवाब देते हैं जैसे कि आप स्फिंक्स से बात कर रहे हों। यह अपेक्षाकृत सुरक्षित है और आपको भारी सिरदर्द भी नहीं देता।
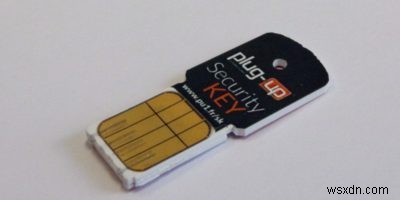
इंटरनेट का इसका संस्करण मूल रूप से U2F की है। हालाँकि आपको अभी भी अपना पासवर्ड टाइप करना पड़ता है, लेकिन टू-फैक्टर ऑथेंटिकेशन के साथ आपको जो अतिरिक्त काम करना पड़ता है, वह गायब हो जाता है क्योंकि आपको बस अपनी भौतिक चाबी को USB स्लॉट में डालना होता है। लेकिन क्या यह विधि अन्य ऑथेंटिकेशन विधियों जितनी सुरक्षित है? और शायद अधिक महत्वपूर्ण बात यह है कि क्या यह कुछ नया संबोधित करती है?
U2F ऑथेंटिकेशन पर एक त्वरित नज़र
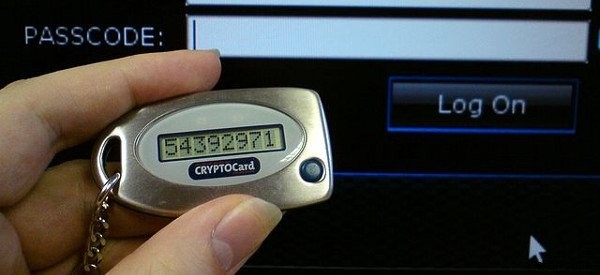
U2F कैसे काम करता है, यह समझाने के लिए आपको पहले टू-फैक्टर ऑथेंटिकेशन समझना होगा। यदि आप इस अवधारणा से परिचित नहीं हैं, तो आइए Google Authenticator को एक उदाहरण के रूप में लेते हैं: आप Google में लॉग इन करने के लिए अपना लॉगिन विवरण टाइप करते हैं, और फिर उनका सर्वर आपसे आपके फ़ोन पर Google Authenticator ऐप खोलकर छह अंकों का वन-टाइम पासवर्ड प्राप्त करने के लिए कहता है। यह अंतिम चरण सुनिश्चित करता है कि आपके खाते में लॉग इन करने वाला व्यक्ति वही है जिसके पास वह फ़ोन है जिस पर GA इंस्टॉल किया गया था (संभवतः, वह आप हैं!)। कुछ संस्थाएँ (जैसे बैंक) आपके खाते से जुड़े फ़ोन नंबर पर छह से आठ अंकों का कोड भेजकर वही परिणाम प्राप्त करती हैं। अन्य (आमतौर पर बैंक भी) आपको एक टोकन डिवाइस देते हैं जो ये नंबर उत्पन्न करता है।
तो टू-फैक्टर ऑथेंटिकेशन आपको लॉग इन करने के लिए दो चीज़ों का उपयोग करता (इसलिए नाम): आपका पासवर्ड और एक अतिरिक्त कोड जो आपके पास मौजूद किसी भौतिक चीज़ से जुड़ा होता है और जिसका उपयोग केवल एक बार किया जा सकता है।
अब जब यह स्पष्ट हो गया है, तो U2F कुछ सरल शब्दों में इस प्रकार काम करता है: यह यह सब आपके लिए एक भौतिक चाबी के रूप में करता है, बिल्कुल उसी तरह जैसे आप दरवाज़ा खोलने के लिए उपयोग करते हैं। चाबी को USB स्लॉट में डाला जाता है, और आप लॉगिन पूरा करने के लिए एक बटन दबाते हैं। उस बटन को दबाने से एक एल्गोरिदम ट्रिगर होता है जो आंतरिक रूप से एक कोड उत्पन्न करता है और उसे स्वचालित रूप से ऑथेंटिकेटिंग सर्वर पर भेज देता है।
काफी सरल है, है ना?
U2F क्यों?
अगर आप बिना कुछ अतिरिक्त खरीदे बॉक्स से बाहर टू-फैक्टर ऑथेंटिकेशन का उपयोग कर सकते हैं, तो लोगों को भौतिक चाबी पाने के लिए अपने रास्ते से हटकर क्यों जाना चाहिए? व्यवसायों के लिए, उत्तर स्पष्ट है: आपको अपने कर्मचारियों के लिए महंगे टोकन डिवाइस नहीं खरीदने पड़ते। लेकिन उपभोक्ताओं के लिए क्या फायदे हैं? आइए उन पर नज़र डालते हैं:
- आपको कभी भी कोड टाइप नहीं करने पड़ेंगे, जो बहुत सुविधाजनक है।
- चूंकि आपको कोड टाइप नहीं करने पड़ते, चाबी द्वारा स्वचालित रूप से प्रेषित आंतरिक कोड लंबा हो सकता है (आमतौर पर लगभग 32 वर्ण)।
- आपको अपने फ़ोन पर निर्भर नहीं रहना पड़ता। (क्या होगा अगर आपका फ़ोन टूट जाए या आप अपना नंबर बदल लें?)
कमियाँ
मैं U2F को व्यापक रूप से लागू होते नहीं देखता इसका कारण यह है कि टू-फैक्टर ऑथेंटिकेशन पहले ही मानक स्थापित कर चुका है। यह आसानी से उपलब्ध है और सेवा प्रदाताओं के लिए लागू करना पर्याप्त रूप से आसान है। वर्तमान में केवल Google, Facebook, Dropbox, और GitHub जैसी प्रमुख सेवाएँ ही इसके साथ संगतता का दावा करती हैं।
इस मुद्दे के अलावा, यह भी मुद्दा है कि यह क्या संबोधित करता है। सीधे शब्दों में कहें तो, इसे टू-फैक्टर ऑथेंटिकेशन के एक महिमामंडित संस्करण के रूप में देखा जाएगा जो उपयोग करने में थोड़ा अधिक सुविधाजनक है। इससे कोई फर्क नहीं पड़ता कि U2F मैन-इन-द-मिडिल हमलों को अधिक कुशलता से संबोधित करता है (हालांकि यह विवादास्पद है, और हम उस पर आएंगे)। जब आप किसी विचार को बेचने की कोशिश कर रहे हों तो धारणा अधिक महत्वपूर्ण होती है।
शायद अधिक महत्वपूर्ण चेतावनी यह तथ्य है कि U2F एक हैकर को आपके ट्रैफ़िक को हाईजैक करने और आपके ब्राउज़र में आपके यूज़र एजेंट को स्पूफ करके आपका प्रतिरूपण करने से रोकने के लिए बहुत कम करता है। अकेले यह तथ्य U2F के लिए "उच्च सुरक्षा" तर्क को विवादास्पद बनाता है।
निष्कर्ष
हालाँकि U2F आवश्यक रूप से टू-फैक्टर ऑथेंटिकेशन से अधिक सुरक्षित नहीं है, यह ध्यान देने योग्य है कि यह सकारात्मक दिशा में कुछ कदम उठाता है (जैसे कुंजी की लंबाई बढ़ाना, अंतिम उपयोगकर्ताओं के लिए निराशाजनक ऑथेंटिकेशन बाधाओं को समाप्त करना, आदि)। एक तकनीक के रूप में, यह "क्रांतिकारी" नहीं हो सकता, लेकिन यह निश्चित रूप से उन लोगों के लिए अधिक सुविधाजनक तरीके से अपना काम करता है जो इसमें निवेश करते हैं। U2F व्यवसायों के लिए आकर्षक हो सकता है, लेकिन उपभोक्ताओं को इन छोटे उपकरणों पर $50 का मूल्य टैग लागत के लायक नहीं लग सकता।
आइए कुछ दिलचस्प चर्चा करते हैं। आपको U2F की खरीद के लिए क्या राजी करेगा? या आप पहले से ही आश्वस्त हैं? नीचे टिप्पणी में हमें इसके बारे में सब बताएं!