रास्पबेरी पाई एक बेहतरीन आविष्कार है - उद्योग विशेषज्ञों के एक फाउंडेशन द्वारा बनाया गया एक किफायती, हाथ के आकार का कंप्यूटर जो सभी उम्र के लोगों को कोड करना सीखने और अपने तकनीकी विचारों को जीवन में लाने में मदद करता है। 2015 से, रास्पबियन को रास्पबेरी पाई फाउंडेशन द्वारा पाई पर उपयोग के लिए प्राथमिक ऑपरेटिंग सिस्टम के रूप में आधिकारिक तौर पर प्रदान किया गया है।
इसके उपयोग में आसान होने का एक ट्रेड-ऑफ यह है कि रास्पबियन के साथ बॉक्स से बाहर कुछ सुरक्षा मुद्दे हैं। शुक्र है, रास्पबियन अत्यधिक अनुकूलन योग्य है इसलिए इन्हें ठीक करना काफी सीधा है। यह गाइड आपको अपनी नई मशीन को सुरक्षित करने के पहले कुछ चरणों के माध्यम से ले जाएगा।
एक नया सुपर यूजर और पासवर्ड बनाएं
डिफ़ॉल्ट रूप से, व्यवस्थापक - या सुपर यूजर - को "pi" कहा जाता है, और पासवर्ड "raspberry" है। जाहिर है, यह बहुत असुरक्षित है क्योंकि इसका मतलब है कि दुर्भावनापूर्ण इरादों वाला कोई भी व्यक्ति जिसके पास मशीन तक भौतिक (या नेटवर्क) पहुंच है, वह बेलगाम चल सकता है।
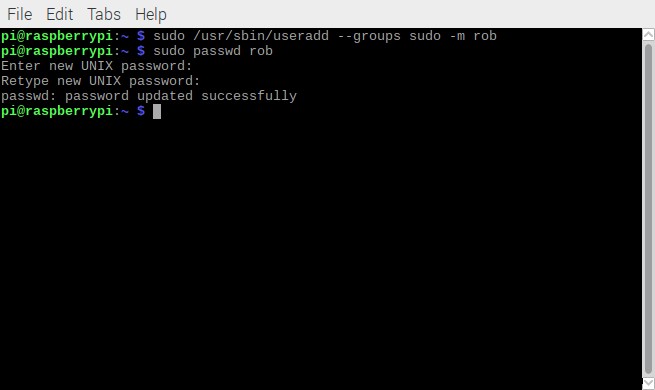
तो सबसे पहले आपको एक नया (sudo) यूजर बनाने की आवश्यकता है। टर्मिनल में निम्न कमांड दर्ज करें ("रॉब" को उस उपयोगकर्ता नाम से बदलें जिसका आप उपयोग करना चाहते हैं):
sudo /usr/sbin/useradd --groups sudo -m rob
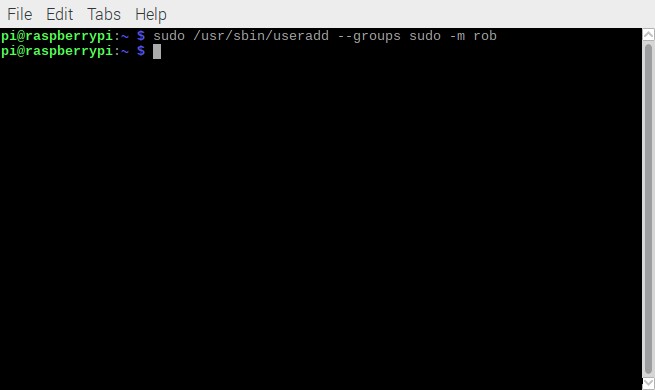
आपका सुपर यूजर नाम अब बनाया गया है। अगला, आपको खुद को एक पासवर्ड असाइन करना होगा। ऐसा करने के लिए, टाइप करें:
sudo passwd rob
अब आपको पासवर्ड दर्ज करने के लिए प्रेरित किया जाएगा। कुछ मजबूत और अनुमान लगाने में कठिन चुनना याद रखें। "पासवर्ड" जैसे सामान्य या स्पष्ट शब्दों से बचें और बड़े अक्षर, संख्यात्मक और विशेष वर्णों के मिश्रण का उपयोग करने का प्रयास करें - जितना लंबा उतना बेहतर! पुष्टि करने के लिए अपना पासवर्ड दर्ज करें और फिर से दर्ज करें।
आगे बढ़ने से पहले, आपको यह जांचना होगा कि हमारा नया यूजर सही ढंग से सेट अप है। (यदि आप केवल कमांड लाइन इंटरफेस या SSH का उपयोग कर रहे हैं, तो आप इस चरण को छोड़ सकते हैं।)
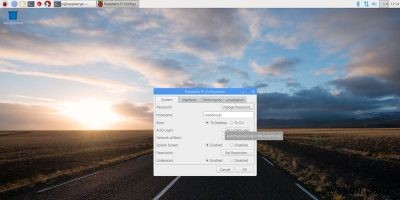
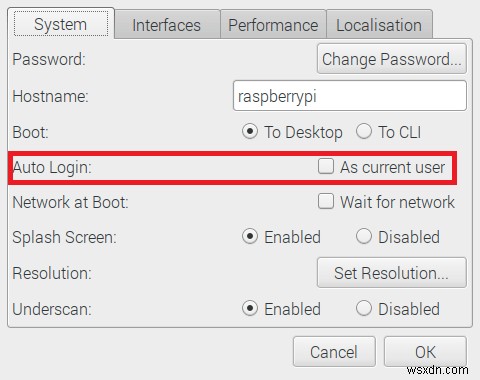
इस बिंदु पर, यदि आप रास्पबियन के पूर्ण डेस्कटॉप संस्करण का उपयोग कर रहे हैं, तो आपको मेनू (रास्पबेरी पाई लोगो) -> प्राथमिकताएं -> रास्पबेरी पाई कॉन्फ़िगरेशन पर जाने की आवश्यकता है, फिर "करंट यूजर के रूप में ऑटो लॉगिन" बॉक्स को अनचेक करें और परिवर्तनों को सहेजने के लिए OK पर क्लिक करें।
जब आप कर लें, तो सिस्टम को रीबूट करें:
sudo reboot
अगला, आपको यह जांचना होगा कि आपने sudo (प्रशासनिक) विशेषाधिकारों को सही ढंग से सक्षम किया है। आपके द्वारा बनाए गए नए यूजर के साथ लॉग इन करें, टर्मिनल खोलें और कमांड चलाएं:
sudo groups
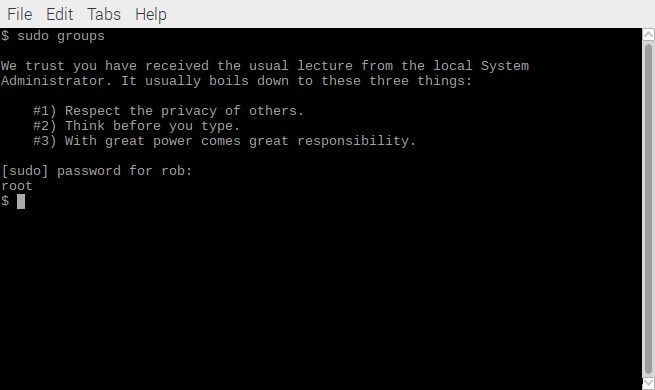
प्रेरित होने पर अपना पासवर्ड दर्ज करें। आप देख सकते हैं कि आपने "रॉब" को सही ढंग से sudo यूजर के रूप में सेट किया है और डिफ़ॉल्ट "pi" यूजर को अक्षम कर सकते हैं।
"Pi" यूजर को अक्षम करें
इस गाइड को लिखने के समय, कुछ सिस्टम कार्यों के लिए "pi" यूजर की अभी भी आवश्यकता है। इसलिए इसे पूरी तरह से हटाने के बजाय (जो आगे चलकर समस्याएं पैदा कर सकता है), आप बस पासवर्ड को एक्सपायर होने के लिए मजबूर करके इसे लॉक कर देंगे। ऐसा करने के लिए, दर्ज करें:
sudo passwd -l pi
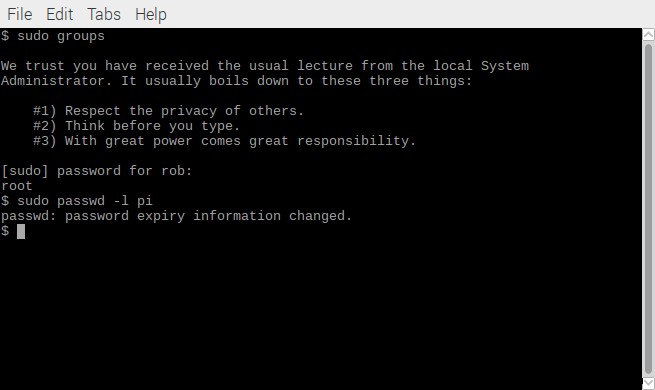
आपको रीबूट करके, फिर "pi" के रूप में लॉग इन करने का प्रयास करके इसका परीक्षण करने की आवश्यकता है, तो आगे बढ़ें और ऐसा करें। आप "pi" के रूप में लॉग इन नहीं कर पाएंगे।
अपडेटेड रहें
अब जब आपने डिफ़ॉल्ट यूजर सेटिंग्स बदल दी हैं, तो आपको यह सुनिश्चित करने की आवश्यकता है कि आपकी मशीन किसी भी सुरक्षा कमजोरियों का ख्याल रखने के लिए अप टू डेट रहे। ऐसा करने के लिए, बस कमांड चलाएं:
sudo apt-get update && sudo apt-get dist-upgrade
आपसे आपके पासवर्ड के लिए प्रेरित किया जाएगा। यह मानते हुए कि इंस्टॉल करने के लिए अपडेट और अपग्रेड हैं, यह आपको बताएगा कि वे SD कार्ड पर कितनी जगह लेंगे और जारी रखने के लिए "y" या "n" दबाने के लिए प्रेरित करेंगे। "y" दबाएं, फिर अपडेट चलाने के लिए Enter दबाएं।
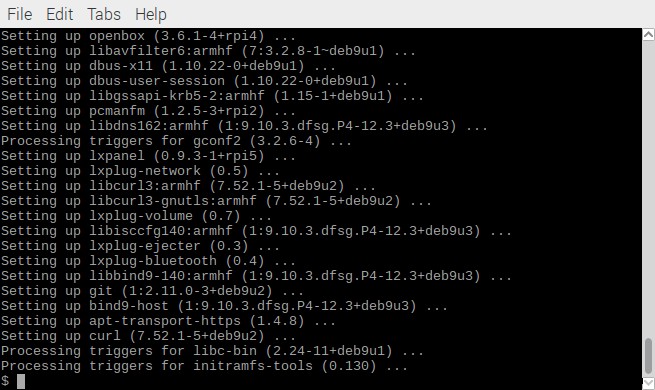
आपने अब सभी इंस्टॉल किए गए पैकेज अपडेट कर दिए हैं। यह ध्यान देने योग्य है कि पिछले अपडेट मशीन पर संग्रहीत हैं, इसलिए आपके SD कार्ड पर कितनी खाली जगह है, इस पर निर्भर करते हुए, आप पहले डाउनलोड किए गए अपडेट को हटाने के लिए निम्न कमांड चलाना चाह सकते हैं:
sudo apt-get clean
निष्कर्ष
बस! आपने अब "pi" को अक्षम कर दिया है और सिस्टम को अपडेट करना सीख लिया है, जिससे यह पहले की तुलना में अनंत रूप से अधिक सुरक्षित हो गया है। आप अपने Pi के लिए क्या उपयोग कर रहे हैं, इस पर निर्भर करते हुए, विचार करने के लिए कुछ अगले चरण फायरवॉल इंस्टॉल करना या SSH एक्सेस को सुरक्षित करने के लिए RSA कुंजियाँ सेट अप करना हो सकता है। यदि आप इसे देखना चाहते हैं तो एक कमेंट छोड़ें, और हम इसके बारे में लिख सकते हैं!