2018 में हुए डेटा ब्रीच में लगभग 668 मिलियन उपयोगकर्ता खाते समझौता किए गए थे, और 2017 में आश्चर्यजनक रूप से 1.578 बिलियन खाते समझौता किए गए थे। सबसे हालिया ब्रीच में से एक BlankMediaGames था, जो लोकप्रिय Town of Salem शीर्षक के निर्माता हैं। अकेले उस ब्रीच में 7.6 मिलियन से अधिक खाते समझौता किए गए थे।
जब आप जिस वेबसाइट पर पंजीकृत हैं, वह हैक हो जाती है, तो आपकी जानकारी संग्रहीत, बेची या लीक की जा सकती है। यदि आप उस वेबसाइट पर उसी ईमेल पते और पासवर्ड का उपयोग करते हैं जो दूसरों पर करते हैं, तो हैकर्स आसानी से आपकी जानकारी तक पहुंच प्राप्त कर सकते हैं। यही कारण है कि इतने सारे सुरक्षा विशेषज्ञ हर वेबसाइट पर अलग पासवर्ड उपयोग करने की सलाह देते हैं जिसमें आप शामिल होते हैं।
सुरक्षा की कुंजी जागरूकता है। यदि आप जानते हैं कि कोई खाता कब समझौता किया गया है, तो आप अन्य खातों की सुरक्षा के लिए कदम उठा सकते हैं। यहां बताया गया है कि कैसे।
HaveIBeenPwned.com का लाभ उठाएं
वेब पर इस जैसे अन्य लेख हैं, लेकिन कई पुराने हैं। फोर्ब्स विशेष रूप से एक है जो कई वेबसाइटों को सूचीबद्ध करता है, लेकिन टेस्टिंग में हमने पाया कि उनके सुरक्षा प्रमाणपत्र समाप्त हो चुके हैं या उन्होंने 403 Forbidden त्रुटि दी। भले ही आप इन्हें काम करवा सकें, क्या यह जोखिम के लायक है?
एक साइट ने बार-बार खुद को साबित किया है: HaveIBeenPwned.com। वेबसाइट ईमेल पतों को ब्रीच के डेटाबेस के खिलाफ जांचती है और आपको बताती है कि क्या आपका ईमेल पता उन कई ब्रीच में से एक में फैलाया गया है जो होते हैं। HaveIBeenPwned सबसे हालिया ब्रीच और सबसे बड़े ब्रीच दोनों को सूचीबद्ध करता है।
HaveIBeenPwned.com का उपयोग कैसे करें
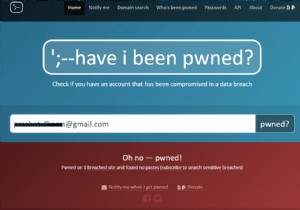
ऊपर की छवि देखें। यह पता लगाने में एक ही चरण शामिल है कि क्या कोई खाता समझौता किया गया है: बस सर्च बॉक्स में दर्ज करें और "pwned?" बटन दबाएं। (यदि आप उत्सुक हैं, तो pwned "owned" की गलत वर्तनी है, जो 1990 के दशक के अंत/2000 के दशक की शुरुआत का एक इंटरनेट-जन्मा अपमान है।)
यहां होता है जब हम एक पते का टेस्ट करते हैं:
मुझे पता था कि खाता बड़े WordPress ब्रीच के कारण कुछ समय पहले समझौता किया गया था, और इसे सुरक्षित करने के उपाय किए गए हैं। यदि आपका ईमेल पता कई ब्रीच के कारण समझौता किया गया है (जैसे नीचे वाला), तो आप सूचियों को देख सकते हैं और पता लगा सकते हैं कि कौन से सबसे खतरनाक हैं।
यदि आप कई वेबसाइटों पर एक ही ईमेल पते का उपयोग करते हैं, तो सुनिश्चित करें कि प्रत्येक के लिए अलग पासवर्ड हो।
सूचना के नीचे, आप देखेंगे कि खाता कब और कहां समझौता किया गया था, साथ ही आपके खाता सुरक्षा को बेहतर बनाने के चरणों का विवरण। यह आपको यह भी बताएगा कि क्या ब्रीच में ईमेल, पासवर्ड, नाम, स्थान आदि शामिल थे।
डोमेन और पते मॉनिटर करें
यदि आप किसी दिए गए वेब डोमेन के मालिक हैं, तो आप स्वचालित अलर्ट सेट अप कर सकते हैं यदि डोमेन पर खाते कभी समझौता किए जाते हैं। HaveIBeenPwned को स्वामित्व के सत्यापन और कई अन्य सुरक्षा परतों की आवश्यकता होती है इससे पहले कि आप इन सूचनाओं को प्राप्त कर सकें, जो किसी ऐसे व्यक्ति के जोखिम को कम करता है जो जानकारी इकट्ठा कर सकता है जो उनके पास नहीं होनी चाहिए।
आप एक ईमेल पता भी दर्ज कर सकते हैं और जब उल्लेखनीय ब्रीच होते हैं तो सूचित किया जा सकता है।
मजबूत पासवर्ड बनाना
प्रत्येक वेबसाइट के लिए अलग पासवर्ड उपयोग करना परेशानी भरा है, लेकिन यह उस सिरदर्द की तुलना में फीका पड़ जाता है जो आप अनुभव करेंगे यदि आपकी पहचान चोरी हो जाती है या अन्य महत्वपूर्ण जानकारी लीक हो जाती है। एक मजबूत पासवर्ड में ये प्रमुख तत्व होने चाहिए:
- पासवर्ड कम से कम 12 कैरेक्टर का है, लेकिन अधिक पसंद किया जाता है।
- पासवर्ड अपर और लोअर केस अक्षरों, संख्याओं और प्रतीकों का मिश्रण होना चाहिए।
- पासवर्ड का आपके ईमेल पते से कोई समानता नहीं होनी चाहिए।
- पासवर्ड कोई सामान्य शब्द या वाक्यांश नहीं होना चाहिए।
चाहे आप कितने भी सुरक्षा उपाय कर लें, खाता सुरक्षा की 100% गारंटी नहीं है, लेकिन आप प्रत्येक वेबसाइट पर मजबूत, विशिष्ट पासवर्ड का उपयोग करके और आपके लिए प्रासंगिक डेटा ब्रीच की निगरानी करके हैकर के पहुंच प्राप्त करने के जोखिम को कम कर सकते हैं।