Mac या Windows को लक्षित करने वाले मैलवेयर हमले की खबर आज इंटरनेट उपयोगकर्ताओं के लिए निश्चित रूप से नई नहीं है। मामले को बदतर बनाने के लिए, बूट वायरस, दुष्ट फ़ाइल अटैचमेंट और मैक्रो वायरस जैसे वेरिएंट पहले ही सुर्खियों में आ चुके हैं। यदि आपको लगता है कि सब कुछ मैलवेयर पर शुरू और खत्म होता है, तो आप गलत हैं। यह अभी आने वाली चीजों का सिर्फ एक संकेत है, इसे एक खतरे की घंटी मानें।
साइबर सिक्योरिटी रिसर्च इंस्टीट्यूट (CSRI) द्वारा किए गए एक हालिया अध्ययन से पता चला है कि डिजिटल कोड साइनिंग प्रमाणपत्र कैसे जोखिम में हैं। Stuxnet वर्म इस तरह का पहला था जिसका उपयोग 2005 में ईरानी परमाणु संवर्धन प्रक्रिया से समझौता करने के लिए किया गया था। डिजिटल कोड साइनिंग प्रमाणपत्र के दुरुपयोग का एक हालिया उदाहरण CCleaner पर हमला था।
डिजिटल कोड साइनिंग प्रमाणपत्र:
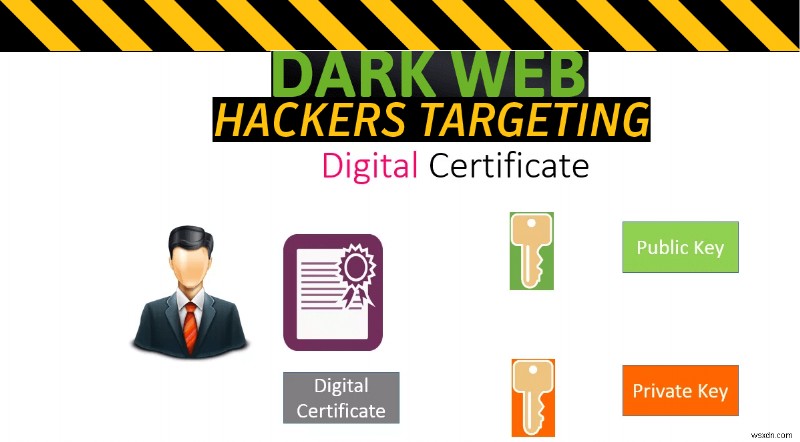
एक डिजिटल प्रमाणपत्र एक पहचान पत्र की तरह है, जो किसी व्यक्ति या कंपनी को पहचान प्रदान करता है। वे विश्वसनीय प्रमाणपत्र प्राधिकरण (CA) द्वारा जारी किए जाते हैं।
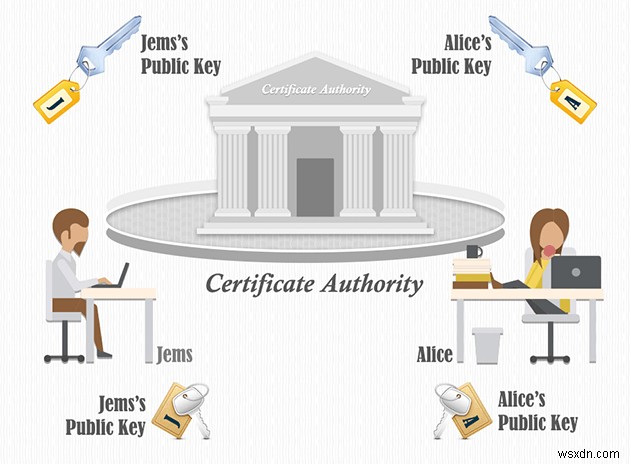
img src: SSL.org
प्रमाणन प्राधिकरण धारक की पहचान और अधिकार को मंजूरी देने के लिए डिजिटल प्रमाणपत्र जारी करते हैं। प्रत्येक डिजिटल प्रमाणपत्र में एक सार्वजनिक कुंजी के साथ अन्य पहचान जानकारी एम्बेडेड होती है। ये प्रमाणपत्र क्रिप्टोग्राफिक रूप से हस्ताक्षरित होते हैं, जो डेटा अखंडता को प्रमाणित करते हैं और इसके उपयोग को मान्य करते हैं।
डिजिटल प्रमाणपत्र वाला एक कंप्यूटर एप्लिकेशन या सॉफ़्टवेयर कंप्यूटर द्वारा विश्वसनीय माना जाता है और बिना किसी चेतावनी संदेश के प्रोग्राम निष्पादन की अनुमति देता है।
डिजिटल प्रमाणपत्र जोखिम में कैसे हैं?
वैध रूप से हस्ताक्षरित डिजिटल प्रमाणपत्र डार्क वेब पर 1,200$ (प्रति प्रमाणपत्र) तक की कीमत पर बिक्री के लिए हैं। हैकर्स इन प्रमाणपत्रों का उपयोग अपने दुर्भावनापूर्ण कोड को विश्वसनीय सॉफ़्टवेयर विक्रेताओं से जोड़ने के लिए करते हैं, जिससे मैलवेयर का पता लगने का जोखिम कम हो जाता है। इस प्रकार, वे लक्षित नेटवर्क और उपयोगकर्ता मशीन सुरक्षा को आसानी से बायपास कर लेते हैं।
क्या मुझे चिंता करने की ज़रूरत है?
मैरीलैंड विश्वविद्यालय, कॉलेज पार्क, Doowon Kim, BumJun Kwon और Tudor Dumitras के सुरक्षा शोधकर्ताओं की एक टीम ने पाया है कि डिजिटली हस्ताक्षरित मैलवेयर प्रचलित है। कुल 325 हस्ताक्षरित मैलवेयर नमूने पहले ही खोजे जा चुके हैं। जिनमें से 189 के पास वैध डिजिटल हस्ताक्षर हैं।
"ऐसे विकृत हस्ताक्षर एक विरोधी के लिए उपयोगी हैं: हम पाते हैं कि एक वैध नमूने से एक अनसाइन्ड मैलवेयर नमूने में केवल एक Authenticode हस्ताक्षर कॉपी करने से मैलवेयर AV पहचान को बायपास करने में मदद मिल सकती है," शोधकर्ताओं ने कहा।
इनमें से 27 समझौता किए गए प्रमाणपत्रों को पहले ही रद्द कर दिया गया है, हालांकि फिलहाल शेष 84 प्रमाणपत्र सिस्टम द्वारा तब तक विश्वसनीय हैं जब तक रद्द नहीं किए जाते।
"मैलवेयर परिवारों का एक बड़ा अंश (88.8%) एक ही प्रमाणपत्र पर निर्भर करता है, जो सुझाव देता है कि अपमानजनक प्रमाणपत्र ज्यादातर मैलवेयर लेखकों द्वारा नियंत्रित होते हैं न कि तीसरे पक्ष द्वारा," तीनों ने कहा (मैरीलैंड विश्वविद्यालय, कॉलेज पार्क से Doowon Kim, BumJun Kwon और Tudor Dumitras)।
Src: thehackernews.com
प्रमाणपत्रों को रद्द किए जाने के बाद भी, शोधकर्ताओं ने पाया है कि साइबर अपराधी तुरंत इसका दुरुपयोग करना बंद नहीं करेंगे। चूंकि कुछ एंटीवायरस प्रोग्राम रद्द किए गए प्रमाणपत्रों में दुर्भावनापूर्ण प्रोग्राम को पहचानने में विफल रहते हैं। अर्थात, दुर्भावनापूर्ण कोड बिना किसी बाधा के सिस्टम पर चलेगा।
हैकर्स वैध Microsoft-हस्ताक्षरित Windows सिस्टम फ़ाइलों या Microsoft Office फ़ाइल में से किसी में भी दुर्भावनापूर्ण कोड आसानी से जोड़ सकते हैं। इसलिए, सुरक्षा एप्लिकेशन की व्हाइटलिस्ट में Microsoft द्वारा हस्ताक्षरित फ़ाइलों को जोड़ा जाता है ताकि झूठी पहचान से बचा जा सके जो महत्वपूर्ण सिस्टम फ़ाइलों को हटाने और सिस्टम क्रैश का कारण बन सकती है।
सुरक्षित रहने के लिए मैं क्या कर सकता हूँ?
- हमेशा अपने ऑपरेटिंग सिस्टम और ब्राउज़र को अपडेट रखें।
- रूट प्रमाणपत्र क्षेत्र में किसी भी नए CA को जोड़ने से बचें।
- अज्ञात डेवलपर द्वारा वितरित फ़ाइल को डाउनलोड होने से ब्लॉक करें।
- हमेशा विश्वसनीय प्रमाणपत्रों का ट्रैक रखें।
- एंडपॉइंट सुरक्षा समाधान इंस्टॉल करें
"डिजिटली हस्ताक्षरित मैलवेयर सिस्टम सुरक्षा तंत्र को बायपास कर सकता है जो केवल वैध हस्ताक्षर वाले प्रोग्राम को इंस्टॉल या लॉन्च करते हैं।" पढ़ता है पेपर "Certified Malware: Measuring Breaches of Trust in the Windows Code-Signing PKI."
यह वास्तव में एक गंभीर मामला है, हैकर्स के पास वैध प्रमाणपत्रों तक पहुंच होने का मतलब है कि कुछ भी सुरक्षित नहीं है। चूंकि एक एंटी-वायरस प्रोग्राम और सिस्टम इन खतरों की पहचान नहीं कर पाएंगे। अब एंटी-वायरस प्रोग्राम से बचना आसान है।
आप signedmalware.org पर हमलावरों द्वारा दुरुपयोग किए गए प्रमाणपत्रों की सूची देख सकते हैं।