गूगल का क्रोम OS, पहली नज़र में, ऑपरेटिंग सिस्टम सुरक्षा के लिए कुछ हद तक एक टचडाउन है। यह शायद दुनिया का सबसे सुरक्षित ऑपरेटिंग सिस्टम है (कुछ सीमित कार्यक्षमता की कीमत पर)। दुर्भाग्य से, क्रोम OS रामबाण नहीं है, और प्लेटफॉर्म के बारे में गंभीर सुरक्षा चिंताएं बनी हुई हैं।
पहले, हालांकि, अच्छी खबर:
क्रोम OS (कम खर्चीले क्रोम-ब्रांडेड नेटबुक पर चलने वाला स्ट्रिप्ड-डाउन लिनक्स ऑपरेटिंग सिस्टम) में सुरक्षा-जागरूक उपयोगकर्ताओं के लिए वास्तव में अच्छी सुविधाओं का एक गुच्छा है। बूटलोडिंग कोड रीड-ओनली मेमोरी में संग्रहीत है, और बूट-अप से पहले OS कर्नेल के डिजिटल हस्ताक्षर की जांच करता है ("वेरिफाइड बूट" सुविधा)। क्योंकि बूटलोडर ROM में है, हैकर्स भौतिक रूप से चिप के साथ छेड़छाड़ किए बिना इसे संशोधित नहीं कर सकते। यदि सिस्टम फ़ाइलें जांच में विफल होती हैं, तो बूटलोडर बस पूरी मशीन को फ़ैक्टरी सेटिंग्स पर रीसेट कर देगा, किसी भी दुर्भावनापूर्ण कोड को नष्ट कर देगा जिसे डाला गया हो सकता है।
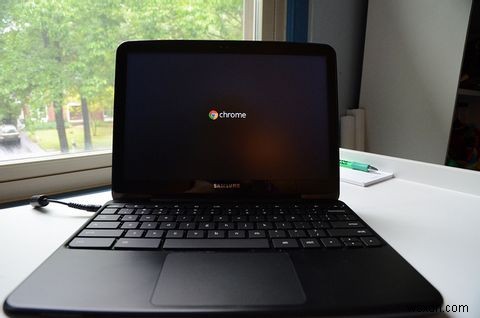
प्लेटफॉर्म की सुरक्षा इस तथ्य से और मजबूत होती है कि यह वेब ऐप्स पर आधारित है, जो सैंडबॉक्स में चलते हैं: उनके थ्रेड्स और मेमोरी को अलग रखा जाता है, सैद्धांतिक रूप से एक दुर्भावनापूर्ण वेब ऐप को अन्य ऐप्स की जानकारी तक पहुंचने या उनका नियंत्रण लेने से रोकता है। सुरक्षा सुधारों वाले सिस्टम अपडेट कंप्यूटर के नेटवर्क से कनेक्ट होने पर स्वचालित और अदृश्य रूप से लागू होते हैं, यह सुनिश्चित करने के लिए कि क्रोमबुक हमेशा अप टू डेट हैं। भौतिक पहुंच वाले हमलावरों से डिवाइस की रक्षा के लिए आप कुछ सुरक्षा विकल्प भी सक्षम कर सकते हैं। क्रोम OS मशीन पर मैलवेयर प्राप्त करना एक ईर्ष्यापूर्ण कार्य नहीं है। आप क्रोम OS प्लेटफॉर्म की सुरक्षा के बारे में यहां और पढ़ सकते हैं।
तो समस्या क्या है?
आप सैंडबॉक्स पर भरोसा नहीं कर सकते
दुर्भाग्य से, वेब सैंडबॉक्सिंग द्वारा प्रदान की जाने वाली सुरक्षा काफी हद तक अनौपचारिक और अप्रमाणित है। जावा सहित बहुत सारे सैंडबॉक्स में बग खोजे गए हैं जिन्होंने एप्लिकेशन को उनसे बाहर निकलने और मशीन पर मनमाने निर्देशों को निष्पादित करने की अनुमति दी। क्रोम के खिलाफ ब्लैक-हैट हैकर्स द्वारा सैंडबॉक्स-ब्रेकिंग हमले प्रदर्शित किए गए हैं। उन विशिष्ट कारनामों को अब ठीक कर दिया गया है, लेकिन इस बात की कोई गारंटी नहीं है कि और नहीं हैं। रिक फर्ग्यूसन, एक सुरक्षा शोधकर्ता, इसे इस तरह कहते हैं:
"इंटरनेट एक्सप्लोरर, जावा, गूगल एंड्रॉइड और निश्चित रूप से क्रोम ब्राउज़र (कुछ नाम रखने के लिए) के लिए सैंडबॉक्सिंग से बाहर निकलने वाले कारनामे पहले ही प्रदर्शित किए जा चुके हैं, जबकि गूगल सैंडबॉक्स प्रभावी है, यह अभेद्य नहीं है और 100 प्रतिशत सुरक्षा के लिए इस पर भरोसा करना अदूरदर्शी होगा।"
यहां सबसे बड़ा अपराधी इंटरएक्टिव वेब है, विशेष रूप से WebGL, ओपनजीएल (एक सामान्य ग्राफिक्स लाइब्रेरी) का एक कार्यान्वयन जो वेब ब्राउज़र में उपयोग के लिए अभिप्रेत है। WebGL आपको अपने ब्राउज़र से ग्राफिकली इम्प्रेसिव 3D डेमो चलाने देता है, जो वास्तव में अच्छा है (ऐसे उदाहरणों के लिए), लेकिन दुर्भाग्य से, यह सुरक्षा के लिए एक बुरा सपना भी है। WebGL वेब ऐप्स को मशीन के वीडियो कार्ड पर मनमाने शेडर निर्देश भेजने की अनुमति देता है, जो संभावित रूप से सैंडबॉक्स-ब्रेकिंग कारनामों की एक पूरी काल्पनिक इंद्रधनुष की अनुमति देता है। माइक्रोसॉफ्ट की आधिकारिक स्थिति [टूटा URL हटाया गया] है कि WebGL आंतरिक उपयोग के लिए बहुत असुरक्षित है:
"WebGL की सुरक्षा पूरी तरह से सिस्टम के निचले स्तरों पर निर्भर करती है, जिसमें OEM ड्राइवर शामिल हैं, जो सुरक्षा गारंटी को बनाए रखते हैं जिनके बारे में उन्हें पहले कभी चिंता करने की आवश्यकता नहीं थी। हमले जिनके परिणामस्वरूप पहले केवल स्थानीय विशेषाधिकार वृद्धि हुई होगी, अब दूरस्थ समझौता का परिणाम हो सकते हैं। हालांकि इन जोखिमों को कुछ हद तक कम करना संभव हो सकता है, WebGL द्वारा उजागर बड़ा हमला सतह एक चिंता का विषय बना हुआ है। हम उन बग्स को देखने की उम्मीद करते हैं जो केवल कुछ प्लेटफॉर्म या कुछ वीडियो कार्ड के साथ मौजूद हैं, संभावित रूप से लक्षित हमलों की सुविधा प्रदान करते हैं।"
आप क्लाउड पर भरोसा नहीं कर सकते
सैंडबॉक्स के खिलाफ संभावित खतरों से भी बदतर, हालांकि, प्लेटफॉर्म की प्रकृति ही है। क्रोमबुक, डिज़ाइन द्वारा, क्लाउड पर बहुत अधिक निर्भर करते हैं। यदि आप गलती से अपना क्रोमबुक नष्ट कर देते हैं (मान लीजिए, उस पर कदम रखकर या इसे पिघली हुई चट्टान की झील में गिराकर), आपका डेटा नहीं गया है। आप बस एक नया खरीद सकते हैं, लॉग इन कर सकते हैं, और अपने सभी डेटा और सेटिंग्स वापस पा सकते हैं।
दुर्भाग्य से, यह उपयोगकर्ताओं को समीकरण के क्लाउड पक्ष पर काफी जोखिम में डालता है। आर्स टेक्निका के शॉन गैलाघर अपनी संपादकीय "व्हाई द NSA लव्स गूगल्स क्रोमबुक" में बताते हैं, हम जानते हैं कि NSA के पास गूगल के क्लाउड स्टोरेज में आक्रामक बैकडोर थे (और अभी भी हो सकते हैं), और ड्राइव उपयोगकर्ताओं की सभी फ़ाइलों पर जासूसी करने के लिए इसका उपयोग कर सकते हैं, जिनमें क्रोमबुक का उपयोग करने वाले भी शामिल हैं। जैसा कि गैलाघर कहते हैं,
"इसमें से कुछ भी आवश्यक रूप से गूगल की गलती नहीं है। लेकिन यह प्लेटफॉर्म के रूप में ब्राउज़र की कमजोरी है – एप्लिकेशन के लिए लगभग सभी कंप्यूटिंग संसाधनों, प्रस्तुति के अलावा, वापस क्लाउड में धकेलकर, क्रोमबुक मॉडल हमलावरों या पर्यवेक्षकों के लिए आपकी कंप्यूटिंग दुनिया में खुद को इंजेक्ट करने के लिए वन-स्टॉप शॉप बनाता है।"
यह केवल NSA नहीं है, या तो। जबकि विश्वसनीय बूटलोडर आपको ऑपरेटिंग सिस्टम के लिए लगातार, दुर्भावनापूर्ण संशोधनों से बचा सकता है जो आपके कार्यों पर रिपोर्ट करते हैं, एक वेब ऐप द्वारा एक भी सुरक्षा उल्लंघन आपकी कुंजी और प्रमाणीकरण विवरण चुराने के लिए पर्याप्त हो सकता है, जिसका उपयोग एक हमलावर तब आपके क्लाउड डेटा तक पहुंचने और इसे अपने अवकाश पर ब्राउज़ करने के लिए कर सकता है।
नेटिव ऐप्स आ रहे हैं
मामले को बदतर बनाने के लिए, क्रोम OS का सैंडबॉक्स विशेष रूप से शुद्ध प्रतिमान नहीं है: वेब पेजों के ऊपर चलने वाले ब्राउज़र एक्सटेंशन, जैसे एडब्लॉक प्लस और गूगल ट्रांसलेट, मशीन पर चलने वाला नेटिव कोड हैं, और वे सभी तरह की बुरी चीजें कर सकते हैं (एडवेयर प्रदर्शित करना और आपके पासवर्ड पर जासूसी करना शामिल है)। यहां तक कि ऐसे एक्सटेंशन भी हैं जिन्हें आप डाउनलोड कर सकते हैं जो अन्य दुर्भावनापूर्ण एक्सटेंशन का पता लगाते हैं और हटाते हैं – एंटी-वायरस सॉफ्टवेयर का एक रूप जिसे क्रोम OS को कथित तौर पर आवश्यकता नहीं है। गूगल के क्रेडिट के लिए, क्रोम OS केवल क्रोम एक्सटेंशन स्टोर से ऐप्स इंस्टॉल करेगा जो पहले ही गूगल की अनुमोदन प्रक्रिया से गुजर चुके हैं। दुर्भाग्य से, वह वेटिंग प्रक्रिया मानव निर्णय पर निर्भर करती है, और उस वेटिंग द्वारा प्रदान की गई गारंटी अच्छे सैंडबॉक्सिंग द्वारा प्रदान की गई गारंटी की तुलना में बहुत कमजोर हैं।
यह बदतर हो जाता है: गूगल एंड्रॉइड ऐप्स के रूप में नेटिव ऐप्स को लागू करने की योजना बना रहा है, जो एक इंटरफेस लेयर के माध्यम से क्रोम OS में चलते हैं। ये नेटिव ऐप्स होंगे जो क्रोम OS के लिए सुरक्षा चिंताओं की एक पूरी चौड़ाई और गहराई पेश करते हैं, और उन सुरक्षा चिंताओं को क्लाउड की कुंजी चोरी के सापेक्ष भेद्यता द्वारा और अधिक गंभीर बना दिया जाता है। उल्लंघन अधिक गंभीर होते हैं जब वे अदृश्य और लगातार होते हैं।
अब, निश्चित रूप से, क्रोम OS पर अनुमत कोई भी एंड्रॉइड ऐप गूगल की टीम द्वारा दुर्भावनापूर्ण कोड के लिए सावधानीपूर्वक जांचा जाएगा, लेकिन यह मशीन की सुरक्षा पर लटकाने के लिए पर्याप्त मजबूत गारंटी नहीं है। भले ही कोड दुर्भावनापूर्ण न हो, वे लगभग निश्चित रूप से अपने स्वयं के कारनामों और कमजोरियों के साथ आएंगे जिनका उपयोग ऑपरेटिंग सिस्टम तक पहुंच प्राप्त करने के लिए किया जा सकता है। नेटिव कोड खतरनाक है, और उन सुरक्षा सिद्धांतों का उल्लंघन करता है जो क्रोम OS को सुरक्षित रखने के लिए अभिप्रेत हैं।
क्रोम OS: सुरक्षित, लेकिन चिंताएं मौजूद हैं
यह यहां एक पल लेने लायक है यह दोहराने के लिए कि क्रोम OS बहुत सुरक्षित है। यदि आप विंडोज, लिनक्स, या OSX का उपयोग कर रहे हैं, तो क्रोम OS छलांग और सीमा से अधिक सुरक्षित है। वास्तव में, यह मूल रूप से प्लान 9 को छोड़कर हर ऑपरेटिंग सिस्टम के लिए सच है, एक हाइपर-सिक्योर ऑपरेटिंग सिस्टम इतना अस्पष्ट है कि यह कम से कम आंशिक रूप से 'वेयर' न होने से मैलवेयर से बचता है। हालांकि, इसे लापरवाह होने के बहाने के रूप में न लें: क्रोम OS के बारे में गंभीर सुरक्षा चिंताएं बनी हुई हैं, और जब आप अपने कंप्यूटर को संवेदनशील जानकारी के साथ भरोसा करते हैं तो उनके प्रति सचेत रहना उचित है।
इमेज क्रेडिट: शटरस्टॉक के माध्यम से लैपटॉप के साथ हैकर, स्टीफन शैंकलैंड द्वारा "क्रोम लैपेल पिन", slgckgc द्वारा "क्रोमबुक", ?? ? द्वारा "क्रोमबुक फोटो टेस्ट", रयान सोम्मा द्वारा "क्रिहा-चिफ्रिएरमशीन, क्रिहा-एन्क्रिप्शन डिवाइस"