लगभग 33% सभी क्रोमियम उपयोगकर्ताओं के पास किसी न किसी प्रकार का ब्राउज़र प्लगइन इंस्टॉल है। एक आला, एज-टेक्नोलॉजी होने के बजाय जिसे विशेष रूप से पावर यूज़र्स द्वारा उपयोग किया जाता है, ऐड-ऑन सकारात्मक रूप से मुख्यधारा हैं, जिनमें से अधिकांश क्रोम वेब स्टोर और फ़ायरफ़ॉक्स ऐड-ऑन मार्केटप्लेस से आते हैं।
लेकिन वे कितने सुरक्षित हैं?
IEEE सिम्पोजियम ऑन सिक्योरिटी एंड प्राइवेसी में प्रस्तुत किए जाने वाले शोध के अनुसार, उत्तर है बहुत नहीं। गूगल द्वारा वित्त पोषित अध्ययन में पाया गया कि लाखों क्रोम उपयोगकर्ताओं के पास किसी न किसी प्रकार का ऐड-ऑन आधारित मैलवेयर इंस्टॉल है, जो कुल गूगल ट्रैफ़िक का 5% दर्शाता है।
शोध के परिणामस्वरूप लगभग 200 प्लगइन्स को क्रोम ऐप स्टोर से हटा दिया गया, और मार्केटप्लेस की समग्र सुरक्षा पर सवाल खड़ा कर दिया।
तो, हमें सुरक्षित रखने के लिए गूगल क्या कर रहा है, और आप एक दुष्ट ऐड-ऑन को कैसे पहचान सकते हैं? मैंने पता लगाया।
ऐड-ऑन कहां से आते हैं
उन्हें जो भी कहें - ब्राउज़र एक्सटेंशन, प्लगइन्स या ऐड-ऑन - वे सभी एक ही जगह से आते हैं। स्वतंत्र, तृतीय-पक्ष डेवलपर्स जो उत्पाद बनाते हैं जो उन्हें लगता है कि एक आवश्यकता पूरी करते हैं, या एक समस्या हल करते हैं।
ब्राउज़र ऐड-ऑन आमतौर पर वेब प्रौद्योगिकियों, जैसे HTML, CSS, और जावास्क्रिप्ट का उपयोग करके लिखे जाते हैं, और आमतौर पर एक विशिष्ट ब्राउज़र के लिए बनाए जाते हैं, हालांकि कुछ तृतीय-पक्ष सेवाएं हैं जो क्रॉस-प्लेटफ़ॉर्म ब्राउज़र प्लगइन्स के निर्माण की सुविधा प्रदान करती हैं।
एक बार जब एक प्लगइन पूरा होने और परीक्षण किए जाने के स्तर पर पहुंच जाता है, तो इसे जारी किया जाता है। एक प्लगइन को स्वतंत्र रूप से वितरित करना संभव है, हालांकि अधिकांश डेवलपर्स इसके बजाय उन्हें मोज़िला, गूगल और माइक्रोसॉफ्ट के एक्सटेंशन स्टोर के माध्यम से वितरित करना चुनते हैं।
हालांकि, इससे पहले कि यह कभी किसी उपयोगकर्ता के कंप्यूटर को छूए, इसका परीक्षण यह सुनिश्चित करने के लिए किया जाना चाहिए कि यह उपयोग करने के लिए सुरक्षित है। यहां बताया गया है कि गूगल क्रोम ऐप स्टोर पर यह कैसे काम करता है।
क्रोम को सुरक्षित रखना
एक एक्सटेंशन की प्रस्तुति से, इसके अंतिम प्रकाशन तक, 60 मिनट का इंतजार होता है। यहां क्या होता है? खैर, पर्दे के पीछे, गूगल यह सुनिश्चित कर रहा है कि प्लगइन में कोई दुर्भावनापूर्ण तर्क नहीं है, या ऐसा कुछ भी नहीं जो उपयोगकर्ताओं की गोपनीयता या सुरक्षा से समझौता कर सके।
इस प्रक्रिया को 'एनहांस्ड आइटम वैलिडेशन' (IEV) के रूप में जाना जाता है, और यह जांच की एक श्रृंखला है जो मैलवेयर की पहचान करने के लिए एक प्लगइन के कोड और इंस्टॉल होने पर उसके व्यवहार की जांच करती है।
गूगल ने एक प्रकार की 'स्टाइल गाइड' भी प्रकाशित की है जो डेवलपर्स को बताती है कि कौन से व्यवहार अनुमत हैं, और स्पष्ट रूप से दूसरों को हतोत्साहित करती है। उदाहरण के लिए, इनलाइन जावास्क्रिप्ट का उपयोग करना मना है - जावास्क्रिप्ट जो एक अलग फ़ाइल में संग्रहीत नहीं है - क्रॉस-साइट स्क्रिप्टिंग हमलों के जोखिम को कम करने के लिए।
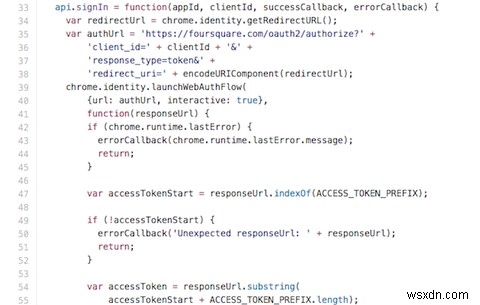
गूगल 'eval' के उपयोग को भी दृढ़ता से हतोत्साहित करता है, जो एक प्रोग्रामिंग निर्माण है जो कोड को कोड निष्पादित करने की अनुमति देता है, और सभी प्रकार के सुरक्षा जोखिम पेश कर सकता है। वे प्लगइन्स को दूरस्थ, गैर-गूगल सेवाओं से जोड़ने पर भी उत्सुक नहीं हैं, क्योंकि यह मैन-इन-द-मिडिल (MITM) हमले का जोखिम पैदा करता है।
ये सरल कदम हैं, लेकिन अधिकांश भाग के लिए उपयोगकर्ताओं को सुरक्षित रखने में प्रभावी हैं। एलियनवेयर में सुरक्षा अधिवक्ता जावेद मलिक को लगता है कि यह सही दिशा में एक कदम है लेकिन ध्यान दें कि उपयोगकर्ताओं को सुरक्षित रखने में सबसे बड़ी चुनौती शिक्षा का मुद्दा है।
"अच्छे और बुरे सॉफ़्टवेयर के बीच अंतर करना तेजी से मुश्किल होता जा रहा है। इसे दूसरे शब्दों में कहें, एक आदमी का वैध सॉफ़्टवेयर दूसरे आदमी का पहचान-चोरी करने वाला, गोपनीयता-समझौता करने वाला दुर्भावनापूर्ण वायरस है जो नरक की आंतों में कोडित है। मुझे गलत न समझें, मैं इन दुर्भावनापूर्ण एक्सटेंशन को हटाने के लिए गूगल के कदम का स्वागत करता हूं — इनमें से कुछ को कभी भी सार्वजनिक नहीं किया जाना चाहिए था। लेकिन कंपनियों जैसे गूगल के लिए आगे की चुनौती एक्सटेंशन की निगरानी करना और स्वीकार्य व्यवहार की सीमाओं को परिभाषित करना है। एक वार्तालाप जो सुरक्षा या प्रौद्योगिकी से परे फैला हुआ है और बड़े पैमाने पर इंटरनेट-उपयोग करने वाले समाज के लिए एक प्रश्न है।"
गूगल का लक्ष्य यह सुनिश्चित करना है कि उपयोगकर्ता ब्राउज़र प्लगइन्स इंस्टॉल करने से जुड़े जोखिमों के बारे में सूचित हों। गूगल क्रोम ऐप स्टोर पर प्रत्येक एक्सटेंशन आवश्यक अनुमतियों के बारे में स्पष्ट है, और आपके द्वारा दी गई अनुमतियों से अधिक नहीं हो सकता। यदि एक एक्सटेंशन उन चीजों को करने के लिए कह रहा है जो असामान्य लगती हैं, तो आपके पास संदेह का कारण है।
लेकिन कभी-कभी, जैसा कि हम सभी जानते हैं, मैलवेयर दरारों से फिसल जाता है।
जब गूगल गलत होता है
गूगल, आश्चर्यजनक रूप से, काफी कड़ा जहाज चलाता है। जब गूगल क्रोम वेब स्टोर की बात आती है तो उनकी नजर से ज्यादा कुछ नहीं फिसलता। जब कुछ करता है, हालांकि, यह बुरा होता है।
- AddToFeedly एक क्रोम प्लगइन था जो उपयोगकर्ताओं को अपनी Feedly RSS रीडर सदस्यता में एक वेबसाइट जोड़ने की अनुमति देता था। यह एक शौकिया डेवलपर द्वारा जारी एक वैध उत्पाद के रूप में जीवन शुरू किया, लेकिन 2014 में चार अंकों की राशि के लिए खरीदा गया। नए मालिकों ने फिर प्लगइन को SuperFish एडवेयर से भर दिया, जिसने पेज में विज्ञापन इंजेक्ट किए और पॉप-अप उत्पन्न किए। SuperFish ने इस साल की शुरुआत में कुख्याति प्राप्त की जब यह सामने आया कि लेनोवो अपने सभी लो-एंड विंडोज लैपटॉप के साथ इसे शिप कर रहा था।
- WebPage Screenshot उपयोगकर्ताओं को उस वेबपेज की पूरी छवि कैप्चर करने की अनुमति देता है जिस पर वे जा रहे हैं, और इसे 1 मिलियन से अधिक कंप्यूटरों पर इंस्टॉल किया गया है। हालांकि, यह उपयोगकर्ता जानकारी को संयुक्त राज्य में एक ही IP पते पर भी प्रसारित कर रहा है। WebPage Screenshot के मालिकों ने किसी भी गलत काम से इनकार किया है, और जोर देकर कहा कि यह उनकी गुणवत्ता आश्वासन प्रथाओं का हिस्सा था। गूगल ने तब से इसे क्रोम वेब स्टोर से हटा दिया है।
- Adicionar Ao Google Chrome एक दुष्ट एक्सटेंशन था जिसने फेसबुक खातों को हाईजैक किया, और अनधिकृत स्टेटस, पोस्ट और फोटो साझा किए। मैलवेयर एक साइट के माध्यम से फैला था जो YouTube की नकल करती थी, और उपयोगकर्ताओं को वीडियो देखने के लिए प्लगइन इंस्टॉल करने के लिए कहा। गूगल ने तब से प्लगइन को हटा दिया है।
यह देखते हुए कि अधिकांश लोग अपने अधिकांश कंप्यूटिंग करने के लिए क्रोम का उपयोग करते हैं, यह परेशान करने वाला है कि ये प्लगइन दरारों से फिसलने में कामयाब रहे। लेकिन कम से कम असफल होने के लिए एक प्रक्रिया थी। जब आप दूसरी जगहों से एक्सटेंशन इंस्टॉल करते हैं, तो आप सुरक्षित नहीं होते।
बहुत कुछ एंड्रॉइड उपयोगकर्ताओं की तरह जो कोई भी ऐप इंस्टॉल कर सकते हैं, गूगल आपको कोई भी क्रोम एक्सटेंशन इंस्टॉल करने देता है, जिसमें वे भी शामिल हैं जो क्रोम वेब स्टोर से नहीं आते हैं। यह केवल उपभोक्ताओं को थोड़ा अतिरिक्त विकल्प देने के लिए नहीं है, बल्कि डेवलपर्स को उनके द्वारा काम किए जा रहे कोड का परीक्षण करने की अनुमति देने के लिए है इससे पहले कि इसे अनुमोदन के लिए भेजा जाए।
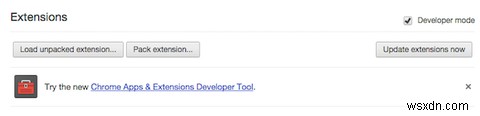
हालांकि, यह याद रखना महत्वपूर्ण है कि मैन्युअल रूप से इंस्टॉल किया गया कोई भी एक्सटेंशन गूगल की कठोर परीक्षण प्रक्रियाओं से नहीं गुजरा है, और इसमें सभी प्रकार के अवांछनीय व्यवहार हो सकते हैं।
आप कितने जोखिम में हैं?
2014 में, गूगल ने माइक्रोसॉफ्ट के इंटरनेट एक्सप्लोरर को प्रमुख वेब ब्राउज़र के रूप में पीछे छोड़ दिया, और अब लगभग 35% इंटरनेट उपयोगकर्ताओं का प्रतिनिधित्व करता है। परिणामस्वरूप, किसी भी व्यक्ति के लिए जो त्वरित लाभ कमाना या मैलवेयर वितरित करना चाहता है, यह एक आकर्षक लक्ष्य बना हुआ है।
गूगल, अधिकांश भाग के लिए, सामना करने में सक्षम रहा है। घटनाएं हुई हैं, लेकिन वे अलग-थलग रही हैं। जब मैलवेयर फिसलने में कामयाब रहा है, तो उन्होंने इसे शीघ्रता से और उस पेशेवरता के साथ निपटाया है जिसकी आप गूगल से उम्मीद करेंगे।
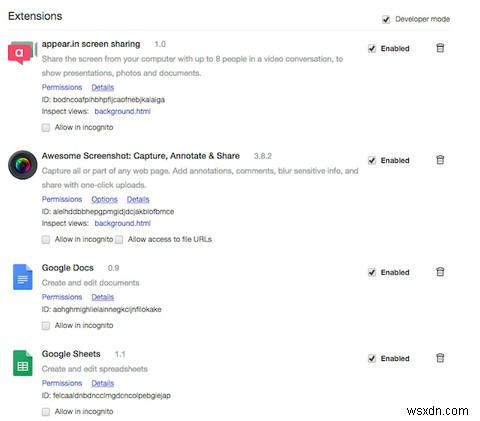
हालांकि, यह स्पष्ट है कि एक्सटेंशन और प्लगइन्स एक संभावित हमला वेक्टर हैं। यदि आप कुछ संवेदनशील करने की योजना बना रहे हैं जैसे अपने ऑनलाइन बैंकिंग में लॉग इन करना, तो आप इसे एक अलग, प्लगइन-मुक्त ब्राउज़र या एक गुप्त विंडो में करना चाह सकते हैं। और यदि आपके पास ऊपर सूचीबद्ध कोई एक्सटेंशन है, तो अपने क्रोम एड्रेस बार में chrome://extensions/ टाइप करें, फिर उन्हें ढूंढें और हटाएं, बस सुरक्षित रहने के लिए।
क्या आपने कभी गलती से कुछ क्रोम मैलवेयर इंस्टॉल किया है? कहानी बताने के लिए जीवित रहे? मैं इसके बारे में सुनना चाहता हूं। नीचे एक टिप्पणी छोड़ें, और हम बात करेंगे।