विंडोज 11 में अपग्रेड करने पर विचार कर रहे हैं? कुछ चीजें हैं जो आपको रोक सकती हैं।
पहला, आपका भौतिक हार्डवेयर। यदि आप AMD Ryzen 3000 श्रृंखला या Intel 7th Gen CPU या बेहतर का उपयोग नहीं कर रहे हैं, तो स्वचालित अपग्रेड पथ काम नहीं करेगा।
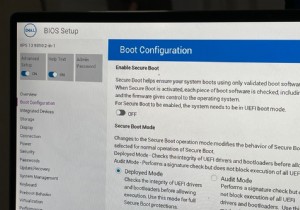
दूसरा, यदि आपका कंप्यूटर सिक्योर बूट और TPM का समर्थन नहीं करता है, तो आप पहली बाधा में ही गिर जाएंगे। हालांकि, सब कुछ खो नहीं गया है क्योंकि आप अपने BIOS/UEFI मेनू से सिक्योर बूट और TPM को चालू कर सकते हैं।
तो, विंडोज 11 अपग्रेड को सक्षम करने के लिए सिक्योर बूट और TPM को चालू करने का तरीका जानने के लिए पढ़ें।
सिक्योर बूट और TPM क्या हैं?
ट्रस्टेड मॉड्यूल प्लेटफॉर्म (TPM) एक हार्डवेयर-स्तरीय सुरक्षा समाधान है जो आपके डेटा को हैकिंग और अन्य डेटा उल्लंघनों से बचाता है। TPM अद्वितीय एन्क्रिप्शन कुंजियों को इस तरह से संग्रहीत करता है कि हैकर के लिए उन तक पहुंचना लगभग असंभव है। यदि कोई आपके कंप्यूटर का उल्लंघन करता है और आपका डेटा एन्क्रिप्टेड है, तो यह सुरक्षित रहेगा।
विंडोज 11 के लिए माइक्रोसॉफ्ट की अनुशंसित आवश्यकताओं में TPM 2.0 सूचीबद्ध है, हालांकि आप पिछले संस्करण, TPM 1.2 का उपयोग करके अभी भी अपग्रेड कर सकते हैं, जो न्यूनतम आवश्यकता है।
TPM 2.0 के साथ, माइक्रोसॉफ्ट को यह भी आवश्यक है कि आप सिक्योर बूट को सक्रिय करें, UEFI-स्तरीय सुरक्षा सेटिंग जो किसी अनधिकृत ऑपरेटिंग सिस्टम को बूट होने से रोकती है। सिक्योर बूट प्रभावी रूप से एक गेटकीपर है, जो आपके सिस्टम से पहले दुर्भावनापूर्ण कोड को बूट होने से रोकता है और इसका प्राथमिक लक्ष्य रूटकिट्स, बूटकिट्स और अन्य दुर्भावनापूर्ण कोड से बचाना है।
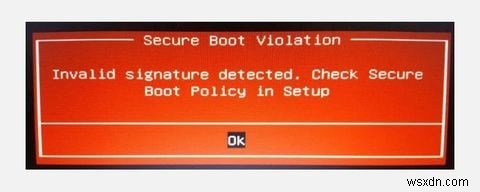
लेकिन इसके कुछ दुष्प्रभाव भी हैं। उदाहरण के लिए, सिक्योर बूट आपको कई लिनक्स वितरणों को डुअल-बूट करने से रोकेगा, जिसके कारण कई यूजर्स ने सिक्योर बूट को अक्षम कर दिया है।
उन दो महत्वपूर्ण विशेषताओं के अलावा, विंडोज 11 विशिष्ट हार्डवेयर आवश्यकताओं के साथ आता है, माइक्रोसॉफ्ट ने लाखों यूजर्स के लिए स्वचालित अपग्रेड पथ को अवरुद्ध करने का विकल्प चुना है। यदि आप AMD Ryzen 3000 श्रृंखला या बाद में, या Intel 7th Gen CPU या बाद में विंडोज 10 का उपयोग कर रहे हैं, तो आप सीधे विंडोज 11 में अपग्रेड कर सकते हैं।
हालांकि, यदि नहीं, तो आपको विंडोज 11 क्लीन इंस्टॉल का विकल्प चुनना होगा। विंडोज 11 की एक साफ स्थापना अधिकांश हार्डवेयर पर काम करेगी, लेकिन यह चेतावनी के साथ आती है। विशेष रूप से, माइक्रोसॉफ्ट ने बार-बार कहा है कि यह "असमर्थित" हार्डवेयर पर विंडोज 11 इंस्टॉलेशन को अपडेट प्रदान नहीं करेगा, इसलिए आप अपने जोखिम पर इंस्टॉल करें।
TPM और सिक्योर बूट को कैसे इनेबल करें
ट्रस्टेड मॉड्यूल प्लेटफॉर्म और सिक्योर बूट आपके UEFI सेटिंग्स में पाए जाते हैं। विंडोज 11 में अपग्रेड करने का प्रयास करने से पहले आपको सिस्टम UEFI में प्रवेश करना होगा और उन्हें इनेबल करना होगा। दोनों सेटिंग्स समान क्षेत्रों में पाई जाती हैं, लेकिन हम पढ़ने में आसानी के लिए चरणों को तीन भागों में विभाजित करेंगे।
अपने BIOS/UEFI में कैसे प्रवेश करें
अपने सिस्टम BIOS/UEFI में प्रवेश करने के कुछ तरीके हैं। पुराने समय की आजमाई हुई और परखी हुई विधि, बूटअप के दौरान एक कीबोर्ड कुंजी टैप करना अभी भी काम करता है, लेकिन यदि आपके पास फास्ट बूट इनेबल है तो आपको मौका नहीं मिल सकता है। यदि बूट स्क्रीन तेजी से निकल जाती हैं और आप विंडोज 10 में समाप्त हो जाते हैं, तो BIOS तक पहुंचने का एक और तरीका है।
- सेटिंग्स > अपडेट और सुरक्षा > रिकवरी > अभी पुनरारंभ करें पर जाएं।
- जब आपका कंप्यूटर पुनरारंभ होता है, तो आपको कई विकल्पों के साथ एक बड़ी नीली स्क्रीन दिखाई देगी। समस्या निवारण > उन्नत विकल्प > UEFI फर्मवेयर सेटिंग्स > पुनरारंभ चुनें।
जब कंप्यूटर फिर से पुनरारंभ होता है, तो आपको अपने BIOS/UEFI सेटिंग्स मेनू में होना चाहिए।
अपने BIOS/UEFI में TPM कैसे इनेबल करें
आपके BIOS में TPM सेटिंग्स का स्थान आपके मदरबोर्ड निर्माता के आधार पर भिन्न होगा। निम्नलिखित छवियां X570 MSI मदरबोर्ड से ली गई हैं, हालांकि जहां आपको TPM विकल्प मिलेगा वह आवश्यक रूप से समान नहीं होगा।
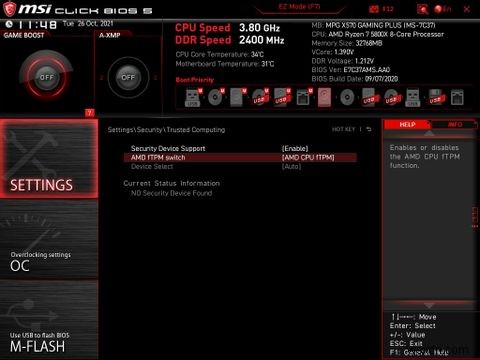
एक और बात पर विचार करना है कि TPM कुछ मदरबोर्ड पर आपके CPU निर्माता के आधार पर एक अलग नाम के तहत सूचीबद्ध हो सकता है:
- इंटेल प्लेटफॉर्म ट्रस्ट टेक्नोलॉजी (PTT)
- AMD fTPM
तो, मेरे मदरबोर्ड पर, TPM विकल्प सेटिंग्स > सुरक्षा > विश्वसनीय कंप्यूटिंग > TPM डिवाइस चयन पर पाए जाते हैं, जहां मैं AMD fTPM चालू करूंगा।
एक बार चालू हो जाने पर, आप सेटिंग्स को बचा सकते हैं और विंडोज 10 पर वापस निकल सकते हैं। एक बार विंडोज बूट हो जाने पर, आप अपनी TPM स्थिति की जांच कर सकते हैं ताकि यह सुनिश्चित हो सके कि सब कुछ चालू और चल रहा है।
Windows key + R दबाकर रन डायलॉग खोलें, फिर tpm.msc इनपुट करें और Enter दबाएं। TPM प्रबंधन कंसोल लोड होगा, जो दर्शाता है कि TPM इनेबल है या नहीं और यदि हां, तो आप किस संस्करण का उपयोग कर रहे हैं।
सिक्योर बूट कैसे इनेबल करें
जब आप अपने सिस्टम सेटिंग्स में गहरे हैं, तो यह जांचने के लिए एक क्षण लें कि क्या सिक्योर बूट इनेबल है।
TPM विकल्पों की तरह, आपको सिक्योर बूट विकल्प कहां मिलेगा यह थोड़ा अलग होगा, लेकिन यह आमतौर पर बूट टैब में स्थित होता है। अपना बूट टैब ढूंढें और सिक्योर बूट विकल्प ढूंढने के लिए नीचे स्क्रॉल करें और सुनिश्चित करें कि यह इनेबल है।
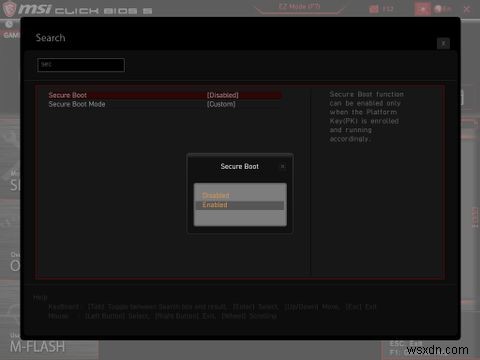
सिक्योर बूट के बारे में एक बात ध्यान देने योग्य है कि इसके लिए आपके ड्राइव को GUID पार्टीशन टेबल (GPT) का उपयोग करना आवश्यक है, न कि पुराने मास्टर बूट रिकॉर्ड (MBR) का। नए पार्टीशन टेबल के रूप में, GPT MBR पर कई संवर्द्धन के साथ आता है। यदि सिक्योर बूट इनेबल नहीं होगा, तो आपको अपने MBR ड्राइव को GPT में बदलने की आवश्यकता हो सकती है।
वैकल्पिक रूप से, आपका कंप्यूटर या हार्डवेयर सिक्योर बूट इनेबल करने के लिए बस बहुत पुराना हो सकता है।
माइक्रोसॉफ्ट के PC Health Check ऐप का उपयोग करके जांचें कि आपका हार्डवेयर संगत है या नहीं
माइक्रोसॉफ्ट हार्डवेयर संगतता की जांच के लिए अपने PC Health Check ऐप का उपयोग करने की सिफारिश करता है। PC Health Check ऐप लिंक किए गए पेज के नीचे पाया जाता है। इसे डाउनलोड करें और अपनी विंडोज 11 संगतता की जांच करने के लिए इसे चलाएं।
वैकल्पिक रूप से, आप WhyNotWin11 देख सकते हैं, एक ओपन-सोर्स विकल्प जो आपकी विंडोज 11 संगतता में अधिक विस्तृत जानकारी प्रदान कर सकता है।
तो, वहां आपके पास है। आपने दो सबसे महत्वपूर्ण सेटिंग्स इनेबल कर दी हैं जो आपके विंडोज 11 अपग्रेड पथ को अवरुद्ध कर देंगी। एक बार इनेबल हो जाने और यह मानते हुए कि आप संगत हार्डवेयर चला रहे हैं, माइक्रोसॉफ्ट आपको विंडोज 11 अपग्रेड की पेशकश करेगा। यह जांचने के लिए कि आपका विंडोज 11 अपग्रेड तैयार है या नहीं, सेटिंग्स > अपडेट और सुरक्षा > विंडोज अपडेट पर जाएं, जहां आपको बड़ा अपडेट बटन मिलेगा।