जब कोई डोमेन उपयोगकर्ता Windows पर लॉग ऑन करता है, तो उनके क्रेडेंशियल्स डिफ़ॉल्ट रूप से स्थानीय कंप्यूटर पर सेव हो जाते हैं (Cached Credentials: एक उपयोगकर्ता नाम और पासवर्ड हैश)। यह उपयोगकर्ता को कंप्यूटर पर लॉगऑन करने की अनुमति देता है भले ही AD डोमेन कंट्रोलर अनुपलब्ध हों, बंद हों, या नेटवर्क केबल कंप्यूटर से अनप्लग हो। डोमेन खाता क्रेडेंशियल्स कैशिंग लैपटॉप उपयोगकर्ताओं के लिए सुविधाजनक है जो कॉर्पोरेट नेटवर्क उपलब्ध न होने पर डिवाइस पर अपने स्थानीय डेटा तक पहुंच सकते हैं।
Windows पर डोमेन उपयोगकर्ता क्रेडेंशियल्स कैशिंग
कैश्ड क्रेडेंशियल्स का उपयोग Windows पर लॉगऑन करने के लिए किया जा सकता है यदि उपयोगकर्ता ने इस कंप्यूटर पर कम से कम एक बार प्रमाणित किया है और तब से उनका डोमेन पासवर्ड नहीं बदला है। कैश्ड क्रेडेंशियल्स में उपयोगकर्ता पासवर्ड कभी समाप्त नहीं होता। यदि डोमेन पासवर्ड पॉलिसी उपयोगकर्ता को पासवर्ड बदलने के लिए मजबूर करती है, तो स्थानीय कैश में सेव किया गया पासवर्ड तब तक नहीं बदलेगा जब तक उपयोगकर्ता नए पासवर्ड से लॉग ऑन नहीं करता। यदि अंतिम लॉगऑन के बाद AD में उपयोगकर्ता पासवर्ड बदल दिया गया है और कंप्यूटर ऑफलाइन रहा है (डोमेन नेटवर्क तक पहुंच के बिना), तो उपयोगकर्ता पुराने पासवर्ड के साथ कंप्यूटर पर लॉगिन कर सकेगा।
यदि Active Directory डोमेन उपलब्ध नहीं है, तो Windows जांचता है कि दर्ज किया गया उपयोगकर्ता नाम और पासवर्ड लोकल कैश से मेल खाता है या नहीं और कंप्यूटर पर लोकल लॉगऑन की अनुमति देता है।
कैश्ड क्रेडेंशियल्स रजिस्ट्री में रेग कुंजी HKEY_LOCAL_MACHINE\Security\Cache (%systemroot%\System32\config\SECURITY) के तहत संग्रहीत होते हैं। प्रत्येक सेव किया गया हैश NL$x पैरामीटर में संग्रहीत होता है (जहां x कैश्ड डेटा इंडेक्स है)। डिफ़ॉल्ट रूप से, यहां तक कि एक एडमिनिस्ट्रेटर भी इस रजिस्ट्री कुंजी की सामग्री नहीं देख सकता, लेकिन यदि आवश्यक हो तो आप पहुंच प्राप्त कर सकते हैं।
पासवर्ड हैश को उपयोगकर्ता नाम के आधार पर salt का उपयोग करके संशोधित किया जाता है और रजिस्ट्री में सेव किया जाता है।
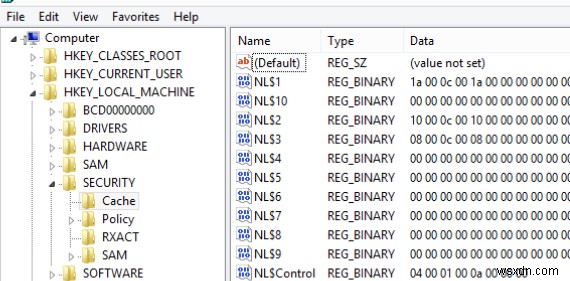
यदि आप NL$x का मान साफ़ करते हैं, तो कैश्ड उपयोगकर्ता क्रेडेंशियल्स हटा दिए जाएंगे।
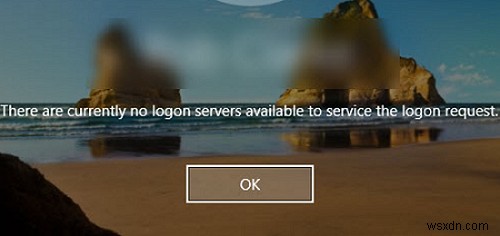
यदि लोकल कैश में कोई कैश्ड क्रेडेंशियल्स नहीं हैं, तो ऑफलाइन कंप्यूटर पर लॉग ऑन करने का प्रयास करते समय आप निम्न संदेश देखेंगे:
There are currently no logon servers available to service the logon request.
Group Policy के साथ कैश्ड क्रेडेंशियल्स कॉन्फ़िगर करना
आप Group Policy विकल्प के साथ डोमेन कंप्यूटर पर लोकल कैश में जिन अद्वितीय उपयोगकर्ताओं के क्रेडेंशियल्स सेव किए जा सकते हैं, उनकी संख्या सेट कर सकते हैं। उपयोगकर्ता क्रेडेंशियल्स को लोकल कैश में संग्रहीत करने के लिए, उपयोगकर्ता को कम से कम एक बार कंप्यूटर पर लॉग ऑन करना होगा।
डिफ़ॉल्ट रूप से, Windows 10 और Windows Server 2016 हाल ही में लॉग ऑन किए गए 10 उपयोगकर्ताओं के क्रेडेंशियल्स संग्रहीत करता है। आप निम्न GPO विकल्प के साथ इस मान को बदल सकते हैं - Interactive logon: Number of previous logons to cache (in case domain controller is not available)। आप इसे Computer Configuration -> Policies -> Windows Settings -> Security Settings -> Local Policies -> Security Options में पा सकते हैं। आप 0 से 50 तक कोई भी मान सेट कर सकते हैं।
यदि आप 0 सेट करते हैं, तो यह Windows को उपयोगकर्ता क्रेडेंशियल्स कैश करने से रोकेगा। इस मामले में, जब डोमेन अनुपलब्ध हो और उपयोगकर्ता लॉग ऑन करने का प्रयास करे, तो उन्हें त्रुटि दिखाई देगी: There are currently no logon servers available to service the logon request।
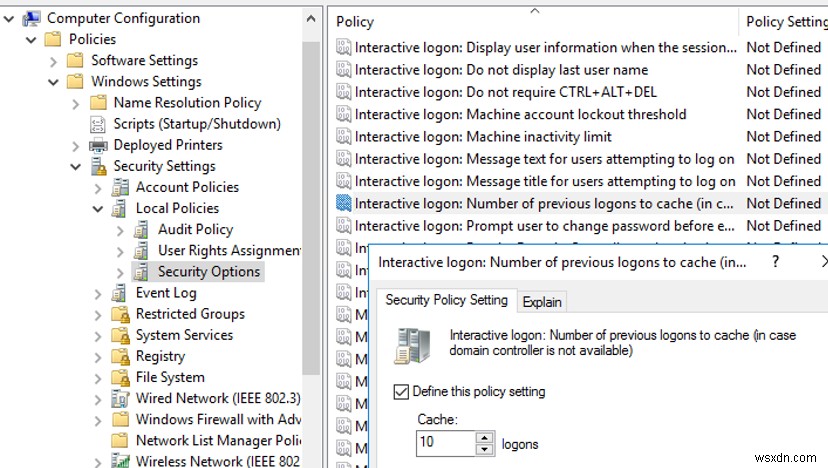
आप इस विकल्प को CashedLogonsCount REG_SZ रजिस्ट्री पैरामीटर के माध्यम से HKLM\Software\Microsoft\Windows NT\CurrentVersion\Winlogon में भी कॉन्फ़िगर कर सकते हैं।
यदि कोई उपयोगकर्ता सेव किए गए क्रेडेंशियल्स के साथ लॉग ऑन करता है, तो वे नहीं देखते कि डोमेन कंट्रोलर उपलब्ध नहीं है। GPO का उपयोग करके, आप कैश्ड क्रेडेंशियल्स का उपयोग करके लॉग ऑन करने की सूचना प्रदर्शित कर सकते हैं। ऐसा करने के लिए, Computer configuration -> Policies -> Administrative templates -> Windows Components -> Windows Logon Options के तहत Report when logon server was not available during user logon पॉलिसी सक्षम करें।
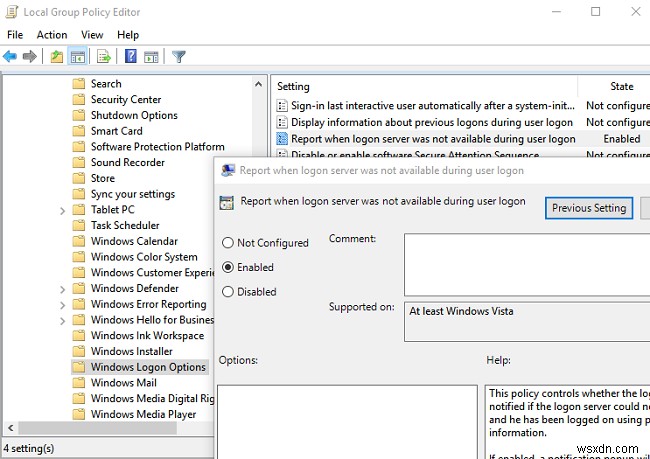
फिर उपयोगकर्ता लॉगऑन के बाद ट्रे में निम्न सूचना दिखाई देगी:
A domain controller for your domain could not be contacted. You have been logged on using cached account information. Changes to your profile since you last logged on might not be available.
इस विकल्प को रजिस्ट्री के माध्यम से सक्षम किया जा सकता है:
HKEY_LOCAL_MACHINE/SOFTWARE/Microsoft/Windows NT/Current Version/Winlogon
- ValueName:
ReportControllerMissing - Data Type:
REG_SZ - Value:
1
कैश्ड Windows क्रेडेंशियल्स के सुरक्षा जोखिम
लोकल क्रेडेंशियल कैशिंग के कुछ सुरक्षा जोखिम हैं। कैश्ड डेटा वाले कंप्यूटर/लैपटॉप तक भौतिक पहुंच प्राप्त करने के बाद, एक हमलावर ब्रूट-फोर्स हमले का उपयोग करके आपके पासवर्ड हैश को डिक्रिप्ट कर सकता है। यह पासवर्ड की लंबाई और जटिलता पर निर्भर करता है। यदि पासवर्ड जटिल है, तो पासवर्ड को ब्रूट करने में बहुत अधिक समय लगता है। इसलिए स्थानीय प्रशासक अनुमतियों वाले उपयोगकर्ताओं (या, इसके अलावा, डोमेन एडमिन खाते) के लिए कैशिंग का उपयोग करने की अनुशंसा नहीं की जाती है।
Windows डोमेन नेटवर्क पर प्रशासक खातों को सुरक्षित रखने के तरीके के बारे में और जानें।
सुरक्षा जोखिमों को कम करने के लिए, आप कार्यालय और प्रशासक कंप्यूटरों पर क्रेडेंशियल कैशिंग अक्षम कर सकते हैं। मोबाइल उपकरणों पर कैश्ड खातों की संख्या को 1 तक कम करने की अनुशंसा की जाती है। इसका मतलब है कि भले ही कोई प्रशासक किसी कंप्यूटर पर लॉग ऑन कर चुका हो और उनका डेटा कैश्ड हो गया हो, डिवाइस मालिक के लॉग ऑन करने के बाद प्रशासक का पासवर्ड हैश ओवरराइट हो जाएगा।
Windows Server 2012 R2 या नए के फंक्शनल लेवल वाले AD डोमेन के लिए, आप डोमेन प्रशासक खातों को Protected Users समूह में जोड़ सकते हैं। इस सुरक्षा समूह के लिए लोकल क्रेडेंशियल कैशिंग निषिद्ध है।
आप अपने डोमेन में अलग GPO बना सकते हैं ताकि विभिन्न उपकरणों और उपयोगकर्ता श्रेणियों के लिए कैश्ड क्रेडेंशियल्स के उपयोग को नियंत्रित किया जा सके (उदाहरण के लिए, GPO Security filters, WMI filters, या GPP Item level targeting का उपयोग करके CashedLogonsCount रजिस्ट्री पैरामीटर तैनात करके)।
- मोबाइल (लैपटॉप) उपयोगकर्ताओं के लिए:
CashedLogonsCount = 1 - कार्यालय डेस्कटॉप के लिए:
CashedLogonsCount = 0
ऐसी पॉलिसी डोमेन-जॉइन्ड डिवाइस से विशेषाधिकार प्राप्त उपयोगकर्ता हैश प्राप्त करने की संभावना को कम करेंगी