आपका PC आपको इंटरनेट से जोड़े रखने के लिए हजारों "डिजिटल दरवाजे" कहे जाने वाले पोर्ट को संभालता है। कई स्थितियां हैं जहां आपको इन पोर्ट को ट्रैक करने की आवश्यकता हो सकती है, जैसे नेटवर्क समस्याओं को ठीक करने या संदिग्ध गतिविधि का पता लगाने के लिए। यह गाइड Windows में पोर्ट जांचने के सबसे विश्वसनीय तरीके दिखाएगा।
कमांड प्रॉम्प्ट का उपयोग करके Windows में पोर्ट जांचें
Windows में पोर्ट जांचने का सबसे आम तरीका अंतर्निहित netstat (Network Statistics) टूल का उपयोग करना है। netstat कमांड में कई स्विच हैं जिनका व्यक्तिगत रूप से उपयोग किया जा सकता है, लेकिन हम यहां सभी जानकारी प्रकट करने के लिए पूर्ण कमांड का उपयोग करेंगे। यहां बताया गया है कि कैसे।
कमांड प्रॉम्प्ट को प्रशासक के रूप में खोलें और निम्न कमांड चलाएं:
netstat -abnoयह खुले पोर्ट की एक सूची लाएगा जो शायद काफी लंबी है, साथ ही उन Windows प्रक्रियाओं के साथ जो उनका उपयोग कर रही हैं। यहां, Local Address, State, और PID मुख्य कॉलम हैं जिन्हें पोर्ट ट्रैक करने के लिए देखने की आवश्यकता है:
- Local Address: यह आपके PC IP पते और पोर्ट नंबर को कोलन से अलग करके सूचीबद्ध करेगा, जैसे
0.0.0.0:135। इस उदाहरण में,135पोर्ट नंबर है। - State: यह LISTENING या ESTABLISHED स्थिति दिखाएगा। LISTENING का मतलब है कि प्रोग्राम कनेक्शन की प्रतीक्षा कर रहा है, और ESTABLISHED का मतलब है कि एक लाइव कनेक्शन डेटा का आदान-प्रदान कर रहा है।
- PID: प्रोसेस ID (PID) प्रक्रियाओं की पहचान करने के लिए एक अद्वितीय संख्या है। यदि कोई पोर्ट प्रोसेस नाम नहीं दिखा रहा है, तो आपको इसकी आवश्यकता होगी ताकि आप इसे Task Manager में पहचान सकें।
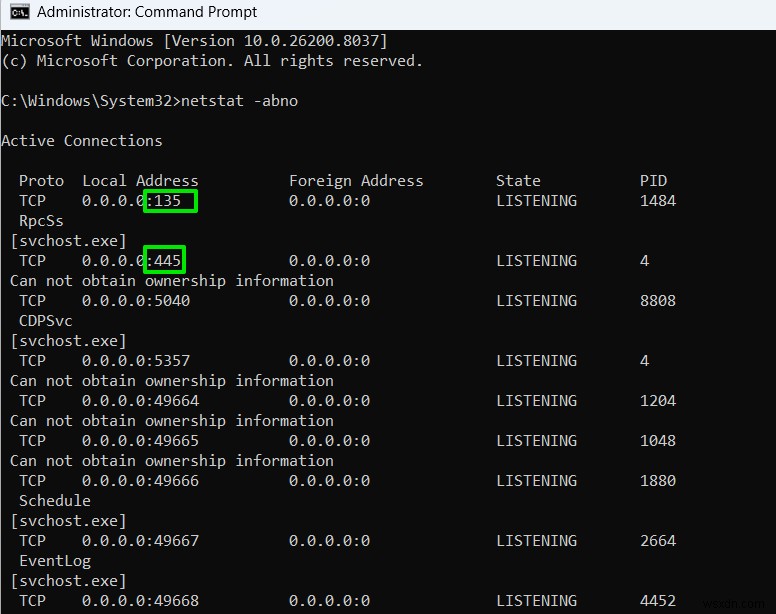
इन कॉलम में जानकारी का उपयोग करके, आप पता लगा सकते हैं कि किसी विशिष्ट पोर्ट पर क्या चल रहा है और यदि यह विरोध पैदा कर रहा है तो प्रक्रिया को मार सकते हैं। यह जानकारी पोर्ट फॉरवर्डिंग सेट अप करने के लिए भी महत्वपूर्ण है।
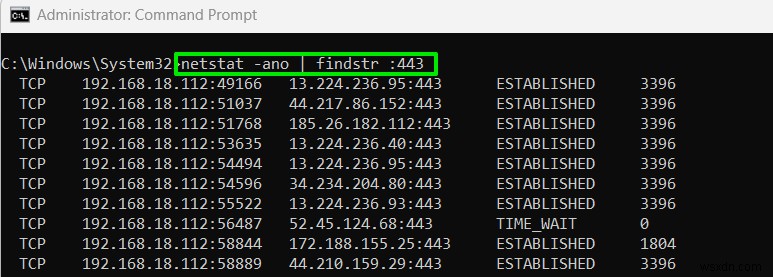
यदि बहुत अधिक डेटा है, तो आप किसी विशिष्ट पोर्ट पर कनेक्शन आसानी से प्रकट करने के लिए findstr कमांड का भी उपयोग कर सकते हैं। उदाहरण के लिए, पोर्ट 443 की स्थिति देखने के लिए, आप netstat -ano | findstr :443 टाइप कर सकते हैं। हमने -b स्विच को हटा दिया क्योंकि प्रोसेस नाम कभी-कभी findstr फॉर्मेटिंग को गड़बड़ कर सकते हैं, लेकिन इसे हटाना आवश्यक नहीं है।
PowerShell का उपयोग करके Windows में पोर्ट जांचें
यदि आप थोड़ी साफ सूची पसंद करते हैं, तो आपको PowerShell का उपयोग करना चाहिए। Get-NetTCPConnection और Get-NetUDPEndpoint कमांड का उपयोग करके, आप उपयोग में सभी पोर्ट को साफ कॉलम और पंक्तियों में प्रकट कर सकते हैं।
PowerShell को प्रशासक के रूप में खोलें और TCP कनेक्शन देखने के लिए Get-NetTCPConnection चलाएं और UDP कनेक्शन देखने के लिए Get-NetUDPEndpoint चलाएं। यह स्थानीय IP पता, पोर्ट नंबर (LocalPort के तहत), स्थिति, और PID (OwningProcess के तहत) प्रकट करेगा। यदि PID प्रकट नहीं होता है, तो PowerShell को पूर्ण स्क्रीन में रखें और कमांड फिर से चलाएं।
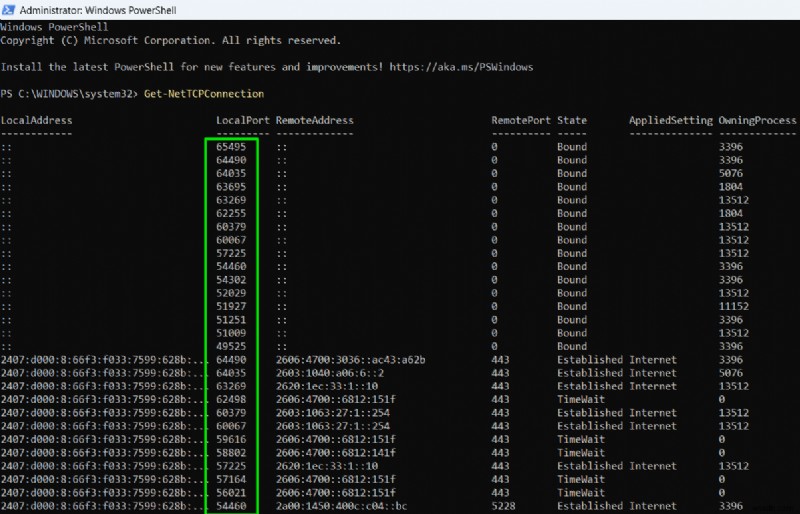
दुर्भाग्य से, यह इस सूची में प्रक्रिया का नाम नहीं दिखाता है। आपको PID का उपयोग करना होगा और इसे Task Manager में मिलान करके प्रक्रिया ढूंढनी होगी।
Resource Monitor का उपयोग करके Windows में उपयोग में पोर्ट जांचें
यदि आप GUI-आधारित विधि पसंद करते हैं, तो Resource Monitor Windows में पोर्ट जांचने के लिए एक बेहतरीन अंतर्निहित टूल है। बस Windows Search में "resource monitor" खोजें और Resource Monitor खोलें।
यहां, Network टैब पर जाएं और Listening Ports अनुभाग खोलें। यह सभी आवश्यक जानकारी दिखाएगा, जिसमें प्रक्रिया नाम, PID, पोर्ट नंबर, और प्रोटोकॉल शामिल हैं। अधिक महत्वपूर्ण बात, इसमें एक Firewall Status कॉलम है जो किसी विशिष्ट पोर्ट के लिए वर्तमान फ़ायरवॉल स्थिति दिखाता है। यदि कोई विशिष्ट पोर्ट ब्लॉक है, तो आप इसे यहां आसानी से देख सकते हैं।
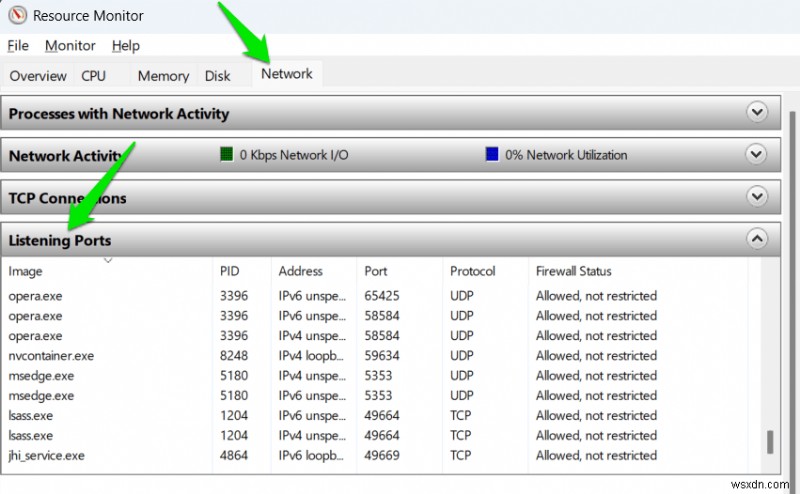
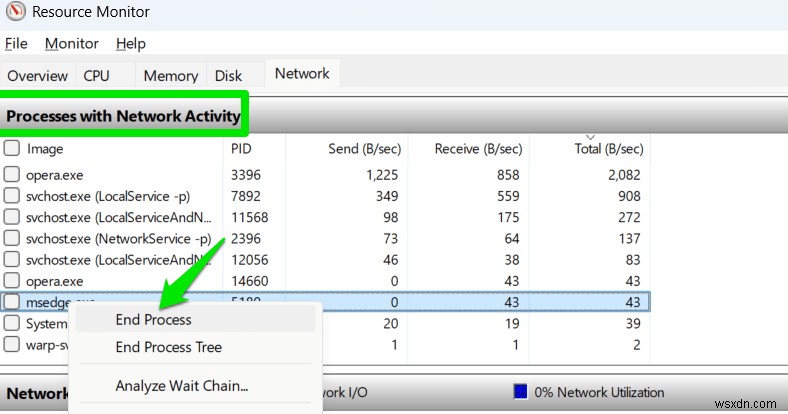
आप सूची को सॉर्ट करने के लिए कॉलम हेडिंग पर क्लिक कर सकते हैं, जैसे आप Port हेडिंग पर क्लिक करके सॉर्ट कर सकते हैं और आसानी से एक विशिष्ट पोर्ट ढूंढ सकते हैं। यदि आपको कोई विरोधी प्रक्रिया मिलती है, तो आप इसे Resource Monitor के अंदर ही बंद कर सकते हैं। बस Processes with Network Activity खोलें, प्रक्रिया पर राइट-क्लिक करें, और End process चुनें।
TCPView का उपयोग करके Windows में पोर्ट जांचें
यदि आप थर्ड-पार्टी ऐप इंस्टॉल करने में कोई आपत्ति नहीं करते हैं और अपने सभी पोर्ट के साथ क्या हो रहा है उस पर अधिक नियंत्रण चाहते हैं, तो आप TCPView नामक एक हल्के ऐप का उपयोग कर सकते हैं। यह तुरंत प्रक्रियाओं और उनके संबंधित पोर्ट की एक सूची लाता है।
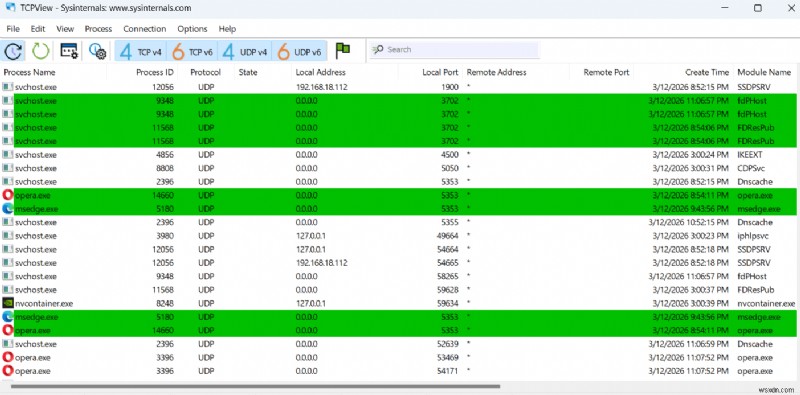
जो चीज इसे अन्य विधियों से बेहतर बनाती है वह यह है कि आप पोर्ट को सक्रिय रूप से खुलते, बंद होते और पैकेट भेजते हुए देख सकते हैं। बस हरे, लाल, और पीले हाइलाइट देखें। आप कॉलम हेडिंग पर क्लिक करके सूची को पुनः क्रमबद्ध भी कर सकते हैं, जिससे वह प्रक्रिया ढूंढना आसान हो जाता है जिसे आप चाहते हैं या एक ही पोर्ट के लिए प्रतिस्पर्धा करने वाली दो अलग-अलग प्रक्रियाएं।
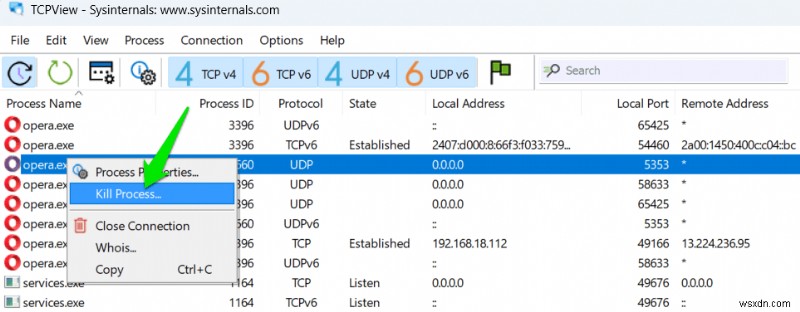
यदि आपको कोई प्रक्रिया या कनेक्शन मिलता है जिसे आप बंद करना चाहते हैं, तो बस उस प्रक्रिया पर राइट-क्लिक करें और End process चुनें। आप Close Connection पर क्लिक करके प्रक्रिया को खुला छोड़ सकते हैं, लेकिन इसे किसी दिए गए पोर्ट पर सुनने से रोक सकते हैं।
इन विधियों से प्राप्त जानकारी सबसे उपयोगी होती है जब आप पहले से ही समस्या जानते हैं, जैसे एक Windows त्रुटि जो पोर्ट ब्लॉक त्रुटि दिखाती है। यदि आप नेटवर्क समस्याओं का निवारण कर रहे हैं, तो आपको संबंधित नैदानिक कमांड चलाकर समस्याओं को ढूंढना और ठीक करना होगा।