जब किसी उच्च-मांग वाली सेवा या वेबसाइट को सर्वर पर होस्ट किया जाता है, तो उन्हें आमतौर पर इस तरह डिज़ाइन किया जाता है कि कई बैलेंसिंग नोड्स हों। ये नोड्स सुनिश्चित करते हैं कि जब एक नोड विफल होता है, तो अन्य नोड्स हैं जो देखभाल कर सकते हैं। Windows Server 2019/2016 के मामले में, नोड बैलेंसिंग एक क्वोरम सिस्टम के माध्यम से काम करता है। इस गाइड में, हम Windows File Share Witness सुविधा के बारे में बात करेंगे।
File Share Witness और क्वोरम सिस्टम
एक क्वोरम सिस्टम एक वोट-आधारित सिस्टम है जहां कई नोट्स मौजूद होने चाहिए ताकि यह सुनिश्चित हो सके कि वे विफलता के मामले में काम करते हैं। कभी-कभी, वोटिंग सिस्टम तब रुक जाता है जब कुल वोटों की "सम संख्या" होती है। वोटिंग का बिंदु सरल है। यह सुनिश्चित करता है कि नोड्स ओवरलोडेड नहीं हैं। एक File Share Witness टाईब्रेकर के रूप में कार्य करता है। यह आवश्यकता पड़ने पर एक अतिरिक्त क्वोरम वोट प्रदान कर सकता है। यह सुनिश्चित करता है कि साइट आउटेज की स्थिति में एक क्लस्टर चलता रहे।
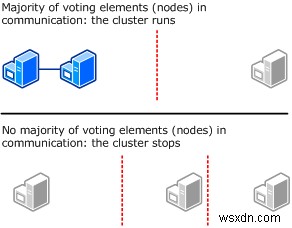
तो अगर आपके पास चार नोड्स हैं जो 2-2 प्रारूप में संतुलित हैं, और यदि नोड्स में से एक विफल होता है, तो अन्य 2 नोड्स को इसे संतुलित करने में सक्षम होना चाहिए। हालांकि, 2-2 प्रारूप के साथ, यह अटक जाता है। यदि IT एडमिन एक File Share Witness तैनात कर सकते हैं जो उन मौजूदा नोड्स में से 2 में एक वोट जोड़ सकता है, तो एक क्वोरम पहुंच जाएगा, और नोड्स सब कुछ संभाल सकते हैं। Legacy और Modern FSW के बारे में यहां और पढ़ें।
Windows Server 2019/2016 में File Share Witness सुविधा क्या है
FSW के काम करने के लिए प्रमुख आवश्यकताओं में से एक यह है कि यह डोमेन जॉइंड होना चाहिए और एक ही फॉरेस्ट का हिस्सा होना चाहिए। यह मानदंड महत्वपूर्ण था क्योंकि फेलओवर क्लस्टर Cluster Name Object (CNO) से कनेक्ट करने और शेयर को प्रमाणित करने के लिए Kerberos का उपयोग करता है। यह कई कारणों से संभव नहीं हो सकता है जिनमें शामिल हैं
- खराब इंटरनेट कनेक्शन।
- डोमेन कंट्रोलर उपलब्ध नहीं है।
- कोई सक्रिय डायरेक्टरी CNO ऑब्जेक्ट नहीं
- और अंत में डिस्क विटनेस के लिए कोई शेयर्ड ड्राइव नहीं।
इन परिदृश्यों को ध्यान में रखते हुए, Microsoft ने Windows 2019 में एक सुविधा जोड़ी जिससे क्वोरम सिस्टम तब भी काम कर सके जब यह डोमेन का हिस्सा न हो। यह FSW से जुड़े सर्वर पर एक स्थानीय उपयोगकर्ता खाते का उपयोग करके संभव हुआ।
IT एडमिन एक स्थानीय (गैर-प्रशासनिक) उपयोगकर्ता खाता बना सकते हैं, उस स्थानीय खाते को शेयर के पूर्ण अधिकार दे सकते हैं, क्लस्टर को शेयर से कनेक्ट कर सकते हैं। यहां चरण हैं:
- SERVER पर लॉग ऑन करें और एक स्थानीय उपयोगकर्ता खाता बनाएं (यानी FSW-ACCT)
- SERVER पर एक फ़ोल्डर बनाएं और इसे शेयर करें
- स्थानीय उपयोगकर्ता खाते (FSW-ACCT) को शेयर के पूर्ण अधिकार दें
- अपने क्लस्टर नोड्स में से एक पर लॉग इन करें और PowerShell कमांड चलाएं:
Set-ClusterQuorum -FileShareWitness \\SERVER\SHARE -Credential $(Get-Credential)
- आपसे खाते और पासवर्ड के लिए प्रेरित किया जाएगा जिसके लिए आपको SERVER\FSW-ACCT और पासवर्ड दर्ज करना चाहिए।
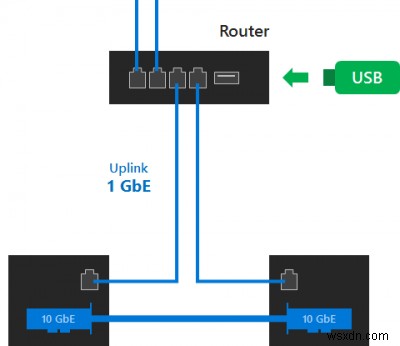
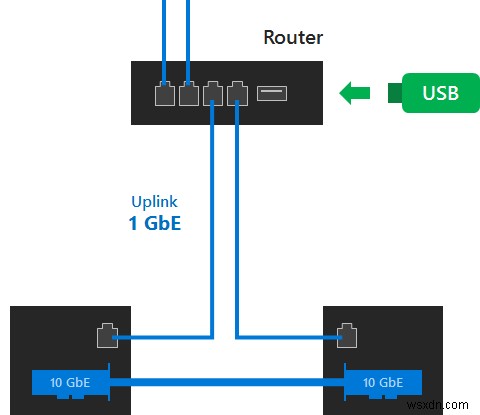
इसके अलावा, यदि कोई अतिरिक्त सर्वर उपलब्ध नहीं है, तो राउटर से जुड़ा एक USB ड्राइव भी काम करता है। एक बार कनेक्ट होने पर, आप अपना शेयर नाम, उपयोगकर्ता नाम, और एक्सेस के लिए पासवर्ड सेट कर सकते हैं। यह SMB 2.0 और ऊपर के साथ काम करता है।
आप File Share Witness सुविधा के बारे में MSDN पर और पढ़ सकते हैं।