आपने देखा होगा, आपकी मशीन पर अक्सर कई प्रोग्राम इंस्टॉल होते हैं जिन्हें शुरू करने के लिए प्रशासनिक अधिकारों की आवश्यकता होती है। विंडोज 11/10/8/7 में एडमिन अधिकार होने से आप सिस्टम में बदलाव कर सकते हैं, जो अन्य सभी उपयोगकर्ताओं को प्रभावित कर सकते हैं। दूसरे शब्दों में, कोई भी प्रोग्राम जिसे आप एडमिनिस्ट्रेटर के रूप में चलाने का निर्णय लेते हैं – यह कंप्यूटर के लिए अधिक सुलभ हो जाता है जब यह चलता है।
यूजर अकाउंट कंट्रोल आपको बदलाव किए जाने से पहले सूचित करता है – सभी बदलाव नहीं, बल्कि केवल उन बदलावों के लिए जिन्हें एडमिनिस्ट्रेटर-स्तर या एलिवेटेड अनुमतियों की आवश्यकता होती है। जब भी आप कुछ प्रोग्राम चलाते हैं, तो आपको पहले UAC प्रॉम्प्ट दिखाई दे सकता है। केवल आपकी सहमति देने के बाद, प्रोग्राम चलेगा। यह विंडोज में एक सुरक्षा सुविधा है। कुंजी यह समझने में निहित है कि क्या किया जा सकता है और एडमिन अधिकारों या एलिवेटेड विशेषाधिकारों में बदलाव कैसे सुरक्षा से समझौता किए बिना प्राप्त किए जा सकते हैं।
विंडोज 11/10 में एलिवेटेड विशेषाधिकार कैसे प्राप्त करें या दें
आइए विभिन्न विकल्पों और परिदृश्यों को देखते हैं।
- एलिवेटेड कमांड प्रॉम्प्ट विंडो खोलें
- प्रोग्राम को हमेशा एडमिनिस्ट्रेटर के रूप में चलाएं
- Secpol का उपयोग करके एडमिन अप्रूवल मोड बंद करें
- एलिवेटेड विशेषाधिकार दें।
आइए उन्हें विस्तार से देखते हैं।
1] एलिवेटेड कमांड प्रॉम्प्ट विंडो खोलें
जबकि आप CMD का उपयोग करके कई कार्य कर सकते हैं, कुछ कार्यों को पूरा करने के लिए एलिवेटेड विशेषाधिकारों की आवश्यकता होती है। विंडोज 8.1 आपको विनएक्स मेनू का उपयोग करके कमांड प्रॉम्प्ट (एडमिन) आसानी से खोलने देता है। यह पोस्ट दिखाता है कि कमांड प्रॉम्प्ट को एडमिनिस्ट्रेटर के रूप में कैसे चलाएं।
पढ़ें: प्रोग्राम चलाने के लिए एलिवेटेड विशेषाधिकारों के साथ शॉर्टकट कैसे बनाएं।
2] प्रोग्राम को हमेशा एडमिनिस्ट्रेटर के रूप में चलाएं
यदि आप किसी प्रोग्राम को हमेशा एडमिन विशेषाधिकारों के साथ चलाना चाहते हैं, तो प्रोग्राम की निष्पादन योग्य फ़ाइल पर राइट-क्लिक करें, गुण चुनें। यहां, इस प्रोग्राम को एडमिनिस्ट्रेटर के रूप में चलाएं बॉक्स चुनें। अप्लाई > ओके पर क्लिक करें। यह पोस्ट विस्तार से दिखाएगा कि एप्लिकेशन को हमेशा एडमिनिस्ट्रेटर के रूप में कैसे चलाएं।
3] Secpol का उपयोग करके एडमिन अप्रूवल मोड बंद करें
secpol.msc चलाकर लोकल सिक्योरिटी पॉलिसी खोलें और लोकल पॉलिसी > सुरक्षा सेटिंग्स पर नेविगेट करें। दाएं फलक में आपको एक सेटिंग उपयोगकर्ता खाता नियंत्रण: एडमिन अप्रूवल मोड चालू करें दिखाई देगी। इस पर डबल-क्लिक करें और अक्षम चुनें।
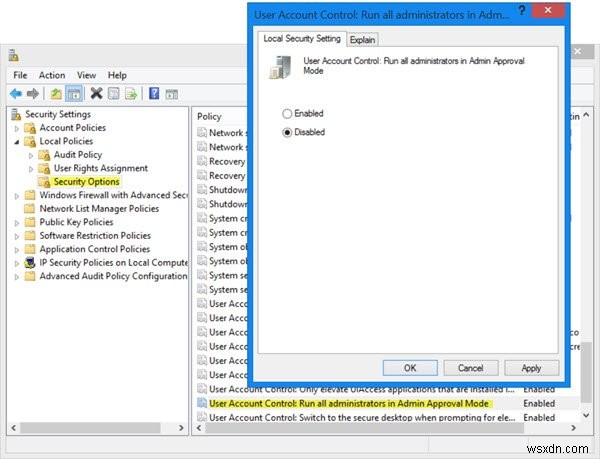
यह पॉलिसी सेटिंग कंप्यूटर के लिए सभी उपयोगकर्ता खाता नियंत्रण (UAC) पॉलिसी सेटिंग्स के व्यवहार को नियंत्रित करती है। यदि आप इस पॉलिसी सेटिंग को बदलते हैं, तो आपको अपने कंप्यूटर को पुनरारंभ करना होगा। विकल्प हैं: (1) सक्षम. (डिफ़ॉल्ट) एडमिन अप्रूवल मोड सक्षम है। इस पॉलिसी को सक्षम किया जाना चाहिए और संबंधित UAC पॉलिसी सेटिंग्स को भी उचित रूप से सेट किया जाना चाहिए ताकि बिल्ट-इन एडमिनिस्ट्रेटर खाते और एडमिनिस्ट्रेटर समूह के सदस्य सभी अन्य उपयोगकर्ता एडमिन अप्रूवल मोड में चल सकें। (2) अक्षम. एडमिन अप्रूवल मोड और सभी संबंधित UAC पॉलिसी सेटिंग्स अक्षम हैं। यदि यह पॉलिसी सेटिंग अक्षम है, तो सिक्योरिटी सेंटर आपको सूचित करता है कि ऑपरेटिंग सिस्टम की समग्र सुरक्षा कम हो गई है।
ध्यान रखें, यह आपके कंप्यूटर की समग्र सुरक्षा को कम करेगा!
4] विंडोज 11/10 में एलिवेटेड विशेषाधिकार दें
एक मानक उपयोगकर्ता के पास सर्वर प्रशासन में बदलाव करने के लिए कोई विशेष अनुमति नहीं होती है। उसके पास निम्न विशेषाधिकार नहीं हो सकते हैं: उपयोगकर्ता जोड़ना, हटाना, संशोधित करना, सर्वर बंद करना, ग्रुप पॉलिसी ऑब्जेक्ट बनाना और प्रशासित करना, फ़ाइल अनुमतियों को संशोधित करना, आदि।
लेकिन एडमिन अधिकारों वाला उपयोगकर्ता मानक उपयोगकर्ता की तुलना में बहुत कुछ कर सकता है। हालांकि, अधिकार प्रत्येक स्तर पर एलिवेटेड विशेषाधिकार दिए जाने के बाद स्थानीय सर्वर, डोमेन और फॉरेस्ट जैसे समूहों में से एक में दिए जाते हैं।
जब किसी उपयोगकर्ता को इन समूहों में से एक में जोड़ा जाता है, तो उन्हें मानक उपयोगकर्ता से अधिक करने की अतिरिक्त शक्ति मिलती है। उन्हें अतिरिक्त उपयोगकर्ता अधिकार मिलते हैं। ये वे अधिकार या कॉन्फ़िगरेशन हैं जो नियंत्रित करते हैं कि "कौन" कंप्यूटर पर "क्या" कर सकता है। जब कॉन्फ़िगर किया जाता है, तो प्रत्येक कंप्यूटर प्रशासकों के एक अद्वितीय सेट का समर्थन कर सकता है जो उस कंप्यूटर के विभिन्न क्षेत्रों को नियंत्रित करते हैं।
प्रति कंप्यूटर 35 से अधिक उपयोगकर्ता अधिकार हैं। कंप्यूटर पर एलिवेटेड विशेषाधिकारों को नियंत्रित करने वाले कुछ सबसे सामान्य उपयोगकर्ता अधिकार नीचे सूचीबद्ध हैं:
- सिस्टम शट डाउन करें
- रिमोट सिस्टम का जबरन शट डाउन करें
- बैच जॉब के रूप में लॉग ऑन करें
- सेवा के रूप में लॉग ऑन करें
- फ़ाइलों और निर्देशिकाओं का बैकअप और पुनर्स्थापना करें
- प्रतिनिधिमंडल के लिए विश्वसनीय सक्षम करें
- सुरक्षा ऑडिट उत्पन्न करें
- डिवाइस ड्राइवर लोड और अनलोड करें
- ऑडिटिंग और सुरक्षा लॉग प्रबंधित करें
- फ़ाइलों और अन्य वस्तुओं का स्वामित्व लें
उपयोगकर्ता अधिकार ग्रुप पॉलिसी (लोकल/एक्टिव डायरेक्टरी) का उपयोग करके तैनात किए जाते हैं। यह सर्वर तक पहुंच को एक सुसंगत तरीके से नियंत्रित करने का मार्ग प्रशस्त करता है।
इसके अलावा, प्रत्येक फ़ाइल, फ़ोल्डर, और रजिस्ट्री कुंजी की एक एक्सेस कंट्रोल लिस्ट (ACL) होती है। सूची मानक अनुमतियां प्रदान करती है, जैसे
- पूर्ण नियंत्रण
- संशोधित करें
- पढ़ें
ये मानक अनुमतियां वस्तुओं पर आसान कॉन्फ़िगरेशन सक्षम करती हैं। संक्षेप में, ACL उपयोगकर्ताओं, समूहों, और/या कंप्यूटरों की एक सूची है जिन्हें ACL से जुड़ी वस्तु पर अनुमति दी गई है।
ये कैसे-करें भी आपकी रुचि के हो सकते हैं:
- रजिस्ट्री कुंजियों का स्वामित्व और पूर्ण नियंत्रण लें
- फ़ाइलों और फ़ोल्डरों का पूर्ण स्वामित्व लें।