WevtUtil.exe Windows ऑपरेटिंग सिस्टम में एक कमांड-लाइन उपयोगिता है, जिसका उपयोग मुख्य रूप से आपके प्रोवाइडर को कंप्यूटर पर पंजीकृत करने के लिए किया जाता है। टूल %windir%\System32 फोल्डर में रखा गया है। यह कमांड एडमिनिस्ट्रेटर समूह के सदस्यों तक सीमित है और इसे उन्नत विशेषाधिकारों के साथ चलाया जाना चाहिए। इस पोस्ट में, हम चर्चा करते हैं कि Windows 11 या Windows 10 कंप्यूटर पर इस अंतर्निहित टूल का उपयोग कैसे करें।
C System32 WevtUtil exe क्या है?
Windows Events Command Line Utility के रूप में जानी जाने वाली प्रक्रिया Microsoft द्वारा Windows ऑपरेटिंग सिस्टम का मूल निवासी है। wevtutil.exe फ़ाइल C:\Windows\System32 फोल्डर में स्थित है। Windows 11/10 पर फ़ाइल का आकार 171,008 बाइट्स है। WevtUtil.exe एक Windows कोर सिस्टम फ़ाइल है।
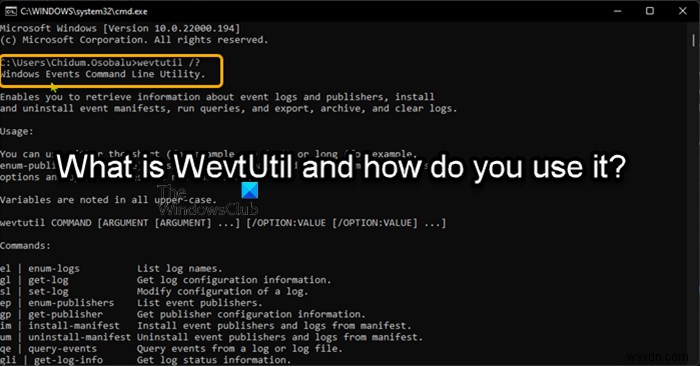
WevtUtil क्या है और इसका उपयोग कैसे करें?
WevtUtil.exe कमांड आपको इवेंट लॉग और पब्लिशर्स के बारे में जानकारी प्राप्त करने में सक्षम बनाता है। आप प्रोवाइडर, उसके इवेंट्स, और चैनल जिन पर यह इवेंट लॉग करता है, के बारे में मेटाडेटा जानकारी प्राप्त करने के लिए कमांड का उपयोग कर सकते हैं, और किसी चैनल या लॉग फ़ाइल से इवेंट क्वेरी कर सकते हैं।
PC उपयोगकर्ता निम्न के लिए WevtUtil कमांड चला सकते हैं:
- इवेंट लॉग और पब्लिशर्स के बारे में जानकारी प्राप्त करें।
- लॉग को सेल्फ-कंटेन्ड फॉर्मेट में आर्काइव करें।
- उपलब्ध लॉग को गिनें।
- इवेंट मैनिफेस्ट इंस्टॉल और अनइंस्टॉल करें।
- क्वेरी चलाएं।
- इवेंट्स एक्सपोर्ट करें (इवेंट लॉग से, लॉग फ़ाइल से, या संरचित क्वेरी का उपयोग करके) निर्दिष्ट फ़ाइल में।
- इवेंट लॉग साफ़ करें।
उपयोग की जानकारी के लिए, कमांड प्रॉम्प्ट पर wevtutil /? दर्ज करें।
WevtUtil कमांड का उपयोग करना
आइए Windows 11/10 सिस्टम पर WevtUtil कमांड के कुछ बुनियादी उपयोग पर एक नज़र डालते हैं।
Windows key + R दबाएं, cmd टाइप करें और कमांड प्रॉम्प्ट खोलने के लिए Enter दबाएं। वैकल्पिक रूप से, Windows Terminal खोलें और कमांड प्रॉम्प्ट प्रोफाइल चुनें। CMD प्रॉम्प्ट में, संबंधित कार्य(कार्यों) के लिए नीचे दिए गए कमांड चलाएं।
नोट: WevtUtil के लिए अधिकांश विकल्प केस-सेंसिटिव नहीं हैं, लेकिन अंतर्निहित सहायता है और इसे UPPER केस में अनुरोध किया जाना चाहिए। इवेंट लॉग डेटा प्राप्त करने के लिए, PowerShell cmdlet Get-WinEvent उपयोग करना आसान और अधिक लचीला है।
- सभी लॉग के नाम सूचीबद्ध करें:
wevtutil el
- स्थानीय कंप्यूटर पर सिस्टम लॉग के बारे में कॉन्फ़िगरेशन जानकारी XML फॉर्मेट में प्रदर्शित करें:
wevtutil gl System /f:xml
- कॉन्फ़िगरेशन फ़ाइल का उपयोग करके इवेंट लॉग विशेषताएं सेट करें (उदाहरण के लिए टिप्पणियाँ देखें):
wevtutil sl /c:config.xml
- Microsoft-Windows-Eventlog इवेंट पब्लिशर के बारे में जानकारी प्रदर्शित करें, जिसमें पब्लिशर द्वारा उठाए जा सकने वाले इवेंट्स के बारे में मेटाडेटा शामिल है:
wevtutil gp Microsoft-Windows-Eventlog /ge:true
- myManifest.xml मैनिफेस्ट फ़ाइल से पब्लिशर्स और लॉग इंस्टॉल करें:
wevtutil im myManifest.xml
- myManifest.xml मैनिफेस्ट फ़ाइल से पब्लिशर्स और लॉग अनइंस्टॉल करें:
wevtutil um myManifest.xml
- एप्लिकेशन लॉग से टेक्स्टुअल फॉर्मेट में तीन सबसे हालिया इवेंट प्रदर्शित करें:
wevtutil qe Application /c:3 /rd:true /f:text
- एप्लिकेशन लॉग की स्थिति प्रदर्शित करें:
wevtutil gli Application
- सिस्टम लॉग से इवेंट्स C:\backup\system0506.evtx में एक्सपोर्ट करें:
wevtutil epl System C:\backup\system0506.evtx
- एप्लिकेशन लॉग से सभी इवेंट्स C:\admin\backups\a10306.evtx में सहेजने के बाद साफ़ करें:
wevtutil cl Application /bu:C:\admin\backups\a10306.evtx
- एप्लिकेशन लॉग से सभी इवेंट्स साफ़ करें:
wevtutil clear-log Application
- कंप्यूटर पर इंस्टॉल हर इवेंट लॉग को पार्स करें और उन सभी को साफ़ करें, आप नीचे दिए गए सिंटैक्स के साथ एक बैच फ़ाइल बना सकते हैं और .bat फ़ाइल चला सकते हैं:
@echo off for /f "tokens=*" %%G in ('wevtutil.exe el') do (wevtutil.exe cl "%%G")
- सिस्टम लॉग से इवेंट्स C:\backup\ss64.evtx में एक्सपोर्ट करें:
wevtutil export-log System C:\backup\ss64.evtx
- वर्तमान कंप्यूटर पर इवेंट पब्लिशर्स सूचीबद्ध करें:
wevtutil enum-publishers
- SS64.man मैनिफेस्ट फ़ाइल से पब्लिशर्स और लॉग अनइंस्टॉल करें:
wevtutil uninstall-manifest SS64.man
- टास्क शेड्यूलर के लिए इवेंट लॉग सक्षम करें:
wevtutil set-log "Microsoft-Windows-TaskScheduler/Operational" /e:true >null 2>&1
- एप्लिकेशन लॉग से टेक्स्ट फॉर्मेट में 50 सबसे हालिया इवेंट प्रदर्शित करें:
wevtutil qe Application /c:50 /rd:true /f:text
- सिस्टम लॉग में अंतिम 20 स्टार्टअप इवेंट खोजें:
wevtutil query-events System /count:20 /rd:true /format:text /q:"Event[System[(EventID=12)]]"
WevtUtil.exe कमांड इवेंट व्यूअर और लॉग के लगभग हर पहलू को नियंत्रित कर सकता है जिसके लिए इन विवरणों को नियंत्रित करने के लिए बहुत सारे पैरामीटर्स और स्विच की आवश्यकता होती है। WevtUtil.exe के लिए सिंटैक्स की मुख्य संरचना देखने और इस मूल टूल के बारे में अधिक जानने के लिए, Microsoft दस्तावेज़ देखें।
आशा है कि आपको यह पोस्ट पर्याप्त जानकारीपूर्ण लगी होगी!
Windows लॉग का उपयोग कैसे करें?
Windows 11, Windows 10, और Server में इवेंट व्यूअर एक्सेस करने के लिए, निम्न कार्य करें:
- Start बटन पर राइट-क्लिक करें।
- Control Panel > System & Security चुनें।
- Administrative tools पर डबल-क्लिक करें।
- Event Viewer पर डबल-क्लिक करें।
- उस प्रकार के लॉग चुनें जिनकी आप समीक्षा करना चाहते हैं (उदाहरण: Application, System)।
सिस्टम लॉग क्या दिखाते हैं?
Windows 11/10 कंप्यूटर में, सिस्टम लॉग (Syslog) में ऑपरेटिंग सिस्टम (OS) इवेंट्स का रिकॉर्ड होता है जो दर्शाता है कि सिस्टम प्रक्रियाएं और ड्राइवर कैसे लोड किए गए थे। Syslog कंप्यूटर OS से संबंधित सूचनात्मक, त्रुटि, और चेतावनी इवेंट दिखाता है।
क्या मैं लॉग फ़ाइलें हटा सकता हूँ?
डिफ़ॉल्ट रूप से, DB आपके लिए लॉग फ़ाइलें नहीं हटाता। इस कारण से, DB की लॉग फ़ाइलें अंततः अनावश्यक रूप से बड़ी मात्रा में डिस्क स्थान खपत करेंगी। इसके खिलाफ सुरक्षा के लिए, आपको समय-समय पर प्रशासनिक कार्रवाई करनी चाहिए ताकि उन लॉग फ़ाइलों को हटाया जा सके जो अब आपके एप्लिकेशन द्वारा उपयोग में नहीं हैं। आप System View > Database Properties > Enterprise View के माध्यम से एप्लिकेशन स्तर की लॉग फ़ाइलें हटा सकते हैं। Planning एप्लिकेशन प्रकार और उस एप्लिकेशन का विस्तार करें जिसमें वे लॉग फ़ाइलें हैं जिन्हें आप हटाना चाहते हैं। एप्लिकेशन पर राइट-क्लिक करें, और Delete Log चुनें।