Symantec की नवीनतम व्हाइट-पेपर रिपोर्ट करती है कि 2009 में देखे गए शीर्ष वेब-आधारित हमले मुख्य रूप से Internet Explorer और PDF फाइलों को प्रोसेस करने वाले एप्लिकेशन में कमजोरियों की ओर लक्षित थे। जाहिर तौर पर सभी वेब हमलों का 49% (2008 में 11% से ऊपर) एक पूरी तरह से निर्दोष दिखने वाली PDF फाइल में दुर्भावनापूर्ण कोड इंजेक्ट करने पर आधारित था। इस नए प्रकार का शोषण एक साधारण डायलॉग प्रदर्शित करेगा, जो एन्क्रिप्टेड कंटेंट देखने को सक्षम करने के लिए निर्दोष रूप से प्रतीत होता है। "Accept" पर क्लिक करने से फिर आपके कंप्यूटर पर मैलवेयर लॉन्च और इंस्टॉल हो जाएगा। इस शोषण का वास्तव में घातक खतरा यह है कि यह PDF फाइल में ही एम्बेडेड है, और इसलिए यह सभी PDF रीडर्स को प्रभावित करता है।
इसलिए, यह सुनिश्चित करना पहले से कहीं अधिक महत्वपूर्ण है कि आपका PDF रीडर दुर्भावनापूर्ण कोड लॉन्च करने से सुरक्षित है।
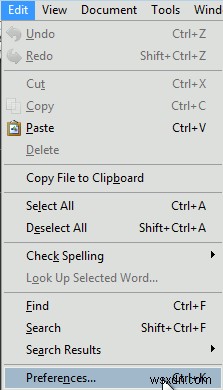
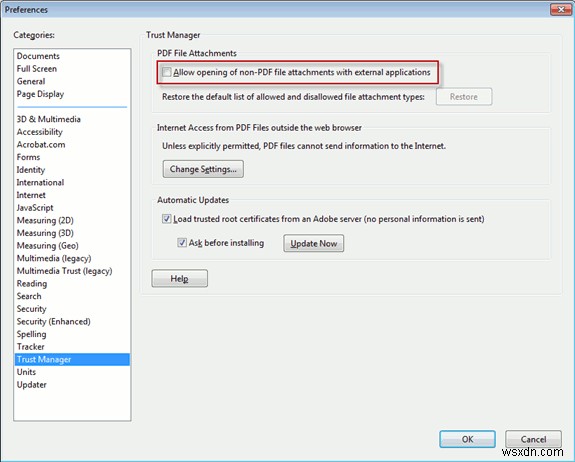
यदि आप नवीनतम Adobe Reader का उपयोग कर रहे हैं, तो आप Edit → Preferences → Trust Manager पर जाकर और "Allow opening of non-PDF file attachments with external applications" को अनचेक करके यह सुनिश्चित कर सकते हैं कि आप सुरक्षित हैं।
यदि आप अधिक हल्के विकल्प Foxit PDF Reader का उपयोग करते हैं, तो विधि समान है। Foxit में जब आप किसी एक्सटर्नल लिंक पर क्लिक करते हैं तो आपको निम्नलिखित डायलॉग दिखाई देता है:
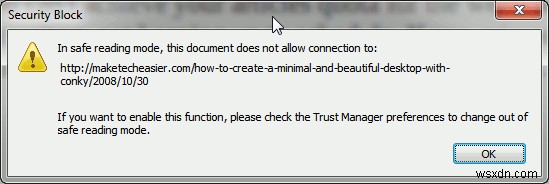
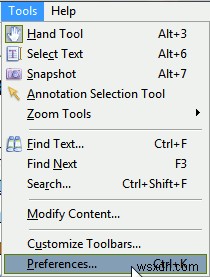
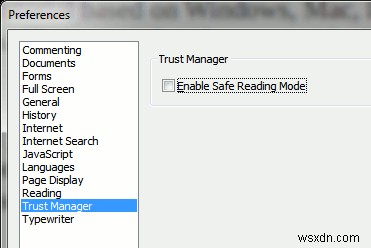
इसलिए, Foxit में आप डिफ़ॉल्ट रूप से सुरक्षित हैं। हालांकि, यदि आप सुनिश्चित हैं कि आप जिस फाइल को खोलने का प्रयास कर रहे हैं वह सुरक्षित है तो आप Tools > Preferences > Trust Manager पर नेविगेट करके और "Enable Safe Reading Mode" को अनचेक करके इस फीचर को डिसेबल कर सकते हैं।
स्निपेट एक छोटा टिप/ट्रिक या सिर्फ एक त्वरित फिक्स है जो हम समय-समय पर खोजते हैं। अधिक अप-टू-डेट ट्यूटोरियल/टिप्स/ट्रिक्स के लिए हमारे RSS फीड को सब्सक्राइब करना न भूलें।
इमेज क्रेडिट: fpsurgeon