एक विंडोज उपयोगकर्ता के रूप में, आप TrustedInstaller नामक उपयोगकर्ता खाते से संबंधित कुछ फ़ाइलों और फ़ोल्डरों में आ सकते हैं। इस उपयोगकर्ता खाते के तहत फ़ाइलों को अक्सर किसी भी तरह से एक्सेस या बदला नहीं जा सकता है और उन्हें खोलने या बदलने से पहले खाते से स्वामित्व हटाना पड़ता है। लेकिन TrustedInstaller वास्तव में क्या है? और यह क्यों मौजूद है?
इस लेख में हम TrustedInstaller की प्रकृति और विंडोज ऑपरेटिंग सिस्टम में इसके उद्देश्य की व्याख्या करते हैं। हम यह भी चर्चा करेंगे कि क्या आपको खाता हटाना चाहिए और इसके कारण होने वाली विभिन्न समस्याएं।
TrustedInstaller.exe क्या है और यह क्या करता है?
TrustedInstaller.exe एक वैध Microsoft प्रक्रिया है जो Vista के बाद से विंडोज ऑपरेटिंग सिस्टम में बिल्ट-इन है। इसका उपयोग Windows Modules Installer सेवा द्वारा किया जाता है, जो सभी वैकल्पिक विंडोज घटकों के साथ-साथ महत्वपूर्ण विंडोज अपडेट की इंस्टॉलेशन, संशोधन और हटाने को संभालती है। इस प्रकार, इसे इन फ़ाइलों को संशोधित करने के लिए एकमात्र पहुंच प्राप्त है जैसा वह उचित समझता है।
कुछ फ़ाइलें और फ़ोल्डर हैं जो TrustedInstaller उपयोगकर्ता खाते के स्वामित्व में हैं। इनके कुछ उदाहरण प्रोग्राम फ़ाइलें और विंडोज फ़ोल्डर हैं, साथ ही Windows.old फ़ोल्डर भी जो ऑपरेटिंग सिस्टम के पिछले संस्करण से अपग्रेड करते समय बनाया जाता है जो आपकी पुरानी फ़ाइलों को बरकरार रखता है।
इन फ़ोल्डरों में नाजुक जानकारी होती है जो विंडोज की समग्र स्थिरता के लिए बहुत महत्वपूर्ण हो सकती है। जबकि उनकी सामग्री के साथ छेड़छाड़ करना बीमार-सलाह है, आप इन फ़ोल्डर्स और फ़ाइलों का स्वामित्व ले सकते हैं और उन्हें अपने उपयोगकर्ता खाते के तहत रख सकते हैं।
क्या आपको TrustedInstaller को हटाना चाहिए?
TrustedInstaller एक वास्तविक Microsoft प्रक्रिया है जो यह सुनिश्चित करने में महत्वपूर्ण भूमिका निभाती है कि आपके विंडोज अपडेट ठीक से डाउनलोड और इंस्टॉल हो जाएं। TrustedInstaller.exe कभी-कभी इंटरनेट पर मैलवेयर सूचियों में दिखाई देता है, लेकिन इसका मतलब यह नहीं है कि फ़ाइल स्वयं एक प्रकार का मैलवेयर है।
हालांकि, यह एक विशिष्ट प्रकार के मैलवेयर द्वारा उसी नाम से हाईजैक होने की संभावना है। यदि फ़ाइल मैलवेयर द्वारा हाईजैक कर ली गई थी, तो हैकर्स आपके मशीन के कैमरे और माइक्रोफोन तक पहुंच प्राप्त कर सकते हैं, जो एक बहुत डरावना विचार है। अपने OS को सुरक्षित रखने के लिए हमेशा एक प्रभावी एंटी-मैलवेयर प्रोग्राम की मदद लें।
ध्यान दें कि यह एक महत्वपूर्ण सिस्टम फ़ाइल है जिसे कभी नहीं हटाया जाना चाहिए, और ऐसा करने से सिस्टम स्थिरता और विंडोज अपडेट के साथ समस्याएं हो सकती हैं। आप इसके बजाय TrustedInstaller उपयोगकर्ता खाते से स्वामित्व हटा सकते हैं।
TrustedInstaller का स्वामित्व कैसे बदलें
हालांकि TrustedInstaller.exe फ़ाइल को हटाने की सिफारिश निश्चित रूप से नहीं की जाती है, लेकिन इसके उपयोगकर्ता खाते से स्वामित्व हटाने की भी सिफारिश नहीं की जाती है। कारण यह है कि उस खाते के तहत फ़ाइलें सिस्टम फ़ाइलें हैं, और उन्हें संपादित करने से आपके ऑपरेटिंग सिस्टम के लिए बड़ी समस्याएं हो सकती हैं।
उदाहरण के लिए, विंडोज डायरेक्टरी में System32 फ़ोल्डर में कई फ़ाइलें होती हैं जो विंडोज OS के ठीक से काम करने के लिए महत्वपूर्ण हैं। आमतौर पर, TrustedInstaller उपयोगकर्ता खाता आपको फ़ोल्डर का नाम बदलने से रोकेगा, लेकिन यदि आप स्वामित्व हटा लेते हैं और संपादन को बाध्य करते हैं, तो विंडोज क्रैश हो जाएगा, और आपको ऑपरेटिंग सिस्टम को मरम्मत या पुनर्स्थापित करना होगा।
यदि आप जोखिम के बावजूद स्वामित्व हटाने के साथ आगे बढ़ना चाहते हैं, तो नीचे दिए गए चरणों का पालन करें:
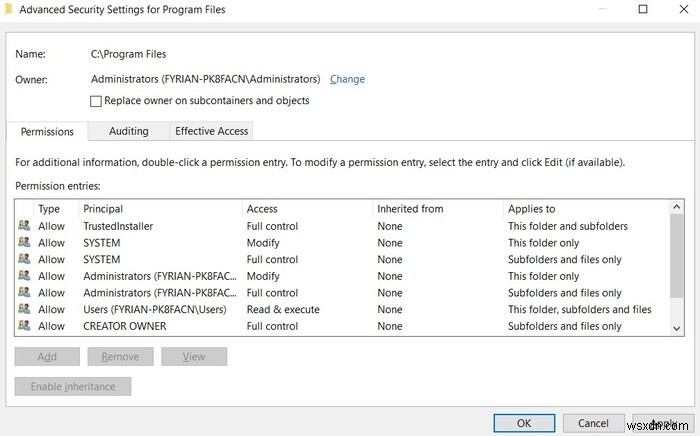
- उस फ़ाइल या फ़ोल्डर पर नेविगेट करें जिसका स्वामित्व आप लेना चाहते हैं, फिर उस पर राइट-क्लिक करें और Properties चुनें। इस गाइड के उद्देश्यों के लिए, हम "Program Files" फ़ोल्डर के साथ प्रदर्शित कर रहे हैं।
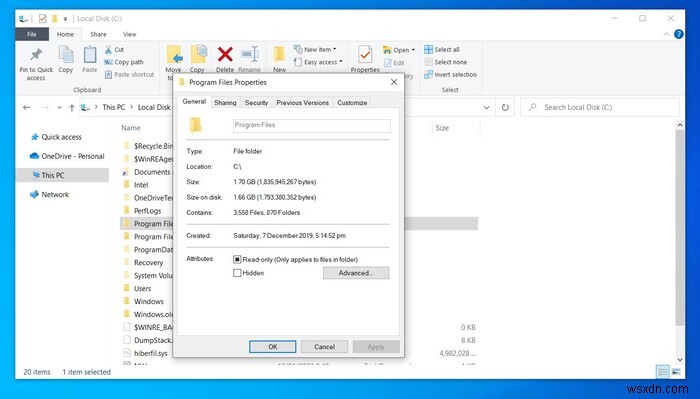
- Properties पेज से, "Security" टैब पर जाएं और नीचे की ओर "Advanced" बटन चुनें।
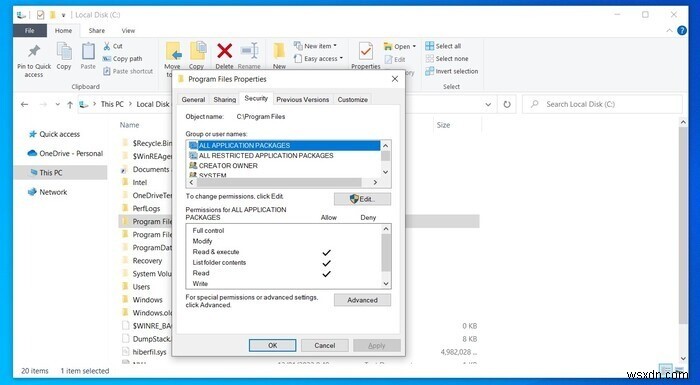
- विंडो के शीर्ष के पास TrustedInstaller के बगल में "Change" लिंक पर क्लिक करें।
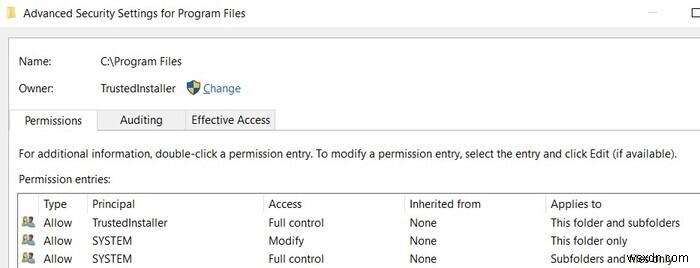
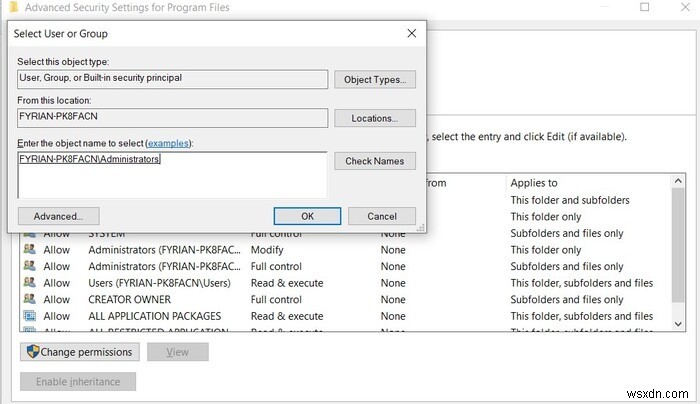
- टेक्स्टबॉक्स में "Administrators" शब्द टाइप करें और "Check Names" बटन पर क्लिक करें।
- विंडोज स्वचालित रूप से स्ट्रिंग का बाकी हिस्सा जोड़ देगा और आपके विशिष्ट मशीन पर सभी एडमिनिस्ट्रेटर को फ़ोल्डर पर स्वामित्व देगा। इसे आधिकारिक बनाने के लिए बस "OK" बटन दबाएं।
- आप देखेंगे कि स्वामी अब Administrators में बदल गया है और उसके नीचे "Replace owner on subcontainers and objects" लेबल वाला एक चेकबॉक्स है। आप इस बॉक्स को चेक कर सकते हैं ताकि फ़ोल्डर के अंदर सभी फ़ाइलों पर स्वामित्व परिवर्तन लागू हो। एक बार जब आप पूरी तरह तैयार हो जाएं, तो "Properties" पेज पर वापस जाने के लिए "OK" बटन पर क्लिक करें।
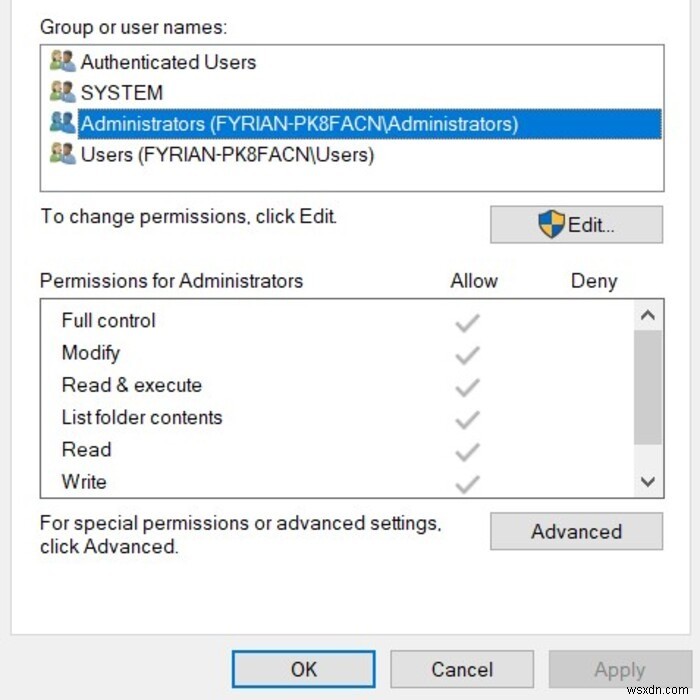
- सूची से Administrators विकल्प चुनें और सुनिश्चित करें कि "Full Control" चेकबॉक्स चेक है। यह आपके सभी एडमिनिस्ट्रेटर खातों को फ़ाइलों की अनुमति देता है। कुछ बार "OK" बटन पर क्लिक करें, और आप जाने के लिए तैयार हैं।
नोट: यदि आप स्वामित्व को TrustedInstaller को वापस करना चाहते हैं, तो चरण 4 तक समान चरणों का पालन करें और टेक्स्टबॉक्स में NT Service\TrustedInstaller टाइप करें। "Check Names" बटन पर क्लिक करने से स्ट्रिंग TrustedInstaller में बदल जाएगी। परिवर्तनों को सहेजने के लिए "OK" बटन पर क्लिक करके समाप्त करें।
प्रक्रिया के कारण होने वाले मुद्दे और उन्हें कैसे ठीक करें
कई उपयोगकर्ता TrustedInstaller द्वारा बहुत अधिक CPU पावर लेने की शिकायत करते हैं। जबकि यह प्रक्रिया के लिए काफी सामान्य है, यदि यह आपकी प्रोसेसिंग पावर का असामान्य रूप से बड़ा हिस्सा ले रहा है तो कोई समस्या हो सकती है। यदि आपके लिए ऐसा है, तो आप या तो TrustedInstaller.exe को ठीक करने का प्रयास कर सकते हैं या इसे पूरी तरह से अक्षम कर सकते हैं।
इस बात की भी थोड़ी संभावना है कि एक्जीक्यूटेबल को मैलवेयर द्वारा ले लिया गया था। इससे आपकी गोपनीयता को एक महत्वपूर्ण खतरा हो सकता है और इसे तुरंत संभालने की आवश्यकता है। यहां इन समस्याओं को ठीक करने के कुछ तरीके दिए गए हैं:
1. समस्या इतिहास साफ़ करें
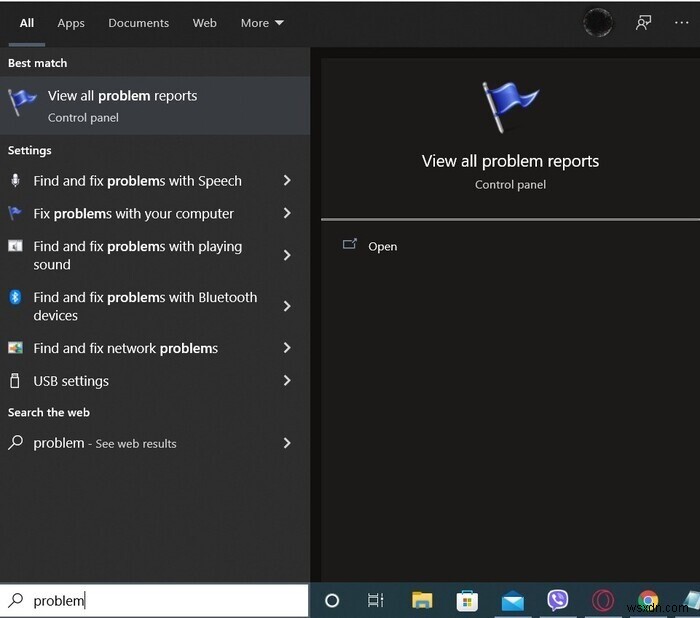
- अपने सर्च बार में "Problem reports" टाइप करें और "View all problem reports" परिणाम पर क्लिक करें।
- विंडो के नीचे की ओर "Clear all problem reports button" पर क्लिक करें।
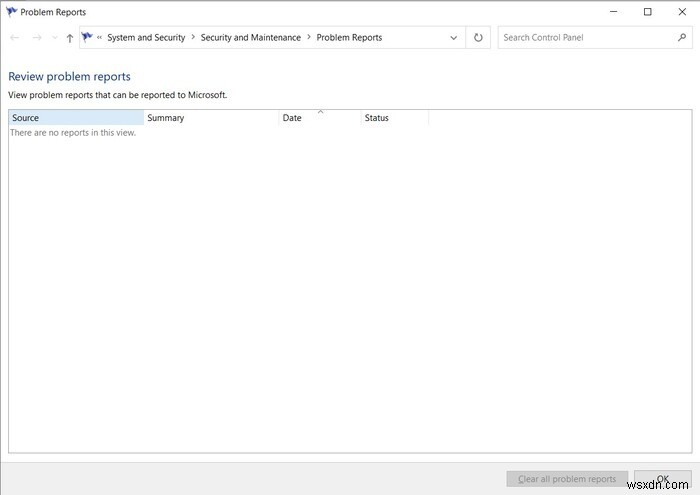
- आपको कार्रवाई की पुष्टि करने के लिए एक पॉप-अप विंडो प्राप्त होगी। कार्रवाई को अंतिम रूप देने के लिए "Clear all" बटन पर क्लिक करें।
2. सर्विस मैनेजर के माध्यम से TrustInstaller को अक्षम करें
ऐसा करने के लिए, स्वचालित अपडेट अक्षम करें। यहां बताया गया है कि आप इसे कैसे प्राप्त कर सकते हैं:
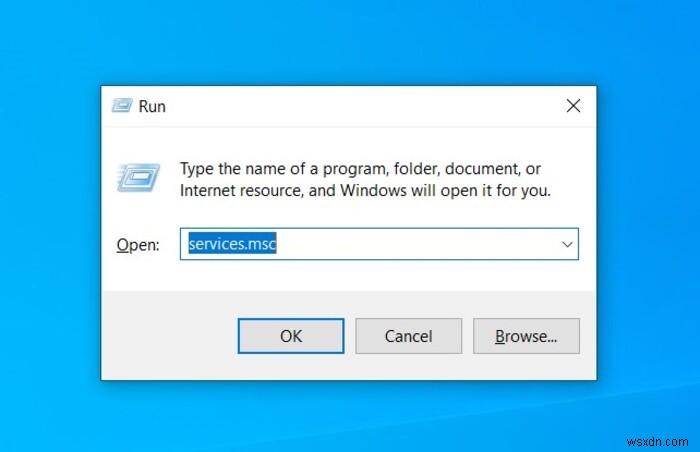
- Run डायलॉग बॉक्स लाने के लिए Win + R दबाएं।
services.mscटाइप करें और "Services Manager" लॉन्च करने के लिए Enter दबाएं।
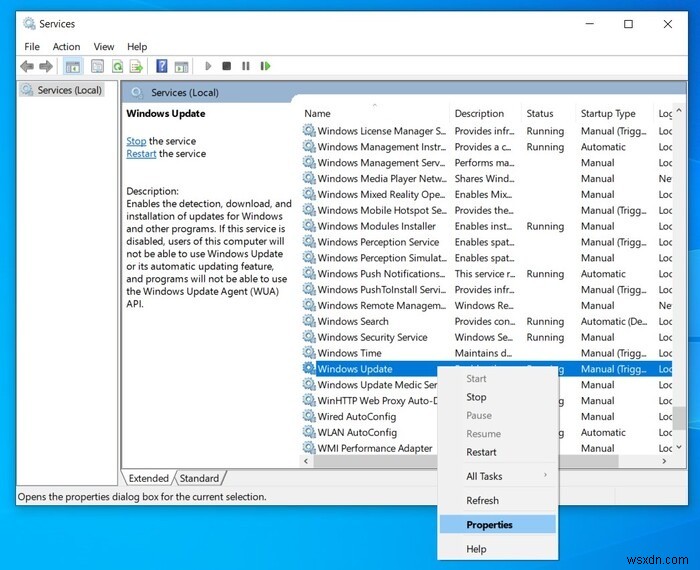
- सर्विसेज की सूची के अंत के पास नीचे स्क्रॉल करें और "Windows Update" लेबल वाला ढूंढें।
- इस पर राइट-क्लिक करें और "Properties" चुनें।
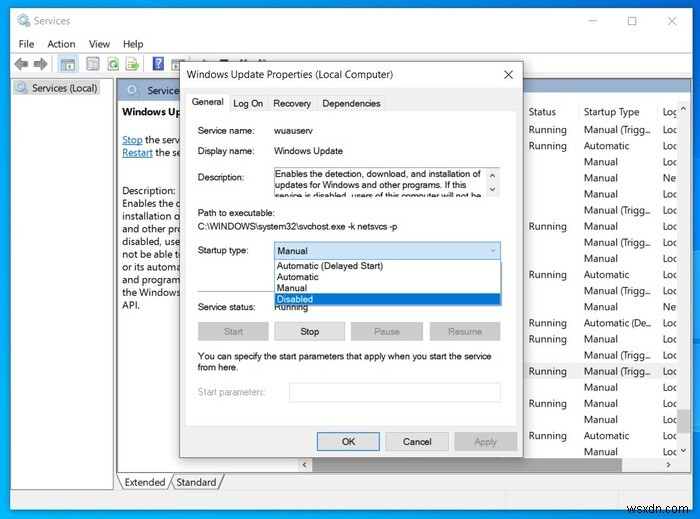
- "Startup type" ड्रॉप-डाउन पर क्लिक करें और "Disabled" चुनें। अपने परिवर्तनों को सहेजने के लिए "OK" बटन पर क्लिक करें और किसी भी पॉप-अप की पुष्टि करें जो दिखाई दे सकते हैं।
नोट: services.msc के अलावा, विंडोज में टन अन्य रन कमांड हैं जिनसे आपको परिचित होना चाहिए। उन्हें देखना और जांचना सुनिश्चित करें।
3. सिस्टम कॉन्फ़िगरेशन के माध्यम से TrustInstaller को अक्षम करें
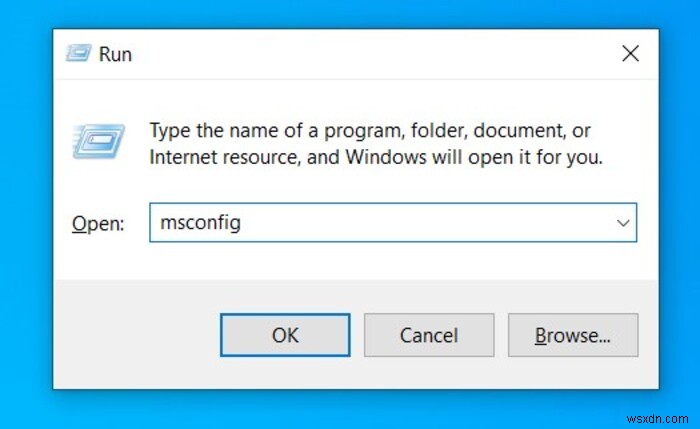
- Run डायलॉग बॉक्स लाने के लिए Win + R दबाएं।
msconfigटाइप करें और "System configuration" लॉन्च करने के लिए Enter दबाएं।
- Services टैब पर नेविगेट करें और Windows Modules Installer सर्विस देखें।
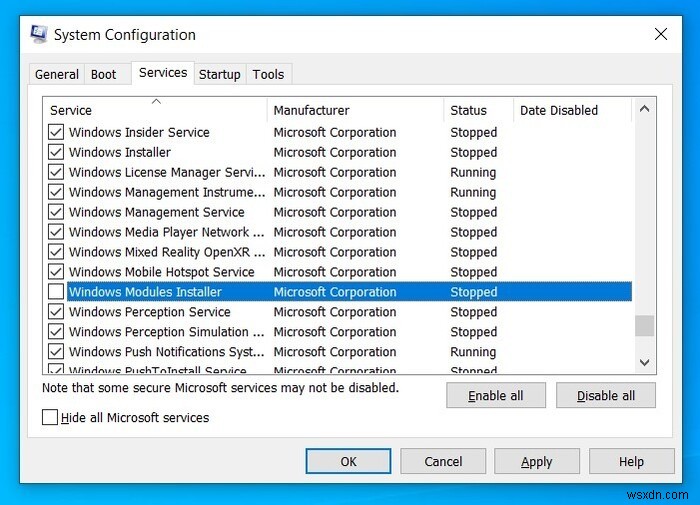
- इस सर्विस को अनचेक करें और परिवर्तनों को सहेजने के लिए "OK" बटन पर क्लिक करें।
4. सिस्टम फ़ाइल चेकर स्कैन चलाएं
सिस्टम फ़ाइल चेकर (SFC) एक अंतर्निहित विंडोज टूल है जो आपके पूरे ऑपरेटिंग सिस्टम को स्कैन कर सकता है यह देखने के लिए कि क्या कोई भ्रष्ट सिस्टम फ़ाइलें हैं जिन्हें यह काम करने की स्थिति में वापस मरम्मत कर सकता है। यह टूल TrustedInstaller के साथ समस्याओं का पता लगाने और उन्हें ठीक करने में सक्षम हो सकता है।
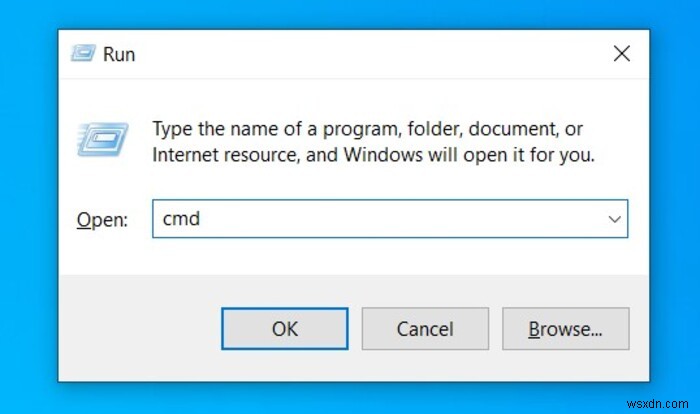
- Run डायलॉग बॉक्स लाने के लिए Win + R दबाएं।
cmdटाइप करें, फिर एडमिनिस्ट्रेटर विशेषाधिकारों के साथ खोलने के लिए Ctrl + Shift + Enter दबाएं। पुष्टि करने के लिए कहे जाने पर "OK" पर क्लिक करें।
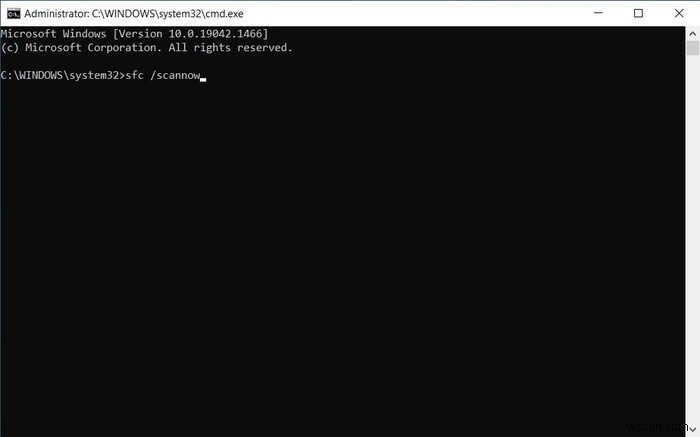
- कमांड प्रॉम्प्ट में
sfc /scannowटाइप करें और Enter दबाएं।
- SFC के स्कैन पूरा करने और किसी भी भ्रष्ट फ़ाइल को स्वचालित रूप से मरम्मत करने की प्रतीक्षा करें। इसमें कुछ समय लग सकता है।
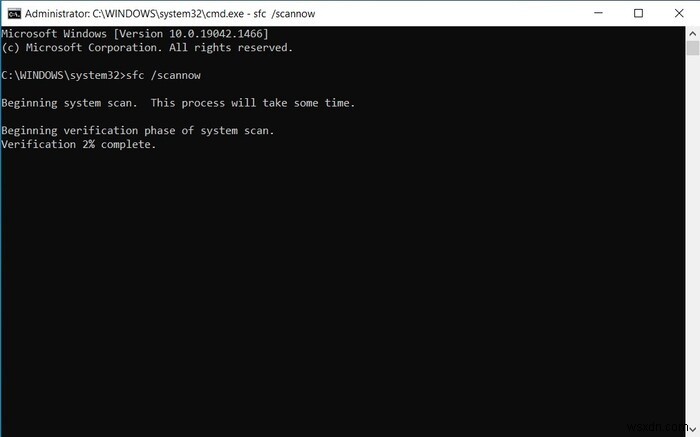
- एक बार ऑपरेशन पूरा हो जाने पर, अपनी मशीन को पुनरारंभ करें।
नोट: यदि आपका OS लापता या भ्रष्ट सिस्टम फ़ाइलों से भरा हुआ है तो SFC बहुत अच्छा कर सकता है, इसलिए SFC Scannow कमांड के बारे में सब कुछ सीखना उचित है।
5. एंटी-मैलवेयर समाधान का उपयोग करके अपनी मशीन को स्कैन करें
एक बुरा प्रकार का मैलवेयर है जो आपके OS में TrustedInstaller.exe को पकड़ लेता है और इसे अपने स्वयं के समान नाम की फ़ाइल से बदल देता है। परिणामस्वरूप, आप गोपनीयता के एक बड़े आक्रमण के साथ समाप्त हो सकते हैं, जैसे आपके कैमरे और माइक्रोफोन का हाईजैक होना।
Microsoft का Windows Defender प्रोग्राम मैलवेयर स्कैन करने में सक्षम है, लेकिन हम अत्यधिक अनुशंसा करते हैं कि आप इसके बजाय एक टॉप-टियर थर्ड-पार्टी एंटी-मैलवेयर समाधान के साथ जाएं, क्योंकि वे बहुत अधिक प्रभावी हैं। बाजार में सबसे लोकप्रिय में से एक Malwarebytes है: एक शक्तिशाली अभी तक हल्का ऐप जो मुफ्त 14-दिन के परीक्षण के साथ आता है।
अक्सर पूछे जाने वाले प्रश्न
1. TrustedInstaller.exe कहां स्थित है?
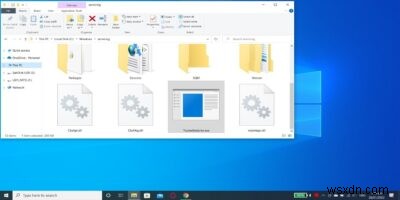
TrustedInstaller के लिए एक्जीक्यूटेबल फ़ाइल निम्नलिखित डायरेक्टरी में पाई जा सकती है:
"C:\Windows\servicing\TrustedInstaller.exe"।
इस मामले में "C:\" उस ड्राइव को संदर्भित करता है जहां आपका विंडोज ऑपरेटिंग सिस्टम इंस्टॉल है।
2. TrustedInstaller इतनी CPU पावर का उपयोग क्यों करता है?
अपडेट के लिए स्कैन करते समय, TrustedInstaller एकीकृत Windows Update सर्विस के साथ मिलकर खोज को पूरा करता है। यह हाल ही में एक डाउनलोड और इंस्टॉल होने के बाद भी अपडेट की खोज जारी रखता है, यही कारण है कि आप अक्सर इस प्रक्रिया को अपने CPU पावर का एक बड़ा हिस्सा खाते हुए देखेंगे। आमतौर पर आप बस थोड़ी देर प्रतीक्षा कर सकते हैं जब तक कि प्रक्रिया स्कैनिंग समाप्त न कर ले और आपका CPU उपयोग सामान्य न हो जाए।