एक चेकसम एक हैश फ़ंक्शन का उपयोग करके सॉफ्टवेयर से प्राप्त टेक्स्ट की एक स्ट्रिंग है। कोई दो चेकसम समान नहीं होने चाहिए। इंटरनेट से सॉफ्टवेयर डाउनलोड करते समय, इसकी अखंडता को सत्यापित करने का एक तरीका इसके चेकसम की तुलना वेबसाइट द्वारा प्रदान किए गए चेकसम से करना है। यदि वे मेल खाते हैं, तो सॉफ्टवेयर वास्तविक है और उससे छेड़छाड़ नहीं की गई है। यहां हम आपको दिखाएंगे कि लिनक्स में चेकसम कैसे जांचें और सत्यापित करें।
इसे टर्मिनल में आसानी से किया जा सकता है, आप यहां सीखेंगे कि अल्ट्रा-सिम्पल GtkHash नामक ग्राफिकल टूल के साथ चेकसम कैसे जांचें और सत्यापित करें।
इंस्टॉलेशन
अधिकांश लिनक्स वितरणों के लिए, आप GtkHash को पैकेज मैनेजर या सॉफ्टवेयर सेंटर में पा सकते हैं। यदि आप उबंटू या एक संगत वितरण पर हैं और टर्मिनल से इंस्टॉल कर रहे हैं, तो आप GtkHash को इसके साथ इंस्टॉल कर सकते हैं:
sudo apt install gtkhash
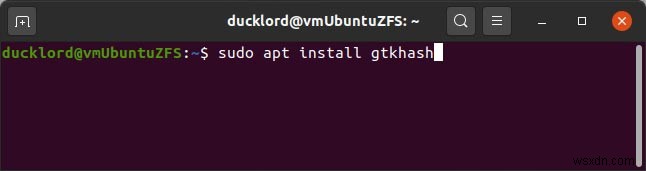
openSUSE के लिए, आपको इसे इंस्टॉल करने से पहले इसका रिपॉजिटरी जोड़ना होगा। अधिक जानकारी के लिए यहां देखें।
आर्क और Manjaro पर:
sudo pacman -S gtkhash
इंस्टॉल होने के बाद, इसे अपने बाकी इंस्टॉल्ड एप्लिकेशन के बीच ढूंढें और चलाएं।
हैश बनाएं
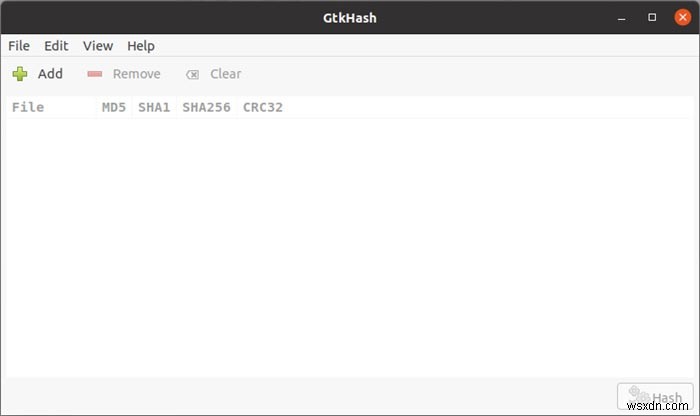
GtkHash का इंटरफेस काफी सीधा है। एक या अधिक फाइलों के लिए हैश की गणना करने के लिए, शीर्ष बाएं पर फ्रेंडली "Add" बटन पर क्लिक करें।
रिक्वेस्टर को अपनी फाइलों के स्थान पर इंगित करें और उन्हें चुनें। आप Ctrl कुंजी दबाए रखते हुए उन पर क्लिक करके कई फाइलों का चयन कर सकते हैं। फिर, शीर्ष दाएं पर "Open" बटन पर क्लिक करके कमांड पूरा करें।
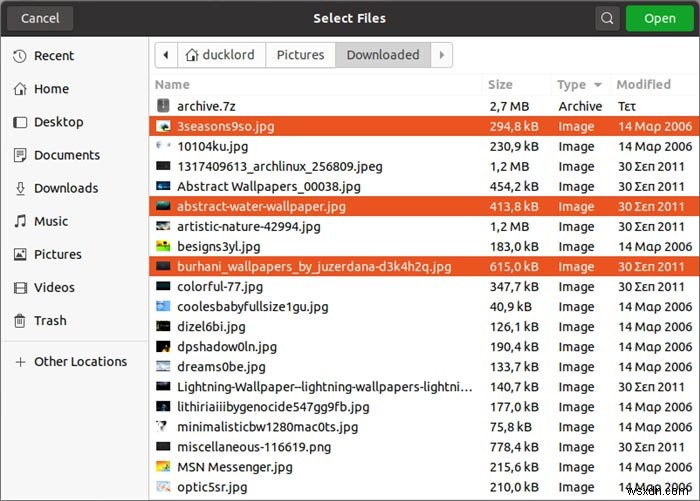
GtkHash की सूची आपके द्वारा चुनी गई फाइलों से भर जाएगी। यदि आप चाहें, तो पिछले चरण को दोहराकर अधिक फाइलें जोड़ सकते हैं।
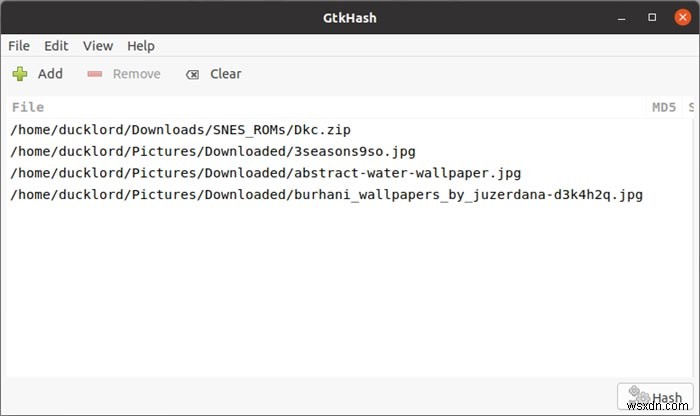
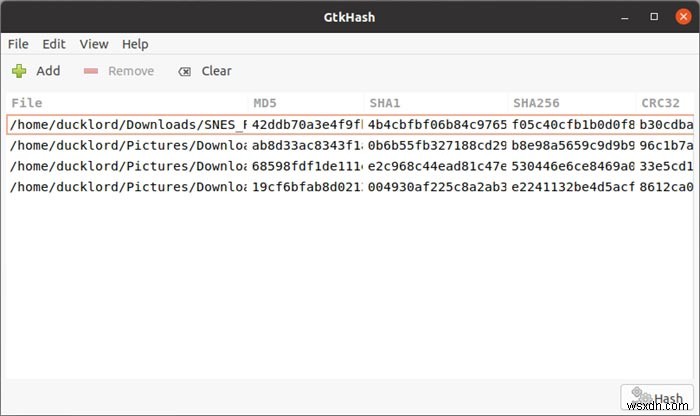
GtkHash की विंडो के नीचे दाएं पर "Hash" बटन पर क्लिक करके सूची में सभी फाइलों के लिए हैश की गणना करें।
GtkHash डिफ़ॉल्ट रूप से कई हैश प्रकारों की गणना करता है और उन्हें प्रत्येक फाइल के बगल में कॉलम में प्रस्तुत करता है।
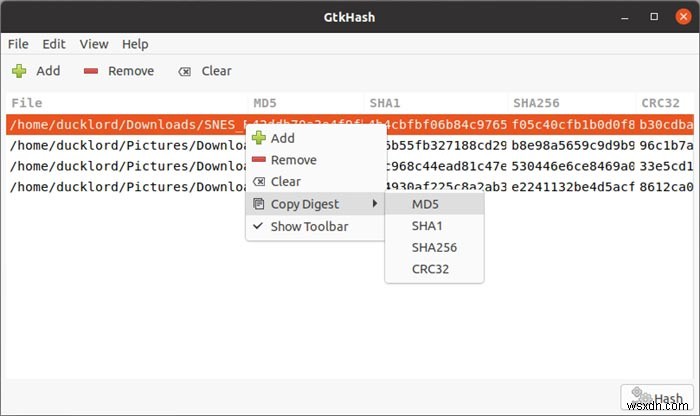
किसी फाइल के हैश को क्लिपबोर्ड पर कॉपी करने के लिए, फाइल पर राइट-क्लिक करें और "Copy Digest" सबमेनू से अपना पसंदीदा हैश प्रकार चुनें। फिर, भविष्य के संदर्भ के लिए कॉपी किए गए हैश को कहीं पेस्ट करें।
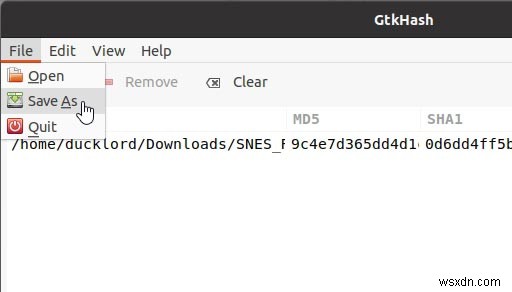
वैकल्पिक रूप से, आप "File -> Save As" के माध्यम से हैश को फाइल में सेव कर सकते हैं।
हैश जांचें
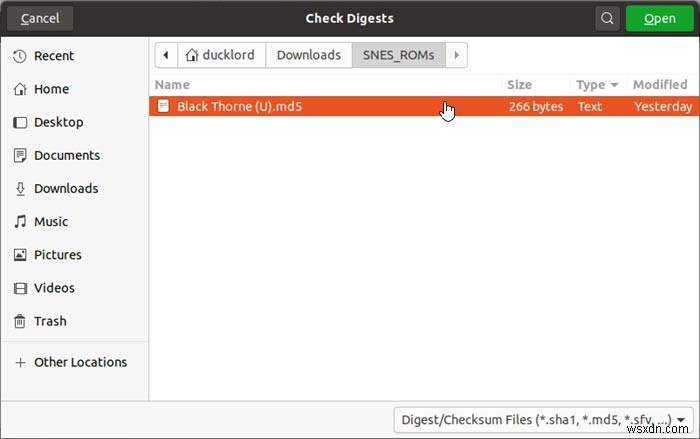
GtkHash के साथ किसी फाइल की डेटा अखंडता जांचने के लिए, "File -> Open" चुनें और उस हैश फाइल को चुनें जो आपकी मुख्य फाइल के साथ आई थी। हैश फाइल में आमतौर पर "sha1," "md5," या "sfv" एक्सटेंशन होगा, और GtkHash सभी लोकप्रिय वालों का समर्थन करता है।
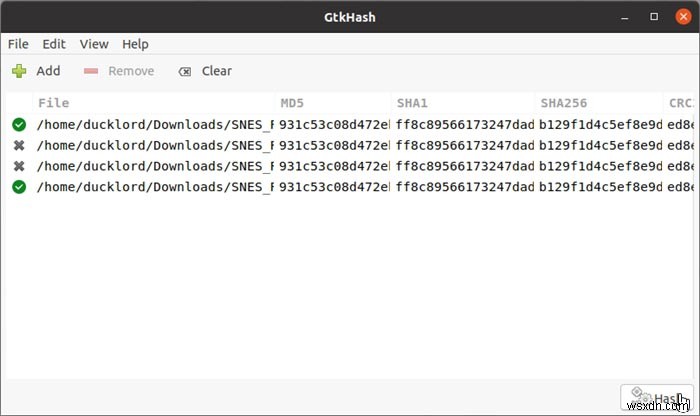
जब फाइल लोड हो जाती है, तो नीचे दाएं पर "Hash" बटन पर क्लिक करें। GtkHash फाइल के हैश की गणना करेगा और इसकी तुलना रिपोर्ट किए गए से करेगा और आपको परिणाम प्रस्तुत करेगा। जैसा कि आप हमारे स्क्रीनशॉट में देख सकते हैं, हमारे पास दो मैच और दो विफलताएं थीं।
अधिक हैश
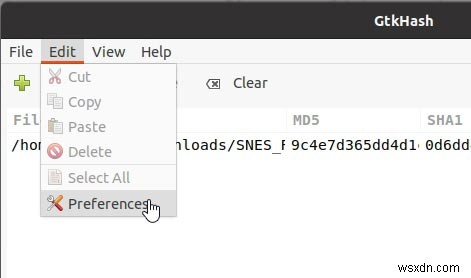
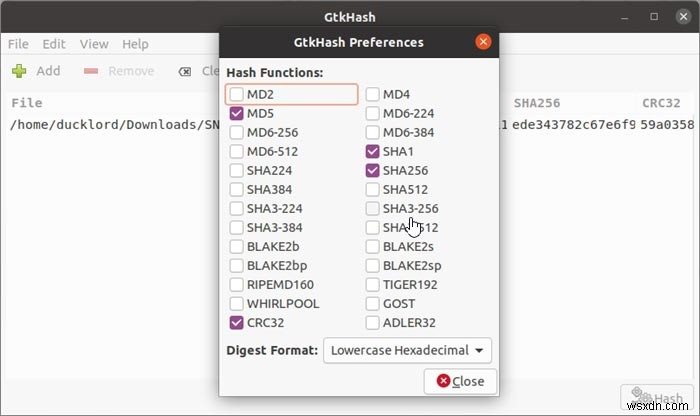
GtkHash सबसे लोकप्रिय हैशिंग एल्गोरिदम सक्षम के साथ आता है, लेकिन वे केवल वही नहीं हैं जो यह समर्थन करता है। अधिक के लिए, "Edit -> Preferences" पर जाएं।
आप दो दर्जन से अधिक विभिन्न हैश फ़ंक्शन में से चुन सकते हैं, जिनमें से आप शायद वह पाएंगे जो आप पसंद करते हैं।
टर्मिनल से चेकसम की तुलना करना
यदि आप सर्वर वातावरण में हैं, तो चेकसम की तुलना करने का एकमात्र तरीका टर्मिनल के माध्यम से है। सौभाग्य से, टर्मिनल पर फाइल हैश की जांच करना और बनाना GUI का उपयोग करने जितना ही आसान है। अधिकांश वितरण इस काम के लिए टूल्स के एक सेट के साथ आते हैं। कुछ सबसे लोकप्रिय हैं:
- md5sum
- shasum
- sha256sum
- sha384sum
- sha512sum
उनका उपयोग सरल है क्योंकि वे ठीक उसी तरह काम करते हैं: आप उनका नाम टाइप करते हैं, फिर उस फाइल का नाम जिसके लिए आप हैश की गणना करना चाहते हैं। उदाहरण के लिए, हमारे द्वारा डाउनलोड किए गए एक आर्क लिनक्स इंस्टॉलेशन ISO के लिए SHA-512 हैश की गणना करने के लिए, हमने उपयोग किया:
sha512sum archlinux-2020.05.01-x86_64.iso
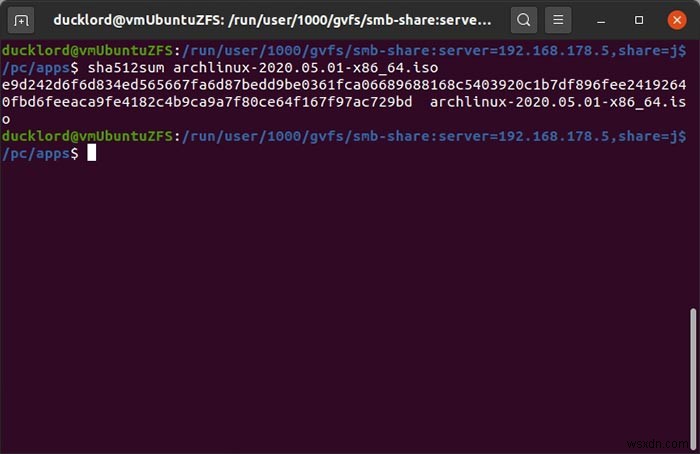
उपरोक्त में, sha512sum वह कमांड थी जिस हैश एल्गोरिदम का उपयोग करने का हमने फैसला किया था। कुछ प्रतीक्षा के बाद, हमने अपनी स्क्रीन पर SHA-512 हैश देखा।
भविष्य में हम अपनी फाइल को फिर से जांचना चाह सकते हैं, इसलिए हमने परिणाम को हमारी स्क्रीन पर प्रिंट करने के बजाय फाइल में आउटपुट करने का फैसला किया। हैश कमांड ऐसी कार्यक्षमता प्रदान नहीं करते क्योंकि लिनक्स में यह केवल एक रीडायरेक्ट दूर है। कमांड के बाद > सिंबल और एक फाइलनाम का उपयोग करके, कमांड का आउटपुट फाइल में सेव हो जाता है बजाय स्क्रीन पर प्रिंट होने के। आप sha256sum का भी उपयोग कर सकते हैं:
sha256sum archlinux-2020.05.01-x86_64.iso > archlinux-2020.05.01-x86_64.iso.sha256
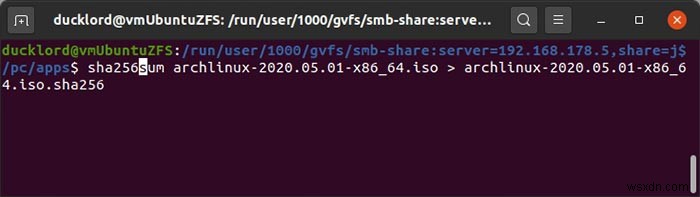
यह परिणाम को एक सामान्य टेक्स्ट फाइल में आउटपुट करेगा जिसे आप देख सकते हैं। इसमें, आपको फाइल का हैश उसके फाइलनाम के बाद मिलेगा।
अपनी फाइल को इसके हैश के विरुद्ध जांचने के लिए केवल कमांड में -c स्विच जोड़ने और वास्तविक फाइल के बजाय हैश फाइल का उपयोग करने की आवश्यकता होती है। दूसरे शब्दों में, ऐसा कुछ:
sha256sum -c archlinux-2020.05.01-x86_64.iso.sha256
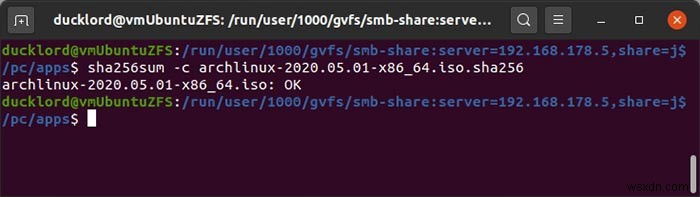
लिनक्स में चेकसम सत्यापित करना आसान है, लेकिन हर एक फाइल के लिए हैश जांचना यथार्थवादी नहीं है। यह कुछ ऐसा है जो आपको उन संवेदनशील डेटा या वेब से डाउनलोड किए गए लिनक्स ISO के लिए करना चाहिए। यदि आप मैक का उपयोग कर रहे हैं, तो वही विधि लागू होती है।