डिफ़ॉल्ट रूप से, जब कोई उपयोगकर्ता वर्कग्रुप कंप्यूटर से Active Directory डोमेन में शामिल सर्वर पर नेटवर्क साझा फ़ोल्डर तक पहुंचने का प्रयास करता है, तो डोमेन खाता क्रेडेंशियल दर्ज करने का संकेत प्रकट होता है। आइए विचार करें कि Windows 10 / Windows Server 2016 में वर्कग्रुप कंप्यूटर से डोमेन सर्वर पर साझा फ़ोल्डर या प्रिंटर के लिए अप्रमाणित (अनाम) पहुंच कैसे सक्षम करें।
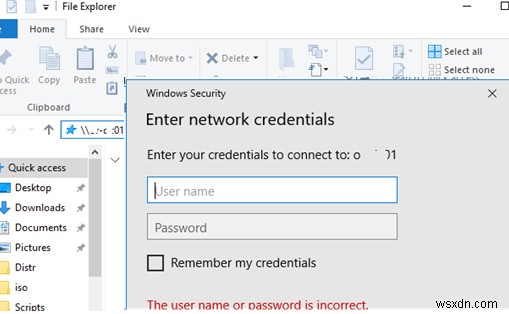
सुरक्षा दृष्टिकोण से, गेस्ट खाते के लिए अनाम नेटवर्क पहुंच सक्षम करने की अनुशंसा नहीं की जाती है। इसके अलावा, आपको इसे AD डोमेन नियंत्रकों पर कभी नहीं करना चाहिए। इसलिए अनाम पहुंच सक्षम करने से पहले, अधिक सही तरीका अपनाने का प्रयास करें - वर्कग्रुप कंप्यूटर को अपने डोमेन में शामिल करें या वर्कग्रुप में सभी उपयोगकर्ताओं के लिए डोमेन खाते बनाएं।
स्थानीय अनाम पहुंच समूह नीतियां
उस सर्वर/कंप्यूटर पर स्थानीय समूह नीति संपादक (gpedit.msc) खोलें जिस पर आप अनाम पहुंच सक्षम करना चाहते हैं।
निम्न GPO अनुभाग पर जाएं: कंप्यूटर कॉन्फ़िगरेशन -> Windows सेटिंग्स -> सुरक्षा सेटिंग्स -> स्थानीय नीतियां -> सुरक्षा विकल्प। निम्न नीतियों को कॉन्फ़िगर करें:
- खाते: गेस्ट खाता स्थिति: सक्षम
- नेटवर्क पहुंच: अनाम उपयोगकर्ताओं पर सभी की अनुमतियां लागू करें: सक्षम
- नेटवर्क पहुंच: SAM खातों और शेयरों की अनाम गणना की अनुमति न दें: अक्षम
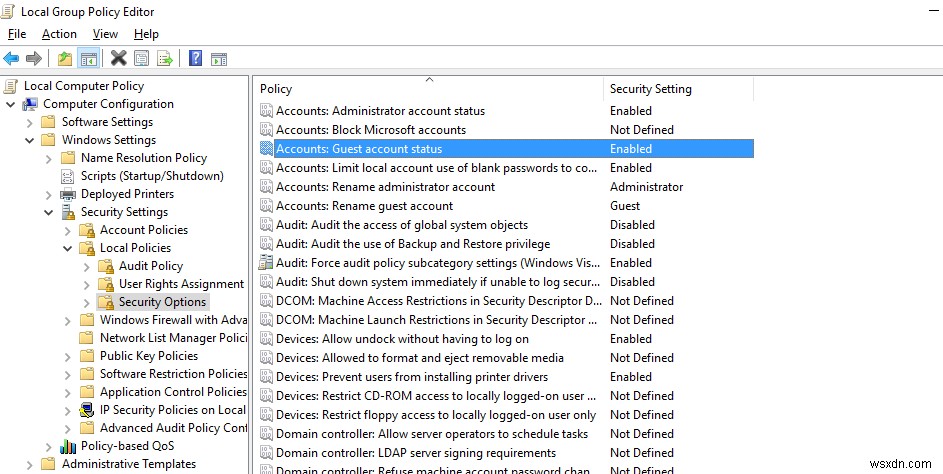
सुरक्षा कारणों से, सुनिश्चित करें कि गेस्ट खाता स्थानीय रूप से लॉग ऑन अस्वीकार करें नीति में स्थानीय नीतियां -> उपयोगकर्ता अधिकार असाइनमेंट के तहत निर्दिष्ट है।
फिर सुनिश्चित करें कि गेस्ट को उसी अनुभाग में इस कंप्यूटर को नेटवर्क से एक्सेस करें नीति में भी निर्दिष्ट किया गया है, और इस कंप्यूटर से नेटवर्क एक्सेस अस्वीकार करें नीति में गेस्ट मान नहीं होना चाहिए।
यह भी सुनिश्चित करें कि Windows में नेटवर्क फ़ोल्डर साझाकरण सक्षम है ( सेटिंग्स -> नेटवर्क और इंटरनेट -> ईथरनेट -> उन्नत साझाकरण विकल्प बदलें)। सभी नेटवर्क अनुभाग में, विकल्प साझाकरण चालू करें ताकि नेटवर्क एक्सेस वाला कोई भी व्यक्ति सार्वजनिक फ़ोल्डरों में फ़ाइलें पढ़ और लिख सके और पासवर्ड संरक्षित साझाकरण बंद करें चुनें यदि आप अपने नेटवर्क में सभी उपकरणों पर भरोसा करते हैं (लेख "मेरे नेटवर्क पर कंप्यूटर नहीं देख सकते" देखें।)
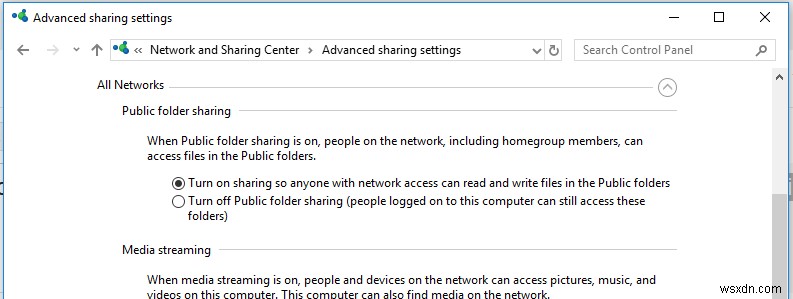
Windows पर साझा फ़ोल्डर में अनाम पहुंच की अनुमति दें
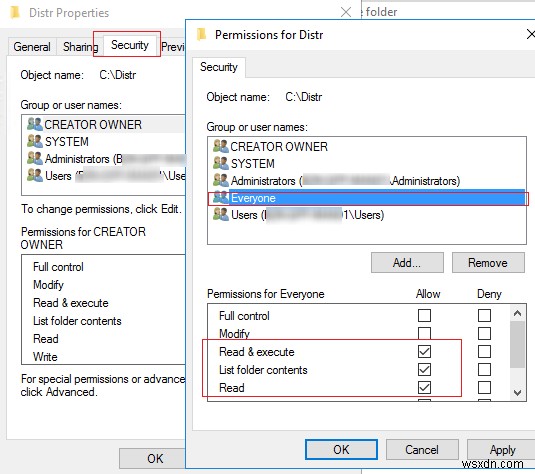
फिर आपको उस नेटवर्क फ़ोल्डर तक पहुंचने की अनुमतियों को कॉन्फ़िगर करना होगा जिसे आप साझा करना चाहते हैं। फ़ोल्डर गुण खोलें, सुरक्षा टैब पर जाएं और वर्तमान फ़ोल्डर NTFS अनुमतियों की जांच करें। संपादित करें दबाएं -> और सभी स्थानीय समूह को पढ़ने की अनुमतियां असाइन करें (और यदि आवश्यक हो तो संशोधित करें)। ऐसा करने के लिए, संपादित करें -> जोड़ें -> सभी पर क्लिक करें और अनाम उपयोगकर्ताओं के लिए फ़ोल्डर पहुंच विशेषाधिकार चुनें। मैंने केवल पढ़ने की अनुमतियां दी हैं।
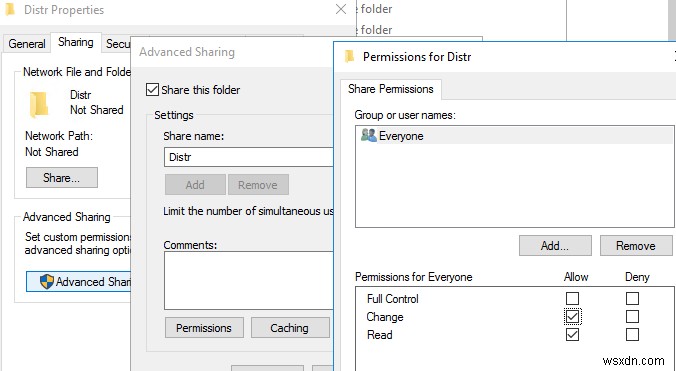
साझाकरण टैब में, अनाम उपयोगकर्ताओं को साझा फ़ोल्डर तक पहुंचने की अनुमति दें (साझा करें -> उन्नत सेटिंग -> अनुमतियां)। सुनिश्चित करें कि सभी समूह के पास बदलें और पढ़ें अनुमतियां हैं।
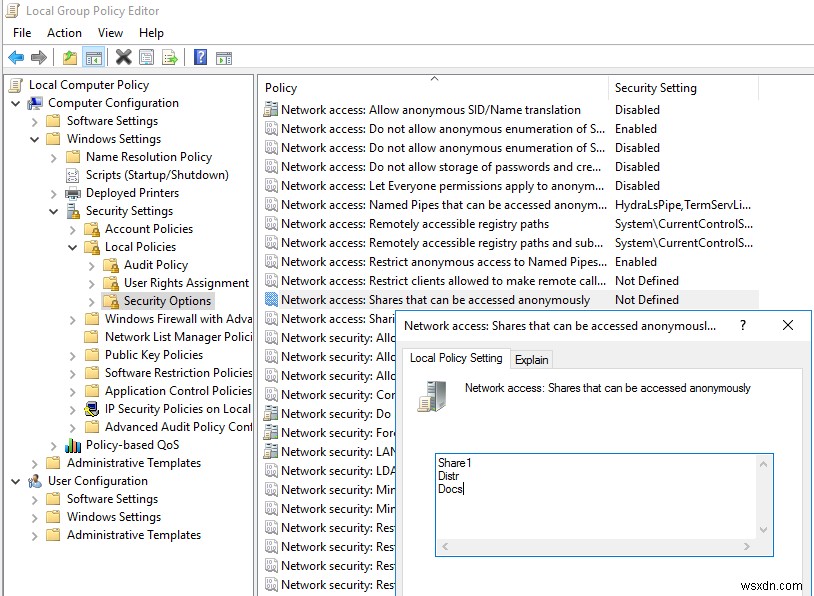
स्थानीय नीतियों -> सुरक्षा विकल्प अनुभाग में स्थानीय समूह नीति संपादक में नीति नेटवर्क पहुंच: शेयर जिन्हें अनाम रूप से एक्सेस किया जा सकता है सक्षम करें। यहां आपको उन साझा फ़ोल्डर नामों को निर्दिष्ट करना होगा जिनके लिए आप अनाम पहुंच सक्षम करना चाहते हैं (मेरे उदाहरण में, यह Share1, Distr और Docs फ़ोल्डर हैं)।
साझा प्रिंटर पर अनाम पहुंच कैसे सक्षम करें?
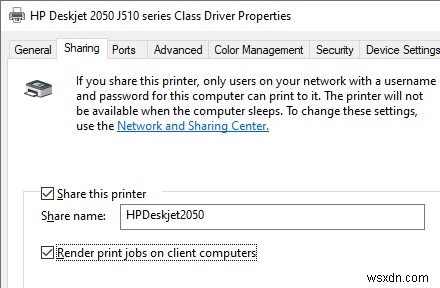
अपने कंप्यूटर पर साझा प्रिंटर पर अनाम पहुंच सक्षम करने के लिए, कंट्रोल पैनल -> हार्डवेयर और ध्वनि -> उपकरण और प्रिंटर में साझा प्रिंटर गुण खोलें। साझाकरण टैब पर विकल्प क्लाइंट कंप्यूटर पर प्रिंट जॉब रेंडर करें चेक करें।
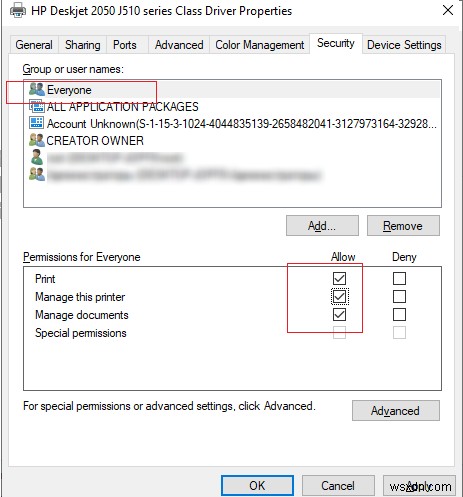
फिर प्रिंटर सुरक्षा टैब पर सभी समूह के लिए सभी अनुमतियों की जांच करें।
इसके बाद आप अपने साझा फ़ोल्डर (\\server-name\sharedfolder) और प्रिंटर से वर्कग्रुप कंप्यूटर से डोमेन कंप्यूटर/सर्वर पर क्रेडेंशियल दर्ज किए बिना कनेक्ट कर पाएंगे, यानी गुमनाम रूप से।
Windows 10 1709 या नए में SMBv2 प्रोटोकॉल के तहत गेस्ट खाते का उपयोग करके साझा फ़ोल्डर पर नेटवर्क पहुंच डिफ़ॉल्ट रूप से प्रतिबंधित है और आप निम्न त्रुटि देख सकते हैं: 'आप इस साझा फ़ोल्डर तक नहीं पहुंच सकते क्योंकि आपके संगठन की सुरक्षा नीतियां अन प्रमाणित गेस्ट एक्सेस को ब्लॉक करती हैं'। यह लेख देखें।