मुख्य रूप से, कीलॉगर्स का उपयोग कंप्यूटर या स्मार्टफोन से गतिविधियों की निगरानी के लिए किया जाता है। जो लोग आमतौर पर इस सॉफ्टवेयर का उपयोग करते हैं, वे माता-पिता हैं जो अपने बच्चों की कंप्यूटर गतिविधियों की जांच करना चाहते हैं, कंपनियां जो देखना चाहती हैं कि उनके कर्मचारी अपने दैनिक कार्यों को कैसे पूरा करते हैं, और बहुत कुछ।
हालांकि, कीलॉगर्स का उपयोग अनैतिक और अवैध रूप से अन्य कंप्यूटरों को स्टॉक करने के लिए भी किया जा रहा है। हमें मैक उपयोगकर्ताओं से चिंताएं प्राप्त हुईं जो पूछ रहे थे "क्या मेरे मैक पर कीलॉगर है?" और अपने मैक सिस्टम से अवांछित सॉफ्टवेयर से छुटकारा पाना चाहते थे। आइए, एक साथ पता लगाते हैं कि मैक पर कीलॉगर्स का पता कैसे लगाएं और उन्हें सुरक्षित रूप से मैक से कैसे हटाएं।
भाग 1. क्या मेरे मैक पर कीलॉगर है?
कीलॉगर्स उन चीजों को रिकॉर्ड करके उपयोगकर्ता की गतिविधि की निगरानी करते हैं जो कीबोर्ड पर टाइप की गई हैं, जिसमें आपका उपयोगकर्ता नाम, पासवर्ड, व्यक्तिगत रिकॉर्ड, बैंक विवरण और अन्य अत्यधिक संवेदनशील जानकारी शामिल हैं। कीलॉगर्स आपके कंप्यूटर पर कैसे आते हैं? वे या तो इंस्टॉल किए गए सॉफ्टवेयर हो सकते हैं या हार्डवेयर जो USB पोर्ट से जुड़ता है।
क्या कीलॉगर एक वायरस है? यह निश्चित रूप से एक प्रकार का मैलवेयर है। क्या कीलॉगर का पता लगाया जा सकता है? आप मैक कंप्यूटर पर कीलॉगर का आसानी से पता नहीं लगा सकते जब तक कि आपके पास अपने सिस्टम के माध्यम से खोज करने के लिए कुछ तकनीकी पृष्ठभूमि न हो या वैकल्पिक प्रोग्राम का उपयोग न करें। कीलॉगर्स मैलवेयर संक्रमण या उपयोगकर्ता-इंस्टॉल के माध्यम से इंस्टॉल किए जाते हैं।
भाग 2. एक्टिविटी मॉनिटर के माध्यम से मैक पर मैन्युअल रूप से कीलॉगर्स की जांच कैसे करें
क्या मेरे मैक पर कीलॉगर है? आपके मैक पर इंस्टॉल किए गए कीलॉगर्स को सत्यापित करने के लिए आप एक और विकल्प मैन्युअल रूप से खोज सकते हैं। प्रक्रिया थकाऊ हो सकती है लेकिन फिर भी, बाद में परिणाम भुगतने से सुरक्षित रहना बेहतर है।
क्या मेरे डिवाइस पर कीलॉगर है? यदि आप आश्वस्त हैं कि आपके मैक पर कोई हार्डवेयर कीलॉगर्स इंस्टॉल नहीं हैं, तो आपका अगला कदम एक्टिविटी मॉनिटर की जांच करना है। आपका एक्टिविटी मॉनिटर आपके मैक पर रीयल-टाइम गतिविधियों और घटनाओं को दिखाता है। इन चरणों का पालन करें:
- Utilities फोल्डर खोलें और Activity Monitor चुनें
- कोई भी संदिग्ध दिखने वाली प्रक्रियाएं ढूंढें या ढूंढें जो कीलॉगर्स हो सकती हैं
- नाम नोट करें और फिर टर्मिनल लॉन्च करें
- टर्मिनल विंडो के अंदर, man (आपके द्वारा सूचीबद्ध प्रक्रियाओं का नाम) टाइप करें - जहां (प्रक्रियाओं का नाम) वह प्रक्रिया है जिसे आपने लिखा था। ब्रैकेट हटाकर नाम टाइप करना याद रखें
- टर्मिनल इंस्टॉल किए गए कीलॉगर का विवरण पता लगाना और ढूंढना शुरू कर देगा।
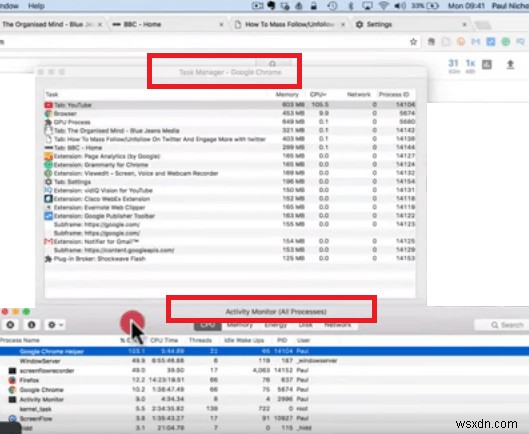
इस बिंदु पर, आप अपने मैक के लिए एंटी-वायरस सॉफ्टवेयर का उपयोग करके एक डीप स्कैन चला सकते हैं ताकि यह अवांछित सॉफ्टवेयर को हटा दे और आपको विभिन्न संदिग्ध दिखने वाली प्रक्रियाओं के बारे में सूचित करे।