Microsoft ने एक ज्ञात समस्या को ठीक किया है जिसके कारण नई शुरू की गई Windows सुरक्षा चेतावनियां Remote Desktop (.rdp) फ़ाइलें खोलते समय गलत तरीके से प्रदर्शित होती थीं।
यह ज्ञात समस्या सभी समर्थित Windows संस्करणों को प्रभावित करती है, जिसमें Windows 11 (KB5083768 और KB5083769), Windows 10 (KB5082200), और Windows Server (KB5082063) शामिल हैं, उन उपकरणों पर जिनमें कई मॉनिटर और अलग-अलग डिस्प्ले स्केलिंग सेटिंग्स हैं।
Microsoft ने गुरुवार को जारी Windows 11 के लिए वैकल्पिक KB5083631 पूर्वावलोकन संचयी अद्यतन में इस बग को संबोधित किया, साथ ही 34 अन्य परिवर्तनों के साथ।
"यह अद्यतन Remote Desktop Connection सुरक्षा चेतावनी संवाद को प्रभावित करने वाली एक समस्या को संबोधित करता है। जब मॉनिटर में अलग-अलग स्केलिंग सेट होती थीं, तो बहु-मॉनिटर परिदृश्य में संवाद गलत तरीके से प्रस्तुत हो सकता था। यह अप्रैल 2026 (KB5083769) सुरक्षा अद्यतन स्थापित करने के बाद हो सकता है," Microsoft ने कहा।
जैसा कि Microsoft ने बुधवार को बग को स्वीकार करते समय बताया, RDP फ़ाइलें खोलते समय दिखाई देने वाली सुरक्षा चेतावनियां सही ढंग से प्रदर्शित नहीं हो सकती हैं। प्रभावित Windows सिस्टम पर, अलर्ट विंडो में बटन गलत तरीके से संरेखित या आंशिक रूप से छिपे होते हैं, और टेक्स्ट पढ़ना मुश्किल होता है, जिससे सुरक्षा संवाद के साथ बातचीत करना मुश्किल हो जाता है, और कुछ मामलों में असंभव।
ये चेतावनियां अप्रैल 2026 संचयी अद्यतन के साथ Windows सिस्टम पर पेश की गई थीं ताकि डिफ़ॉल्ट रूप से जोखिम भरे साझा संसाधनों को अक्षम किया जा सके, उन फ़िशिंग हमलों के बचाव के रूप में जो Remote Desktop कनेक्शन (.rdp) फ़ाइलों का दुरुपयोग करते हैं।
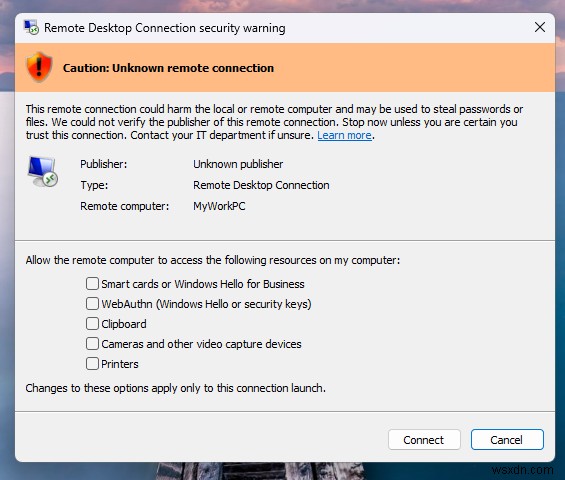 Remote Desktop Connection सुरक्षा चेतावनी (Microsoft)
RDP फ़ाइलों का उपयोग आमतौर पर एंटरप्राइज वातावरण में दूरस्थ सिस्टम से कनेक्ट करने के लिए किया जाता है क्योंकि उन्हें स्थानीय संसाधनों को स्वचालित रूप से दूरस्थ होस्ट पर रीडायरेक्ट करने के लिए पूर्व-कॉन्फ़िगर किया जा सकता है। हालांकि, खतरा अभिनेताओं ने भी तेजी से उन्हें फ़िशिंग अभियानों में दुरुपयोग किया है, जिसमें रूसी APT29 साइबर-जासूसी समूह शामिल है, जिसने उनका उपयोग पीड़ितों के उपकरणों से दस्तावेजों और क्रेडेंशियल को दूरस्थ रूप से चुराने के लिए किया है।
अप्रैल सुरक्षा अद्यतन स्थापित करने के बाद, पहली बार RDP फ़ाइल खोलने पर एक बार का शैक्षिक संकेत दिखाई देगा, जो संबंधित जोखिमों के बारे में चेतावनी देगा।
इसके बाद, RDP फ़ाइलें खोलते समय कोई भी कनेक्शन किए जाने से पहले एक सुरक्षा संवाद प्रदर्शित होता है, जिसमें दिखाया जाता है कि फ़ाइल किसी सत्यापित प्रकाशक द्वारा हस्ताक्षरित है या नहीं, दूरस्थ सिस्टम का पता, और सभी स्थानीय संसाधन रीडायरेक्शन (ड्राइव, क्लिपबोर्ड, या डिवाइस सहित), हर विकल्प डिफ़ॉल्ट रूप से अक्षम के साथ।
यदि RDP फ़ाइलें डिजिटल रूप से हस्ताक्षरित नहीं हैं, तो Windows "सावधानी: अज्ञात दूरस्थ कनेक्शन" चेतावनी प्रदर्शित करता है, जिसमें प्रकाशक को अज्ञात लेबल किया जाता है। हालांकि, यदि वे डिजिटल रूप से हस्ताक्षरित हैं, तो Windows उपयोगकर्ताओं को कनेक्ट करने से पहले उनकी वैधता सत्यापित करने की चेतावनी देगा।
उपयोगकर्ता रिपोर्ट के अनुसार, KB5083769 सुरक्षा अद्यतन Windows 11 24H2 / 25H2 सिस्टम पर कई विक्रेताओं के थर्ड-पार्टी बैकअप ऐप को VSS (वॉल्यूम शैडो कॉपी सर्विस) टाइमआउट के कारण भी तोड़ देता है।
पिछले महीने, Microsoft ने आउट-ऑफ-बैंड (OOB) अद्यतन भी जारी किए थे ताकि कई Windows Server समस्याओं को ठीक किया जा सके जो अप्रैल 2026 सुरक्षा अद्यतन स्थापित करने के बाद रीस्टार्ट लूप और अद्यतन स्थापना विफलताओं का कारण बनीं।
Mythos द्वारा पाए गए 99% दोष अभी भी अनपैच्ड हैं।
AI ने चार जीरो-डे को एक एक्सप्लॉइट में जोड़ा जो रेंडरर और OS दोनों सैंडबॉक्स को बायपास करता है। नए एक्सप्लॉइट की लहर आ रही है।
ऑटोनॉमस वैलिडेशन समिट (12 और 14 मई) में देखें कि कैसे ऑटोनॉमस, संदर्भ-समृद्ध वैलिडेशन शोषण योग्य चीजों को ढूंढता है, नियंत्रणों को साबित करता है, और रेमेडिएशन लूप को बंद करता है।
अपना स्थान सुरक्षित करें