माना जा रहा है कि TeamPCP सप्लाई-चेन हमले में कई आधिकारिक SAP NPM पैकेजों को समझौता किया गया है, जिसका उद्देश्य डेवलपर्स के सिस्टम से क्रेडेंशियल और ऑथेंटिकेशन टोकन चुराना है।
सुरक्षा शोधकर्ताओं के अनुसार, इस समझौते ने चार पैकेजों को प्रभावित किया है, जिनके संस्करण अब NPM पर अप्रचलित (deprecated) कर दिए गए हैं:
- @cap-js/sqlite – v2.2.2
- @cap-js/postgres – v2.2.2
- @cap-js/db-service – v2.10.1
- mbt – v1.2.48
ये पैकेज SAP के क्लाउड एप्लिकेशन प्रोग्रामिंग मॉडल (CAP) और क्लाउड MTA को सपोर्ट करते हैं, जिनका उपयोग आमतौर पर एंटरप्राइज डेवलपमेंट में किया जाता है।
Aikido और Socket की नई रिपोर्ट्स के अनुसार, समझौता किए गए पैकेजों में एक दुर्भावनापूर्ण 'preinstall' स्क्रिप्ट जोड़ी गई थी, जो NPM पैकेज इंस्टॉल होने पर स्वचालित रूप से निष्पादित होती है।
यह स्क्रिप्ट setup.mjs नामक एक लोडर लॉन्च करती है जो GitHub से बन जावास्क्रिप्ट रनटाइम डाउनलोड करता है और उसका उपयोग भारी रूप से ओबफसकेटेड execution.js पेलोड को निष्पादित करने के लिए करता है।
यह पेलोड एक इन्फॉर्मेशन-स्टीलर है जिसका उपयोग डेवलपर मशीनों और CI/CD वातावरण दोनों से विभिन्न प्रकार के क्रेडेंशियल चुराने के लिए किया जाता है, जिनमें शामिल हैं:
- NPM और GitHub ऑथेंटिकेशन टोकन
- SSH कुंजियाँ और डेवलपर क्रेडेंशियल
- AWS, Azure, और Google Cloud के लिए क्लाउड क्रेडेंशियल
- Kubernetes कॉन्फ़िगरेशन और सीक्रेट्स
- CI/CD पाइपलाइन सीक्रेट्स और एनवायरनमेंट वेरिएबल्स
मैलवेयर CI रनर की मेमोरी से सीधे सीक्रेट्स निकालने का भी प्रयास करता है, ठीक वैसे ही जैसे TeamPCP ने पिछले सप्लाई-चेन हमलों में क्रेडेंशियल निकाले थे।
Socket बताता है: "CI रनर पर, पेलोड एक एम्बेडेड पायथन स्क्रिप्ट निष्पादित करता है जो Runner.Worker प्रक्रिया के लिए /proc/<pid>/maps और /proc/<pid>/mem को पढ़ता है, ताकि "key" :{ "value": "...", "isSecret":true} से मेल खाने वाले हर सीक्रेट को सीधे रनर मेमोरी से निकाला जा सके, जिससे CI प्लेटफॉर्म द्वारा लागू सभी लॉग मास्किंग को बायपास किया जा सके।"
"सीक्रेट्स के लिए यह मेमोरी स्कैनर संरचनात्मक रूप से Bitwarden और Checkmarx घटनाओं में दर्ज किए गए स्कैनर के समान है।"
डेटा एकत्र होने के बाद, इसे एन्क्रिप्ट करके पीड़ित के खाते के तहत सार्वजनिक GitHub रिपॉजिटरी में अपलोड कर दिया जाता है। इन रिपॉजिटरी के विवरण में "A Mini Shai-Hulud has Appeared" लिखा होता है, जो Bitwarden सप्लाई-चेन हमले में देखे गए "Shai-Hulud: The Third Coming" स्ट्रिंग के समान है।
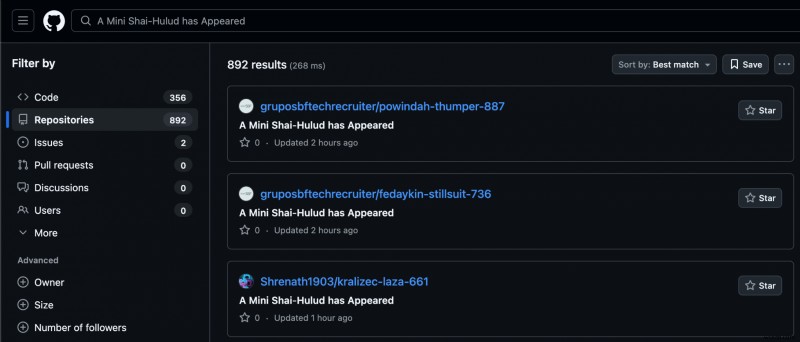 "A Mini Shai-Hulud has Appeared" विवरण के साथ बनाए गए GitHub रिपॉजिटरी
स्रोत: Aikido
मैलवेयर GitHub कमिट खोजों को डेड-ड्रॉप तंत्र के रूप में भी उपयोग करता है ताकि टोकन प्राप्त करके आगे की पहुंच हासिल की जा सके।
Aikido बताता है: "मैलवेयर इस स्ट्रिंग के लिए GitHub कमिट खोजता है और मेल खाने वाले कमिट संदेशों को टोकन डेड-ड्रॉप के रूप में उपयोग करता है।"
"OhNoWhatsGoingOnWithGitHub:<base64> से मेल खाने वाले कमिट संदेशों को GitHub टोकन में डिकोड किया जाता है और रिपॉजिटरी एक्सेस के लिए जांचा जाता है।"
पिछले हमलों की तरह, तैनात पेलोड में अन्य पैकेजों में स्वयं-प्रसार के लिए कोड भी शामिल है।
चुराए गए NPM या GitHub क्रेडेंशियल का उपयोग करके, यह अन्य पैकेजों और रिपॉजिटरी को संशोधित करने का प्रयास करता है जिन तक इसकी पहुंच होती है, और उन्हीं दुर्भावनापूर्ण कोड को इंजेक्ट करके आगे फैलता है।
शोधकर्ताओं ने इस हमले को मध्यम विश्वास के साथ TeamPCP खतरा अभिनेताओं से जोड़ा है, जिन्होंने पिछले सप्लाई-चेन हमलों में Trivy, Checkmarx, और Bitwarden के खिलाफ समान कोड और रणनीति का उपयोग किया था।
यह स्पष्ट नहीं है कि खतरा अभिनेताओं ने SAP की NPM प्रकाशन प्रक्रिया को कैसे समझौता किया, लेकिन सुरक्षा इंजीनियर Adnan Khan की रिपोर्ट है कि एक NPM टोकन गलत कॉन्फ़िगर किए गए CircleCI जॉब के माध्यम से उजागर हो सकता है।
BleepingComputer ने SAP से संपर्क किया कि NPM पैकेज कैसे समझौता किए गए, लेकिन प्रकाशन के समय तक कोई जवाब नहीं मिला।
Mythos द्वारा पाए गए 99% दोष अभी भी अनपैच्ड हैं।
AI ने चार जीरो-डे को एक एक्सप्लॉइट में जोड़ा जो रेंडरर और OS दोनों सैंडबॉक्स को बायपास करता है। नए एक्सप्लॉइट की लहर आ रही है।
ऑटोनॉमस वैलिडेशन समिट (12 और 14 मई) में देखें कि कैसे ऑटोनॉमस, संदर्भ-समृद्ध वैलिडेशन शोषण योग्य चीजों को ढूंढता है, नियंत्रणों को साबित करता है, और रेमेडिएशन लूप को बंद करता है।
अपना स्थान सुरक्षित करें