बॉटनेट परिभाषा: बॉटनेट क्या है?
एक बॉटनेट मैलवेयर से जुड़े कंप्यूटरों का एक समूह है और बॉटनेट निर्माता द्वारा नियंत्रित होता है, जिसे बॉट हर्डर के रूप में जाना जाता है। बॉट हर्डर्स कंप्यूटरों को संक्रमित करके बॉटनेट बनाते हैं, जिन्हें वे एक समूह के रूप में नियंत्रित करते हैं ताकि बड़े पैमाने पर साइबर हमले शुरू कर सकें, स्पैम भेज सकें, और फ़िशिंग अभियान चला सकें।
बॉटनेट का अर्थ है "रोबोट नेटवर्क", और बॉटनेट में कंप्यूटर्स को बॉट्स या ज़ोंबी कंप्यूटर्स के रूप में जाना जाता है। कुछ बॉटनेट में सैकड़ों या हजारों कंप्यूटर शामिल होते हैं, जो उन्हें आज सबसे बड़े ऑनलाइन खतरों में से एक बनाते हैं।
बॉटनेट कैसे काम करते हैं?
बॉटनेट में हर डिवाइस इंटरनेट के माध्यम से बॉट हर्डर से जुड़ा होता है, जो सभी कंप्यूटरों को नियंत्रित करता है और उनका उपयोग साइबर अपराधों की एक विस्तृत श्रृंखला को अंजाम देने के लिए करता है। लगभग कोई भी इंटरनेट-कनेक्टेड डिवाइस बॉटनेट का हिस्सा बन सकता है, कंप्यूटर और राउटर से लेकर स्मार्ट IoT (इंटरनेट ऑफ थिंग्स) डिवाइस जैसे TV और थर्मोस्टैट्स तक - 2016 मिराई बॉटनेट मुख्य रूप से IoT डिवाइस को प्रभावित करता था।
बॉटनेट कैसे बनाया जाता है
बॉटनेट बनाने और उपयोग करने के लिए, एक हैकर को तीन-चरणीय हमला पूरा करना होगा: पीड़ितों के डिवाइस को संक्रमित करना, बॉटनेट को बढ़ाना, और अंत में, बॉटनेट को सक्रिय करना।
पीड़ितों को संक्रमित करें: बॉट हर्डर को अपने बॉटनेट मैलवेयर को अपने पीड़ितों के कंप्यूटर पर लाना होगा। बॉटनेट डाउनलोड और इंस्टॉलेशन अक्सर मैलवेयर या सोशल इंजीनियरिंग ट्रिक्स के माध्यम से पूरा किया जाता है।
हैकर ट्रोजन मैलवेयर (जो खुद को हानिरहित के रूप में छुपाता है) के माध्यम से पीड़ितों को संक्रमित कर सकता है, मालवेयर विज्ञापनों के साथ वेबसाइटों को संक्रमित करके जो विज़िटर्स पर हमला कर सकते हैं, सुरक्षा कमजोरियों का फायदा उठाकर, या फ़िशिंग हमलों के साथ जो पीड़ितों को मैलवेयर इंस्टॉल करने के लिए धोखा देते हैं।
बॉटनेट बढ़ाएं: बॉटनेट में ज़ोंबी कंप्यूटर्स का उपयोग बॉट हर्डर द्वारा अतिरिक्त डिवाइस को संक्रमित करने के लिए किया जा सकता है। कुछ बॉटनेट मैलवेयर कमजोर डिवाइस के लिए नेटवर्क स्कैन करके और मिलने पर उन्हें संक्रमित करके खुद को स्वचालित रूप से फैला सकते हैं।
यह तकनीक विशेष रूप से शक्तिशाली होती है जब बॉट हर्डर एक जीरो-डे भेद्यता का उपयोग करता है जिसका अभी तक मुकाबला नहीं किया जा सकता।
बॉटनेट सक्रिय करें: जब नया बॉटनेट पर्याप्त आकार तक पहुंच जाता है, तो बॉट हर्डर विनाशकारी DDoS हमलों से लेकर क्रिप्टोमाइनिंग तक किसी भी चीज़ के लिए सभी संक्रमित डिवाइस की संयुक्त शक्ति का उपयोग कर सकता है।
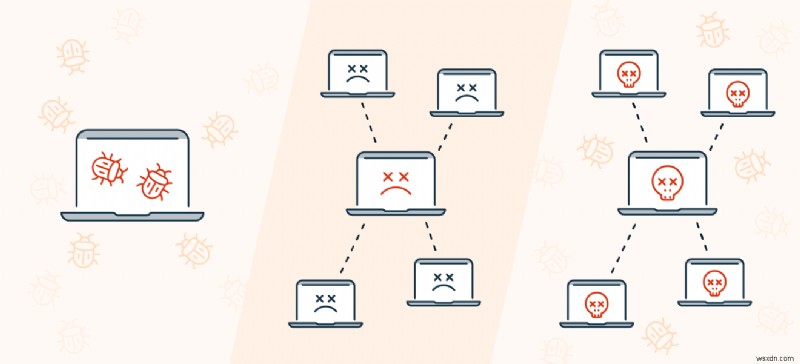
बॉटनेट निर्माण और उपयोग के तीन चरण: संक्रमण, विस्तार, हमला।
बॉटनेट क्या कर सकते हैं?
कंप्यूटर या अन्य डिवाइस को संक्रमित करने के बाद, एक हैकर उसके ऑपरेटिंग सिस्टम (OS) और फाइलों पर एडमिन-लेवल एक्सेस प्राप्त करता है। वे इस एक्सेस का उपयोग कंप्यूटर से डेटा चुराने, उपयोग के दौरान इसकी निगरानी करने, या इसके कार्यों को नियंत्रित करने के लिए कर सकते हैं।
यहां बताया गया है कि बॉटनेट के नियंत्रण में एक बॉट हर्डर ज़ोंबी कंप्यूटर के साथ क्या कर सकता है:
सिस्टम डेटा पढ़ें/लिखें: एक हैकर न केवल ज़ोंबी कंप्यूटर पर सिस्टम-लेवल डेटा पढ़ सकता है, बल्कि इसे बदल भी सकता है और नया डेटा लिख सकता है।
व्यक्तिगत डेटा एकत्र करें: बॉट हर्डर ज़ोंबी कंप्यूटर पर फाइलों को खंगाल सकता है और संवेदनशील व्यक्तिगत डेटा, जिसमें पासवर्ड और वित्तीय जानकारी शामिल है, प्राप्त कर सकता है।
पीड़ितों पर जासूसी करें: सिस्टम-लेवल एक्सेस के साथ, बॉट हर्डर देख सकता है कि ज़ोंबी कंप्यूटर का उपयोग करने वाला कोई भी व्यक्ति क्या कर रहा है।
डेटा भेजें: कई बॉटनेट का उपयोग मास-ईमेल अभियानों में किया जाता है, जैसे स्पैम बॉटनेट जो स्पैम ईमेल भेजते हैं। एक बॉट हर्डर ज़ोंबी कंप्यूटर्स को ईमेल, फाइलें, मैसेज, और अन्य प्रकार के डेटा भेजने का कारण बन सकता है।
ऐप्स इंस्टॉल करें: बॉटनेट बड़े मैलवेयर हमले का पहला चरण हो सकते हैं। इतने सारे कंप्यूटर्स तक पहुंच के साथ, बॉट हर्डर अपने नेटवर्क के सभी कंप्यूटर्स को रैंसमवेयर, स्पाइवेयर, एडवेयर, और अन्य प्रकार के मैलवेयर से आसानी से संक्रमित कर सकते हैं।
अन्य डिवाइस को संक्रमित करें: ज़ोंबी कंप्यूटर्स उन नेटवर्क को स्कैन कर सकते हैं जिन पर वे संभावित पीड़ितों को संक्रमित करने के लिए हैं। यह तकनीक विशेष रूप से शक्तिशाली होती है जब बॉटनेट मैलवेयर साइबर सुरक्षा कमजोरियों के माध्यम से फैलता है।
यही कारण है कि साइबर सुरक्षा उपकरण बॉटनेट के खिलाफ इतनी बड़ी रक्षा हैं। Avast One आपके डिवाइस की 24/7 निगरानी करता है ताकि मैलवेयर के किसी भी संकेत का पता लगाया जा सके, हमलों को होने से पहले रोका जा सके।
हैकर्स अपने बॉटनेट को कैसे नियंत्रित करते हैं?
अधिकांश बॉटनेट दो रूपों में से एक लेते हैं: बॉट हर्डर से प्रत्येक ज़ोंबी कंप्यूटर तक सीधे संचार के साथ एक केंद्रीकृत बॉटनेट, और सभी संक्रमित डिवाइस के बीच कई लिंक के साथ एक विकेन्द्रीकृत प्रणाली।
केंद्रीकृत: क्लाइंट-सर्वर मॉडल
केंद्रीकृत बॉटनेट पारंपरिक नेटवर्क आर्किटेक्चर के क्लाइंट-सर्वर स्ट्रक्चर का उपयोग करके कमांड और कंट्रोल (C&C) सर्वर से बॉटनेट में डिवाइस के साथ संचार करते हैं। यह एक कुशल प्रणाली है जिसमें एक स्पष्ट कमजोरी है - C&C सर्वर को ढूंढना और निष्क्रिय करना आसान है।
एक बार C&C सर्वर बंद हो जाने पर, बॉट हर्डर अपने बॉटनेट के साथ संचार नहीं कर सकता।
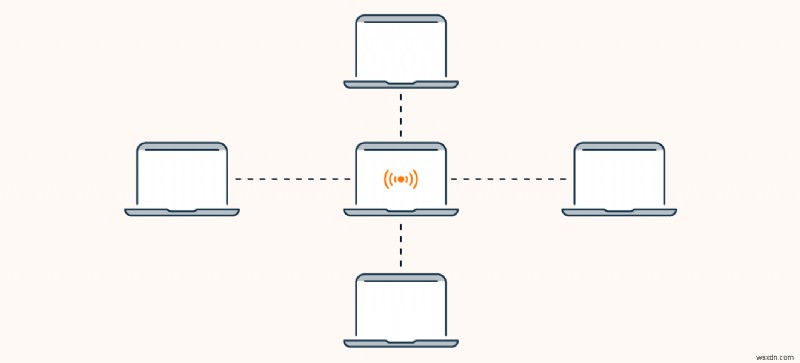 केंद्रीकृत क्लाइंट-सर्वर बॉटनेट मॉडल।
विकेन्द्रीकृत: पीयर-टू-पीयर मॉडल
पीयर-टू-पीयर बॉटनेट मॉडल अधिक उन्नत हैं, जिन्होंने क्लाइंट-सर्वर मॉडल को छोड़कर पूरे नेटवर्क में फैले संचार के साथ पीयर-टू-पीयर (P2P) संरचना के पक्ष में है। प्रत्येक संक्रमित डिवाइस दूसरों के साथ संचार कर सकता है, एकल (और कमजोर) C&C सर्वर की आवश्यकता को समाप्त करता है।
क्लाइंट-सर्वर बॉटनेट की तुलना में, P2P बॉटनेट को बाधित करना बहुत कठिन है।
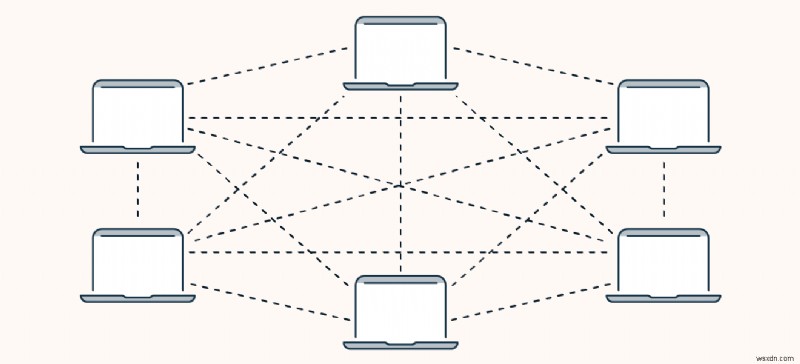 विकेन्द्रीकृत पीयर-टू-पीयर (P2P) बॉटनेट मॉडल।
बॉटनेट क्या कर सकते हैं?
DDoS हमले लॉन्च करें: डिस्ट्रिब्यूटेड डेनियल ऑफ सर्विस (DDoS) हमले में, बॉट हर्डर बॉटनेट के सभी कंप्यूटर्स को एक सर्वर को एक साथ और निरंतर ट्रैफिक से अभिभूत करने का कारण बनता है। यह वेबसाइटों और यहां तक कि पूरे व्यवसायों को जल्दी से बंद कर सकता है। 2019 के DDoS हमले ने कई देशों में विकिपीडिया को ऑफलाइन कर दिया।
स्पैम और फ़िशिंग अभियान चलाएं: बॉटनेट अक्सर मास-मेलिंग अभियानों में उपयोग किए जाते हैं, क्योंकि वे एक साथ अनगिनत ईमेल भेज सकते हैं। स्पैम बॉटनेट भारी मात्रा में स्पैम भेजेंगे, लेकिन अन्य फ़िशिंग हमले और अन्य घोटाले हो सकते हैं।
क्रिप्टोकरेंसी माइन करें: जैसे-जैसे क्रिप्टोकरेंसी अधिक मुख्यधारा बन रही हैं, बॉट हर्डर तेजी से अपने बॉटनेट का उपयोग माइनिंग टूल के रूप में कर रहे हैं। यह बड़े पैमाने पर क्रिप्टोजैकिंग है, और सभी आय सीधे बॉट हर्डर के पास जाती है।
पीड़ितों की निगरानी करें और व्यक्तिगत जानकारी चुराएं: सभी बॉटनेट दूसरों के खिलाफ हमलों में जुटे नहीं होते। कुछ बॉट हर्डर अपने बॉटनेट को निष्क्रिय छोड़ देते हैं और उनका उपयोग पीड़ितों की निगरानी करने और संवेदनशील व्यक्तिगत डेटा चुराने के लिए करते हैं - जिसमें लॉगिन क्रेडेंशियल और वित्तीय जानकारी शामिल है।
पीड़ितों को अधिक मैलवेयर से संक्रमित करें: एक बॉटनेट अधिक हानिकारक मैलवेयर हमलों के लिए एक रेडीमेड टार्गेट पूल है, जैसे रैंसमवेयर। बॉटनेट के साथ, बॉट हर्डर संक्रमित कंप्यूटर्स पर आसानी से रैंसमवेयर तैनात कर सकते हैं।
धोखाधड़ी से विज्ञापन राजस्व उत्पन्न करें: एक आम घोटाले में, बॉट हर्डर किसी वेबसाइट पर विज्ञापन स्थान किराए पर ले सकते हैं, फिर अपने बॉटनेट को विज्ञापन पर सामूहिक रूप से "क्लिक" करने के लिए समन्वयित कर सकते हैं। प्रत्येक क्लिक बॉट हर्डर के लिए भुगतान में तब्दील होता है।
बॉटनेट में किस तरह के डिवाइस शामिल हो सकते हैं?
कोई भी इंटरनेट-कनेक्टेड डिवाइस संभावित रूप से बॉटनेट में शामिल हो सकता है, जब तक बॉट हर्डर इसे बॉटनेट मैलवेयर से संक्रमित कर सकता है। कंप्यूटर, लैपटॉप, स्मार्टफोन, गेमिंग कंसोल, और यहां तक कि स्मार्ट उपकरण सभी बॉटनेट में शामिल हो सकते हैं।
स्मार्ट डिवाइस बॉट हर्डर के लिए आकर्षक लक्ष्य हैं, क्योंकि कमजोर सुरक्षा इंटरनेट ऑफ थिंग्स में प्रमुख जोखिमों में से एक है। कई निर्माता अपने स्मार्ट डिवाइस को स्मार्टफोन और कंप्यूटर में पाए जाने वाले समान मजबूत साइबर सुरक्षा उपायों से नहीं बचाते। और कई स्मार्ट डिवाइस मालिक अपने पासवर्ड को फ़ैक्टरी डिफॉल्ट से कभी नहीं बदलते।
हैकर्स इन सुरक्षा कमजोरियों का फायदा उठाकर स्मार्ट होम में डिवाइस पर बॉटनेट मैलवेयर इंस्टॉल कर सकते हैं। अपना खुद का स्मार्ट होम बनाते समय या स्मार्ट डिवाइस खरीदते समय बॉटनेट सुरक्षा को प्राथमिकता दें।
बॉटनेट उदाहरण
बॉटनेट हाल के वर्षों में कुछ सबसे विनाशकारी साइबर हमलों के पीछे रहे हैं। यहां कुछ सबसे कुख्यात बॉटनेट पर करीब से नज़र डाली गई है।
 कॉन्फिकर
2008 में अपने चरम पर 10.5 मिलियन से अधिक डिवाइस के नियंत्रण में, कॉन्फिकर बॉटनेट अभी भी अब तक बनाए गए सबसे बड़े बॉटनेट में से एक है। एक कंप्यूटर वर्म टाइप का बॉटनेट, कॉन्फिकर अभूतपूर्व दरों से फैला।
यूरोप भर में सरकारी नेटवर्क तक पहुंचने के बाद, कॉन्फिकर ने पहले ही लाखों का नुकसान किया था और दुनिया भर में कहर बरपाने के लिए तैयार था। लेकिन सौभाग्य से, बॉटनेट का उपयोग कभी DDoS हमले में नहीं किया गया। अब माना जाता है कि यह दुनिया भर में लगभग 500,000 कंप्यूटर्स पर मौजूद है।
 गेमओवर ज़्यूस
ज़्यूस मैलवेयर परिवार से व्युत्पन्न एक एन्क्रिप्टेड P2P बॉटनेट, गेमओवर ज़्यूस का कुख्यात उपयोग लाखों पीड़ितों से बैंकिंग क्रेडेंशियल चुराने के लिए किया गया था। जब तक इसे नष्ट किया गया, गेमओवर ज़्यूस ने 100 मिलियन डॉलर से अधिक का नुकसान होने का अनुमान है।
2013 में, गेमओवर ज़्यूस बॉटनेट का उपयोग पीड़ितों को CryptoLocker रैंसमवेयर से संक्रमित करने के लिए किया गया था। विनाशकारी रैंसमवेयर हमले ने पीड़ितों से बिटकॉइन में लाखों डॉलर की वसूली की, इससे पहले कि गेमओवर ज़्यूस बॉटनेट को 2014 में ऑपरेशन टोवर द्वारा बंद कर दिया गया, एक अंतरराष्ट्रीय टास्क फोर्स जिसमें FBI और यूरोपोल शामिल थे।
मिराई
राउटर और वेबकैम जैसे लिनक्स डिवाइस को टार्गेट करते हुए, मिराई बॉटनेट की खोज 2016 में हुई और इसे कई हाई-प्रोफाइल DDoS हमलों के लिए जिम्मेदार ठहराया गया। मिराई-संक्रमित मशीनें डिफ़ॉल्ट पासवर्ड का उपयोग करके IoT डिवाइस के लिए इंटरनेट स्कैन करती हैं और जब भी कोई मिलता है तो उन्हें संक्रमित कर देती हैं।
सितंबर 2016 में हमलों की प्रारंभिक लहर के बाद, मिराई का सोर्स कोड ऑनलाइन प्रकाशित किया गया - जिससे अन्य मैलवेयर डेवलपर्स इससे सीख सकें और और भी बेहतर बॉटनेट मैलवेयर बना सकें।
मेरिस
मेरिस बॉटनेट ने सितंबर 2021 में "बॉटनेट ट्विटर" को तब उड़ा दिया जब इसने रूसी इंटरनेट कंपनी यांडेक्स को रिकॉर्ड-सेटिंग 21.8 मिलियन रिक्वेस्ट प्रति सेकंड से पटक दिया। मेरिस बॉटनेट में लगभग 250,000 डिवाइस शामिल हैं और इसने साल में पहले वेब इंफ्रास्ट्रक्चर प्रोवाइडर Cloudflare पर भी हमला किया था।
मेरिस बॉटनेट में अधिकांश बॉट्स नेटवर्क डिवाइस हैं, जैसे राउटर, जो लातवियाई निर्माता MikroTik द्वारा बनाए गए हैं। पिछले हमलों में, बॉटनेट निर्माता संभावित लक्ष्यों से संपर्क करेंगे और जबरन वसूली की मांग पूरी न होने पर हमले की धमकी देंगे।
कैसे बताएं कि आपका कंप्यूटर बॉटनेट का हिस्सा है
चूंकि बॉटनेट आमतौर पर महत्वपूर्ण प्रोसेसिंग पावर का उपयोग नहीं करते हैं, यह बताना मुश्किल हो सकता है कि आपका कंप्यूटर बॉटनेट का हिस्सा है या नहीं। लेकिन हैं कुछ अन्य तरीके यह पता लगाने के लिए कि क्या आपके कंप्यूटर को बॉटनेट में शामिल किया गया है।
अचानक इंटरनेट धीमा होना या बैंडविड्थ स्पाइक्स: चाहे स्पैम ईमेल भेजने के लिए हो या DDoS हमला लॉन्च करने के लिए, बैंडविड्थ बॉटनेट के लिए महत्वपूर्ण है। अचानक बैंडविड्थ वृद्धि या इंटरनेट स्पीड में गिरावट यह संकेत दे सकती है कि बॉटनेट बैकग्राउंड में काम कर रहा है। यह आपके स्मार्ट होम डिवाइस में बॉटनेट मैलवेयर का संकेत भी दे सकता है।
अस्पष्ट सिस्टम परिवर्तन: एक बॉट हर्डर आपकी सिस्टम फाइलों को बदल सकता है। यदि आप कोई ऐसा परिवर्तन देखते हैं जिसका आप हिसाब नहीं दे सकते, तो किसी और ने उन्हें बनाया हो सकता है।
प्रोसेस बंद करने में असमर्थता: बॉटनेट मैलवेयर आपको उन प्रोग्राम को बंद करने से रोक सकता है जिन्हें इसे अपने मिशन को पूरा करने के लिए आवश्यक है। यदि कोई ऐसा ऐप है जिसे आप बंद नहीं कर पा रहे हैं, तो यह बॉटनेट का काम हो सकता है।
OS अपडेट करने में असमर्थता: कई बॉटनेट (और अन्य प्रकार के मैलवेयर) डिवाइस को संक्रमित करने के लिए OS और अन्य सॉफ्टवेयर कमजोरियों का उपयोग करते हैं। कुछ बॉटनेट मैलवेयर आपके OS को अपडेट होने से रोक सकते हैं ताकि यह आपके सिस्टम पर बना रह सके।
टास्क मैनेजर में अज्ञात प्रोसेस: विंडोज पर, टास्क मैनेजर आपको आपके कंप्यूटर पर वर्तमान में चल रहे सभी प्रोसेस दिखाता है। यदि आप यहां कुछ ऐसा देखते हैं जिसे आप नहीं पहचानते, तो इसे ASAP देखें, क्योंकि यह बॉटनेट मैलवेयर हो सकता है।
आपका एंटीवायरस टूल बॉटनेट मैलवेयर का पता लगाता है: कई सर्वश्रेष्ठ मुफ्त एंटीवायरस टूल उत्कृष्ट बॉटनेट स्कैनर हैं। वे बॉटनेट और अन्य खतरों के लिए स्कैन करेंगे, फिर यदि कोई मिले तो मैलवेयर को हटा देंगे।
Avast One के साथ मुफ्त बॉटनेट सुरक्षा प्राप्त करें, जो आपको आने वाले संक्रमणों के खिलाफ सुरक्षित रखने के लिए रीयल-टाइम में मैलवेयर, वायरस, और अन्य खतरों का पता लगाता है। यह एक बॉटनेट चेकर और बहुत कुछ है - सभी प्रकार के ऑनलाइन खतरों के खिलाफ पूरी तरह से मुफ्त सुरक्षित रहें।
बॉटनेट से कैसे बचाव करें
हमेशा अपने सॉफ्टवेयर को अपडेट करें: सॉफ्टवेयर अपडेट में ज्ञात कमजोरियों के खिलाफ सुरक्षा पैच शामिल होते हैं। जब भी आप कर सकते हैं अपने सॉफ्टवेयर को अपडेट करें ताकि बॉटनेट मैलवेयर बाहर रहे।
अप्रत्याशित अटैचमेंट न खोलें: केवल उन्हीं अटैचमेंट को डाउनलोड करें और खोलें जिनकी आप जानते लोगों से उम्मीद कर रहे हैं। ज्ञात स्रोतों से भी अप्रत्याशित अटैचमेंट फ़िशिंग चारा हो सकते हैं यदि आपका संपर्क हैक हो गया है।
अजीब लिंक पर क्लिक न करें: फ़िशिंग ईमेल में अक्सर ऐसे लिंक होते हैं जो दुर्भावनापूर्ण वेबसाइटों की ओर ले जाते हैं जो मालवर्टाइजिंग या ड्राइव-बाय डाउनलोड के माध्यम से मैलवेयर इंस्टॉल कर सकते हैं।
संदिग्ध वेबसाइटों से दूर रहें: वेबसाइटों की सुरक्षा जांच करना सीखें। यदि कोई वेबसाइट भरोसेमंद नहीं लगती, तो विंडो या टैब बंद करें।
P2P डाउनलोड सेवाओं का उपयोग न करें: P2P डाउनलोड, जैसे टोरेंट, में बॉटनेट मैलवेयर हो सकता है। अपना मीडिया वैध और भरोसेमंद स्रोतों से प्राप्त करें।
नए डिवाइस सेटअप करते समय नए पासवर्ड बनाएं: यदि आप नया राउटर, वेबकैम, या IoT डिवाइस इंस्टॉल कर रहे हैं, तो लॉगिन क्रेडेंशियल तुरंत बदलें। यह मिराई जैसे बॉटनेट मैलवेयर को डिफ़ॉल्ट पासवर्ड का उपयोग करके प्रवेश करने से रोकता है।
फायरवॉल का उपयोग करें: एक अच्छा फायरवॉल पहले से इंस्टॉल बॉटनेट मैलवेयर से उसके C&C सर्वर या P2P बॉटनेट पर अन्य डिवाइस के कनेक्शन को ब्लॉक करेगा।
मजबूत पासवर्ड का उपयोग करें: कुछ बॉटनेट मैलवेयर पासवर्ड को तब तक ब्रूट-फोर्स करेंगे जब तक यह क्रैक न हो जाए। इस प्रकार के हमले के लिए बहुत अधिक प्रतिरोध के लिए लंबे और अद्वितीय पासवर्ड या पासफ्रेज़ बनाएं।
टू-फैक्टर ऑथेंटिकेशन (2FA) का उपयोग करें: 2FA बॉटनेट मैलवेयर को आपके डिवाइस और अकाउंट में घुसने से रोकता है यदि आपका पासवर्ड समझौता हो गया है।
एंटीवायरस सॉफ्टवेयर का उपयोग करें: एक भरोसेमंद एंटीवायरस टूल आपको अन्य प्रकार के मैलवेयर से बचाते हुए मुफ्त बॉटनेट स्कैनिंग और रिमूवल देगा।
मुफ्त सुरक्षा टूल के साथ बॉटनेट को रोकें और हटाएं
बॉटनेट मुख्य रूप से कमजोर सुरक्षा वाले डिवाइस को टार्गेट करते हैं - अनप्रोटेक्टेड IoT डिवाइस और राउटर के साथ-साथ सॉफ्टवेयर कमजोरियों और आसानी से क्रैक होने वाले पासवर्ड वाले कंप्यूटर और लैपटॉप। आपके पक्ष में एक मजबूत सुरक्षा टूल के साथ, आप बॉटनेट मैलवेयर और अन्य ऑनलाइन खतरों के खिलाफ अच्छी तरह से सुरक्षित रहेंगे।
Avast One स्वचालित रूप से दुर्भावनापूर्ण ईमेल अटैचमेंट और वेबसाइटों का पता लगाता है और ब्लॉक करता है - जैसे कि बॉटनेट निर्माता फ़िशिंग अभियानों में उपयोग करते हैं। और 24/7 सिस्टम मॉनिटरिंग के साथ, यदि कोई बॉटनेट मैलवेयर आपके डिवाइस को टार्गेट करता है तो आप समय से पहले सुरक्षित रहेंगे। आज ही Avast One के साथ मुफ्त बॉटनेट सुरक्षा और रिमूवल प्राप्त करें - और सुरक्षा और गोपनीयता सुविधाओं का एक सूट आनंद लें।