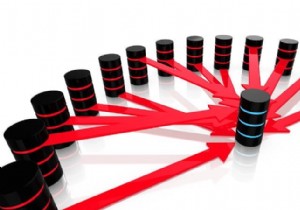
हां, आप शायद DDoS और DoS हमलों से परिचित हैं। लेकिन उन लोगों के लिए जिन्होंने अभी तक इन शर्तों के बारे में नहीं सुना है, इन हमलों का लक्ष्य एक संगठन के सर्वर को गिराना है ताकि वे अपने ग्राहकों और क्लाइंट को सेवा प्रदान करना बंद कर दें। ये हमले आमतौर पर हमलावरों द्वारा लगातार एक्सेस अनुरोध भेजने से शुरू होते हैं, इस बिंदु तक कि सर्वर क्रैश हो जाते हैं और सभी को सेवा से वंचित कर देते हैं।
इन लोकप्रिय, संदिग्ध हमले के रूपों के आधार पर, एक जबरदस्त और अधिक हिंसक हमला गढ़ा गया था: रैंसम डिनायल ऑफ सर्विस। इसमें DDoS और DoS के समान अवधारणा है। बस इतना है कि हमलावर अक्सर अधिक मुखर होते हैं क्योंकि वे धोखेबाजों की तरह कार्य करते हैं।
इस लेख में, हम चर्चा करेंगे कि रैंसम डिनायल ऑफ सर्विस क्या है। हम इस प्रकार के हमले को रोकने के तरीके और सुझाव भी साझा करेंगे।
रैंसम डिनायल ऑफ सर्विस के बारे में क्या जानना है?
जैसा कि नाम से पता चलता है, रैंसम डिनायल ऑफ सर्विस या RDoS एक प्रकार का हमला है जहां हैकर्स पीड़ितों से फिरौती की रकम चुकाने के लिए कहते हैं, उन्हें धमकी देते हुए कि अगर वे निर्धारित तारीख और समय से पहले फिरौती का निपटान नहीं करते हैं तो वे DDoS अनुरोध भेजेंगे। पीड़ितों को मजबूर करने या समझाने के लिए कि वे जो कर रहे हैं उसके बारे में गंभीर हैं, वे आमतौर पर एक निर्धारित अवधि के भीतर DDoS हमलों की एक श्रृंखला भेजकर शुरू करते हैं।
रैंसमवेयर हमले में, हमलावर रैंसमवेयर संस्थाओं को भेजते हैं, जिससे संगठन के सर्वर पर मौजूद सभी डेटा एन्क्रिप्ट हो जाता है। जिसके बाद, वे एक नोट भेजकर पीड़ित को सूचित करते हैं कि डेटा केवल तभी डिक्रिप्ट होगा जब उन्हें पैसा मिलेगा।
RDoS हमले के मामले में, हमलावरों द्वारा कोई कार्रवाई किए जाने से पहले नोट भेजा जाता है। यह हमलावरों का तरीका है संगठनों को सूचित करने का कि उनके पास पहले से ही कंपनी के सर्वर तक पहुंच है। वे आमतौर पर बिटकॉइन के रूप में फिरौती के पैसे मांगते हैं। अगर एक विशिष्ट तारीख से पहले स्थानांतरित नहीं किया जाता है, तो हैकर्स संगठन के डेटा को एन्क्रिप्ट कर सकते हैं।
जैसा कि आप देख सकते हैं, RDoS संगठन के सदस्यों में डर लाता है। हमले से बचने के लिए, वे सहमत राशि का भुगतान कर देते हैं। लेकिन क्या यह वास्तव में सबसे अच्छा कदम है?
RDoS हमलों के बारे में क्या करना है?
विशेषज्ञों के अनुसार, हैकर्स की मांगों को मानना कभी भी अच्छी बात नहीं है। यदि आप राशि का भुगतान करते हैं, तो या तो हैकर्स अधिक मांगेंगे या कुछ नहीं होगा। यह अन्य हैकर्स को भी ऐसा करने के लिए प्रोत्साहित कर सकता है। सच्चाई यह है कि आप कभी नहीं जान पाएंगे कि DDoS या रैंसमवेयर हमला होने वाला है।
अब, क्या आपको हैकर्स को आपको धमकाने और आपके द्वारा मांगी जा रही फिरौती की राशि का भुगतान करने के लिए मजबूर करना छोड़ देना चाहिए? जवाब अभी भी नहीं है। आपको जो करना चाहिए वह एक मजबूत योजना है जो उनकी कार्रवाइयों का मुकाबला कर सके। एक बार आपके पास योजना होने पर, किसी भी प्रकार के हमले से डरने का कोई कारण नहीं है।
RDoS हमलों को कैसे रोकें?
यदि फिरौती की मांग प्राप्त करने के बाद DDoS हमला होता है, तो चिंता न करें। जब तक आप तैयार हैं, तब तक आप बिना तनाव के स्थिति को संभाल सकते हैं।
हालांकि डिजास्टर रिकवरी प्लान होना गलत नहीं है ताकि हमले से आसानी से उबरा जा सके, जान लें कि प्राथमिक उद्देश्य सर्वर या वेबसाइट पर ट्रैफिक फ्लो को कम करना है। एक घंटे का डाउनटाइम एक छोटे संगठन के सर्वर या एक छोटे ब्लॉग पर बड़ा प्रभाव नहीं डाल सकता है। लेकिन उन बड़ी कंपनियों के लिए जो रीयल-टाइम सेवाओं को संभालती हैं, हर सेकंड मायने रखता है। इसलिए, एक रिस्पांस प्लान रिकवरी प्लान से अधिक फायदेमंद होना चाहिए।
RDoS हमलों को रोकने के अन्य तरीके इस प्रकार हैं:
1. डिनायल ऑफ सर्विस रिस्पांस प्लान रखें।
सावधानीपूर्वक सुरक्षा मूल्यांकन के आधार पर एक रिस्पांस प्लान बनाएं। छोटी वेबसाइटों या सर्वरों के विपरीत, बड़े संगठनों में अधिक जटिल बुनियादी ढांचा हो सकता है जिसमें योजना में शामिल होने के लिए अधिक टीमों की आवश्यकता होती है।
एक बार DDoS हमला होने पर, आपके पास कार्रवाई के बारे में सोचने के लिए बहुत कम समय होता है। इसका मतलब है कि आपको गंभीर और महंगे प्रभावों से बचने के लिए आगे की योजना बनानी होगी।
एक प्रभावी रिस्पांस प्लान के प्रमुख तत्व इस प्रकार हैं:
- सिस्टम चेकलिस्ट - अपनी कंपनी की सभी संपत्तियों की सूची बनाएं। सुनिश्चित करें कि आपके पास सही उपकरण हैं।
- रिस्पांस टीम - टीम के प्रत्येक सदस्य की भूमिका की पहचान करें और उनकी जिम्मेदारियों को परिभाषित करें। इस तरह, आप हमले के लिए एक संगठित प्रतिक्रिया सुनिश्चित कर सकते हैं।
- एस्केलेशन प्रक्रियाएं - सुनिश्चित करें कि हर टीम सदस्य जानता है कि हमले की स्थिति में किससे संपर्क करना है।
- आंतरिक और बाहरी संपर्कों की सूची - हर किसी को पता होना चाहिए कि DDoS हमला होने पर किसे कॉल करना है।
2. सुनिश्चित करें कि आपका नेटवर्क इन्फ्रास्ट्रक्चर सुरक्षित है।
तो, आप कैसे सुनिश्चित करते हैं कि आपका नेटवर्क इन्फ्रास्ट्रक्चर सुरक्षित है? आपको उन्नत घुसपैठ रोकथाम या खतरा प्रबंधन प्रणाली सेट करनी पड़ सकती है जिसमें एंटी-स्पैम, VPN, फ़ायरवॉल, सामग्री फ़िल्टरिंग, और DDoS रक्षा रणनीतियों के अन्य रूप हों। इन रणनीतियों के साथ, आप DDoS को होने से रोक सकते हैं।
3. बुनियादी नेटवर्क सुरक्षा सीखें।
RDoS या DDoS हमलों के खिलाफ सबसे व्यावहारिक प्रतिवाद बुनियादी नेटवर्क सुरक्षा प्रथाओं पर खुद को शिक्षित करना है। उन्हें एक संगठन में देखना और लागू करना नेटवर्क इन्फ्रास्ट्रक्चर को समझौता होने से रोकता है। ऐसा करके, आप न केवल DDoS हमलों को रोकते हैं, बल्कि आपके पास एक मजबूत सुरक्षा आधार भी होगा।
4. चेतावनी संकेतों की पहचान करने में सक्षम हों।
RDoS या DDoS हमले के सामान्य लक्षण रुक-रुक कर सर्वर शटडाउन, स्पॉटी इंट्रानेट कनेक्टिविटी, और धीमे नेटवर्क हैं। हालांकि कोई नेटवर्क पूर्ण नहीं है, अगर खराब प्रदर्शन बार-बार होता हुआ देखा जाता है, तो संभावना है कि आप हमले का अनुभव कर रहे हैं।
5. तैयार रहें।
RDoS हमले वास्तविक हैं और कोई संगठन इससे छूटा नहीं है। चाहे आपका संगठन केवल एक स्टार्ट-अप हो या आप पहले से ही एक विशाल ग्राहक आधार की सेवा कर रहे हों, आप इन हमलों का लक्ष्य हो सकते हैं। इसलिए, हमेशा तैयार रहें। उन नए सुरक्षा समाधानों पर नज़र रखें जो आपके संगठन को खतरों से पूर्ण सुरक्षा दे सकते हैं।
समापन
ऑनलाइन क्षेत्र में खतरे विकसित होते रहते हैं, लेकिन सुरक्षा प्रौद्योगिकियां भी विकसित होती हैं। इसका मतलब है कि आपके सिस्टम या नेटवर्क पर कहर बरपाने से खतरों को रोकने के तरीके हमेशा होंगे। यदि आप RDoS हमलों को होने से रोकने के अन्य तरीके जानते हैं, तो कृपया उन्हें टिप्पणियों में साझा करने के लिए स्वतंत्र महसूस करें।