यदि आप Windows 11 आज़माना चाहते हैं लेकिन आपका डिवाइस इसका समर्थन नहीं करता है, तो यहां कई तरीके हैं जो मदद कर सकते हैं। नवीनतम Microsoft OS 15 जून को लीक हुआ था और आधिकारिक तौर पर 24 जून को घोषित किया गया। Windows 11 पेस्टल रंगों में एक चिकना नया डिज़ाइन, एक नया स्टार्टअप साउंड, गोल कोने और सामान्य तौर पर Mac जैसा दिखता है। Windows Start मेनू की स्थिति स्क्रीन के बीच में बदल गई है और ऐप्स केंद्र में स्थित हैं। उपयोगकर्ताओं के लिए अधिक कुशल कार्य वातावरण बनाने के लिए नए डेस्कटॉप टूल जोड़े गए हैं।
अब तक सब कुछ बहुत आशाजनक लगता है। लेकिन Microsoft पर नए Windows 11 की आवश्यकताओं के प्रकाशन के साथ कुछ लोगों के लिए चीजें जटिल हो गईं। यदि आप बिल्कुल नया Windows 11 इंस्टॉल करना चाहते हैं लेकिन आपका डिवाइस समर्थित नहीं है, तो इनमें से कुछ तरीके आपकी मदद कर सकते हैं।
असमर्थित डिवाइस पर Windows 11 इंस्टॉल करने के तरीके क्या हैं?
ऐसा करने के कई तरीके हैं। उनमें से सभी अपने मामले के लिए प्रभावी होने की संभावना है। वह चुनें जो आप पसंद करते हैं। लेकिन याद रखें कि कई मामले ऐसे हैं जब Windows 11 माउंट करना असंभव है – उदाहरण के लिए, जब आपके PC में 32-बिट CPU हो।
DevChannel भागीदारी के लिए स्क्रिप्ट लागू करके Windows 11 में अपग्रेड करें
यह विधि आपको अपने सिस्टम को Windows 11 बिल्ड 22000.51 पर अपडेट करने की अनुमति देती है। आपको एक विशेष स्क्रिप्ट चलाने की आवश्यकता है जो रिलीज़ संस्करण में अपडेट करने की प्रक्रिया शुरू करेगी।
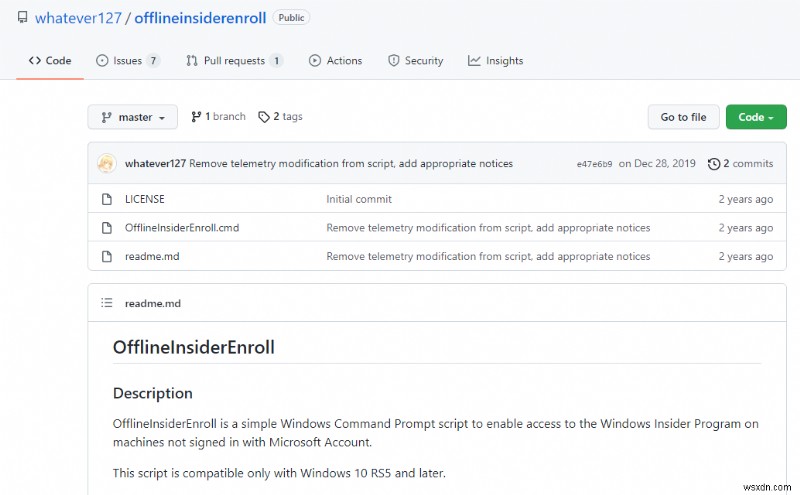
- GitHub पेज पर जाएं जहां OfflineInsiderEnroll स्क्रिप्ट रखी गई है।
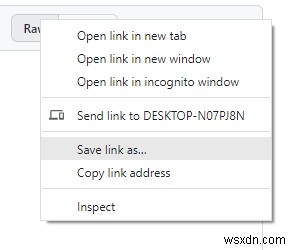
- राइट-क्लिक करें Raw बटन पर और "Save link as…" चुनें।
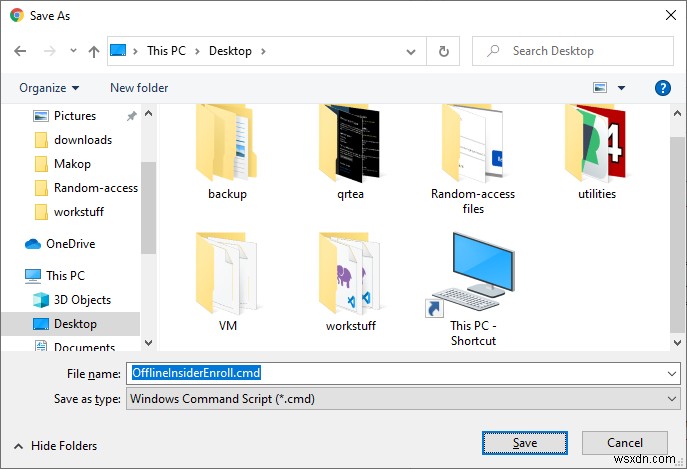
- इसके लिए डाउनलोड स्थान चुनें (जैसे, Downloads)। Save पर क्लिक करें और डाउनलोड होने दें।
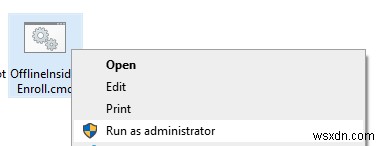
- File Explorer खोलें और ढूंढें कि आपने स्क्रिप्ट कहां डाउनलोड की। इस पर राइट-क्लिक करें और Run as administrator चुनें। किसी भी अनुमति संकेत को सत्यापित करें।
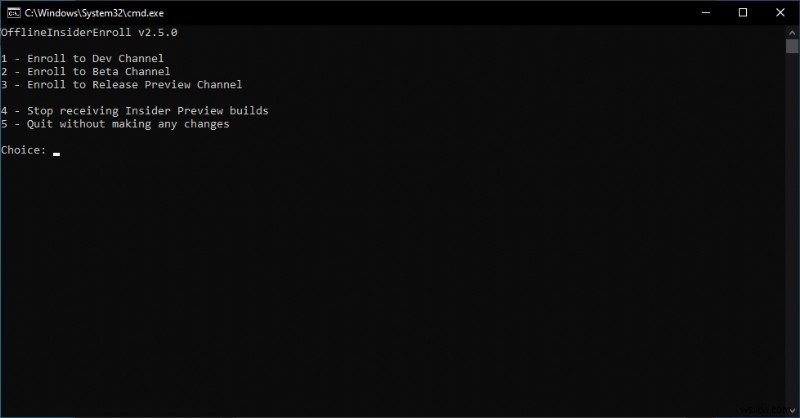
- कुछ विकल्पों के साथ एक Command Prompt विंडो पॉप अप होनी चाहिए। विकल्प 1 चुनें: Sign up to Dev Channel. ( "1" टाइप करें और Enter दबाएं।)
- स्क्रिप्ट आपको बताएगी कि यह कब पूरा हो गया है। कोई भी कुंजी दबाएं और Command Prompt बंद हो जाएगा। Settings → Update & security → Windows Insider Program पर जाएं और आपको निम्न के समान कुछ दिखाई देना चाहिए।
- अपडेट की जांच करें और आपको Windows 11 में अपग्रेड करने का विकल्प दिखाई देना चाहिए। इस तरह सिस्टम को अपडेट करने के लिए Health Check App की आवश्यकता नहीं होती, इसलिए सभी असंगतताओं को नजरअंदाज कर दिया जाएगा।
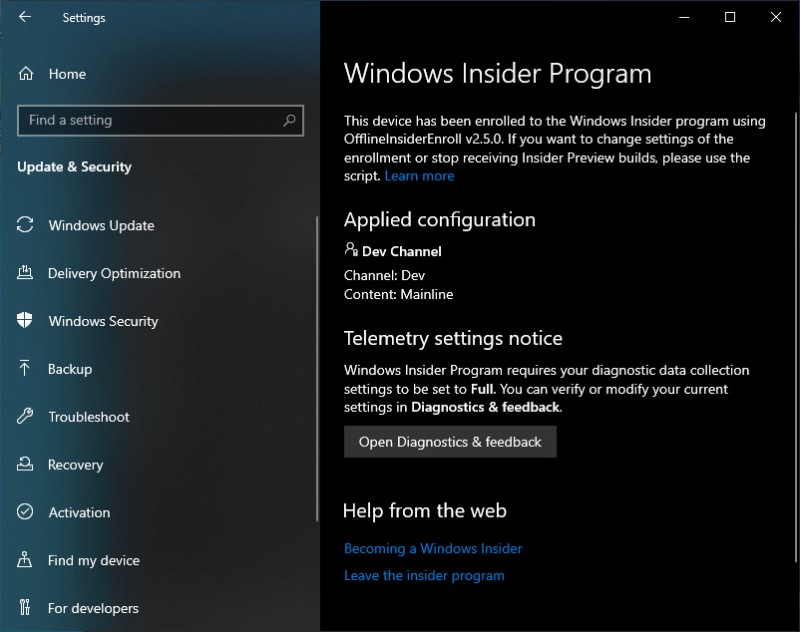
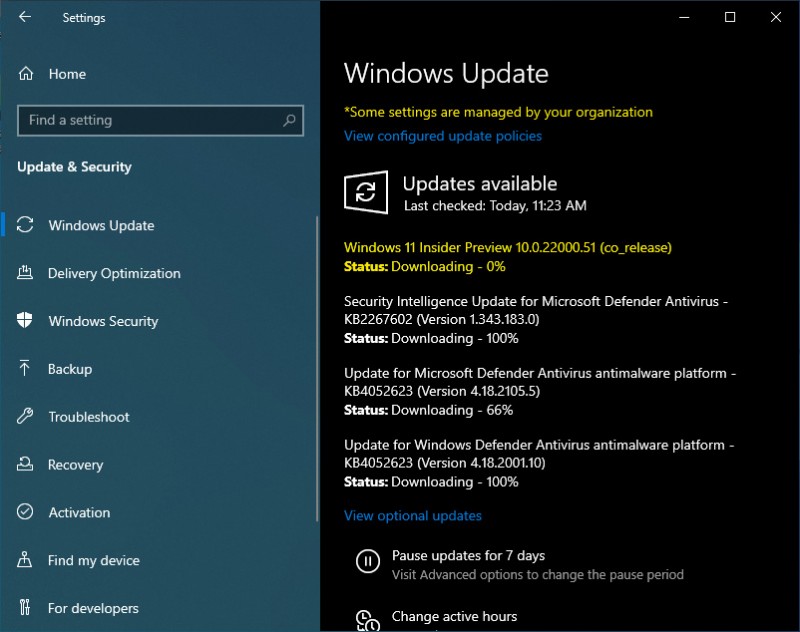
यह अपडेट Windows 11 का रिलीज़ संस्करण नहीं है, बल्कि इसका अंतिम प्री-रिलीज़ संस्करण है। बिल्ड 22000.51 इंस्टॉल करने के तुरंत बाद आपको रिलीज़ संस्करण का अपडेट मिल जाएगा। कार्रवाई के बाद, Dev Channel को अक्षम करने की सिफारिश की जाती है, क्योंकि आपको भविष्य में सिस्टम का अस्थिर बिल्ड प्राप्त हो सकता है। ऐसी बिल्ड को अपनी मुख्य मशीन पर उपयोग करने की अनुशंसा नहीं की जाती है, क्योंकि आप शायद विभिन्न बग और रैंडम BSOD से पीड़ित होंगे।
आधिकारिक Microsoft विधि से PC Health Check टूल को धोखा देना
Microsoft ने निश्चित रूप से अपना प्रतिमान बदल दिया है, और यह न केवल सिस्टम की उपस्थिति को छूता है। Windows के 30+ वर्षों के अस्तित्व में पहली बार, वे असमर्थित मशीन पर सिस्टम इंस्टॉल करने का एक तरीका प्रदान करते हैं। पहले, ऐसी इंस्टॉलेशन केवल कुशल उपयोगकर्ताओं की गाइड द्वारा संभव थीं, जिन्होंने इंस्टॉलेशन मैनेजर को सफलतापूर्वक धोखा दिया था। लेकिन इस बार, हम असमर्थित मशीनों पर Windows 11 इंस्टॉल करने के तरीके पर आधिकारिक Microsoft गाइड का उपयोग कर सकते हैं।
अधिकांश उपयोगकर्ता जो Windows 11 इंस्टॉल नहीं कर पाते हैं, वे TPM 2.0 मॉड्यूल की आवश्यकता से जूझते हैं। कुछ उपयोगकर्ता कम CPU क्लॉक रेट के कारण अपने Windows संस्करण को अपग्रेड नहीं कर पाते। एक ही रजिस्ट्री कुंजी ऐसी मशीनों पर इंस्टॉलेशन को ब्लॉक या अनुमति देने के लिए जिम्मेदार है। इसके मान को संपादित करके, आप PC Health Check ऐप को धोखा देने में सक्षम हैं – यह ऊपर वर्णित मुद्दों को नजरअंदाज कर देगा।
Win+R संयोजन दबाएं, और विंडो में "regedit.exe" टाइप करें। Registry Editor उपयोगिता में, निम्न पथ से जाएं:
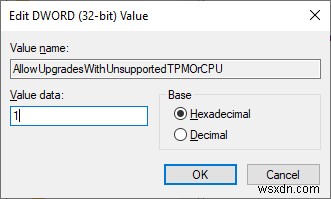
HKEY_LOCAL_MACHINE\\System\\Setup\\MoSetup
इस रजिस्ट्री हाइव में, आपको नाम "AllowUpgradesWithUnsupportedTPMOrCPU" के साथ मैन्युअल रूप से DWORD (32-बिट) कुंजी बनाने की आवश्यकता है। इसे बनाने के बाद, इस पर राइट माउस बटन से क्लिक करें, "Modify" चुनें और इसका मान 1 पर सेट करें।
इन चरणों के बाद, Health Check ऐप लॉन्च करें और इसे अपने कंप्यूटर की जांच करने दें। यह निश्चित रूप से पुराने TPM मॉड्यूल के साथ-साथ कम CPU फ्रीक्वेंसी/अपर्याप्त कोर संख्या को नजरअंदाज कर देगा।
TPM और/या Secure Boot के बिना PC पर Windows 11 माउंट करना
फिर भी, यदि आपका मदरबोर्ड Secure Boot फीचर का समर्थन नहीं करता है, या आपके CPU में TPM मॉड्यूल बिल्कुल नहीं है, तो Windows 11 अभी भी लॉन्च करने से इनकार कर देगा। हालांकि, इस जांच को भी धोखा दिया जा सकता है – और या तो रजिस्ट्री संपादन के माध्यम से। लेकिन अब, आपको USB ड्राइव के माध्यम से चल रही Windows 11 इंस्टॉलेशन के दौरान ऐसा करना होगा।
सिस्टम ISO पर USB ड्राइव के माध्यम से इंस्टॉलेशन कई चरणों से गुजरता है। उन दौरान, आप कमांड प्रॉम्प्ट को कॉल करने में सक्षम हैं। वास्तव में, आपको इसे जल्द से जल्द करना होगा – ठीक तब, जब आप इंस्टॉलेशन स्क्रीन देखते हैं। Shift+F10 संयोजन से Command Prompt को कॉल करें। वहां बस "regedit" टाइप करें, एक्सटेंशन के बिना।
दिखाई देने वाली Registry Editor विंडो में, HKEY_LOCAL_MACHINE\\System\\Setup पर जाएं। Setup फोल्डर पर राइट माउस बटन से क्लिक करें, और "LabConfig" नाम का फोल्डर बनाएं। लेख में रजिस्ट्री को समान रखना महत्वपूर्ण है – अन्यथा यह काम नहीं करेगा।
LabConfig फोल्डर में, दो DWORD कुंजी बनाएं: एक का नाम BypassTPMCheck, दूसरा – BypassSecureBootCheck। दोनों कुंजियों के लिए "1" मान सेट करें (RMB क्लिक → Modify)। फिर, सामान्य तरीके से इंस्टॉलेशन के साथ आगे बढ़ें।
असमर्थित PC पर Windows 11 इंस्टॉलेशन के जोखिम।
Microsoft डेवलपर्स ने सिस्टम सुरक्षा उल्लंघनों को बंद करने और सिस्टम सुरक्षा तंत्र को पूरी तरह से नए स्तर पर स्थापित करने का एक बड़ा काम किया। यह स्पष्ट था कि इन सभी सुविधाओं के लिए न केवल सॉफ्टवेयर प्राप्ति बल्कि हार्डवेयर समर्थन की भी आवश्यकता होती है। 1 GHz से कम फ्रीक्वेंसी वाले सिंगल-कोर CPU पर चलने पर Windows 11 के सभी सुरक्षा तंत्रों को प्रबंधित करना बहुत कठिन होगा। भले ही यह लॉन्च हो जाए, इसका काम बड़े पैमाने पर प्रदर्शन गिरावट का कारण बनेगा।
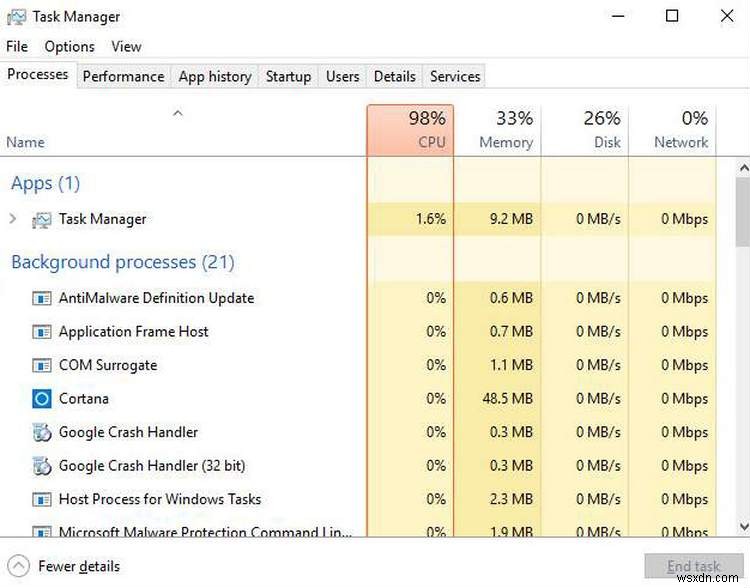
कमजोर सिस्टम के लिए विशिष्ट स्थिति। पृष्ठभूमि में चल रहे सिस्टम तत्व लगभग 100% CPU क्षमता का उपयोग करते हैं।
TPM 2.0 के बारे में भी यही बात है: इसके बिना वास्तव में सुरक्षित मेमोरी क्षेत्र अलगाव को लागू करना लगभग असंभव होगा। सुरक्षित मेमोरी क्षेत्र, जिसे अनधिकृत एप्लिकेशन और उपयोगकर्ताओं से एक्सेस करना असंभव है, के लिए हार्डवेयर स्तर पर लागू वास्तव में मजबूत एन्क्रिप्शन की आवश्यकता होती है। यदि आप बस अपने संवेदनशील डेटा को सिफर करेंगे – रैंसमवेयर बस इसे फिर से एन्क्रिप्ट कर देगा। TPM 2.0 होना रैंसमवेयर के खिलाफ चांदी की गोली रखने जैसा है।
अगर मुझे इन सुरक्षा सुविधाओं की आवश्यकता नहीं है तो क्या होगा?
सभी सुरक्षा-संबंधी सामग्री को संभालने में असमर्थता के कारण खराब प्रदर्शन के अलावा, आपका कंप्यूटर नए डिज़ाइन और सिस्टम सुविधाओं से निपटने के लिए संघर्ष करेगा। निश्चित रूप से, Windows 11 Windows 10 से अधिक अनुकूलित है और संगत डिवाइस पर तेजी से चलता है। लेकिन मैं मुश्किल से समझ सकता हूं कि ये अनुकूलन गहरे पुराने सिस्टम के उपयोगकर्ताओं की कैसे मदद कर सकते हैं। इसके अलावा, Microsoft उन लोगों के लिए आधिकारिक अस्वीकरण जोड़ता है जिन्होंने पुराने और असंगत कंप्यूटर पर Windows 11 माउंट किया है। वे अपनी तकनीकी सहायता में उन मशीनों का समर्थन करने से इनकार करते हैं, साथ ही उन्हें नियमित सिस्टम अपडेट प्रदान करने से भी इनकार करते हैं। कठोर? लेकिन काफी प्रभावी। Windows विकास वर्षों से संघर्ष कर रहा था क्योंकि Microsoft ने पुराने उपकरणों के साथ संगतता बनाए रखने का प्रयास किया। लेकिन अब, वे इस बोझ को दूर फेंकने की कोशिश करते हैं।
Windows 11 के साथ संगत पूरी तरह से नई प्रणाली की न्यूनतम लागत $400 से कम है – नए iPhone से तीन गुना कम! कंप्यूटर को अपडेट करना महत्वपूर्ण है, और अभी भी बहुत महंगा नहीं है। यदि आप सभी नई सॉफ्टवेयर चीजों का उपयोग करना चाहते हैं – तो आपको अपना हार्डवेयर भी अपडेट रखना होगा।