कमांड प्रॉम्प्ट (CMD) विंडोज ऑपरेटिंग सिस्टम के लिए एक कमांड-लाइन दुभाषिया एप्लिकेशन है जिसका उपयोग प्रशासकों द्वारा कमांड निष्पादित करने और उन्नत प्रशासनिक कार्य करने के लिए किया जाता है। कमांड प्रॉम्प्ट के माध्यम से विभिन्न कार्यों को पूरा करने के लिए परिभाषित कमांड का एक सेट उपयोग किया जाता है। यह उपयोगकर्ताओं को विंडोज एक्सप्लोरर आधारित GUI पर लागू अधिकांश प्रतिबंधों को बायपास करने की अनुमति भी देता है। हालांकि, आप मानक उपयोगकर्ता खाते के लिए कमांड प्रॉम्प्ट को भी अक्षम कर सकते हैं। यह कमांड प्रॉम्प्ट को अनुभवहीन उपयोगकर्ताओं और बच्चों से रोकने में मदद करेगा। इस लेख में, हम आपको उन तरीकों को दिखाएंगे जिनके माध्यम से आप आसानी से मानक खाते पर कमांड प्रॉम्प्ट को अक्षम कर सकते हैं।
लोकल ग्रुप पॉलिसी एडिटर के माध्यम से कमांड प्रॉम्प्ट तक पहुंच अक्षम करना
ग्रुप पॉलिसी एक विंडोज फीचर है जो प्रशासकों को यह नियंत्रित करने में सक्षम बनाता है कि अन्य उपयोगकर्ताओं को विंडोज में क्या करने की अनुमति है। नाम में लोकल उस कंप्यूटर को संदर्भित करता है जिस पर आप काम कर रहे हैं। इसका उपयोग करना बहुत आसान है, आपको केवल उस सेटिंग का पथ जानने की आवश्यकता है जिसे आप सक्षम करना चाहते हैं। ग्रुप पॉलिसी में प्रत्येक सेटिंग उस विशिष्ट सेटिंग के बारे में विवरण भी प्रदान करती है। यह सेटिंग केवल उपयोगकर्ता कॉन्फ़िगरेशन श्रेणी में उपलब्ध है।
हालांकि, ग्रुप पॉलिसी विंडोज होम संस्करणों में शामिल नहीं है। छोड़ें इस विधि को यदि आप विंडोज होम ऑपरेटिंग सिस्टम का उपयोग कर रहे हैं।
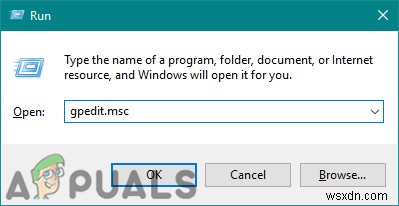
- अपने कीबोर्ड पर विंडोज और R कुंजियों को एक साथ दबाकर एक रन कमांड डायलॉग बॉक्स खोलें। इसमें "gpedit.msc" टाइप करें और लोकल ग्रुप पॉलिसी एडिटर खोलने के लिए एंटर कुंजी दबाएं।
- लोकल ग्रुप पॉलिसी एडिटर विंडो में, आपको निम्न पथ पर नेविगेट करने की आवश्यकता है:
User Configuration\ Administrative Templates\ System\
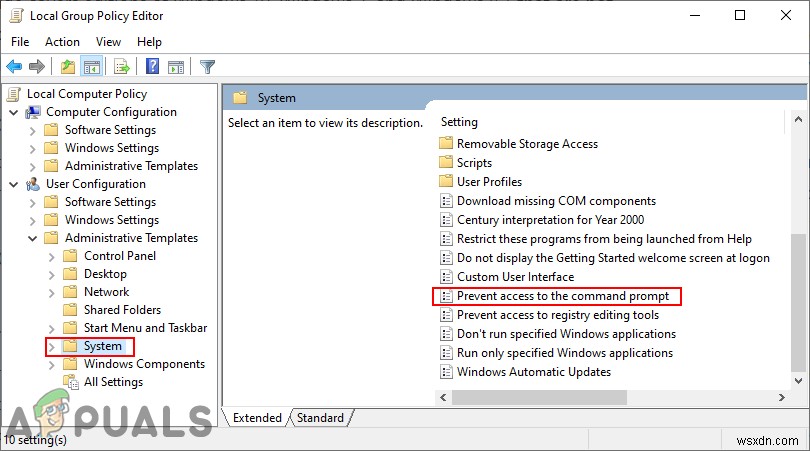
- "कमांड प्रॉम्प्ट तक पहुंच रोकें" नामक सेटिंग पर डबल-क्लिक करें और यह दूसरी विंडो में खुल जाएगा। अब टॉगल विकल्प को कॉन्फ़िगर नहीं से सक्षम में बदलें। आप हां विकल्प चुनकर कमांड प्रॉम्प्ट स्क्रिप्ट प्रोसेसिंग को भी अक्षम कर सकते हैं।
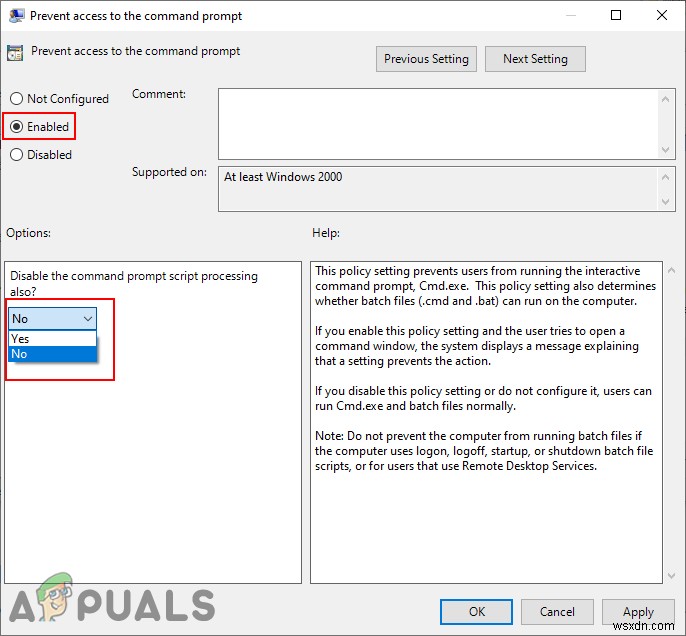
नोट: हां विकल्प चुनने से बैच फ़ाइलों का निष्पादन रोका जाएगा। नो विकल्प चुनने से बैच फ़ाइलों का निष्पादन 허용 होगा।
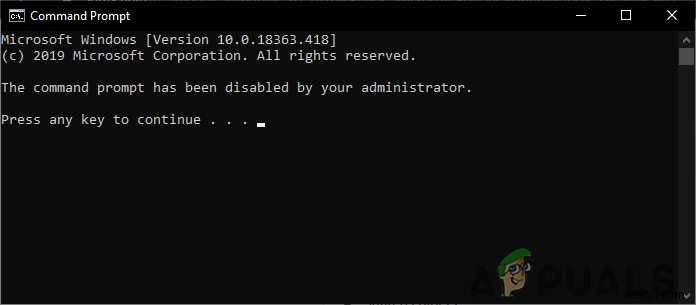
- इसे सक्षम करने के बाद, परिवर्तनों को सहेजने के लिए लागू करें/ओके बटन पर क्लिक करें। यह उस मानक उपयोगकर्ता के खाते से कमांड प्रॉम्प्ट को अक्षम कर देगा।
- इसे वापस सक्षम करने के लिए, आपको टॉगल विकल्प को वापस कॉन्फ़िगर नहीं या अक्षम में बदलना होगा।
रजिस्ट्री संपादक के माध्यम से कमांड प्रॉम्प्ट तक पहुंच अक्षम करना
वैकल्पिक विधि कमांड प्रॉम्प्ट को अक्षम करने के लिए रजिस्ट्री संपादक का उपयोग करना होगी। मूल रूप से, जब हम सेटिंग सक्षम करते हैं तो ग्रुप पॉलिसी एडिटर रजिस्ट्री को अपडेट करता है। हालांकि, यदि आप विंडोज होम संस्करण का उपयोग कर रहे हैं, तो आप रजिस्ट्री संपादक में सीधे सेटिंग कॉन्फ़िगर कर सकते हैं। उस विशिष्ट सेटिंग के लिए एक लापता कुंजी/मान बनाने के लिए कुछ अतिरिक्त चरणों की आवश्यकता होगी।
नोट: हम हमेशा उपयोगकर्ताओं को रजिस्ट्री में कोई भी नया परिवर्तन करने से पहले बैकअप बनाने की सलाह देते हैं।
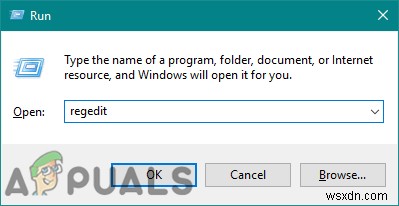
- अपने कीबोर्ड पर विंडोज और R बटन को एक साथ दबाकर एक रन कमांड डायलॉग बॉक्स खोलें। अब इसमें "regedit" टाइप करें और रजिस्ट्री संपादक खोलने के लिए एंटर कुंजी दबाएं।
नोट: यदि UAC (उपयोगकर्ता खाता नियंत्रण) डायलॉग द्वारा संकेत दिया जाता है तो हां बटन पर क्लिक करें।
- रजिस्ट्री संपादक विंडो में, निम्न पथ पर नेविगेट करें:
HKEY_CURRENT_USER\Software\Policies\Microsoft\Windows\System
- दाएं फलक पर राइट-क्लिक करें और नया > DWORD (32-बिट) मान विकल्प चुनें। इस नए बने मान का नाम "DisableCMD" रखें।
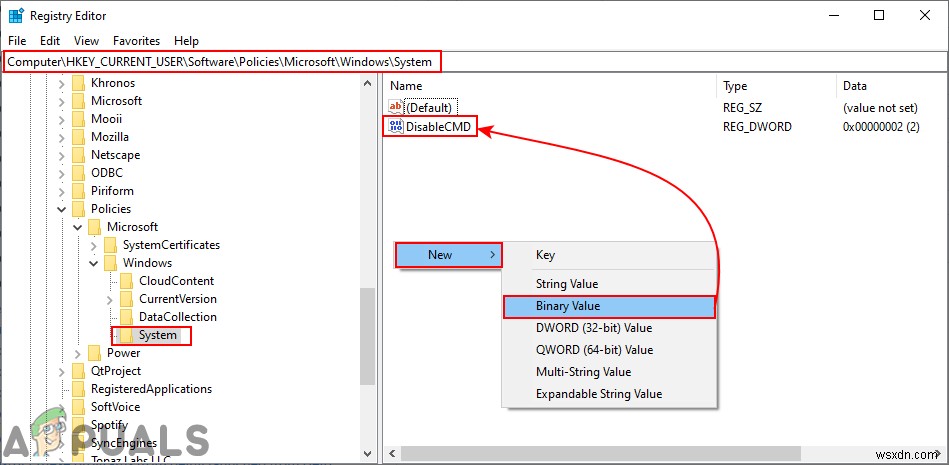
- इस मान को डबल-क्लिक करके खोलें और मान डेटा को 1 में बदलें।
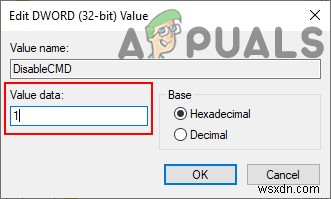
नोट: मान डेटा 1 कमांड प्रॉम्प्ट स्क्रिप्ट प्रोसेसिंग को अक्षम करने के लिए हां विकल्प का चयन करेगा। यदि आप नहीं विकल्प सेट करना चाहते हैं, तो मान डेटा को 2 पर सेट करें।
- मान बदलने के बाद, सुनिश्चित करें कि आप परिवर्तनों को लागू करने के लिए अपने सिस्टम को पुनरारंभ करें। यह उस मानक उपयोगकर्ता खाते के लिए कमांड प्रॉम्प्ट को अक्षम कर देगा।
- इसे भविष्य में किसी भी समय वापस सक्षम करने के लिए, मान डेटा को 0 पर बदलें या रजिस्ट्री संपादक से मान को हटा दें।