2017 में वापस, Google में एक शोध दल ने खुलासा किया कि Dnsmasq (Domain Name System सॉफ्टवेयर पैकेज) की कई कमजोरियां थीं जो कनेक्टिविटी उद्देश्यों के लिए डोमेन नामों को उनके संबंधित IP पतों में अनुवाद करने के लिए DNS नाम रिज़ॉल्यूशन सेवाएं प्रदान करता है। उनके निष्कर्षों के कारण, ऑनलाइन बहुत बहस हुई। एक दहशत पैदा हुई और सभी प्रकार के उपयोगकर्ता अपने सिस्टम को Dnsmasq Vulnerabilities से बचाने के विकल्पों की तलाश करने लगे।
Google इंजीनियर के सटीक शब्द थे:
5 सितंबर, 2017 को प्रोजेक्ट गिट सर्वर पर नवीनतम संस्करण को प्रभावित करने वाले तीन संभावित रिमोट कोड एक्जीक्यूशन, एक सूचना रिसाव, और तीन डिनायल ऑफ सर्विस कमजोरियां मिलीं
दूसरे शब्दों में, इंजीनियर निजी जानकारी के उल्लंघन के बारे में बात कर रहा था। यदि सभी टूल्स का उपयोग करके शोषण वास्तव में किया गया होता, तो उपयोगकर्ताओं की जानकारी बिना प्राधिकरण के लीक या एक्सेस की जा सकती थी।
Dnsmasq क्या है?
Dnsmasq वास्तव में एक DNS फॉरवर्डर है। यह एक कैश और DHCP सर्वर है जिसमें कई अन्य विशेषताएं भी हैं। विभिन्न प्रोजेक्ट्स में मौजूद होने के कारण, यह काफी लोकप्रिय टूल है। Google Blog के अनुसार, Dnsmasq DNS और DHCP जैसे सर्वरों के लिए कार्यक्षमता प्रदान करता है। साथ ही, यह नेटवर्क बूटिंग और राउटर विज्ञापनों में शामिल है। Dnsmasq का उपयोग निजी नेटवर्क के साथ-साथ खुले इंटरनेट नेटवर्क में किया जाता है।
Google की टीम को उनके सुरक्षा आकलन में सात मुद्दे मिले। एक बार जब उन्होंने उन्हें ढूंढ लिया, तो उनका अगला कदम इन मुद्दों के प्रभाव और प्रत्येक मुद्दे के लिए प्रूफ ऑफ कॉन्सेप्ट की जांच करना था।
Dnsmasq की कमजोरियां
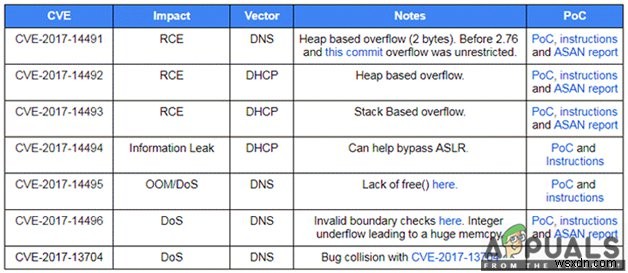
Dnsmasq में अलग-अलग कमजोरियां हैं और उनमें से कुछ को समझाया गया है। CVE-2017-14491 एक भेद्यता है जो Heap Overflow के कारण है। यह तब ट्रिगर होता है जब आप DNS अनुरोध करते हैं। एक और भेद्यता, CVE-2017-14492 DHCP Server के कारण है। उसी कारण से एक और भेद्यता CVE-2017-14493 है। ये दोनों मेमोरी ओवरफ्लो के कारण हैं। पूर्व हीप ओवरफ्लो है जबकि बाद वाला स्टैक ओवरफ्लो है। प्रूफ ऑफ कॉन्सेप्ट दिखाता है कि ये दोनों IPv6 पर निर्भर हैं।
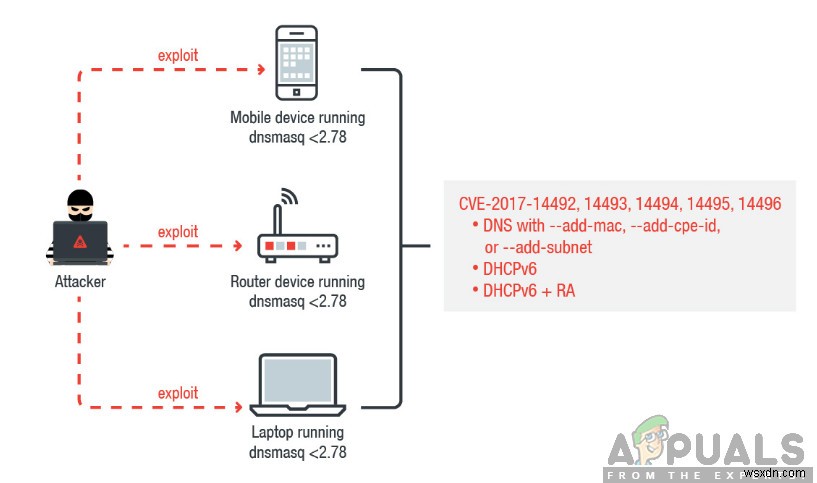
CVE-2017-14494 एक और भेद्यता है जो DHCP Server में रिसाव से संबंधित है। इस भेद्यता का उपयोग करके, शोषक ASLR को बायपास कर सकते हैं। CVE-2017-14495, CVE-2017-14496, और CVE-2017-13704 अन्य तीन भेद्यताएं हैं जो वास्तव में DNS Server में बग हैं। वे DoS का कारण बनते हैं। पहला मेमोरी को फ्री न करके इसका कारण बनता है, दूसरा बड़ी मेमोरी का कारण बनकर करता है जबकि तीसरा बड़े आकार के UDP पैकेट प्राप्त होने पर क्रैश हो जाता है।
प्रूफ ऑफ कॉन्सेप्ट वेबसाइट पर मौजूद हैं इसलिए आप जांच सकते हैं कि क्या आपका सिस्टम इनमें से किसी भी भेद्यता से प्रभावित है। तो, यदि शमन हैं, तो आप उन्हें सत्यापित कर सकते हैं और फिर उन्हें तैनात कर सकते हैं। Shodan द्वारा देखा गया कि 1.2 मिलियन डिवाइस हैं जो Dnsmasq Vulnerabilities से प्रभावित हो सकते हैं। इसलिए, अपने डिवाइस की जांच करना महत्वपूर्ण है।
अपने कंप्यूटर को कैसे सुरक्षित करें?
Dnsmasq Vulnerabilities से अपने कंप्यूटर को सुरक्षित करने के लिए, आपको उन्हें पैच करना होगा ताकि बाद में कोई सुरक्षा समस्या न हो। यदि आप मैन्युअली Dnsmasq इंस्टॉल करना चाहते हैं, तो आप इसे यहां पा सकते हैं। Dnsmasq के लिए स्वीकृत नवीनतम संस्करण 2.78 है।
यदि आप Android डिवाइस का उपयोग कर रहे हैं, तो सिक्योरिटी अपडेट इन मुद्दों को ठीक कर देगा। सुनिश्चित करें कि अपडेट आपके डिवाइस में डाउनलोड हो गए हैं Dnsmasq को रोकने के लिए।
उन उपयोगकर्ताओं के लिए, जो राउटर या IoT डिवाइस का उपयोग कर रहे हैं, आपको यह देखने के लिए विक्रेता की वेबसाइट से संपर्क करना होगा कि क्या उनके उत्पाद प्रभावित हैं। यदि वे हैं, तो आप उपलब्ध पैच देख सकते हैं और इसे लागू कर सकते हैं।
अवांछित नेटवर्क से ट्रैफिक को अलग करने के लिए, Firewall नियमों का उपयोग करें। अपने डिवाइस पर उन सेवाओं या कार्यों को बंद करना हमेशा एक अच्छा विकल्प है जिनका आप उपयोग नहीं कर रहे हैं।