एडवांस्ड पर्सिस्टेंट थ्रेट क्या है?
एक एडवांस्ड पर्सिस्टेंट थ्रेट (APT) एक छिपा हुआ, परिष्कृत, और निरंतर साइबर हमला है जिसका उद्देश्य संवेदनशील डेटा चुराना या आवश्यक सरकारी, वित्तीय, या पावर ग्रिड संचालन को बाधित करना है। ये हमले लंबे समय तक अनदेखे रह सकते हैं, हैकर्स रूटकिट्स और स्टेग्नोग्राफी जैसे टूल और विधियों का लाभ उठाकर अपनी उपस्थिति छिपाते हैं और दुर्भावनापूर्ण गतिविधियों को अंजाम देते हैं।
सामान्य APT लक्ष्यों में आमतौर पर सरकारी एजेंसियां, व्यवसाय, और शोधकर्ता शामिल होते हैं। यहां उन संगठनों पर एक करीबी नज़र है जिन्हें अक्सर निशाना बनाया जाता है और क्यों:
- सरकारों के पास वर्गीकृत जानकारी, सैन्य रहस्य, या राजनीतिक खुफिया जानकारी हो सकती है जिसका उपयोग हमलावर रणनीतिक लाभ या प्रभाव हासिल करने के लिए कर सकते हैं।
- ऊर्जा, पानी, पारगमन, और दूरसंचार जैसी महत्वपूर्ण बुनियादी ढांचे को सौदेबाजी की शक्ति हासिल करने या केवल तबाही मचाने के लिए बाधित किया जा सकता है।
- बड़े निगमों के पास बौद्धिक संपदा या मालिकाना डेटा हो सकता है जिसका उपयोग हमलावर प्रतिस्पर्धात्मक बढ़त हासिल करने या फिरौती के लिए रखने के लिए कर सकते हैं।
- वित्तीय संस्थान अकाउंट धारक डेटा और रिकॉर्ड स्टोर करते हैं जिनका उपयोग हैकर्स वित्तीय धोखाधड़ी या पहचान की चोरी करने के लिए कर सकते हैं।
- शोध समूह अत्याधुनिक तकनीक बनाते हैं और वैज्ञानिक प्रगति करते हैं जिन्हें APT हमलावर अपने — या अपने देश के — लाभ के लिए चुरा सकते हैं।
एडवांस्ड पर्सिस्टेंट थ्रेट्स आमतौर पर व्यक्तियों को लक्षित नहीं करते। हालांकि, यदि व्यवधान व्यापक सेवा आउटेज, आर्थिक अस्थिरता, या व्यक्तिगत डेटा एक्सपोजर का कारण बनते हैं तो आप अभी भी प्रभावित हो सकते हैं।
APT हमले के पीछे आमतौर पर कौन होता है?
आमतौर पर, सरकारें, राज्य-प्रायोजित समूह, हैक्टिविस्ट, या अन्य अच्छी तरह से वित्त पोषित अपराध संगठन APT के पीछे होते हैं। इन हमलों के लिए व्यापक संसाधनों, विशेष विशेषज्ञता, और निरंतर प्रयास की आवश्यकता होती है, इसलिए व्यक्तिगत हैकर्स या छोटे समय के साइबर अपराधियों के लिए उन्हें अंजाम देना आमतौर पर अवास्तविक होता है।
एडवांस्ड पर्सिस्टेंट थ्रेट जीवनचक्र
एडवांस्ड पर्सिस्टेंट थ्रेट जीवनचक्र में एक हमलावर द्वारा किसी संगठन के नेटवर्क तक पहुंच प्राप्त करना (घुसपैठ), नेटवर्क पर लेटरल मूवमेंट करके अन्य कनेक्टेड डिवाइस और सिस्टम को संक्रमित करना (विस्तार), और चुराए गए डेटा को उनके द्वारा नियंत्रित स्थान पर भेजना (एक्सफिल्ट्रेशन) शामिल है।
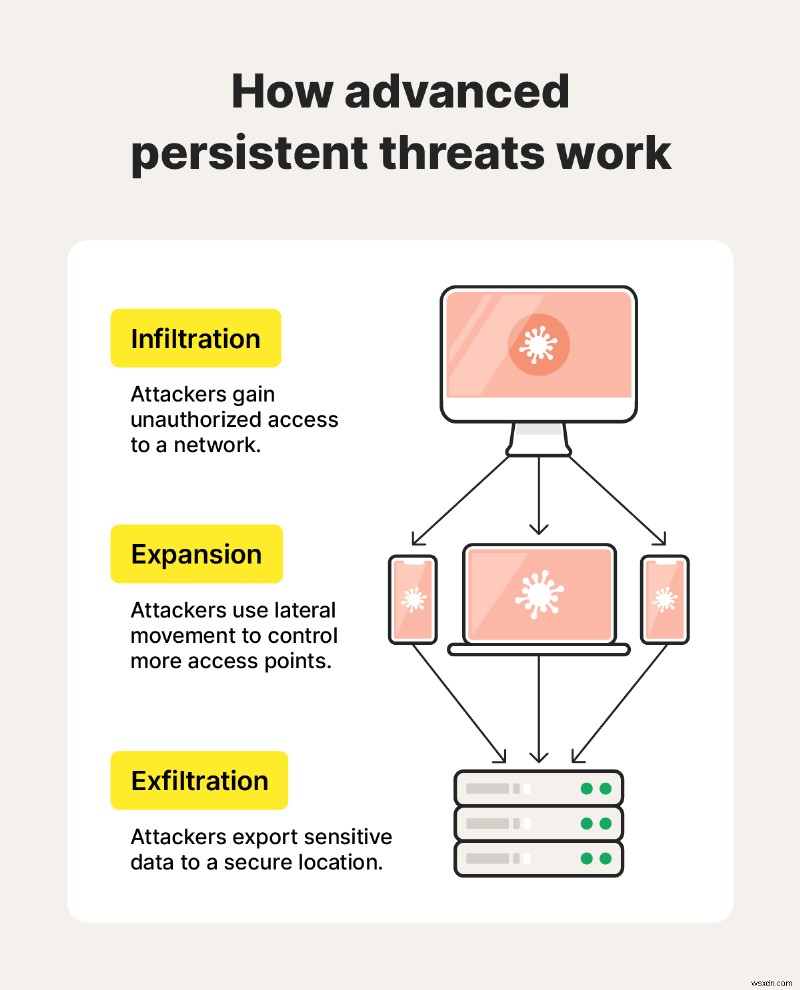
एडवांस्ड पर्सिस्टेंट थ्रेट कैसे काम करते हैं यह दिखाता एक आरेख।
APT जीवनचक्र में विभिन्न चरणों के बारे में कुछ और विवरण यहां दिए गए हैं।
1. घुसपैठ
घुसपैठ APT हमले का प्रारंभिक चरण है। हमलावरों की एक विशेष टीम एक लक्ष्य का चयन करती है, घुसपैठ के लिए सबसे प्रभावी टूल और रणनीति निर्धारित करने के लिए गहन शोध पूरा करती है, और लक्ष्य के नेटवर्क तक अनधिकृत पहुंच प्राप्त करती है। अक्सर, इसमें स्पायवेयर, सोशल इंजीनियरिंग, ड्राइव-बाय डाउनलोड, SQL इंजेक्शन, या स्पीयर फ़िशिंग शामिल होता है।
एक बार जब वे अंदर होते हैं, तो वे एक पायदान स्थापित कर सकते हैं, जो विस्तार का मार्ग प्रशस्त करता है।
2. विस्तार
घुसपैठ के बाद, हैकर्स लेटरल मूवमेंट के माध्यम से समझौता किए गए नेटवर्क में गहराई से अपने हमले का विस्तार करते हैं। इस प्रक्रिया के दौरान, हमलावर अन्य नेटवर्क डिवाइस, सिस्टम, और सर्वर से समझौता करते हैं, अक्सर "बैकडोर्स" — या छिपे हुए पहुंच बिंदु — बनाते हुए।
कई नेटवर्क कनेक्शन बिंदुओं पर नियंत्रण के साथ, हमलावर छिपे हुए तंत्र स्थापित करके "पर्सिस्टेंस" स्थापित कर सकते हैं ताकि पहुंच बनाए रखी जा सके और इच्छानुसार पुन: प्रवेश किया जा सके, जिससे सुरक्षा टीमों के लिए उनका पता लगाना और उन्मूलन करना कठिन हो जाता है।
वे कीलॉगर्स या पास-द-हैश हमलों के माध्यम से व्यवस्थापक क्रेडेंशियल चुरा सकते हैं ताकि असामान्य नेटवर्क गतिविधि पैदा किए बिना प्रतिबंधित डेटा और संसाधनों तक पहुंच प्राप्त की जा सके।
3. एक्सफिल्ट्रेशन
एक्सफिल्ट्रेशन के दौरान, हमलावर एन्क्रिप्टेड डेटा को अपने नियंत्रण वाले स्थान पर स्थानांतरित करते हैं।
अक्सर, वे समय के साथ छोटी मात्रा में डेटा एक्सफिल्ट्रेट करने के लिए "लो एंड स्लो" दृष्टिकोण अपनाते हैं। यह उन पहचान प्रणालियों को अलर्ट करने से बचाता है जो आउटबाउंड ट्रैफ़िक में बड़े, अचानक स्पाइक्स की खोज करती हैं। वे गुप्त चैनल स्थापित करके अपनी अवैध गतिविधि को भी छिपा सकते हैं — एन्क्रिप्टेड नेटवर्क पथ जो इन-ट्रांजिट डेटा को अस्पष्ट करते हैं।
एक्सफिल्ट्रेशन के दौरान अपने पायदान को बनाए रखने और पहचान से बचने के लिए, हमलावर कभी-कभी स्टेग्नोग्राफी (चोरी किए गए डेटा को प्रतीत होने वाली निर्दोष फाइलों के भीतर छिपाने के लिए), ऑफ-पीक घंटों के दौरान ट्रांसफर शेड्यूल करने, या नेटवर्क और सुरक्षा टीमों को अभिभूत करने के लिए स्मोकस्क्रीन के रूप में डिनायल ऑफ सर्विस (DoS) या डिस्ट्रीब्यूटेड डिनायल ऑफ सर्विस (DDoS) हमला शुरू करने जैसी तकनीकों को नियोजित करते हैं।
एडवांस्ड पर्सिस्टेंट थ्रेट विशेषताएं
APT डेटा को बिना पहचान के एक्सफिल्ट्रेट करने के लिए स्टील्थ और इवेज़न तकनीकों, लेटरल मूवमेंट, अत्याधुनिक मैलवेयर, और लो-एंड-स्लो दृष्टिकोण पर भरोसा करते हैं।
हालांकि, यह वह नहीं है जो आप हमले के प्राप्तकर्ता छोर पर देखेंगे। इसके बजाय, आप संभवतः चेतावनी संकेतों को देखेंगे जैसे:
- असामान्य अकाउंट गतिविधि: आप असामान्य अकाउंट गतिविधि देख सकते हैं, जैसे अपरिचित स्थानों से या विषम घंटों में लॉगिन।
- नए एडमिन अकाउंट: APT हमलावर अधिक पहुंच प्राप्त करने के लिए कम निगरानी के साथ पूरी तरह से नए व्यवस्थापक अकाउंट भी बना सकते हैं।
- नेटवर्क धीमा होना: यदि हमलावर जल्दबाजी में हैं और बड़ी मात्रा में चुराया गया डेटा स्थानांतरित करते हैं, तो वे महत्वपूर्ण बैंडविड्थ का उपभोग कर सकते हैं और इंटरनेट को धीमा कर सकते हैं।
- डेटा उपयोग स्पाइक्स: आउटबाउंड नेटवर्क ट्रैफ़िक में अचानक या आवर्ती स्पाइक्स, विशेष रूप से ऑफ-पीक घंटों के दौरान, यह संकेत दे सकते हैं कि कोई बड़ी मात्रा में जानकारी एक्सफिल्ट्रेट कर रहा है।
- अपरिचित फाइलें: हमलावर अक्सर समझौता किए गए डिवाइस पर मैलवेयर इंस्टॉल करते हैं, इसलिए आप अपने डिवाइस पर अपरिचित फाइलें या एप्लिकेशन पा सकते हैं। आपको डिवाइस प्रदर्शन समस्याओं का भी सामना करना पड़ सकता है, संक्रमण का एक साइड इफेक्ट।
- अक्षम सुरक्षा टूल: रडार के नीचे उड़ने के लिए, हमलावर कभी-कभी एंटीवायरस सॉफ़्टवेयर, फ़ायरवॉल, या घुसपैठ पहचान प्रणालियों को अक्षम कर देते हैं ताकि वे अनदेखे काम कर सकें।
एडवांस्ड पर्सिस्टेंट थ्रेट उदाहरण
प्रसिद्ध APT हमलों के बीच कई सामान्य सूत्र हैं — वे अक्सर राज्य-प्रायोजित होते हैं, कस्टम मैलवेयर या फ़िशिंग का उपयोग करते हैं, और राजनीतिक लाभ के लिए जानकारी चुराने या महत्वपूर्ण बुनियादी ढांचे को बाधित करने का लक्ष्य रखते हैं। यहां कुछ उदाहरण हैं:
1. Goblin Panda
Goblin Panda एक चीन-आधारित साइबर जासूसी समूह है जो ज्यादातर दक्षिण पूर्व एशियाई देशों, विशेष रूप से वियतनाम को निशाना बनाता है। 2014 में क्षेत्रीय विवादों के बीच गतिविधि बढ़ी और इसने मुख्य रूप से वियतनामी सरकार, रक्षा, और ऊर्जा क्षेत्रों को प्रभावित किया है।
2. Fancy Bear
Fancy Bear एक रूस-आधारित समूह है जिसे व्यापक रूप से रूसी सैन्य खुफिया (GRU) से जुड़ा माना जाता है। यह नकली साइट्स बनाने, क्रेडेंशियल-हार्वेस्टिंग अभियान शुरू करने, और संवेदनशील जानकारी एकत्र करने के लिए मैलवेयर तैनात करने के लिए जाना जाता है। आज तक, इसने मुख्य रूप से अमेरिका और पश्चिमी यूरोप में सरकार, एयरोस्पेस, रक्षा, और ऊर्जा क्षेत्रों को निशाना बनाया है।
3. Cozy Bear
Cozy Bear एक और राज्य-प्रायोजित रूसी हैकिंग समूह है, जो कथित तौर पर रूसी विदेशी खुफिया सेवा (SVR) से जुड़ा है। Fancy Bear की तरह, यह APT रूसी हितों के साथ निकटता से जुड़ा हुआ है। हालांकि, Cozy Bear सरकारों, महत्वपूर्ण बुनियादी ढांचे, निगमों, और सप्लाई चेन को निशाना बनाने के लिए विकसित हुआ है, अक्सर जीरो-डे कमजोरियों का शोषण करके छिपी हुई पहुंच बनाए रखता है।
2015 में, Cozy Bear ने डेमोक्रेटिक नेशनल कन्वेंशन का उल्लंघन किया, महीनों तक अनदेखी पहुंच बनाए रखी। Fancy Bear ने 2016 में अधिक स्पष्ट घुसपैठ की। वरिष्ठ न्याय विभाग के अधिकारियों के अनुसार, ये ऑपरेशन रूसी सरकार के उच्चतम स्तर पर अधिकृत थे।
4. OceanLotus
OceanLotus, जिसे Ocean Buffalo के नाम से भी जाना जाता है, वियतनाम का एक एडवांस्ड पर्सिस्टेंट थ्रेट समूह है। वे उपभोक्ता सामान कंपनियों, विनिर्माण फर्मों, आतिथ्य संगठनों, और राजनीतिक असंतुष्टों, पत्रकारों, और कार्यकर्ताओं को निशाना बनाने के लिए जाने जाते हैं — विशेष रूप से दक्षिण पूर्व एशिया में। OceanLotus आमतौर पर निजी नेटवर्क पर आक्रमण करने के लिए सोशल इंजीनियरिंग, वाटरिंग होल हमलों, और कस्टम मैलवेयर पर निर्भर करता है।
2020 में, साइबर सुरक्षा शोधकर्ताओं ने सबूत उजागर किए कि Ocean Buffalo चीन के आपातकालीन प्रबंधन मंत्रालय और वुहान प्रांतीय सरकार में घुसपैठ कर रहा था ताकि COVID-19 के बारे में खुफिया जानकारी एकत्र की जा सके।
5. Elfin Team
Elfin Team एक ईरानी APT समूह है जो सरकारों, निगमों, और इंजीनियरिंग, विनिर्माण, एयरोस्पेस, और ऊर्जा अनुसंधान में शामिल समूहों पर हमला करता है। उनके कारनामों ने सऊदी अरब, अमेरिका, और अन्य देशों को प्रभावित किया है। ऐसा माना जाता है कि कुछ लक्ष्यों को भविष्य के सप्लाई चेन हमलों की तैयारी के लिए चुना गया था।
2019 में, Elfin Team ने WinRAR भेद्यता के माध्यम से सऊदी अरब के रासायनिक क्षेत्र में घुसपैठ करने का प्रयास किया। इसने उन्हें दुर्भावनापूर्ण प्रोग्राम निष्पादित करने में सक्षम बनाया होगा, संभावित रूप से संगठन के महत्वपूर्ण सिस्टम से समझौता किया होगा।
6. Titan Rain
Titan Rain 2000 के दशक की शुरुआत में अमेरिकी और ब्रिटिश सरकारी एजेंसियों पर चीनी राज्य-प्रायोजित हमलों की एक श्रृंखला थी। Titan Rain के कारनामों के बारे में विश्वसनीय विवरण कम और दूर हैं। हालांकि, यह ज्ञात है कि हमलावर, कम से कम 2003 से सक्रिय, अमेरिकी विदेश विभाग, होमलैंड सुरक्षा विभाग, और ब्रिटेन के रक्षा मंत्रालय और विदेश कार्यालय का सफलतापूर्वक उल्लंघन करने में सफल रहे।
7. Helix Kitten
Helix Kitten को ईरान-आधारित एडवांस्ड पर्सिस्टेंट थ्रेट समूह माना जाता है जो बहरीन और कुवैत सहित देशों के एयरोस्पेस, सरकार, ऊर्जा, वित्तीय, दूरसंचार, और व्यावसायिक क्षेत्रों को निशाना बनाता है। यह समूह स्पीयर फ़िशिंग हमलों को अंजाम देने के लिए ईरानी राज्य खुफिया ऑपरेशंस का समर्थन करने के लिए अपने लक्ष्यों पर सावधानीपूर्वक शोध करने के लिए जाना जाता है।
2018 में, एक साइबर सुरक्षा कंपनी ने पाया कि Helix Kitten एक दूरसंचार कंपनी को खुफिया उद्देश्यों के लिए बड़ी मात्रा में डेटा एकत्र करने के लिए निशाना बना रही थी। हमलावरों का लक्ष्य संवेदनशील संचार को रोकना, जानकारी निकालना, और संभावित रूप से अपनी पहुंच बढ़ाने के लिए अतिरिक्त मैलवेयर तैनात करना था।
8. Equation Group
Equation Group एक एडवांस्ड पर्सिस्टेंट थ्रेट समूह है जिसे अमेरिकी राष्ट्रीय सुरक्षा एजेंसी (NSA) से जुड़ा माना जाता है। कम से कम 2000 के दशक की शुरुआत से सक्रिय, उन्होंने अफ्रीका, एशिया, यूरोप, और मध्य पूर्व में सरकारों, सेनाओं, और महत्वपूर्ण बुनियादी ढांचे संगठनों को निशाना बनाया है।
2009 में, समूह ने कथित तौर पर विज्ञान सम्मेलनों में प्रतिभागियों को संक्रमित CD-ROM वितरित किए, जिसमें अज्ञात कमजोरियों का फायदा उठाने के लिए डिज़ाइन किए गए ट्रोजन एम्बेडेड थे। कम से कम एक मामले में, मैलवेयर ने DoubleFantasy बैकडोर इंस्टॉल किया, संभावित रूप से हमलावरों को गतिविधियों की निगरानी करने और संवेदनशील शोध चुराने के लिए लगातार पहुंच प्रदान की।
एडवांस्ड पर्सिस्टेंट थ्रेट रोकथाम
APT के खिलाफ बचाव के सबसे प्रभावी तरीके फ़िशिंग और सोशल इंजीनियरिंग जैसी घुसपैठ रणनीति का शिकार होने से बचना, अपने सुरक्षा उपायों को बढ़ाना, सॉफ़्टवेयर को अपडेट रखना, और साइबर सुरक्षा टूल्स में निवेश करना है।
यहां एक करीबी नज़र है कि आपके लिए रोकथाम कैसी दिख सकती है:
- फ़िशिंग हमलों पर नज़र रखें: संभावित खतरों को पहचानने का तरीका जानें ताकि फ़िशिंग लिंक पर क्लिक करने और हमलावरों को आपके नेटवर्क में घुसपैठ करने से बचा जा सके। यदि आप नहीं बता सकते कि कोई संदेश वैध है या नहीं, तो Norton Genie जैसे AI-संचालित सहायक के माध्यम से इसे चलाकर इंटरैक्ट करने से पहले खतरे के संकेतों का आकलन करें।
- सोशल इंजीनियरिंग को पहचानना सीखें: सोशल इंजीनियरिंग प्रयास की प्रारंभिक पहचान एडवांस्ड पर्सिस्टेंट थ्रेट के घुसपैठ चरण को बाधित कर सकती है।
- मजबूत पासवर्ड सेट करें: मजबूत और अद्वितीय पासवर्ड बनाएं ताकि हमलावरों के लिए प्रतिबंधित डेटा तक पहुंचना और नेटवर्क के भीतर लेटरल मूवमेंट करना अधिक कठिन हो।
- बायोमेट्रिक पहचान सक्षम करें: संवेदनशील डेटा तक पहुंच के लिए अपने चेहरे, आईरिस, या फिंगरप्रिंट जैसे बायोमेट्रिक्स का उपयोग करें; APT हमलावरों के लिए अनधिकृत पहुंच प्राप्त करना अधिक कठिन होगा, क्योंकि भौतिक लक्षणों को दोहराना कठिन होता है।
- अपना सॉफ़्टवेयर अपडेट करें: सॉफ़्टवेयर अपडेट अक्से ज्ञात कमजोरियों को पैच करते हैं, उन प्रवेश बिंदुओं को सीमित करते हैं जिनका हमलावर फायदा उठा सकते हैं।
- VPN का उपयोग करें: एक वर्चुअल प्राइवेट नेटवर्क (VPN) आपको और आपकी इंटरनेट गतिविधि को स्नूप्स से कम दृश्यमान बनाने में मदद कर सकता है। यह पारगमन में संवेदनशील डेटा को हमलावरों द्वारा इंटरसेप्ट होने से बचाने में भी मदद कर सकता है।
- एंटीवायरस इंस्टॉल करें: एंटीवायरस सॉफ़्टवेयर APT हमले के दौरान इंस्टॉल किए गए मैलवेयर से बचाने, पता लगाने, और हटाने में मदद कर सकता है। बस ध्यान रखें कि यह सभी एडवांस्ड पर्सिस्टेंट थ्रेट को नहीं पकड़ सकता यदि वे नई या कस्टम तकनीकों का उपयोग करते हैं।
- विशेषाधिकार सीमित करें: सख्त पहुंच नियंत्रण लागू करके और उपयोगकर्ता विशेषाधिकारों को सीमित करके, संगठन हमलों को लेटरल फैलने से रोक सकते हैं और संभावित डेटा ब्रीच के समग्र प्रभाव को कम कर सकते हैं।
VPN के साथ अपने इंटरनेट कनेक्शन को एन्क्रिप्ट करें
चूंकि एडवांस्ड पर्सिस्टेंट थ्रेट हमले इतने परिष्कृत हैं, वे लंबे समय तक नेटवर्क पर अनदेखे रह सकते हैं। संभावित प्रभाव और उल्लंघन के दायरे को सीमित करने के लिए, अपने डेटा की रक्षा के लिए कदम उठाएं। VPN का उपयोग करके शुरू करें — एक मजबूत साइबर सुरक्षा रणनीति का एक अनिवार्य घटक।
जबकि कोई VPN एडवांस्ड पर्सिस्टेंट थ्रेट के खिलाफ सुरक्षा की गारंटी नहीं दे सकता, Norton VPN आपके द्वारा ऑनलाइन भेजे और प्राप्त किए जाने वाले डेटा को एन्क्रिप्ट करके आपकी डिजिटल गोपनीयता की रक्षा करता है — जिससे यह स्नूप्स और साइबर अपराधियों के लिए अपठनीय हो जाता है।
अक्सर पूछे जाने वाले प्रश्न
APT हमले का मुख्य लक्ष्य क्या है?
एडवांस्ड पर्सिस्टेंट थ्रेट हमले का मुख्य लक्ष्य लक्ष्य के नेटवर्क पर लंबी अवधि की, अनदेखी उपस्थिति स्थापित करना है ताकि संवेदनशील डेटा चुराया जा सके।
APT को अन्य मैलवेयर से क्या अलग करता है?
APT अन्य मैलवेयर से अलग है क्योंकि यह एक उन्नत और लंबा साइबर हमला है। ये हमले लंबी अवधि के रणनीतिक लक्ष्यों, जैसे जासूसी या बौद्धिक संपदा की चोरी के लिए सिस्टम में घुसपैठ करने के लिए परिष्कृत, कठिन-पता लगाने वाले मैलवेयर को अक्सर नियोजित करते हैं।
यह सामान्य मैलवेयर के विपरीत है, जिसका उपयोग हैकर्स अक्सर त्वरित वित्तीय लाभ, संचालन को बाधित करने, या बर्बरता के लिए करते हैं। Pegasus स्पायवेयर के समान, APT केवल अत्यधिक परिष्कृत हैकिंग समूहों द्वारा उपयोग किए जाते हैं।
एडवांस्ड पर्सिस्टेंट थ्रेट कैसे काम करता है?
एक एडवांस्ड पर्सिस्टेंट थ्रेट में एक हमलावर एक भेद्यता या मानवीय त्रुटि के माध्यम से नेटवर्क में घुसपैठ करता है। फिर, वे संक्रमित नेटवर्क पर लेटरल मूवमेंट करते हैं ताकि अधिक पायदान प्राप्त कर सकें। अंत में, वे महीनों या वर्षों के दौरान डेटा एक्सफिल्ट्रेट करते हैं।